Πρόσβαση σε διακομιστή RDS από την εφαρμογή Royal TS με εγγραφή και λειτουργική μονάδα Vault
Αυτό το άρθρο περιγράφει τη διαδικασία άμεσης χρήσης της εφαρμογής Royal TS που είναι εγκατεστημένη τοπικά στον σταθμό εργασίας ενός χρήστη, με εγγραφή της περιόδου λειτουργίας και χρήση της λειτουργικής μονάδας Vault για κωδικούς πρόσβασης.
Με αυτόν τον τρόπο, οι χρήστες, είτε βρίσκονται εντός του οργανισμού είτε απομακρυσμένα, μπορούν να συνεχίσουν να χρησιμοποιούν αυτή την εφαρμογή χωρίς να χρειάζεται να περάσουν από την πύλη web χρηστών.
Η αρχή λειτουργίας είναι η εξής: από την τοπική εφαρμογή Royal TS στον σταθμό εργασίας του χρήστη, ξεκινά μια σύνδεση RDP απευθείας προς το στοιχείο CyberElements Edge Gateway, το οποίο, ανάλογα με τις εξουσιοδοτήσεις και τις ρυθμίσεις που ισχύουν, θα επιτρέψει την πρόσβαση σε έναν διακομιστή RDP προορισμού.
Ένας απομακρυσμένος χρήστης πρέπει πρώτα να διαθέτει σύνδεση VPN.
Προαπαιτούμενα
Προσοχή
Σε αυτό το στάδιο, ορισμένοι τύποι MFA δεν υποστηρίζονται στην άμεση πρόσβαση χωρίς παράγοντα.
Πρόκειται για τύπους MFA όπως: FIDO2, πιστοποιητικό χρήστη ή e-CPS.
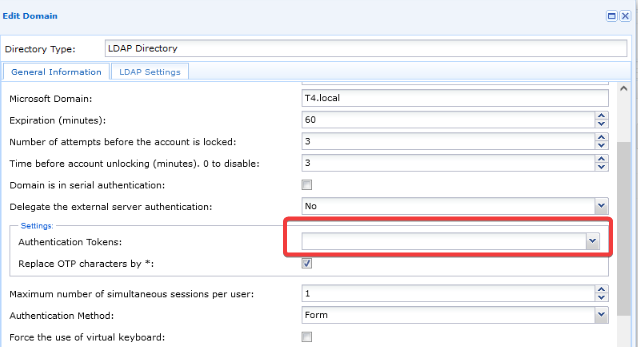
Επομένως, πρέπει να δημιουργήσετε αντίγραφο του τομέα ελέγχου ταυτότητας. Αφήστε κενό το πεδίο Authentication token για τους εσωτερικούς χρήστες που πραγματοποιούν άμεση πρόσβαση:
Για την άμεση πρόσβαση RDP χωρίς παράγοντα, πρέπει να ενεργοποιήσετε την υπηρεσία cleanroom-xdrp-direct, η οποία υπάρχει από προεπιλογή στους διακομιστές CyberElements Edge Gateway.
Αρχικά, ανοίξτε μια περίοδο λειτουργίας SSH ως root στον σχετικό διακομιστή Edge Gateway.
Στη συνέχεια, εκτελέστε την ακόλουθη εντολή για την ενεργοποίηση:
1 | |
Έπειτα, χρησιμοποιήστε την ακόλουθη εντολή για να ξεκινήσετε την υπηρεσία:
1 | |
Πληροφορίες
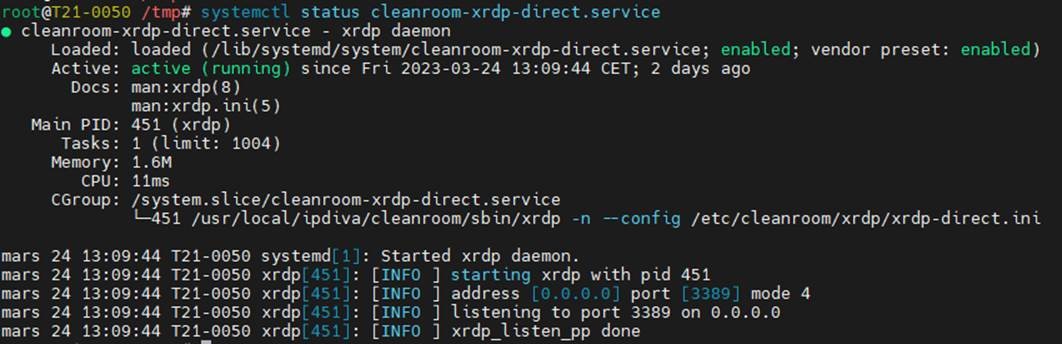
Μπορείτε να ελέγξετε την κατάσταση της υπηρεσίας εκτελώντας την εντολή:
1 | |
Διαμόρφωση των προσβάσιμων εφαρμογών
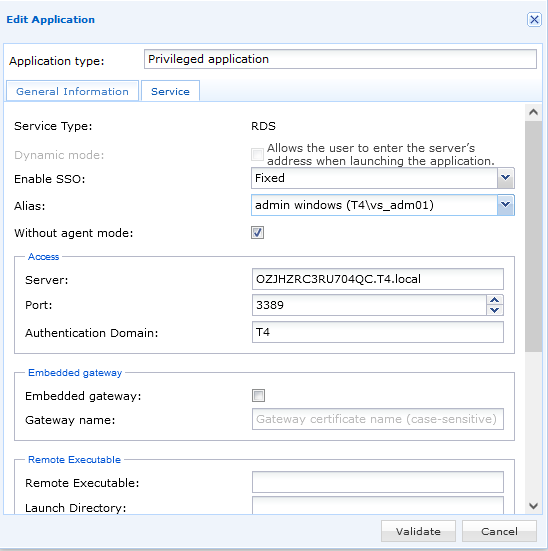
Αρχικά, διαμορφώστε τις εφαρμογές RDP προορισμού.
Το πλαίσιο ελέγχου Without agent mode πρέπει να είναι επιλεγμένο.
Παράδειγμα
Διαμόρφωση σύμβασης χωρίς παράγοντα
Στη συνέχεια, πρέπει να διαμορφώσετε μια σύμβαση πρόσβασης ώστε οι χρήστες να μπορούν να αποκτούν απευθείας πρόσβαση στον πόρο.
Ανοίξτε το μενού RDP without agent record contracts:
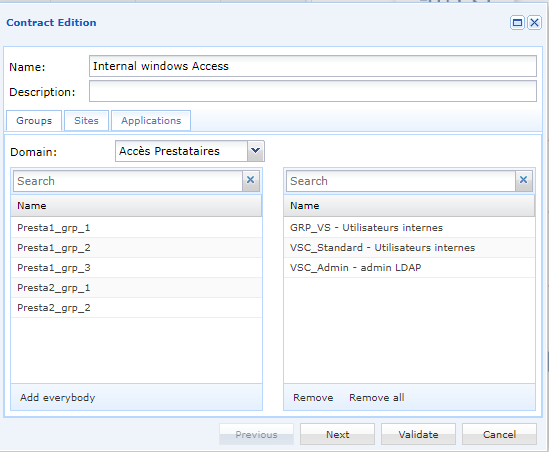
Στην καρτέλα Groups, επιλέξτε τις ομάδες χρηστών που αφορά η σύμβαση, απλώς σύροντάς τες και αφήνοντάς τες από τη λίστα στα δεξιά:
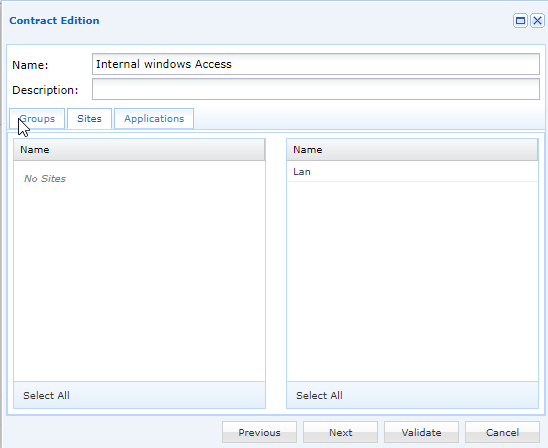
Στην καρτέλα Sites, επιλέξτε τη σχετική τοποθεσία:
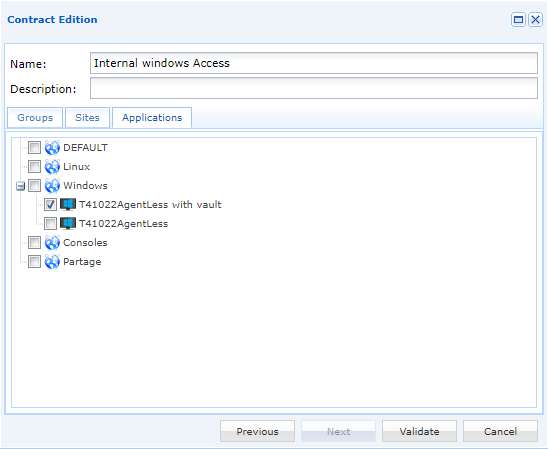
Στην καρτέλα Applications, επιλέξτε τις εφαρμογές στις οποίες θα έχουν πρόσβαση οι χρήστες. Οι εφαρμογές είναι οργανωμένες ανά κατηγορία. Μπορείτε να επιλέξετε μια ολόκληρη κατηγορία κάνοντας κλικ σε αυτήν ή να επιλέξετε μόνο ορισμένες εφαρμογές κάνοντας κλικ στο για να επεκτείνετε την κατηγορία:
Σύνταξη σύνδεσης στην εφαρμογή Royal TS
Για τη σύνδεση στην εφαρμογή Royal TS στον σταθμό εργασίας, πρέπει να χρησιμοποιηθεί μια συγκεκριμένη σύνταξη.
Η σύνταξη έχει την ακόλουθη μορφή: USERNAME/CYBERELEMENTS_DOMAIN_NAME:APPLICATION_NAME
Προειδοποίηση!
Η σύνταξη κάνει διάκριση πεζών-κεφαλαίων!
Προσαρμόστε τα στοιχεία σύνδεσής σας σύμφωνα με τις ρυθμίσεις ελέγχου ταυτότητας:
| Προσαρμοσμένη τιμή | Μεταβλητή | Περιγραφή |
|---|---|---|
USERNAME |
Όνομα χρήστη του CyberElements Bastion | |
CYBERELEMENTS_DOMAIN_NAME |
Όνομα του τομέα του παρόχου ταυτότητας του CyberElements Bastion για τη σύνδεση χρηστών | |
APPLICATION_NAME |
Όνομα της εφαρμογής RDP χωρίς παράγοντα στην οποία θέλετε να αποκτήσετε πρόσβαση |
1 | |
Παράδειγμα
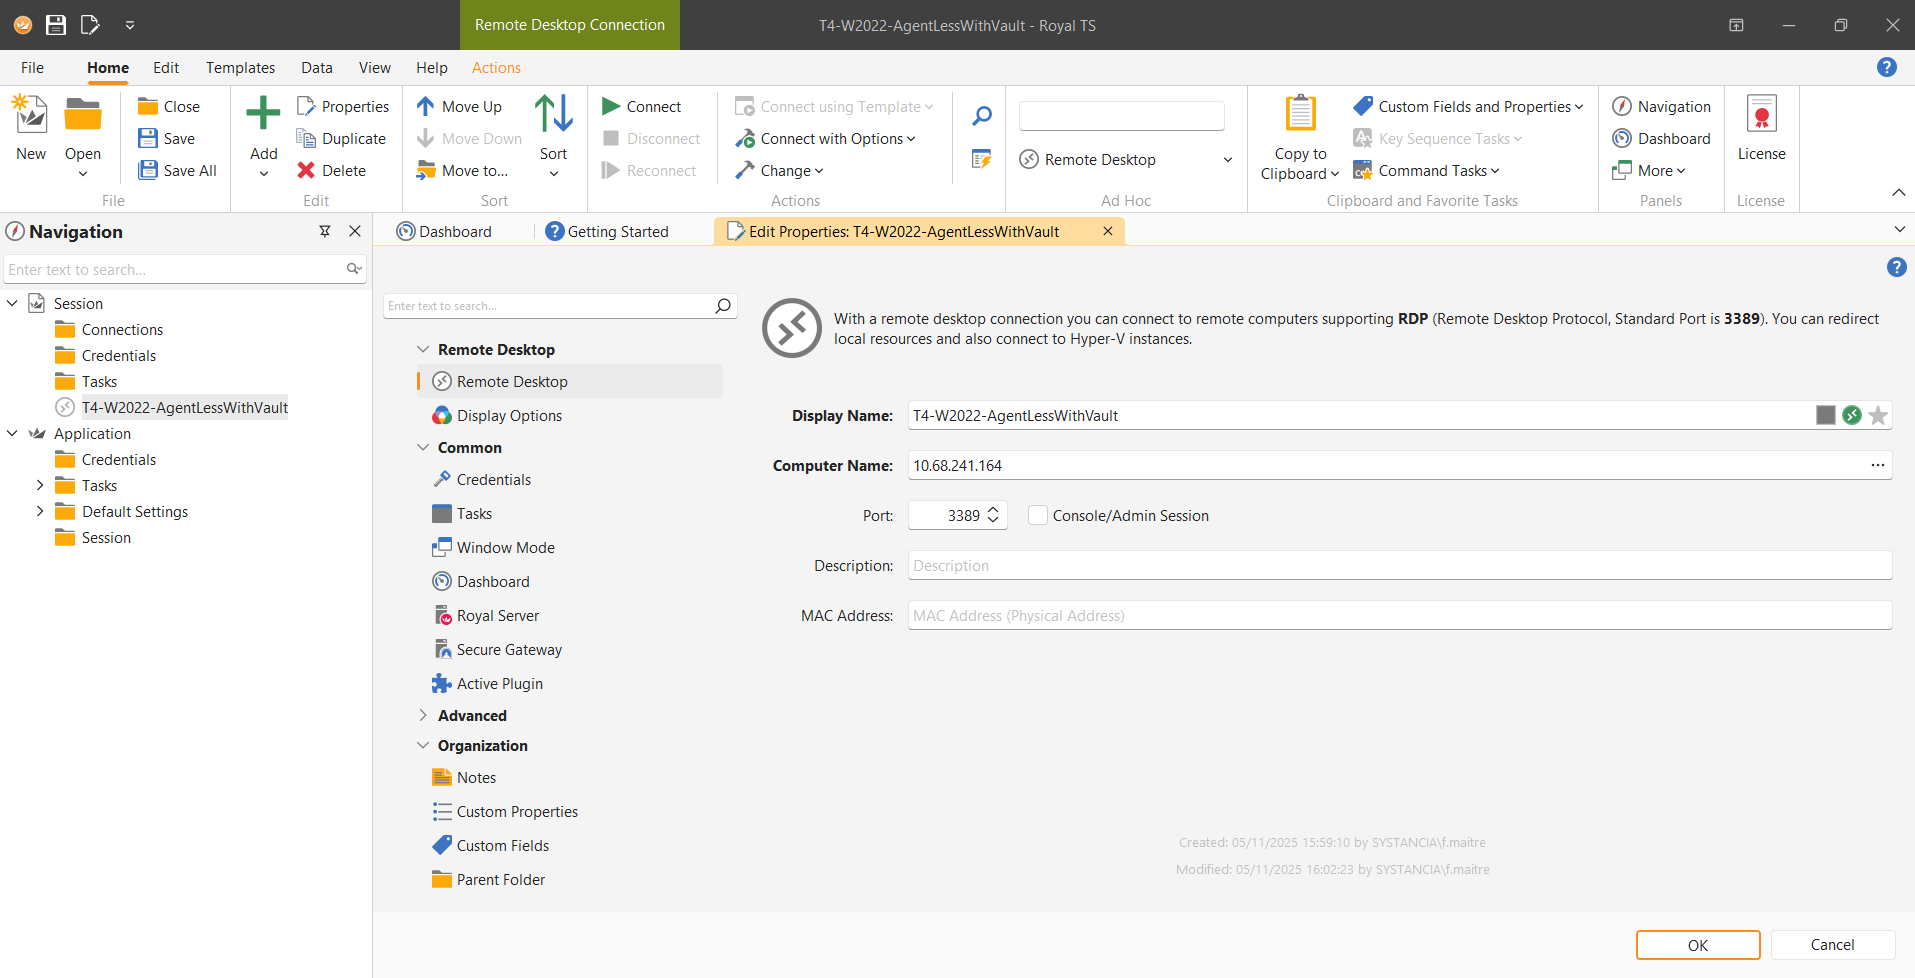
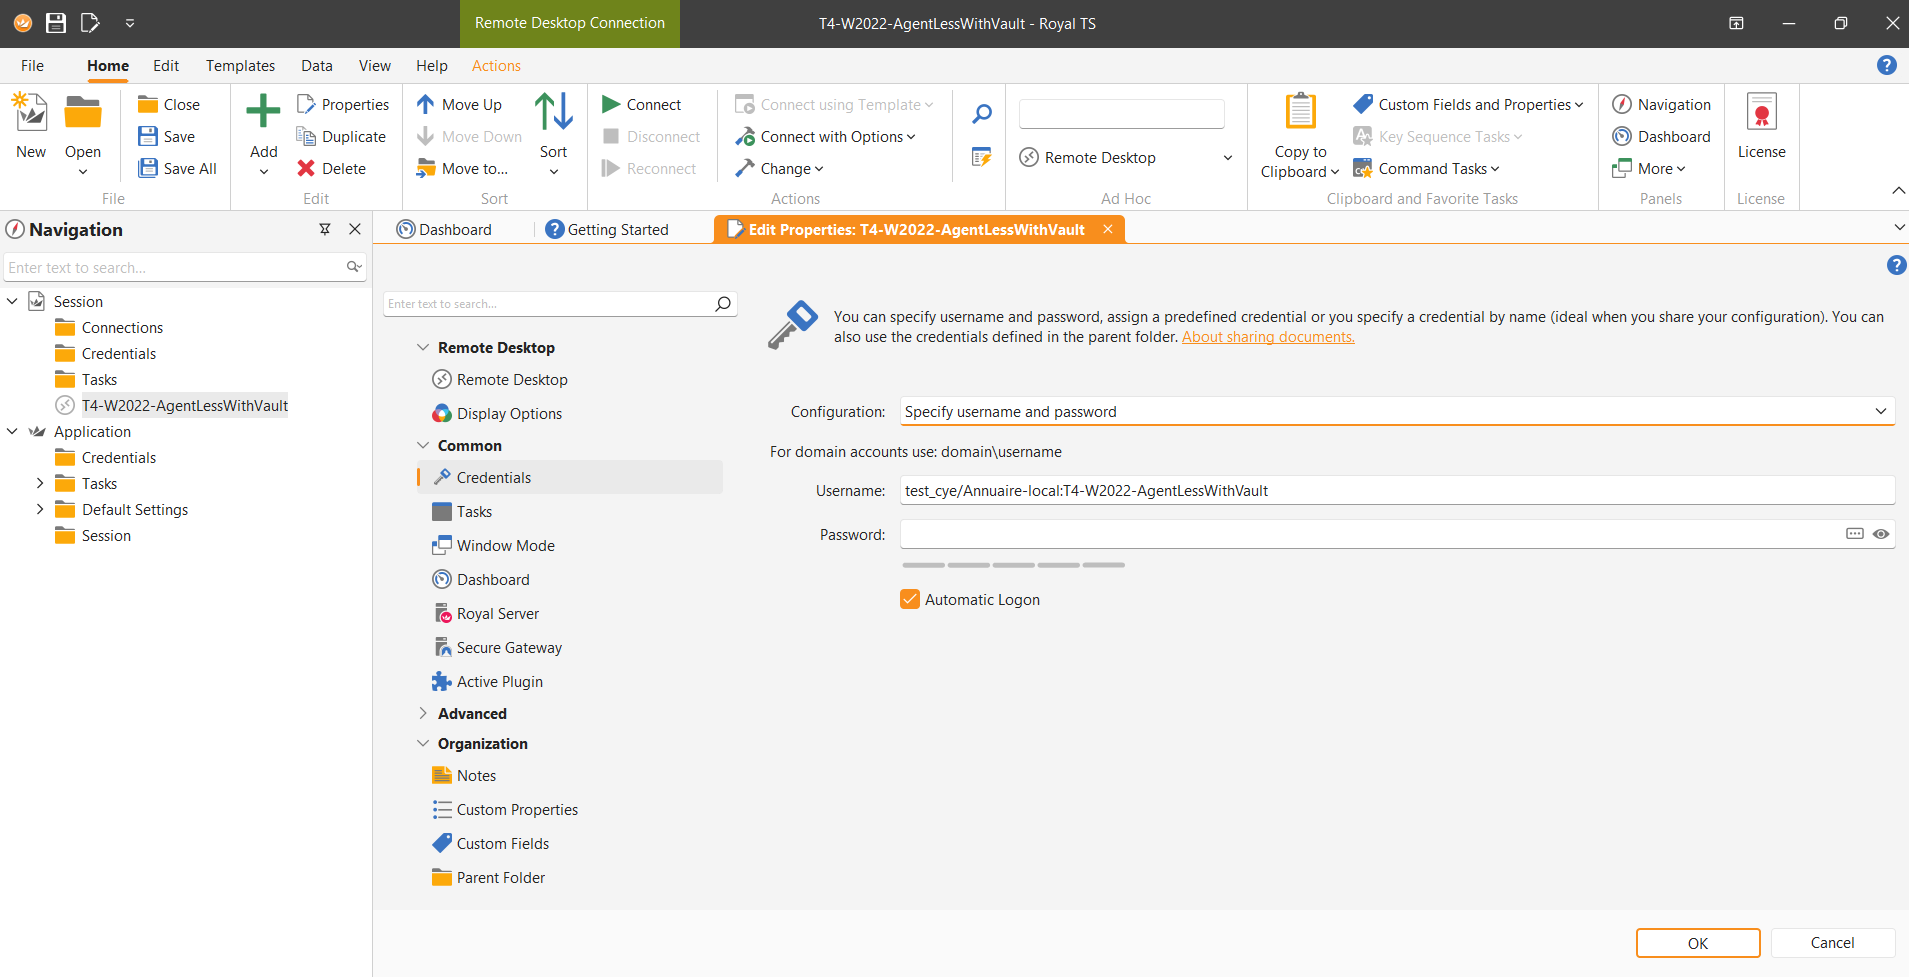
Σημείωση
- Αφήστε κενό το πεδίο του κωδικού πρόσβασης.
- Η διεύθυνση IP προορισμού είναι αυτή του διακομιστή CyberElements Edge Gateway για τη σχετική τοποθεσία.
Κατά την έναρξη της σύνδεσης, θα σας ζητηθεί ο κωδικός πρόσβασης του λογαριασμού που καθορίστηκε στο προηγούμενο αναγνωριστικό:
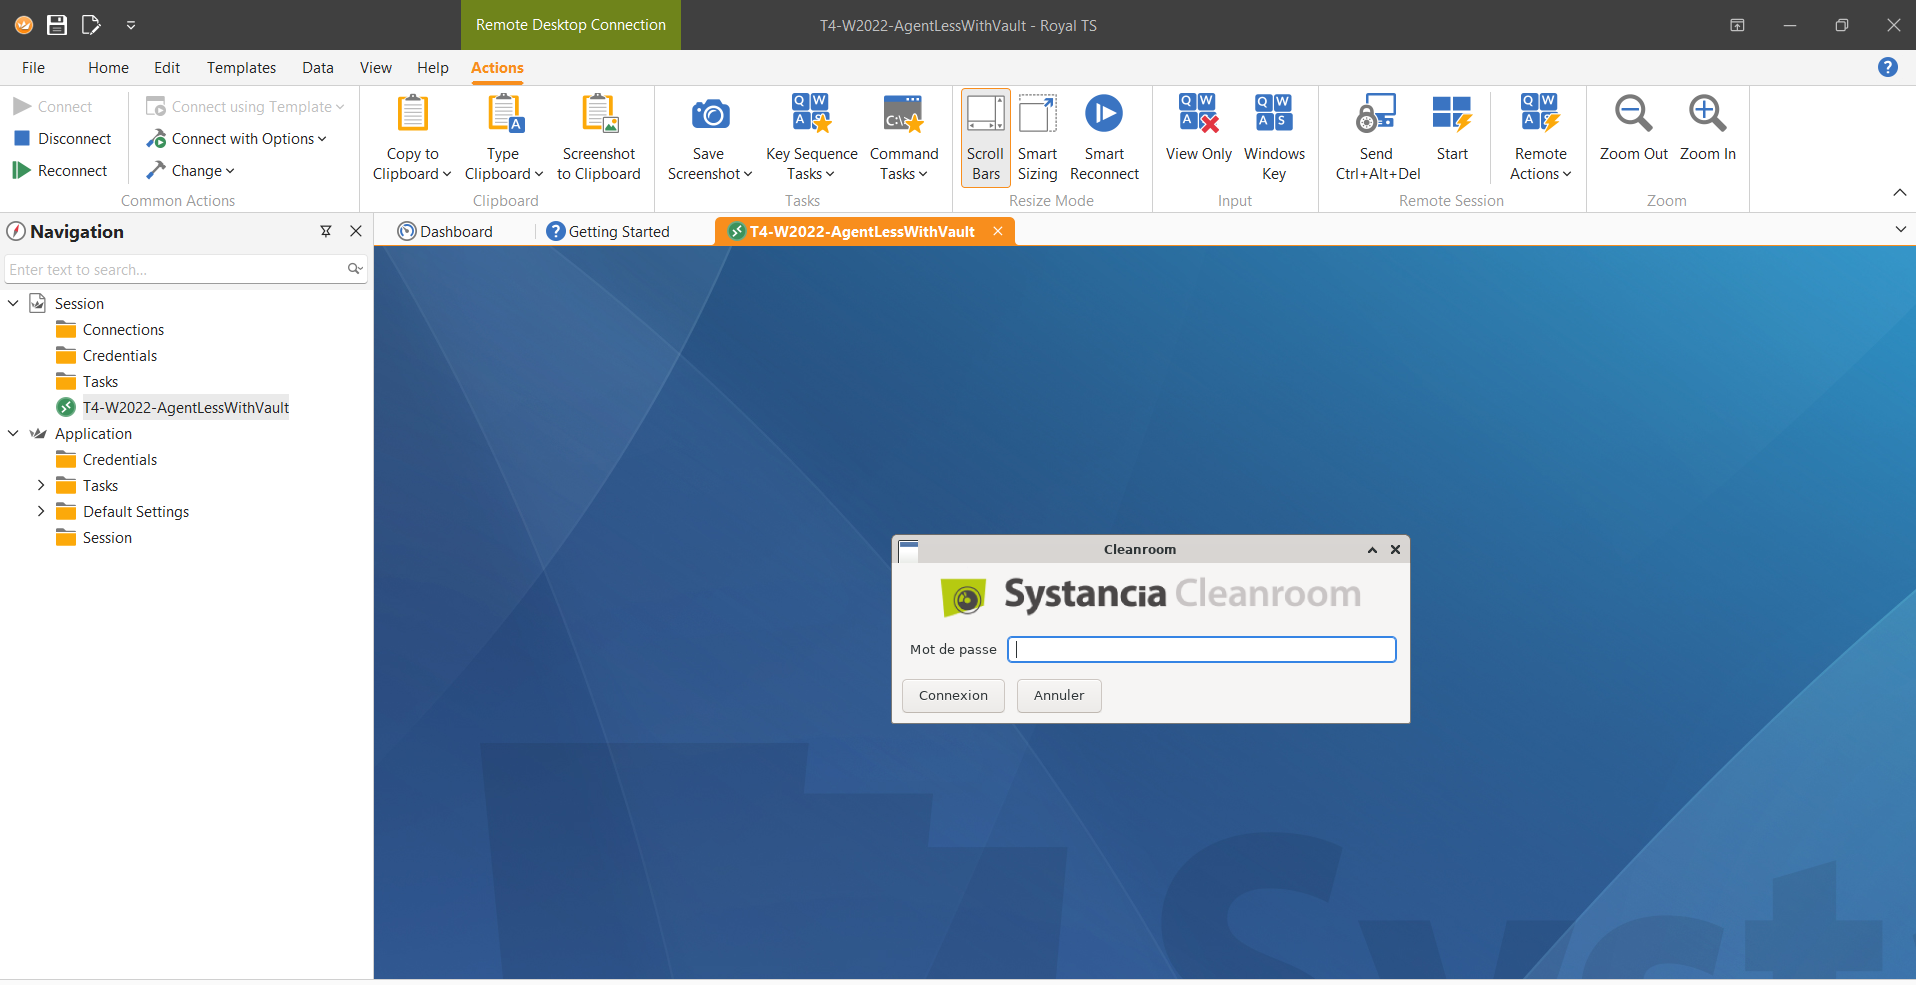
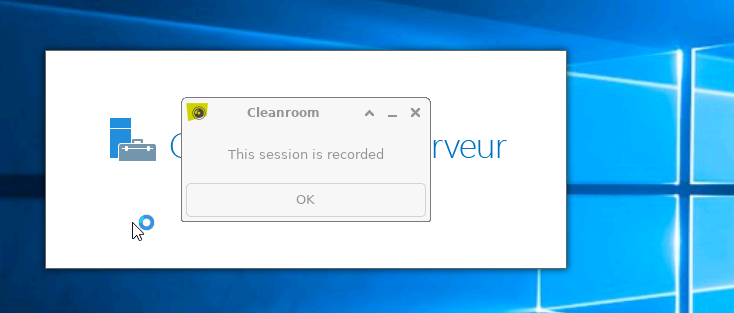
Μετά την εισαγωγή του κωδικού πρόσβασης, δημιουργείται η σύνδεση με τον διακομιστή και ένα μήνυμα σας υπενθυμίζει ότι γίνεται εγγραφή της περιόδου λειτουργίας: