Kaheastmelise autentimise seadistamine käitumusliku biomeetria abil Neomia Pulse lahendusega
Selles artiklis kirjeldatakse tehisintellektil põhineva MFA-lahenduse Neomia Pulse konfigureerimist ja sisselülitamist.
See ei nõua lisaseadmeid: kasutaja tuvastatakse selle põhjal, kuidas ta klaviatuuril trükib.
Eeltingimused
Neomia Pulse MFA toimimiseks on vaja ainult nelja eeltingimust:
- Hankige oma Neomia Pulse API-võti CyberElements Bastion lahenduse jaoks
- Avage
TCP 443juurdepääs Mediation Controller serverite jaapi.neomia.aivahel - Kasutage kasutaja autentimisdomeene tüübiga
localvõiLDAP, kuna Neomia Pulse'i ei saa CyberElements Bastion lahenduses kasutada domeenidega tüübigaanonymevõiSAML - Rakendage samas domeenis mõnda muud MFA tüüpi (OTP, TOTP või Radius)
Neomia Pulse MFA sätted ja sisselülitamine
Neomia Pulse MFA sisselülitamiseks CyberElements Bastion lahenduses peate redigeerima autentimisdomeeni ja:
-
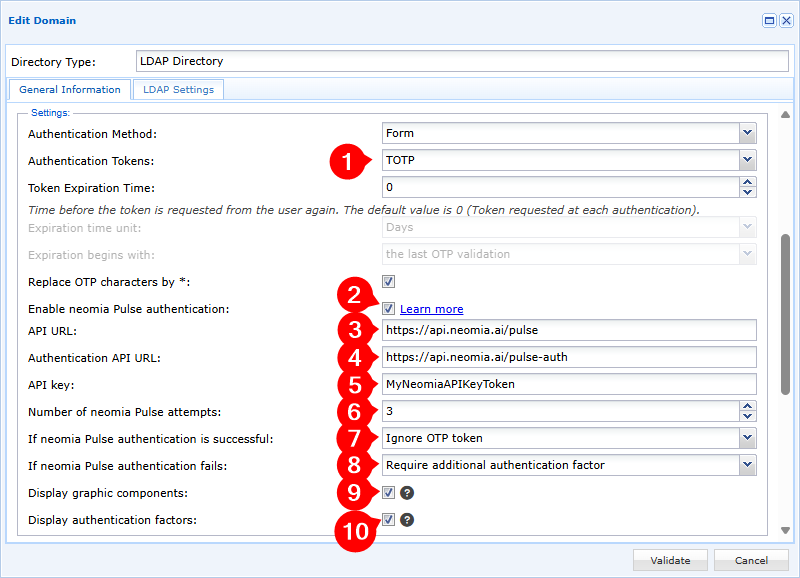
Lülitage autentimisdomeenis sisse vähemalt üks autentimistoken
-
Lülitage sisse suvand Enable Neomia Pulse authentication
-
Määrake Neomia Pulse API-ga ühenduse loomise URL, mille leiate Neomia Pulse Dashboard lehe jaotisest
Management>Services. Vaikeväärtus onhttps://api.neomia.ai/pulse -
Määratlege Neomia Pulse autentimise API-ga ühenduse loomise URL, mille leiate Neomia Pulse Dashboard lehe jaotisest
Management>Services. Vaikeväärtus onhttps://api.neomia.ai/pulse-auth -
Sisestage oma API-võti, mille leiate Neomia Pulse Dashboard lehe jaotisest
Management>Services. -
Määrake käitumispõhiste tuvastuskatsete arv, mille kasutaja peab läbima;
0tähendab, et katsete arv on piiramatu -
Konfigureerige autentimise toimimisviis:
Ignore OTP token: kui Neomia Pulse MFA kinnitab kasutaja, siis muud MFA-d ei nõutaStrengthen the authentication with an additional factor: kui Neomia Pulse MFA kinnitab kasutaja, peab kasutaja siiski läbima ühe 1. etapis konfigureeritud MFA-dest
-
Konfigureerige autentimise toimimisviis juhuks, kui Neomia Pulse ei suuda kasutajat valideerida:
Block the user: kasutaja konto blokeeritakse CyberElements Bastion lahenduses koheRequire an additional authentication factor: kasutaja saab siiski CyberElements Bastion lahendusse sisse logida, kui ta valideerib ühe etapis 1 konfigureeritud MFA-dest
-
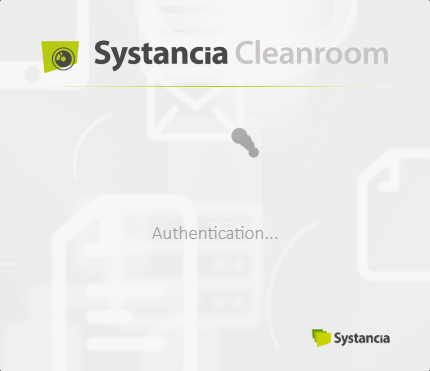
Valige, kas kuvada klahvivajutuste analüüsimisel (pärast sõnade sisestamist) graafilisi komponente või mitte:
Graafiliste komponentidega Graafiliste komponentideta 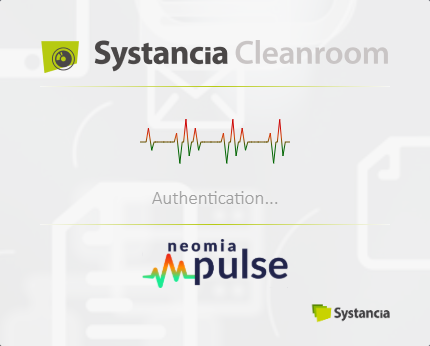
-
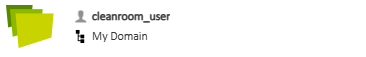
Valige, kas kuvada kasutajaportaalis autentimistegurid ja nende kehtivus autentimiseks või mitte (teave on nähtav kasutajaportaali vasakus ülanurgas):
Autentimisteguritega Autentimisteguriteta Juhtum, kus Neomia Pulse valideerib, kuid valideerida tuleb ka täiendav MFA: 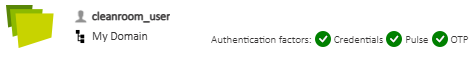
Juhtum, kus Neomia Pulse ei valideeri, kuid täiendav MFA on valideeritud: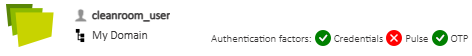
Juhtum, kus valideerib ainult Neomia Pulse: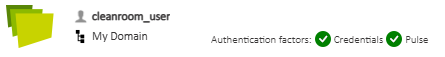
Lisateave
Lisateavet Neomia Pulse lahenduse kohta leiate selle dokumentatsiooni veebisaidilt: Neomia Pulse Documentation