Skoči na vsebino

Namestitev strežnika Edge Gateway

Začetne sistemske nastavitve

Ob prvem zagonu appliance Edge Gateway Cluster se prikaže čarovnik za začetno konfiguracijo računalnika. Ta čarovnik omogoča inicializacijo sistemske konfiguracije in konfiguracije, ki je značilna za uporabo rešitve CyberElements Bastion.

Sistemske nastavitve

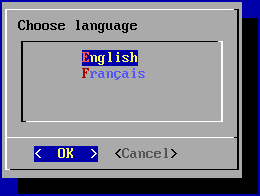
Čarovnik vas najprej pozove, da izberete jezik:
Informacije

Izbrani jezik vpliva tako na jezik prikaza sistema kot na razporeditev tipkovnice. V angleščini bo imela tipkovnica razporeditev QWERTY, v francoščini pa AZERTY.

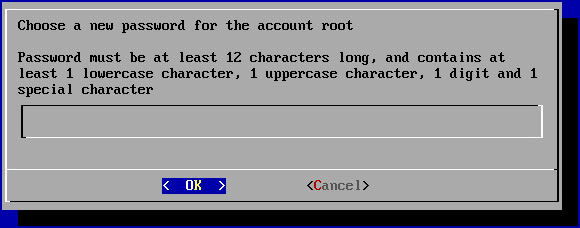
Čarovnik vas nato pozove, da dodate novo geslo za sistemski račun root (prepričajte se, da izpolnjuje zahtevano zapletenost):
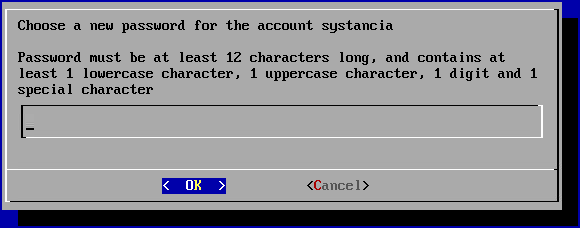
Nato morate spremeniti geslo sistemskega uporabniškega računa systancia (prepričajte se, da izpolnjuje zahtevano zapletenost):
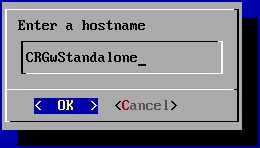
Na koncu morate vnesti ime računalnika:
Omrežne nastavitve

Ko so sistemske nastavitve uporabljene, čarovnik preide na omrežne nastavitve računalnika.

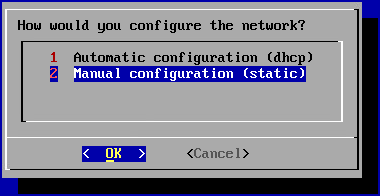
Prva plošča vas pozove, da izberete med statično konfiguracijo in dinamično konfiguracijo prek DHCP:
Priporočilo

Za omrežne nastavitve računalnika priporočamo statično konfiguracijo, zlasti za funkcijo neposrednega dostopa.
DHCP lahko uporabite tudi, če je naslov IP nastavljen na ravni strežnika DHCP.

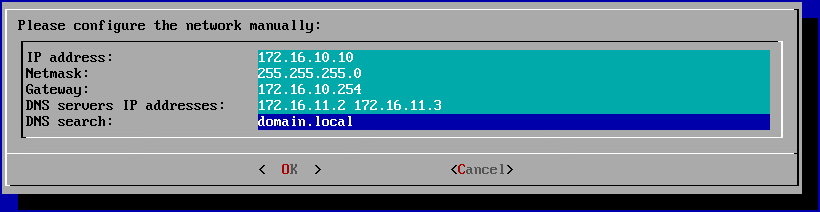
Če izberete statično konfiguracijo, vas bo čarovnik vprašal za naslednje omrežne nastavitve:
Nasvet

Vnesete lahko več strežnikov DNS (največ 3), ki jih ločite s presledki. Podobno lahko dodate več pripon DNS, ki jih ločite s presledkom.

Dokončanje začetnih nastavitev

Meni za začetno konfiguracijo vas zdaj pozove, da nadaljujete z mehanizmom pairinga za Edge Gateway.
V tej dokumentaciji ga ne bomo uporabili, zato je treba onemogočiti prikaz tega menija ob prijavi in onemogočiti samodejno povezavo kot root.

Za to najprej zapustite meni za začetno konfiguracijo, tako da izberete gumb Cancel ali uporabite kombinacijo tipk Ctrl+C.
Nato izvedite naslednje ukaze:

1
2
3
4
sed -i '/gateway-setup/d' /root/.bashrc
sed -i 's/^NAutoVTs/#NAutoVTs/' /etc/systemd/logind.conf
rm -r /etc/systemd/system/getty@tty1.service.d/
systemctl daemon-reload

Nastavitve, značilne za delovanje rešitve CyberElements Bastion

Ko so omrežne nastavitve uporabljene, morate primerke Edge Gateway in HTML5 Gateway še povezati s strežnikoma Mediation Controller.
V ta namen se bosta prva primerka Edge Gateway in HTML5 Gateway povezala s strežnikom Mediation Controller MASTER, druga primerka pa s strežnikom Mediation Controller SLAVE.

Pozor!

Če namestitev komponente Edge Gateway ni v omrežju LAN in zato naslova RIP_MED_SSL_MASTER in RIP_MED_SSL_SLAVE nista dosegljiva (niti z NAT).
V tem primeru morate konfigurirati le prvi primerek Edge Gateway in HTML5 Gateway, ki bo nastavljen za povezavo z VIP_MED_SSL.

V tem kontekstu lahko uporabite navidezno napravo Standalone. Navidezna naprava Cluster je vnaprej konfigurirana z dvema primerkoma, njena različica Standalone pa z enim samim primerkom.

Preden nadaljujete z naslednjimi navodili, se prepričajte, da imate naslednje elemente:

  • Potrdilo za primerke Edge Gateway in HTML5 Gateway, ki jih želite povezati
  • Potrdilo za storitev snemanja
  • Odjemalec SSH (v sistemu Windows lahko uporabite PuTTY)
  • Odjemalec SCP (v sistemu Windows lahko uporabite orodji WinSCP ali FileZilla)

Prenesite potrdila v imenik /tmp/ na računalniku.

Povezovanje komponent Edge Gateway

Datoteko potrdila komponente Edge Gateway kopirajte v imenika /etc/ipdiva/gateway/ssl/ in /etc/ipdiva/gateway-slave/ssl/. To lahko storite tako, da kot root zaženete ukaze, podobne naslednjim (<CERT_NAME> zamenjajte z imenom potrdila za komponento Edge Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/gateway-slave/ssl/

Konfigurirajte primerka Edge Gateway, da se bosta lahko povezala s strežnikoma Mediation Controller.
Konfiguraciji se razlikujeta glede na strežnik Mediation Controller, s katerim se je treba povezati. Opravite obe konfiguraciji:

Uredite datoteko /etc/ipdiva/gateway/gateway.xml in jo izpolnite z naslednjimi podatki (več delov je izpuščenih in označenih z […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Zamenjajte naslednje elemente:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: treba ga je zamenjati z naslovom RIP_MED_SSL_MASTER, znakom : in vrati za poslušanje komponente SSL Router, ki so običajno nastavljena na 443
  • keyfile.pem: treba ga je zamenjati z imenom datoteke potrdila
  • PASSWORD: treba ga je zamenjati z geslom potrdila
Primer

Ob upoštevanju naslednjih podatkov:

  • RIP_MED_SSL_MASTER ima vrednost: 10.0.10.11
  • Vrata za poslušanje komponente SSL Router: 443
  • Ime datoteke potrdila: edge-gateway.p12
  • Geslo potrdila: Str0ngP@ssw0rd

Datoteka /etc/ipdiva/gateway/gateway.xml bi bila konfigurirana takole:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Celotna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9080</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Nazadnje zaženite primerek Edge Gateway, da naloži nove nastavitve in se poveže s strežnikom Mediation Controller MASTER:

1
/usr/local/ipdiva/gateway/bin/start

Uredite datoteko /etc/ipdiva/gateway-slave/gateway.xml in jo dopolnite z naslednjimi podatki (več delov je izpuščenih in označenih z […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Zamenjajte naslednje elemente:

  • @SERVER@: treba ga je zamenjati z naslovom RIP_MED_SSL_SLAVE
  • @SERVERPORT@: treba ga je zamenjati z vrati za poslušanje komponente SSL Router, ki so običajno nastavljena na 443
  • keyfile.pem: treba ga je zamenjati z imenom datoteke potrdila
  • PASSWORD: treba ga je zamenjati z geslom potrdila
  • @RPC_PORT@: treba ga je zamenjati z razpoložljivimi vrati TCP na računalniku; običajno se uporabljajo vrata 9081
Primer

Ob upoštevanju naslednjih podatkov:

  • RIP_MED_SSL_SLAVE ima vrednost: 10.0.10.13
  • Vrata za poslušanje komponente SSL Router: 443
  • Ime datoteke potrdila: edge-gateway.p12
  • Geslo potrdila: Str0ngP@ssw0rd
  • Razpoložljiva vrata RPC: 9081

Datoteka /etc/ipdiva/gateway-slave/gateway.xml bi bila konfigurirana takole:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9081</rpc-listen>
[…]
</gateway>
Celotna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9081</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway-slave/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Nazadnje zaženite primerek Edge Gateway, da naloži nove nastavitve in se poveže s strežnikom Mediation Controller SLAVE:

1
/usr/local/ipdiva/gateway-slave/bin/start

Konfiguracija storitve za snemanje

Potrdilo za storitev snemanja premaknite v imenik /etc/ipdiva/careserver/ z ukazom, podobnim temu (<CERT_NAME> zamenjajte z imenom ustreznega potrdila):

1
mv /tmp/<CERT_NAME> /etc/ipdiva/careserver/

Nato konfigurirajte storitev tako, da spremenite naslednjo datoteko: /etc/ipdiva/careserver/careserver.xml. Konfiguracija datoteke bi morala biti približno takšna (v naslednjem delu je izpuščenih veliko vrstic datoteke, označenih z […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/recording_service.p12</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>

Naredite naslednje spremembe:

  • Naslov IP za poslušanje storitve snemanja spremenite na 0.0.0.0 (posluša na vseh razpoložljivih naslovih IP)
  • recording_service.p12 zamenjajte z imenom potrdila za storitev snemanja
  • PASSWORD zamenjajte z geslom potrdila za storitev snemanja
  • Dodajte vrstico <element>http://127.0.0.1:9081</element>
Primer

Ob upoštevanju naslednjih podatkov:

  • Ime datoteke potrdila: fqdn.edge-gateway.local.p12
  • Geslo potrdila: Str0ngP@ssw0rd

Datoteka /etc/ipdiva/careserver/careserver.xml bi bila konfigurirana takole:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>
Celotna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>


    <archivesdirectory>/var/lib/ipdiva/carerecord/archives</archivesdirectory>
    <recordingdirectory>/var/lib/ipdiva/carerecord/recording</recordingdirectory>
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
        <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
        <min-version>tls1.2</min-version>
        <max-version/>
        <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
        <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
        <verify-cert>true</verify-cert>
        <no-fail-if-no-peer-cert>true</no-fail-if-no-peer-cert>
    </ssl>
    <gopsize>10</gopsize>
        <webgopsize>5</webgopsize>
    <webfakeframespersec>2</webfakeframespersec>
        <webhlslistsize>20</webhlslistsize>
    <webcaptureinterval>10000</webcaptureinterval>
    <webcapturetimeout>30000</webcapturetimeout>
    <captureinterval>250</captureinterval>
    <hlslistsize>20</hlslistsize>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
</careserver>

Nove nastavitve uveljavite tako, da znova zaženete storitev snemanja:

1
systemctl restart ipdivacarerecord

Povezovanje primerkov HTML5 Gateway

Če je treba konfigurirati primerek HTML5 Gateway, kot root na strežniku Edge Gateway zaženite naslednji ukaz, da omogočite samodejni zagon primerka:

1
chmod +x /etc/ipdiva/services/50html5gateway*

Datoteko potrdila komponente HTML5 Gateway kopirajte v imenika /etc/ipdiva/html5gateway/ssl/ in /etc/ipdiva/html5gateway-slave/ssl/. To lahko storite tako, da kot root zaženete ukaze, podobne naslednjim (<CERT_NAME> zamenjajte z imenom potrdila za komponento HTML5 Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/html5gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/html5gateway-slave/ssl/

Konfigurirajte primerka HTML5 Gateway, da se bosta lahko povezala s strežnikoma Mediation Controller.
Konfiguraciji se razlikujeta glede na strežnik Mediation Controller, s katerim se je treba povezati. Opravite obe konfiguraciji:

Uredite datoteko /etc/ipdiva/html5gateway/html5gateway.xml in jo dopolnite z naslednjimi podatki (več delov je izpuščenih in označenih z […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Zamenjajte naslednje elemente:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: treba ga je zamenjati z naslovom RIP_MED_SSL_MASTER, znakom : in vrati za poslušanje komponente SSL Router, ki so običajno nastavljena na 443
  • keyfile.pem: treba ga je zamenjati z imenom datoteke potrdila
  • PASSWORD: treba ga je zamenjati z geslom potrdila
Primer

Ob upoštevanju naslednjih podatkov:

  • RIP_MED_SSL_MASTER ima vrednost: 10.0.10.11
  • Vrata za poslušanje komponente SSL Router: 443
  • Ime datoteke potrdila: html5-gateway.p12
  • Geslo potrdila: Str0ngP@ssw0rd

Datoteka /etc/ipdiva/html5gateway/html5gateway.xml bi bila konfigurirana takole:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Celotna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9088</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Nazadnje znova zaženite primerek HTML5 Gateway, da naloži nove nastavitve in se poveže s strežnikom Mediation Controller MASTER:

1
/usr/local/ipdiva/html5gateway/bin/start

Uredite datoteko /etc/ipdiva/html5gateway-slave/html5gateway.xml in jo dopolnite z naslednjimi podatki (več delov je izpuščenih in označenih z […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Zamenjajte naslednje elemente:

  • @SERVER@: treba ga je zamenjati z naslovom RIP_MED_SSL_SLAVE
  • @SERVERPORT@: treba ga je zamenjati z vrati za poslušanje komponente SSL Router, ki so običajno nastavljena na 443
  • keyfile.pem: treba ga je zamenjati z imenom datoteke potrdila
  • PASSWORD: treba ga je zamenjati z geslom potrdila
  • @RPC_PORT@: treba ga je zamenjati z razpoložljivimi vrati TCP na računalniku; običajno se uporabljajo vrata 9089
Primer

Ob upoštevanju naslednjih podatkov:

  • RIP_MED_SSL_SLAVE ima vrednost: 10.0.10.13
  • Vrata za poslušanje komponente SSL Router: 443
  • Ime datoteke potrdila: html5-gateway.p12
  • Geslo potrdila: Str0ngP@ssw0rd
  • Razpoložljiva vrata RPC: 9089

Datoteka /etc/ipdiva/html5gateway-slave/html5gateway.xml bi bila konfigurirana takole:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9089</rpc-listen>
[…]
</gateway>
Celotna datoteka
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9089</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Nazadnje znova zaženite primerek HTML5 Gateway, da naloži nove nastavitve in se poveže s strežnikom Mediation Controller SLAVE:

1
/usr/local/ipdiva/html5gateway-slave/bin/start

Konfiguracije pred povezovanjem komponent HTML5 Gateway

Da bodo aplikacije HTML5 delovale, je treba konfigurirati dodatne nastavitve na strežnikih Mediation Controller. Kot root se prijavite v strežnika Mediation Controller MASTER in SLAVE.

Ustvarite ali uredite datoteko /etc/ipdiva/httpd/commonParameters.extra.conf, da za komponento HTML5 Gateway dodate del, enakovreden naslednjemu:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
<Location /URL_HTML5/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /URL_HTML5/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Pri čemer:

  • URL_HTML5 je treba zamenjati z vsebino polja URL za komponento HTML5 Gateway, konfigurirano v skrbniški konzoli pri deklaraciji komponente HTML5 Gateway (za gručo sta to običajno HTML5-1 in HTML5-2).
  • GW_NAME je treba zamenjati z imenom komponente Edge Gateway, ki je na istem strežniku kot komponenta HTML5 Gateway. Znak | na koncu vrstice je treba ohraniti.
  • ORGANIZATION_NAME je treba zamenjati z imenom organizacije, s katero se povezuje prej omenjena komponenta Edge Gateway.
Primer

Za platformo z naslednjimi nastavitvami:

  • Ime organizacije: my-organization-name
  • Deklaracija prve komponente HTML5 Gateway v skrbniški konzoli:
    • Name: html5-gateway-1
    • URL: HTML5-1
    • Protocol: WebSocket
  • Deklaracija druge komponente HTML5 Gateway v skrbniški konzoli:
    • Name: html5-gateway-2
    • URL: HTML5-2
    • Protocol: WebSocket
  • Strežnik Edge Gateway prve komponente HTML5 Gateway ima:
    • Storitev Edge Gateway z imenom edge-gateway-1
    • Storitev HTML5 Gateway z imenom html5-gateway-1
  • Strežnik Edge Gateway druge komponente HTML5 Gateway ima:
    • Storitev Edge Gateway z imenom edge-gateway-2
    • Storitev HTML5 Gateway z imenom html5-gateway-2

Ustvarjena konfiguracijska datoteka /etc/ipdiva/httpd/commonParameters.extra.conf bo nastavljena takole:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
<Location /HTML5-1/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-1/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

<Location /HTML5-2/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-2/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Preden uporabite nove nastavitve, morate preveriti, da nova konfiguracija ne povzroča blokirajočih napak za spletni strežnik Apache2.
To storite tako, da zaženete naslednji ukaz:

1
apache2ctl configtest

Če je odziv Syntax OK, lahko spremembe uporabite s spodnjim ukazom. V nasprotnem primeru preverite konfiguracijo v datoteki /etc/ipdiva/httpd/commonParameters.extra.conf.

1
systemctl reload apache2

Konfiguracija časovnega strežnika NTP

Priporočljivo je nastaviti časovni strežnik, da bo sistemska ura vedno točna. Potrebni koraki so opisani na strani za konfiguracijo NTP.