Ustvarjanje/spreminjanje pravil uvoza
Pravilo uvoza zapiše dejanja (ustvarjanje, spreminjanje, brisanje), ki jih je treba izvesti in so v sliki DELTA.
Za izvajanje uvozov morate določiti varnostne pragove. Ti pragovi omogočajo tudi zaznavanje morebitnih napak in s tem blokiranje zapisov. Uvoz, ki so ga blokirali pragovi, si lahko ogledate in ukrepate, da ga potrdite ali zavrnete.
Pravila uvoza, ki jih je treba konfigurirati, se razlikujejo glede na vrsto ciljnega skladišča.
Uvoz podatkov v skladišče vrste imenik (LDAP, AD, AD/LDS, OpenLDAP itd.)
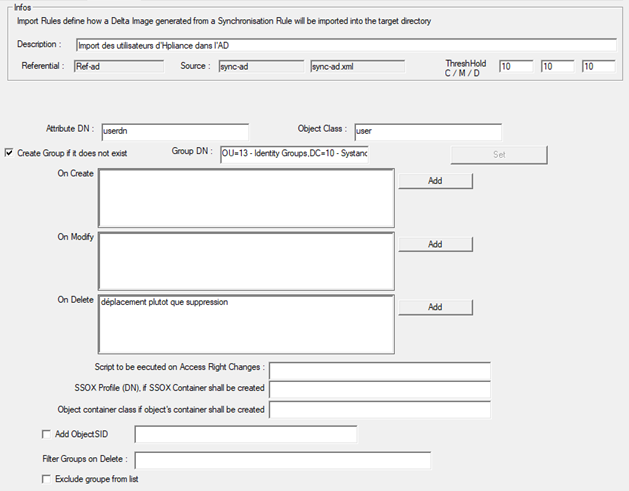
- Atribut DN: določite ime atributa preslikave, ki vsebuje podatek DN (Distinguished Name)
- Razred objekta: določite vrsto objekta, ki naj se ustvari/spremeni/izbriše. Na uvoz je mogoča le ena vrsta objekta.
- Možnost za ustvarjanje varnostne skupine, če ne obstaja: to možnost lahko po potrebi omogočite (morda varnostne skupine v času zagotavljanja še ne obstajajo).
- Določite ciljno enoto OU za varnostne skupine. Upoštevajte, da je mogoče določiti le eno enoto OU, zato bodo vse skupine ustvarjene na istem mestu.
- Možnost za dodajanje operacij, ki naj se izvedejo po dejanju ustvarjanja ali spreminjanja ali v primeru brisanja. (Primer: premik objekta v drugo enoto OU v primeru brisanja)
- Možne operacije pri ustvarjanju/spreminjanju/brisanju:
- EXEC: izvede se po dejanju ustvarjanja/spreminjanja/brisanja
- Možne operacije pri brisanju:
- DELETE: privzeto se objekti iz imenika dejansko ne izbrišejo. Če želite objekt fizično izbrisati, morate dodati operacijo DELETE.
- MOVE: omogoča premik objekta v drugo enoto OU. Ciljno enoto OU morate določiti v izrazu.
- MOVESUB: omogoča premik podrejenih objektov ocenjevanega objekta v drugo enoto OU. Ciljno enoto OU morate določiti v izrazu.
- Možne operacije pri ustvarjanju/spreminjanju/brisanju:
- Možnosti za povezovalnik z rešitvijo Systancia Access:
- Skript, ki naj se izvede ob spremembi dostopa
- Profil dostopa (DN), ki ga je treba določiti, če je omogočena možnost za ustvarjanje vsebnika
- Vrsta objekta, ki naj se ustvari v vsebniku, če je omogočena možnost za ustvarjanje vsebnika
- Add SID object
- Filtri za skupine, ki jih je treba upravljati ali izključiti pri dejanjih brisanja:
- Če je možnost „Exclude group from list“ označena: seznam skupin navaja tiste, ki jih ne smete izbrisati
- Če možnost „Exclude group from list“ ni označena: seznam skupin navaja tiste, ki jih je mogoče izbrisati
- Od različice 7.1 tega seznama ni več treba vnašati ročno, če je v konfiguraciji SIP skladišča označena možnost „Synchronization of groups managed by Identity only“: SIP se tedaj opira na seznam skupin, upravljanih v CyberElements Identity.
Uvoz podatkov v skladišče vrste ploska datoteka (CSV)
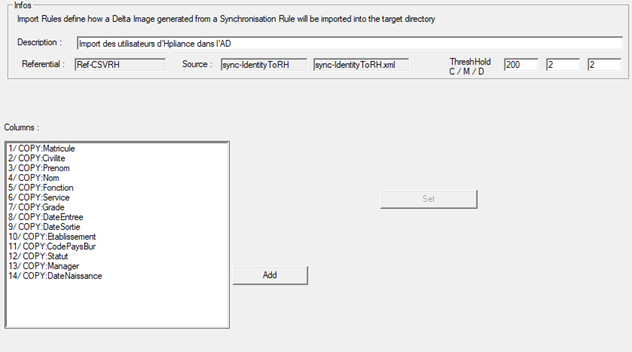
- Stolpci: seznam atributov, ki jih je treba dodati v ciljno datoteko. Za dodajanje vrednosti atributa v stolpec datoteke morate uporabiti operacijo COPY. Ločilo stolpcev in večkratnih vrednosti je določeno v skladišču.
Od različice 7.1 se glava datoteke med uvozom ohrani, če je v konfiguraciji skladišča označena možnost „Ignore the first lign“.
Uvoz podatkov v skladišče vrste zbirka podatkov (SQL Server, Oracle itd.)
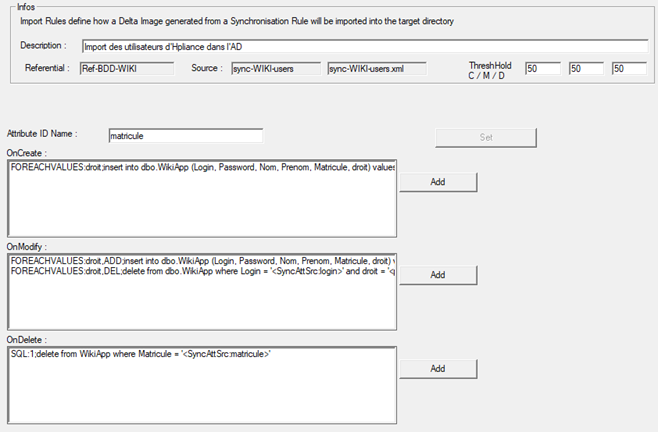
Za vsako dejanje (ustvarjanje, spreminjanje in brisanje) je mogoče določiti enega ali več ukazov, ki naj se izvedejo v ciljni zbirki podatkov.
Za vsak ukaz je treba določiti eno od naslednjih operacij:
- EXEC: omogoča zagon izvršilnega ukaza (batch, PowerShell itd.)
- FOREACH: omogoča izvedbo poizvedbe na več atributih.
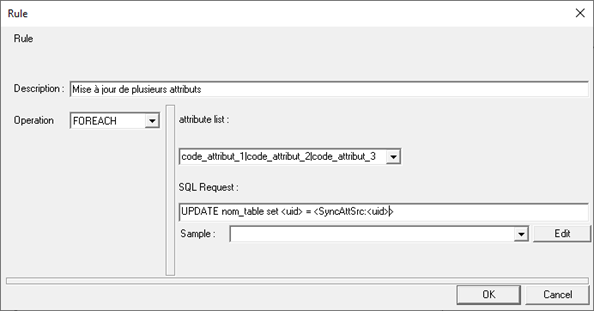
- Seznam atributov: določite kode atributov, ki jih je treba posodobiti. Upoštevajte, da se morajo kode ujemati tako z imenom stolpca v ciljni zbirki podatkov kot z imenom atributa v datoteki DELTA. Vsak atribut morate ločiti z znakom „|“.
- Poizvedba SQL: poizvedba, ki se uporabi za vsak atribut, določen na seznamu. Uporabite niz <uid>, ki bo zamenjan z imeni atributov.
- FOREACHVALUES: omogoča upravljanje večvrednostnega atributa z ustvarjanjem/spreminjanjem toliko vrstic, kolikor vrednosti vsebuje atribut.
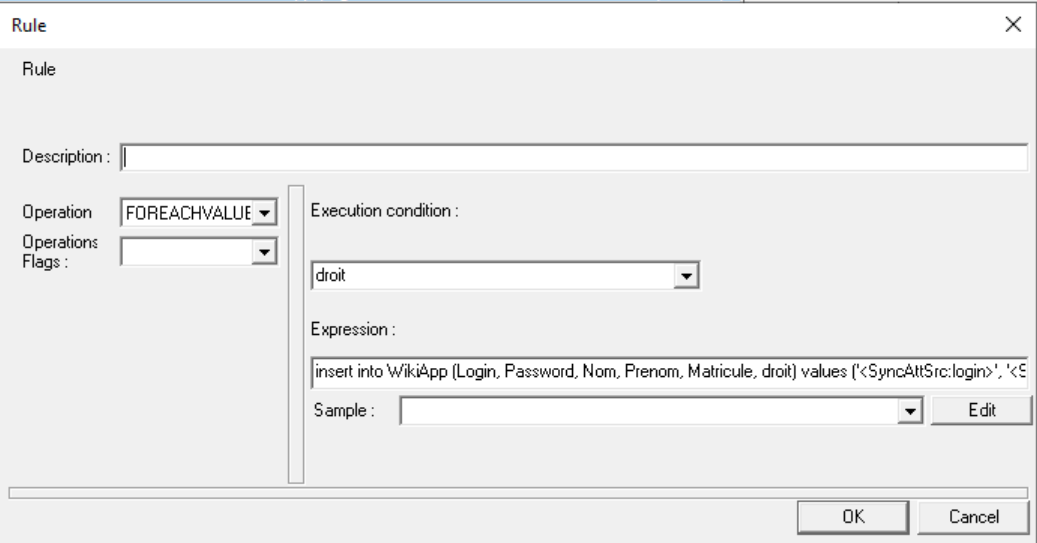
- Pogoj izvajanja je obvezen in mora vsebovati ime večvrednostnega atributa (ciljnega skladišča), po katerem se izvede zanka.
- Izraz je obvezen in mora vsebovati poizvedbo, ki jo je treba izvesti. Večvrednostni atribut, po katerem se izvaja zanka (naveden v pogoju izvajanja), morate v poizvedbi zamenjati z nizom „<param:uid_value>“.
Primer poizvedbe:
1 2 3 4 5 6 | |
Če v primeru atribut vsebuje 3 vrednosti, bodo ustvarjene 3 vrstice. Atributi login, password, nom, prenom in matricule bodo imeli enake vrednosti. Atribut right bo imel v vsaki vrstici drugačno vrednost.
Upoštevajte, da je mogoče na operacijo določiti le en večvrednostni atribut.
- SELECT: omogoča pridobivanje dodatnih vrednosti za dopolnitev trenutnega objekta.
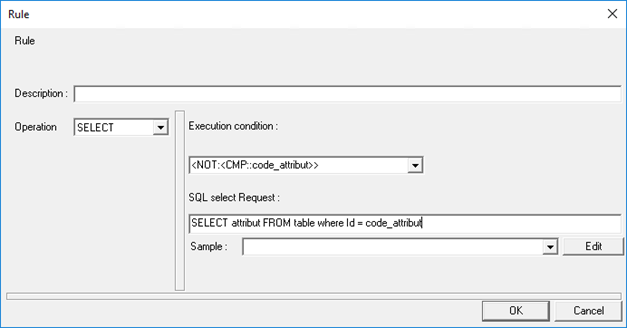
- Pogoj izvajanja je obvezen. Vsebuje lahko formulo, ki vrne 0, če je napačna, ali 1, če je pravilna. Če pogoja ne želite nastaviti, morate vnesti 1.
- Poizvedba SQL: poizvedba vrste SELECT je obvezna. Atributi, izbrani v poizvedbi, bodo samodejno dodani trenutnemu objektu, z rezultati poizvedbe kot vrednostmi.
- SQL. Omogoča izvedbo poizvedbe UPDATE ali DELETE z določitvijo pogoja izvajanja.
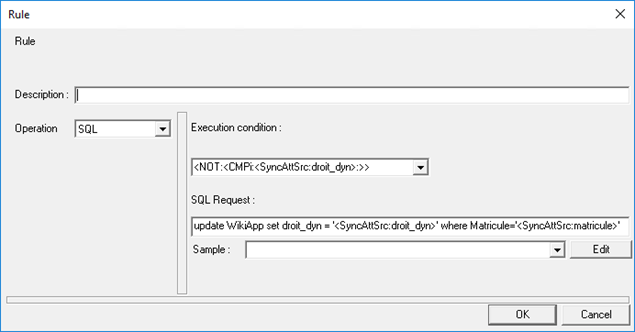
- Pogoj izvajanja je obvezen. Vsebuje lahko formulo, ki vrne 0, če je napačna, ali 1, če je pravilna. Če pogoja ne želite nastaviti, morate vnesti 1.
- Poizvedba SQL: poizvedba UPDATE ali DELETE. Atribute, ki so v delti, morate posredovati s ključno besedo <syncattrsrc>.
Uvoz podatkov v CyberElements Identity
- Vrsta objekta za uvoz: določite vrsto uvoza z naslednjega seznama:
- ACCOUNT: omogoča le posodobitve atributov obstoječih računov v Identity. Možnost omogoča nastavitev teoretičnega stanja „Archived“ za račune, prepoznane v operacijah brisanja.
- ENUM_ACCOUNT: za uvoz vrednosti naštevanj za atribute vrste račun.
- ENUM_PERSON: za uvoz vrednosti naštevanj za atribute vrste identiteta.
- ENUM_RESOURCE: za uvoz vrednosti naštevanj za atribute vrste dodelitev.
- ENUM_STRUCTURE: za uvoz vrednosti naštevanj za atribute vrste struktura.
- MATCHINGTABLE: za uvoz vrednosti v tabele preslikav.
- PERSON: za uvoz identitet.
- PERSONACCESS: ni podprto za uvoz.
- RESOURCE: za uvoz dodelitev.
- RIGHT: za uvoz avtorizacij.
- ROLE: za uvoz vlog.
- STATUS: za uvoz stanj zagotavljanja računov, vlog ali avtorizacij. Možnost omogoča nastavitev teoretičnega stanja „Archived“ za račune, prepoznane v operacijah brisanja.
- Določite skladišče. Mora biti enolično.
- STRUCTURE: za uvoz struktur.
- HABILITATIONCALC: omogoča zagon množičnega ponovnega izračuna pravil avtorizacij in pravil SoD za vse.
- PERSON_ROLES: za uvoz povezav identiteta-vloga.
- PERSON_RIGHTS: za uvoz povezav identiteta-vloga-avtorizacija.
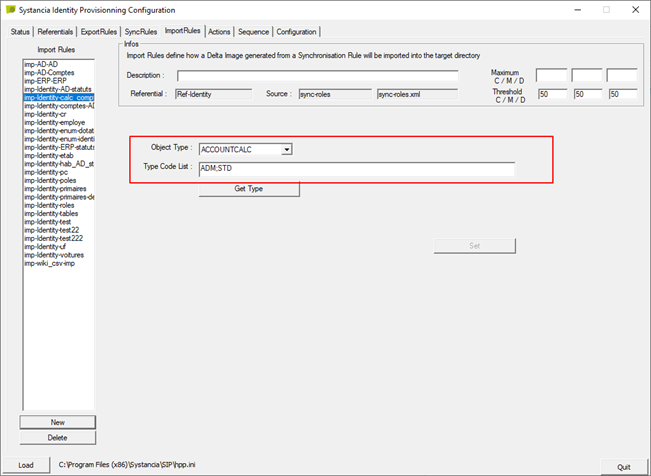
- ACCOUNTCALC: omogoča ponovni izračun računov v zadevnem skladišču.
Pri uvozu objektov, kot so identitete, strukture ali dodelitve, je na voljo možnost za onemogočenje sprotnega izračuna pravil avtorizacij in pravil SoD. Za onemogočenje izračunov morate potrditveno polje označiti v vseh vhodnih povezovalnikih za zagotavljanje, ki jih zajema dnevna sinhronizacija.
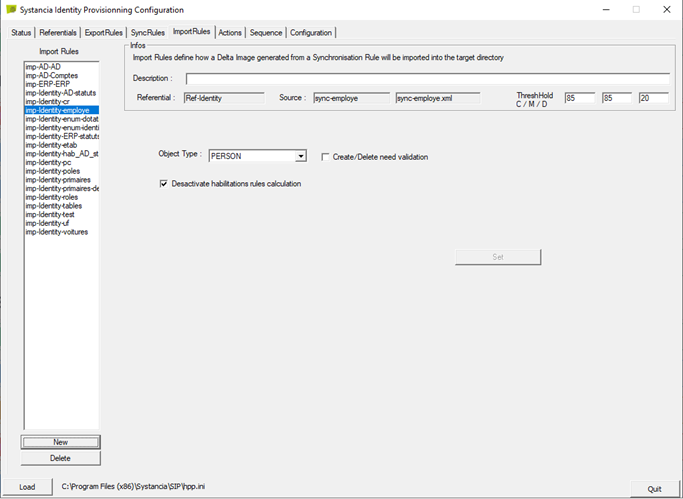
Če je bila ta možnost označena, morate na koncu vhodnih povezovalnikov za zagotavljanje zagnati uvoz za ponovni izračun pravil, da sprožite paketni izračun.
Onemogočanje izračunov računov
Od SP3 za CyberElements Identity 7.0 je v uvozih vhodnih povezovalnikov za osebe, strukture, dodelitve in pravila avtorizacij na voljo nova možnost.
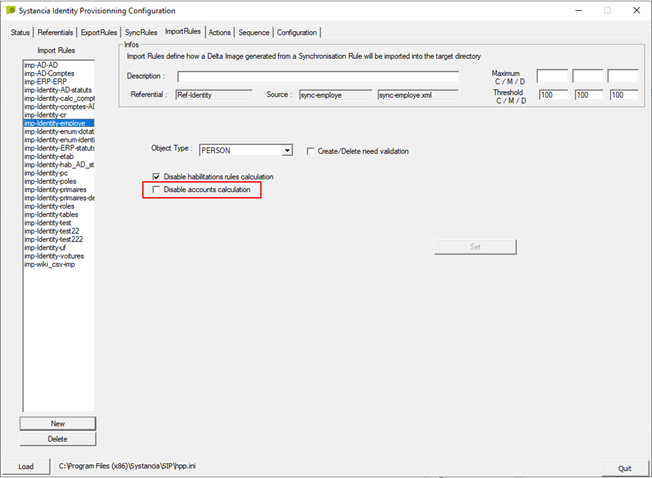
Ta možnost omogoča onemogočenje sprotnih izračunov računov pri ustvarjanju, spreminjanju ali brisanju objektov, ki lahko vplivajo na račune.
Če mora zaporedje zagotavljanja obdelati velike količine podatkov, priporočamo, da to možnost označite.
Če to možnost označite, morate na koncu uvozov v CyberElements Identity zagnati uvoz za izračun vrst računov, določenih v konfiguraciji, da bodo podatki pravilni.