Tehnični predpogoji
Uvod
To poglavje opisuje tehnične predpogoje, ki morajo biti izpolnjeni pred namestitvijo CyberElements Identity 7.1.
Za določitev velikosti strežnikov se je treba obrniti na integratorja, ki bo predpogoje prilagodil kontekstu (število identitet, primeri uporabe za uvedbo itd.).
Za vzpostavitev predpogojev je odgovorna stranka.
Operacijski sistem in predpogoji
Minimalni predpogoji so navedeni zgolj informativno. Spremenijo se lahko glede na število upravljanih identitet ali uvedenih konfiguracij rešitve. Priporočamo, da se obrnete na svetovalca CyberElements ali izkušenega integratorja, ki vam bo pomagal pravilno določiti parametre strežnika glede na vaš kontekst.
Za spremljanje zmogljivosti strežnika SQL lahko obiščete to stran.
Predpogoji strežnikov - konfiguracija 1 (2 strežnika)
Ta arhitektura je priporočena
-
Strežnik 1, ki gosti zbirko podatkov, spletno aplikacijo CyberElements Identity, revizijski strežnik in Identity API:
- OS: najmanj Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (podprti sta različici Standard in Entreprise Server)
- Minimalni predpogoji: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Gonilnik Native SQL server client, najmanj različica 11.0
- Celotne predpogoje najdete v poglavju Komponente sistema Windows.
Za upravljanje primerka zbirke podatkov je odgovorna stranka.
-
Strežnik 2, ki gosti Systancia Identity Provisioning
- OS: najmanj Microsoft Windows Server 2025
- Minimalni predpogoji: 4 VCPU / RAM 16 GB / 100 GB
- Celotne predpogoje najdete v poglavju Komponente sistema Windows.
Predpogoji strežnikov - konfiguracija 2 (1 strežnik)
Ta arhitektura gosti vse komponente rešitve in je primerna za okolja z majhnim obsegom in preprosto konfiguracijo (spletna aplikacija CyberElements Identity, Identity API (REST, združljiv s protokolom SCIM), revizijski strežnik, zbirka podatkov in SIP (modul za zagotavljanje)).
- OS: najmanj Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (podprti sta različici Standard in Entreprise Server)
- Framework .NET 4.8
- Minimalni predpogoji: 6 VCPU / RAM 32 GB / 100 GB
- Gonilnik Native SQL server client, najmanj različica 11.0
- Celotne predpogoje najdete v poglavju Komponente sistema Windows.
Predpogoji strežnikov - konfiguracija 3 (3 strežniki)
-
Strežnik 1, ki gosti zbirko podatkov:
- OS: najmanj Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (podprti sta različici Standard in Entreprise Server)
- Framework .NET 4.8
- Minimalni predpogoji: 4 VCPU / RAM 16 GB / 50 GB
Za upravljanje strežnika zbirke podatkov je odgovorna stranka
-
Strežnik 2, ki gosti spletno aplikacijo CyberElements Identity, revizijski strežnik in Identity API
- OS: najmanj Microsoft Windows Server 2025
- Framework .NET 4.8
- Minimalni predpogoji: 4 VCPU / RAM 16 GB / 50 GB
- Gonilnik Native SQL server client, najmanj različica 11.0
- Celotne predpogoje najdete v poglavju Komponente sistema Windows.
-
Strežnik 3, ki gosti modul za zagotavljanje
- OS: najmanj Microsoft Windows Server 2025
- Minimalni predpogoji: 4 VCPU / RAM 16 GB / 100 GB
- Celotne predpogoje najdete v poglavju Komponente sistema Windows.
Komponente sistema Windows
Predpogoji za starejše konzole, ki jih je treba namestiti na strežnik SID:
- Framework 4.8, če ni privzeto nameščen na strežniku
- Skript s predpogoji za Windows, ki ga je treba zagnati glede na različico strežnika
- Windows prerequisites [corresponding version].bat
Predpogoji, ki jih je treba namestiti na strežnika SID in SIP:
- dotnet-hosting-9.0.x.exe
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
Za strežnik SIP:
- Modula PowerShell WebAdministration in PsIni za namestitev SIP
Veljavno potrdilo domene
Za namestitev CyberElements Identity morate imeti veljavno potrdilo domene na strežnikih, na katerih so naslednji elementi:
- Spletna mesta
- Identity API
- SIP API (s SIP)
Računi storitev Windows
Za pravilno delovanje rešitve potrebujete tri račune storitev Windows:
- Račun 1: za izvajanje Identity API, spletnega mesta (generacija 7) in Federation
- Račun 2: za izvajanje SIP API
- Račun 3: za izvajanje spletnega mesta (generacija 6)
Račun 1 mora imeti v fazi namestitve pravice sysadmin za primerek zbirke podatkov. Po namestitvi ga je mogoče ponastaviti na dbowner zbirke podatkov Hpliance.
Ti računi morajo biti standardni domenski računi:
- Brez poteka gesla.
- Brez spremembe gesla ob prvem preverjanju pristnosti v domeni.
- Imeti morajo pravico za zagon opravil (batch job).
Primer zagotavljanja v skladišče AD z razdelitvijo na silose:
Potrebni so računi storitev tretjih oseb z zgoraj opisanimi dovoljenji.
Skrbniški računi Windows
Med fazo integracije integrator potrebuje skrbniški račun za izvedbo različnih postopkov.
Ta račun mora biti standardni domenski račun:
- Imeti mora pravico za zagon kot storitev.
- Imeti morajo pravico za zagon opravil (batch job).
- Imeti mora vlogo DBOwner za zbirko podatkov Hpliance (vloga se dodeli med namestitvijo Systancia Identity 6.1 SP2 ali novejše različice).
Skrbniški račun mora imeti pravice za:
- Odpiranje seje kot storitev.
- Odpiranje seje kot opravilo.
Ta račun lahko ob koncu faze integracije onemogočite.
Preverjanje vlog in funkcij
Opomba
Od različice 7.1 naprej namestitveni program najprej preveri predpogoje strežnika Windows. Če niso izpolnjeni — manjka vloga, funkcija ali ogrodje —, se namestitveni program ustavi, sporočilo pa navede manjkajoče elemente.
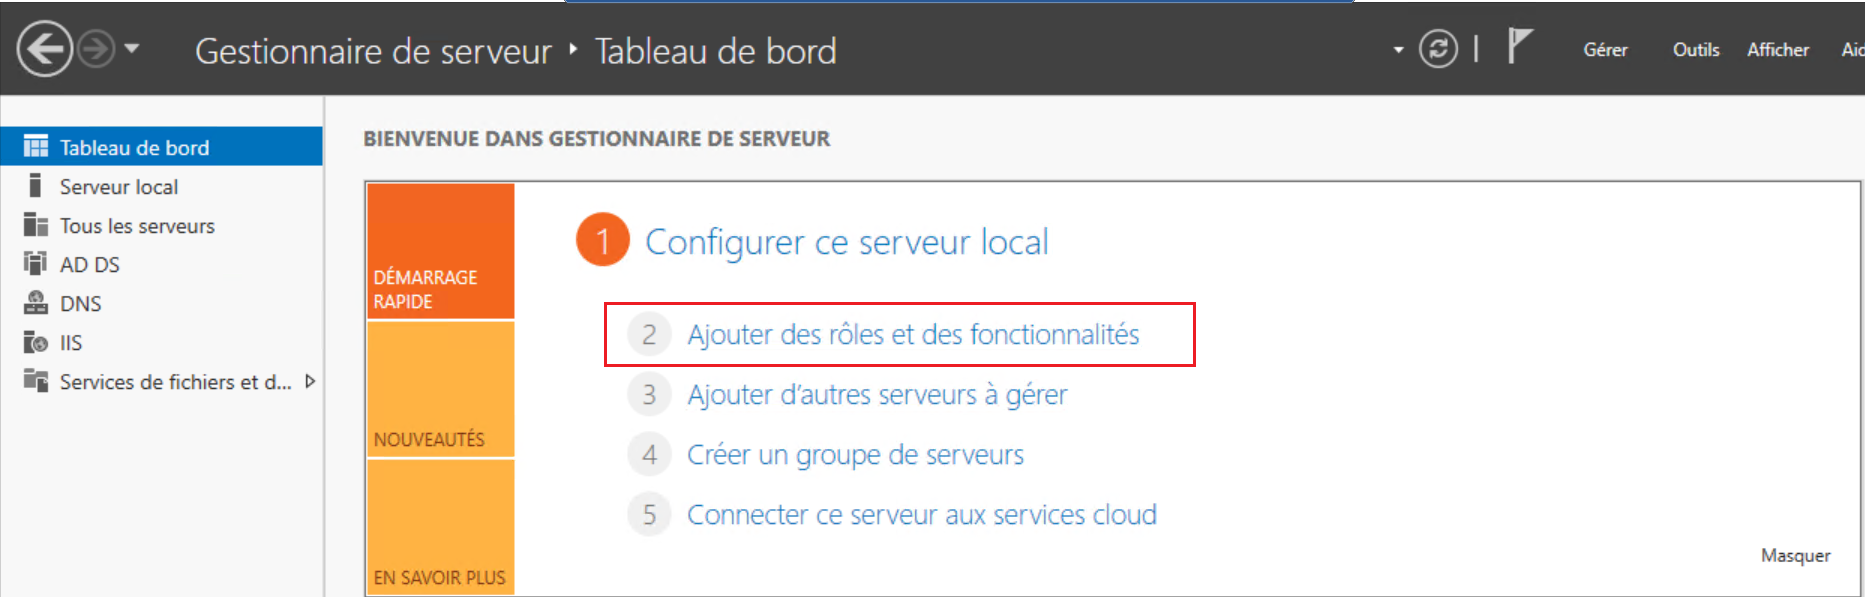
Na strežniku, na katerem je rešitev Identity, je treba namestiti vlogo IIS, ki bo gostila skrbniški vmesnik Identity.
V upravitelju strežnika odprite meni „Add roles and features“.
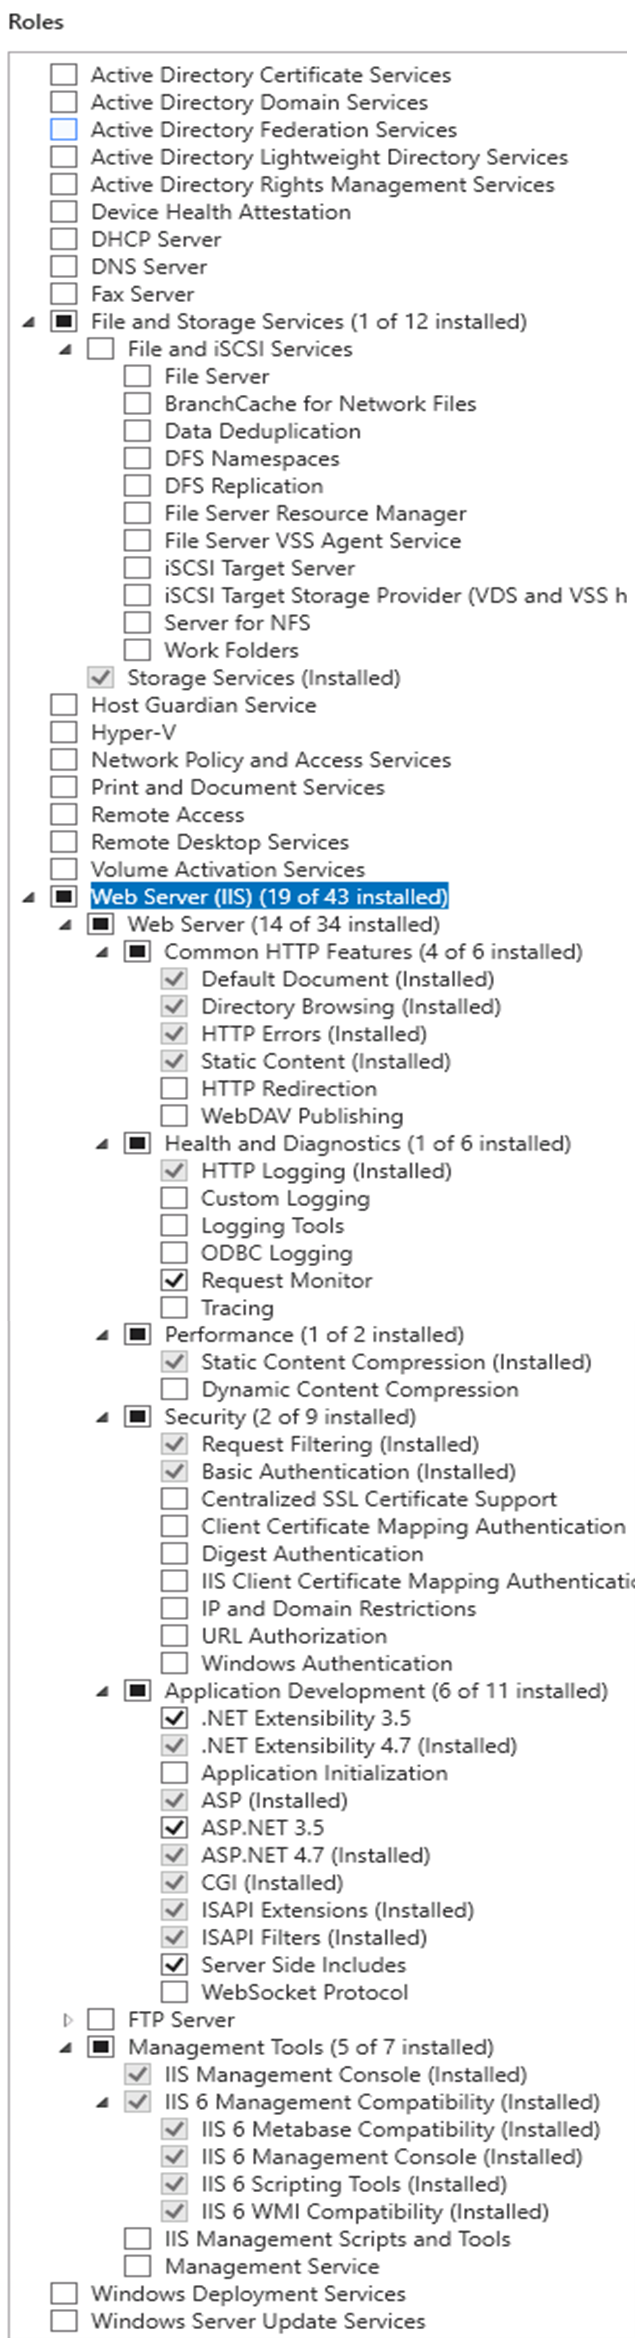
Vloga „Web Server (IIS)“ mora biti potrjena z vsaj naslednjimi možnostmi:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
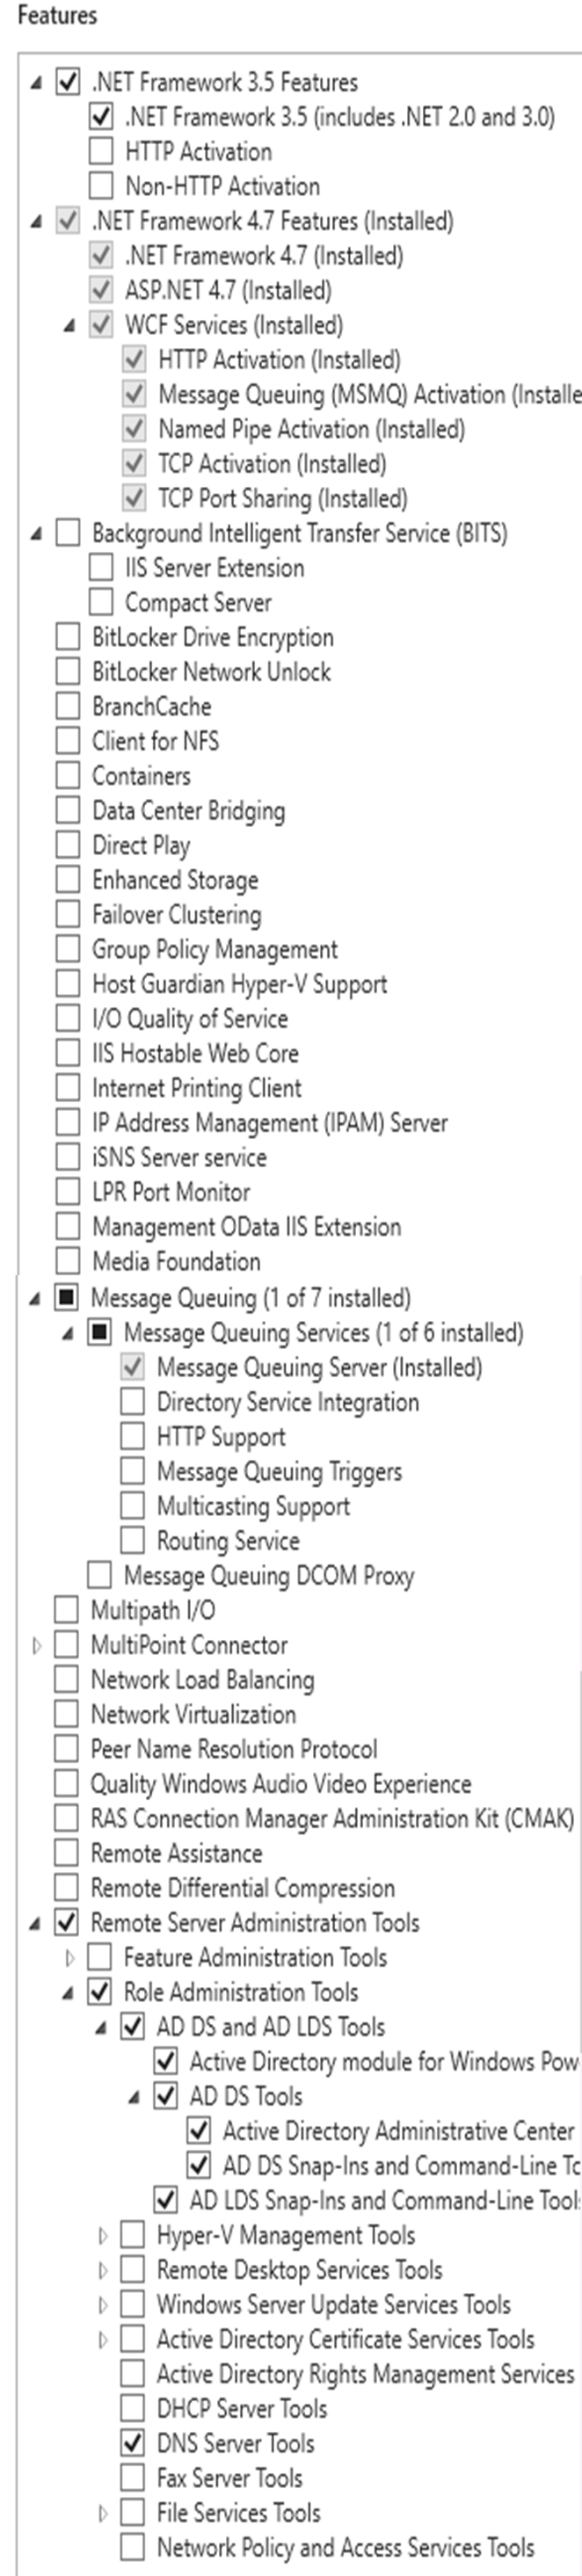
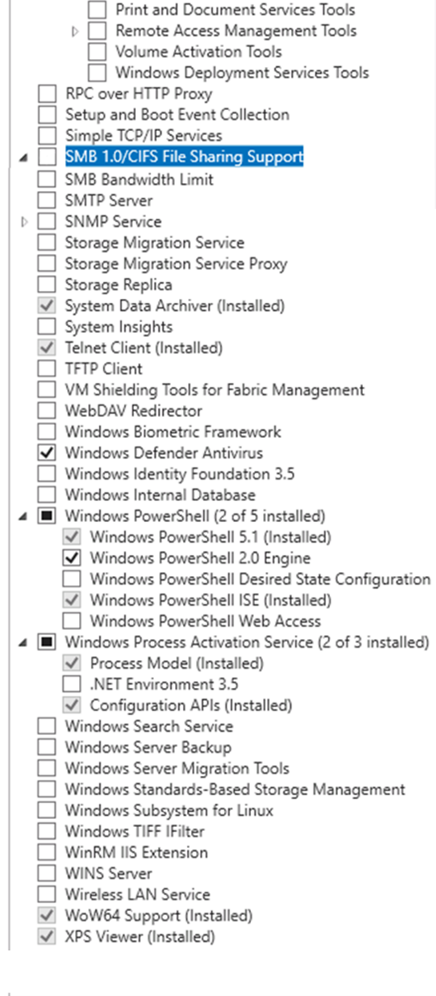
Na naslednjem zaslonu morajo biti potrjene naslednje funkcije z vsaj naslednjimi možnostmi:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- .NET Framework 4.8 (for Windows Server 2025) features
- .NET Framework 4.8
- ASP.NET 4.8
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
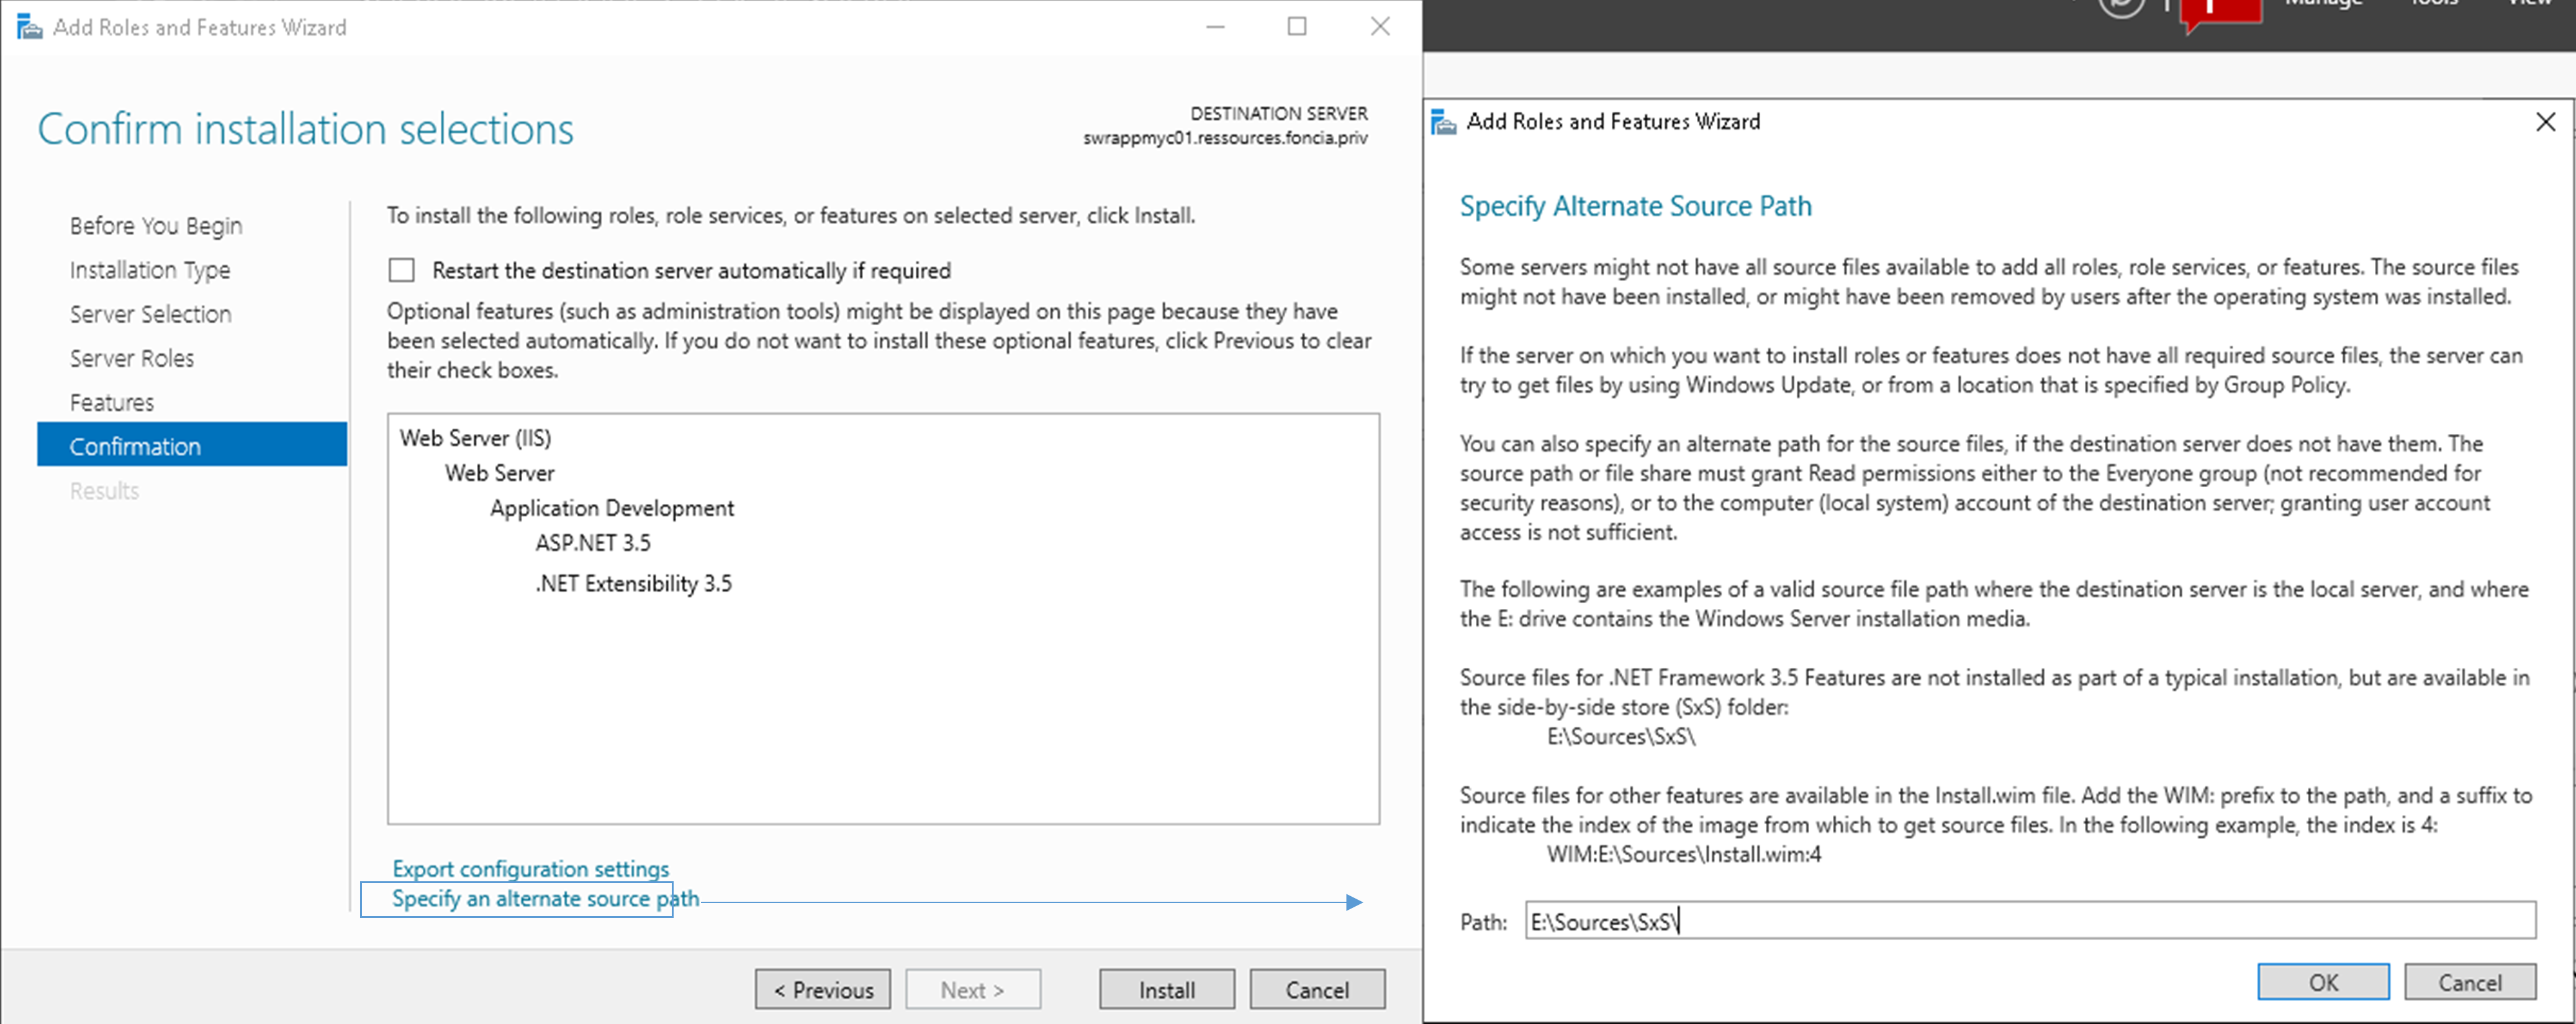
Dodajanje vloge in funkcij Net Framework 3.5
Če morate dodati funkcijo Net Framework 3.5, naredite naslednje:
- Znova vpnite sliko ISO, uporabljeno za namestitev strežnika.
- Navedite črko pogona slike ISO, dopolnjeno z [:\Sources\Sxs], kot je prikazano spodaj.
Primer poti
E:\Sources\Sxs\
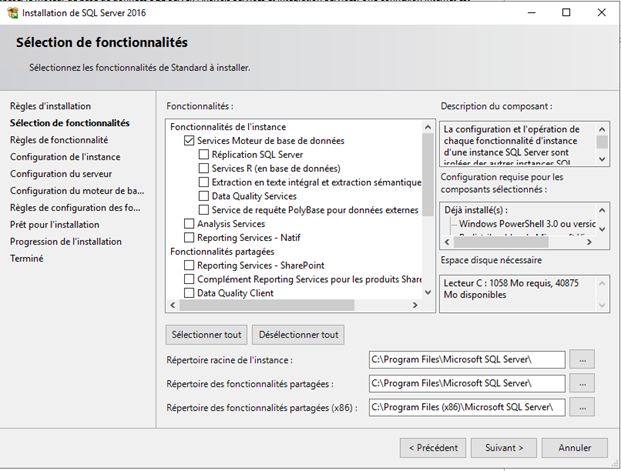
Namestitev primerka SQL Server
Zaženite namestitev SQL Server.
Potrdite naslednje funkcije:
- Storitve mehanizma zbirke podatkov
Nato pustite privzeto namestitveno mapo „C:\Program Files\Microsoft SQL Server“.
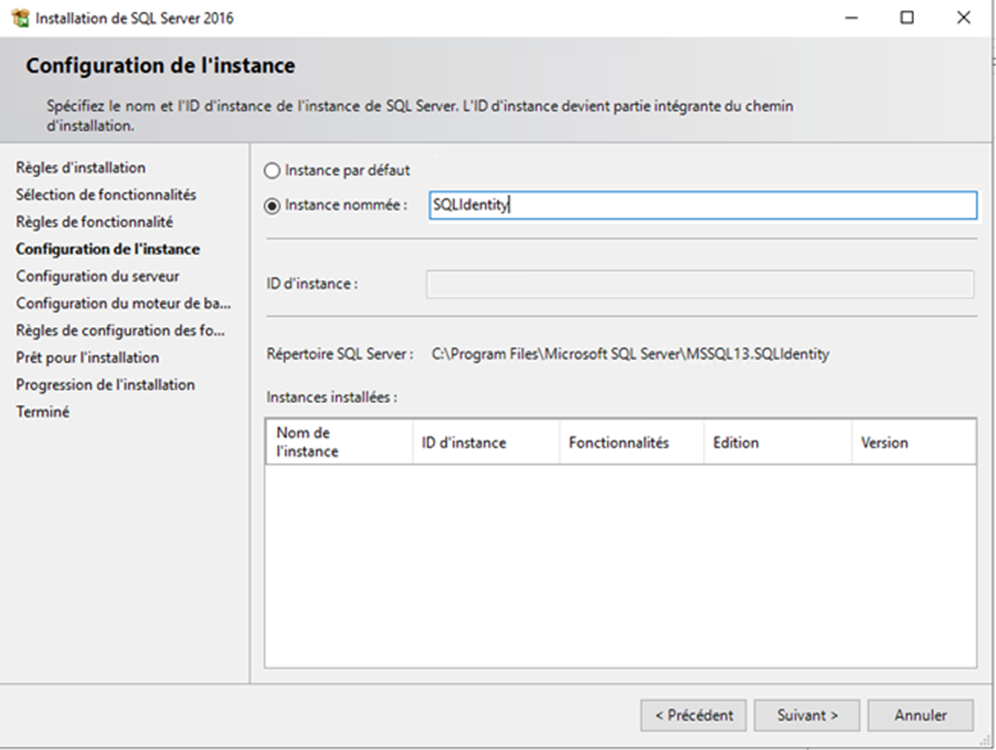
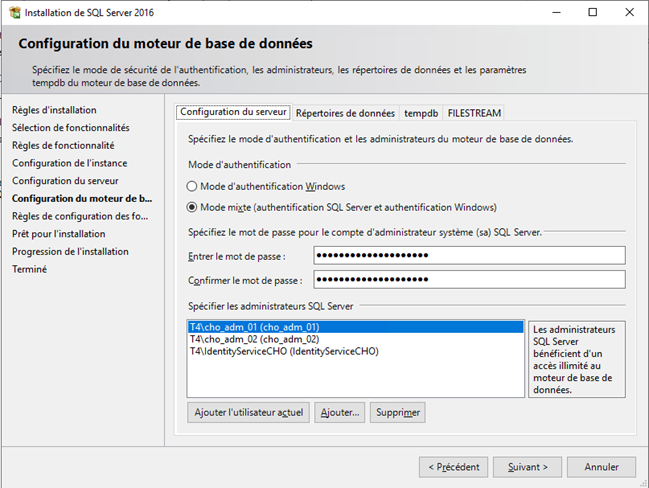
Ustvarite imenovani primerek (primer: „SQLIdentity“)
V razdelku Database Engine Configuration izberite „Mixed Mode (SQL Server authentication and Windows authentication)“ in vnesite geslo skrbniškega računa domene.
Dodajte račune, ki bodo skrbniki zbirke podatkov.
Račun storitve je treba dodati na seznam skrbnikov zbirke podatkov.
Za namestitev rešitve Identity in zagotovitev, da je zbirka podatkov ustvarjena ali posodobljena, mora imeti račun storitve vlogo „sysadmin“. To vlogo lahko odstranite po namestitvi ali posodobitvi rešitve.
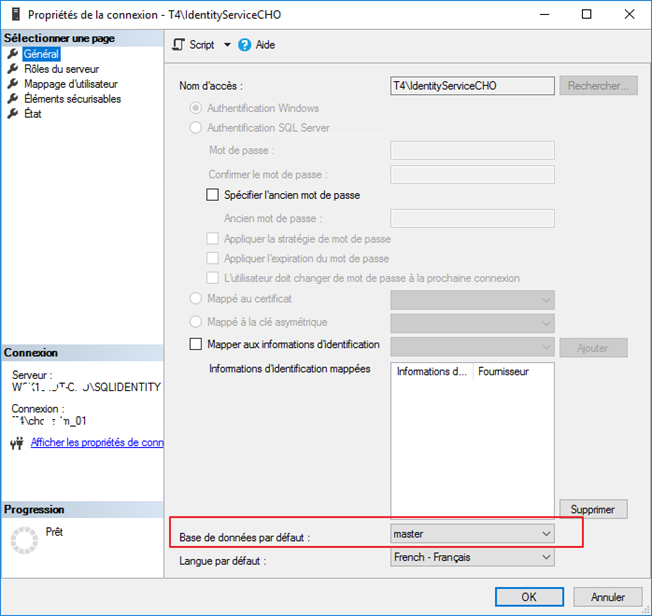
V povezavah preverite lastnosti računa storitve in se prepričajte, da je privzeta zbirka podatkov nastavljena na „master“.
Drugi predpogoji
- Za lažjo namestitev in splošno konfiguracijo priporočamo internetno povezavo.
- Za konfiguracijo rešitve Identity je nujno namestiti aplikacijo SQL Server Management Studio.
- Za izvajanje nekaterih operacij obdelave v zbirki podatkov mora biti mogoče uporabljati ukaz SQLCMD v paketnih datotekah. Zato je nujno namestiti pripomoček SQLCMD. Na voljo je na tem naslovu.
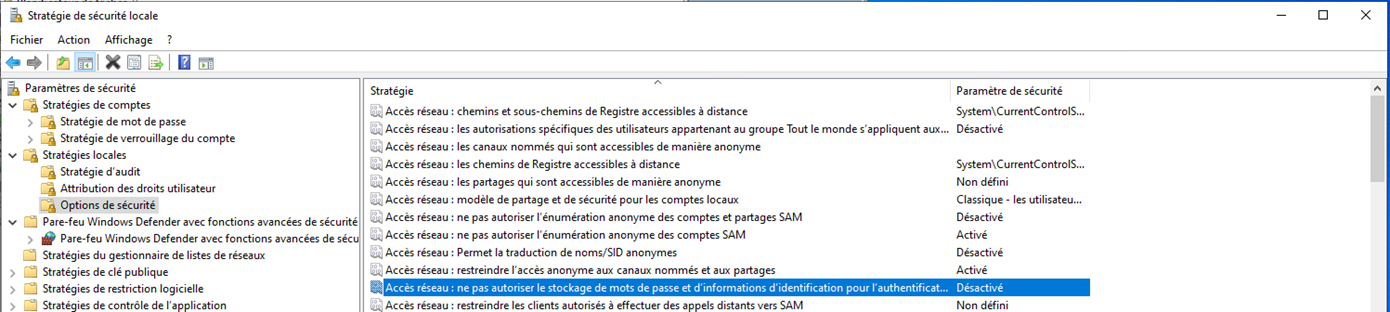
- V nastavitvah omrežja mora biti možnost Network access: Do not allow passwords and credentials for network authentication onemogočena: