Технически предварителни изисквания
Въведение
Тази част описва техническите предварителни изисквания, които трябва да бъдат изпълнени преди инсталирането на CyberElements Identity 7.1.
За оразмеряването на сървърите е необходимо да се свържете с интегратор, който да адаптира предварителните изисквания според контекста (брой самоличности, случаи на употреба за внедряване и т.н.).
Клиентът отговаря за изпълнението на предварителните изисквания.
Операционна система и предварителни изисквания
Минималните предварителни изисквания са дадени само за информация. Те може да се променят в зависимост от броя на управляваните самоличности или от внедрените конфигурации на решението. Препоръчваме да се свържете с консултант на CyberElements или с опитен интегратор, който да ви помогне да оразмерите правилно параметрите на сървъра според вашия контекст.
За да наблюдавате производителността на SQL сървъра, можете да посетите тази страница.
Предварителни изисквания за сървърите - конфигурация 1 (2 сървъра)
Тази архитектура е препоръчителна
-
Сървър 1, хостващ базата данни, уеб приложението CyberElements Identity, сървъра за одит и услугата Identity API:
- ОС: минимум Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (поддържат се Standard и Entreprise Server)
- Минимални предварителни изисквания: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Драйвер Native SQL server client, версия минимум 11.0
- За пълните предварителни изисквания вижте частта Компоненти на Windows.
Клиентът отговаря за управлението на екземпляра на базата данни.
-
Сървър 2, хостващ Systancia Identity Provisioning
- ОС: минимум Microsoft Windows Server 2025
- Минимални предварителни изисквания: 4 VCPU / RAM 16 GB / 100 GB
- За пълните предварителни изисквания вижте частта Компоненти на Windows.
Предварителни изисквания за сървърите - конфигурация 2 (1 сървър)
Тази архитектура хоства всички компоненти на решението и е подходяща за среди с малък обем и проста конфигурация (уеб приложението CyberElements Identity, услугата Identity API (REST, съвместима с протокола SCIM), сървъра за одит, базата данни и SIP (механизма за осигуряване)).
- ОС: минимум Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (поддържат се Standard и Entreprise Server)
- Framework .NET 4.8
- Минимални предварителни изисквания: 6 VCPU / RAM 32 GB / 100 GB
- Драйвер Native SQL server client, версия минимум 11.0
- За пълните предварителни изисквания вижте частта Компоненти на Windows.
Предварителни изисквания за сървърите - конфигурация 3 (3 сървъра)
-
Сървър 1, хостващ базата данни:
- ОС: минимум Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (поддържат се Standard и Entreprise Server)
- Framework .NET 4.8
- Минимални предварителни изисквания: 4 VCPU / RAM 16 GB / 50 GB
Управлението на сървъра на базата данни е отговорност на клиента
-
Сървър 2, хостващ уеб приложението CyberElements Identity, сървъра за одит и услугата Identity API
- ОС: минимум Microsoft Windows Server 2025
- Framework .NET 4.8
- Минимални предварителни изисквания: 4 VCPU / RAM 16 GB / 50 GB
- Драйвер Native SQL server client, версия минимум 11.0
- За пълните предварителни изисквания вижте частта Компоненти на Windows.
-
Сървър 3, хостващ механизма за осигуряване
- ОС: минимум Microsoft Windows Server 2025
- Минимални предварителни изисквания: 4 VCPU / RAM 16 GB / 100 GB
- За пълните предварителни изисквания вижте частта Компоненти на Windows.
Компоненти на Windows
Предварителни изисквания за по-старите конзоли, които трябва да се инсталират на сървъра SID:
- Framework 4.8, ако не е инсталиран по подразбиране на сървъра
- Скрипт за предварителни изисквания на Windows, който се изпълнява в зависимост от версията на сървъра
- Windows prerequisites [corresponding version].bat
Предварителни изисквания, които трябва да се инсталират на сървърите SID и SIP:
- dotnet-hosting-9.0.x.exe
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
За сървъра SIP:
- Модулите PowerShell WebAdministration и PsIni за инсталирането на SIP
Валиден сертификат за домейн
За да инсталирате CyberElements Identity, трябва да имате валиден сертификат за домейн на сървърите, на които се намират следните елементи:
- Уеб сайтове
- Identity API
- SIP API (със SIP)
Акаунти за услуги на Windows
За да работи решението правилно, трябва да имате три акаунта за услуги на Windows:
- Акаунт 1: за изпълнение на услугата Identity API, уеб сайта (поколение 7) и Federation
- Акаунт 2: за изпълнение на услугата SIP API
- Акаунт 3: за изпълнение на уеб сайта (поколение 6)
Акаунт 1 трябва да има права sysadmin за екземпляра на базата данни по време на фазата на инсталиране. След инсталирането правата му могат да бъдат намалени до dbowner на базата данни Hpliance.
Тези акаунти трябва да бъдат стандартни акаунти в домейна:
- Без изтичане на паролата.
- Без смяна на паролата при първото удостоверяване в домейна.
- Трябва да имат право да стартират задачи (batch job).
Случай на осигуряване на хранилището AD с разделяне по силози:
Необходимо е да имате акаунти за услуги на трети страни с описаните по-горе разрешения.
Администраторски акаунти на Windows
По време на фазата на интеграция интеграторът се нуждае от администраторски акаунт, за да извърши различните операции.
Този акаунт трябва да бъде стандартен акаунт в домейна:
- Трябва да има право за стартиране като услуга.
- Трябва да имат право да стартират задачи (batch job).
- Трябва да има ролята DBOwner за базата данни Hpliance (присвоява се при инсталирането на Systancia Identity 6.1 SP2 и по-нови версии).
Администраторският акаунт трябва да има права за:
- Отваряне на сесия като услуга.
- Отваряне на сесия като задача.
Този акаунт може да бъде деактивиран в края на фазата на интеграция.
Контрол на ролите и компонентите
Забележка
Започвайки от версия 7.1, първото действие на инсталатора е да провери предварителните изисквания на сървъра Windows. Ако те не са изпълнени — липсваща роля, компонент или framework —, инсталаторът спира, а съобщение посочва липсващите елементи.
На сървъра, на който се намира решението Identity, е необходимо да инсталирате ролята IIS, за да се хоства административният интерфейс на Identity.
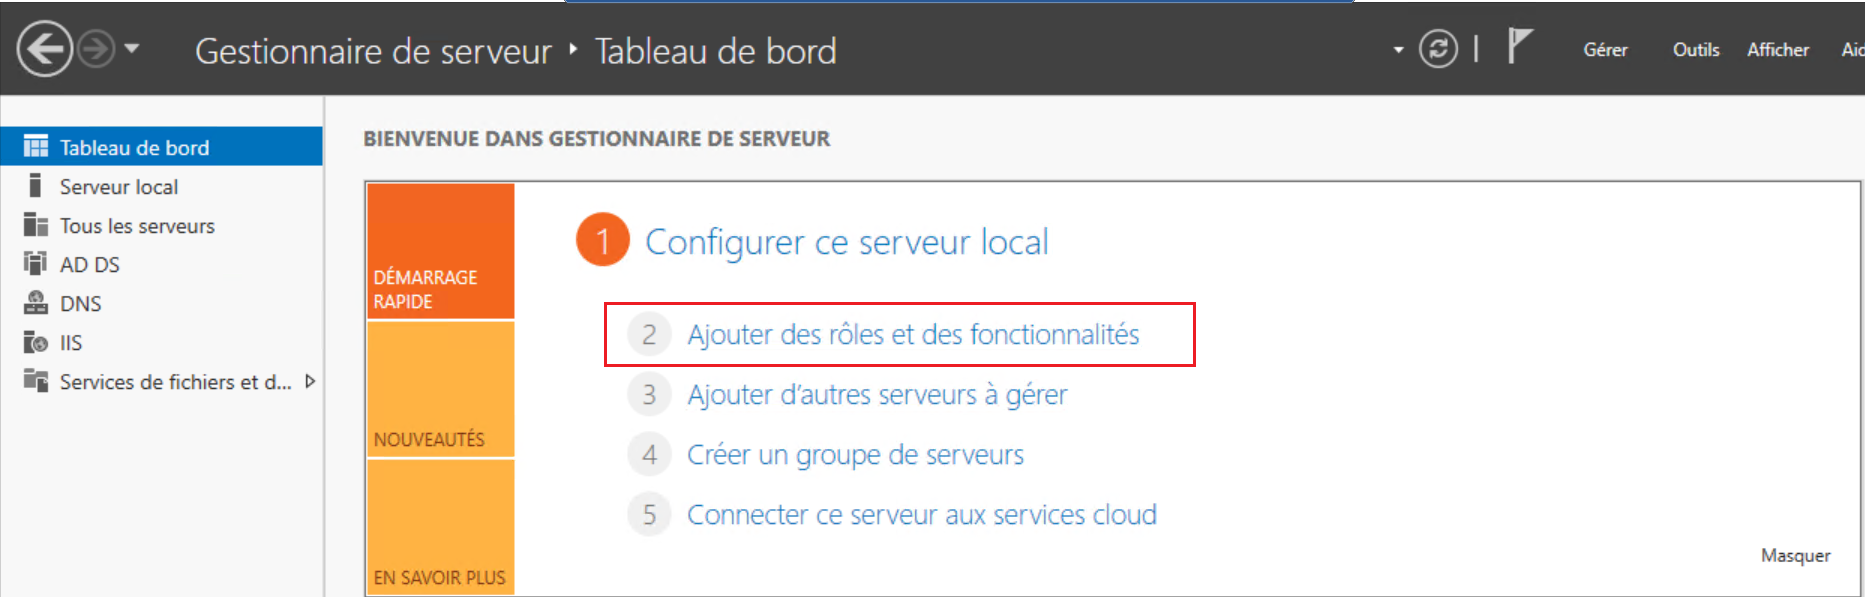
В диспечера на сървъра отидете в менюто „Add roles and features“.
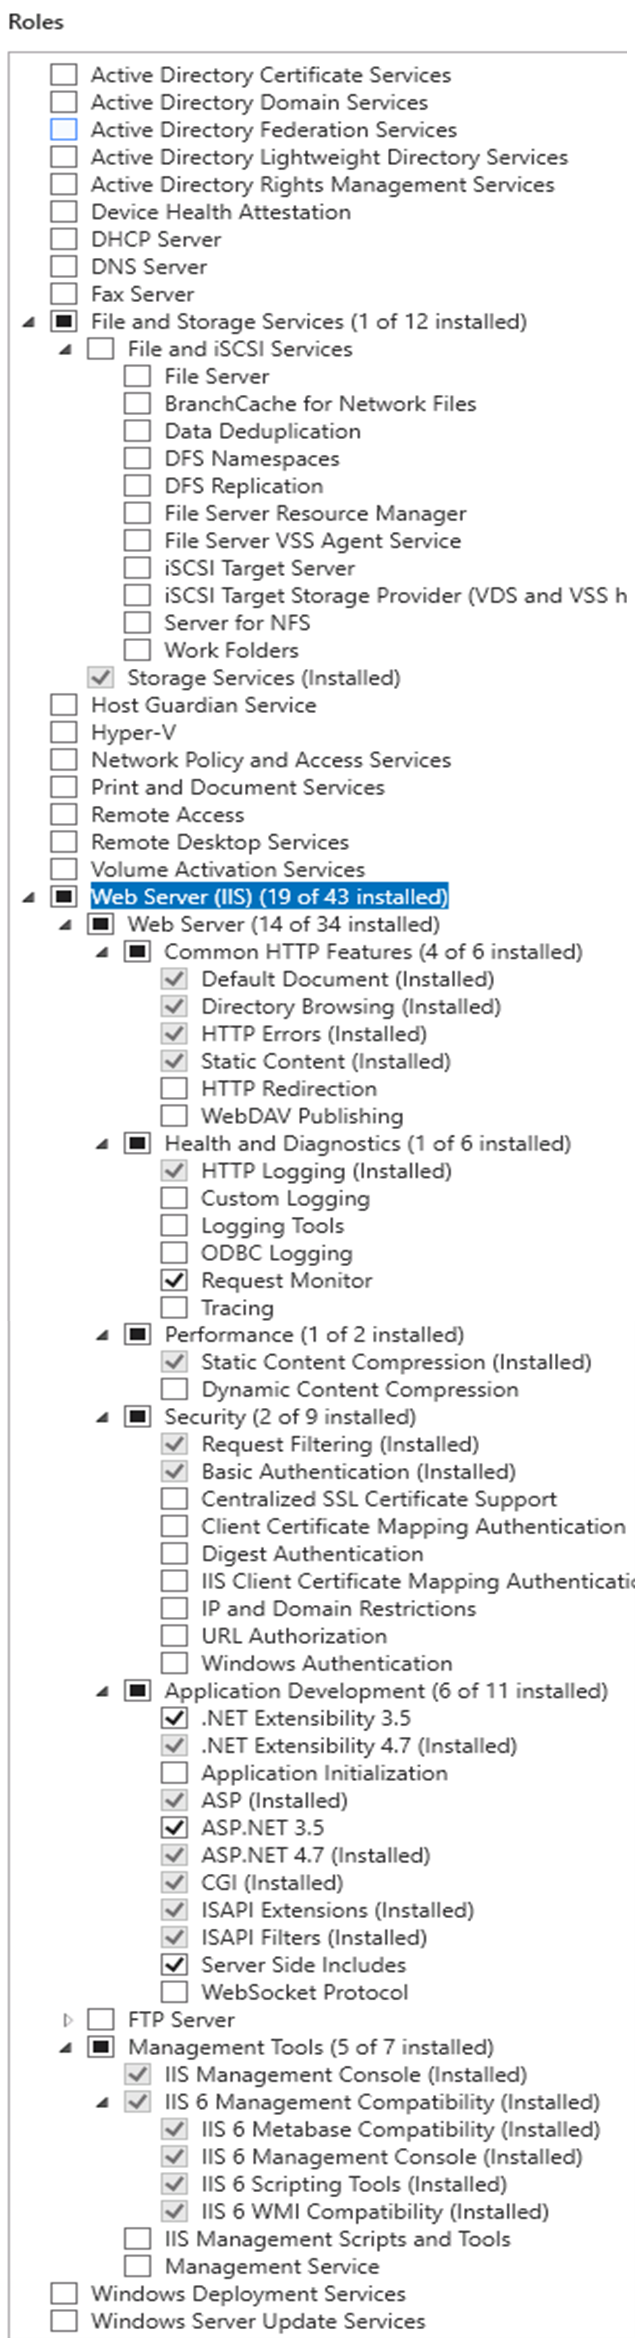
Ролята „Web Server (IIS)“ трябва да бъде отметната поне със следните опции:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
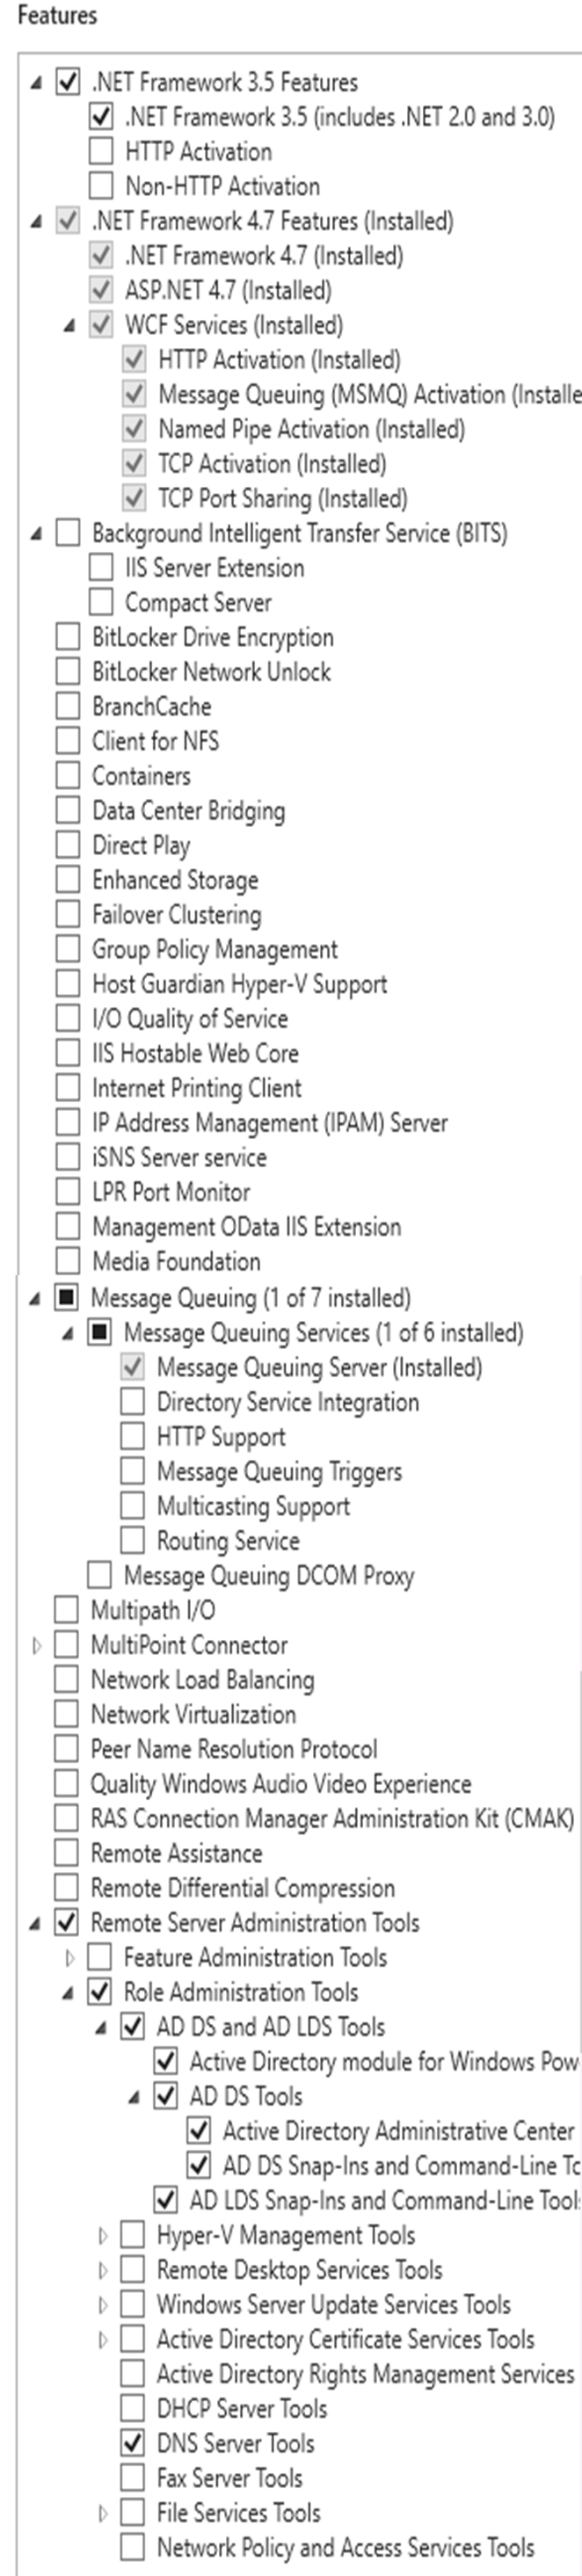
На следващия екран трябва да бъдат отметнати следните компоненти, поне със следните опции:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- .NET Framework 4.8 (for Windows Server 2025) features
- .NET Framework 4.8
- ASP.NET 4.8
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
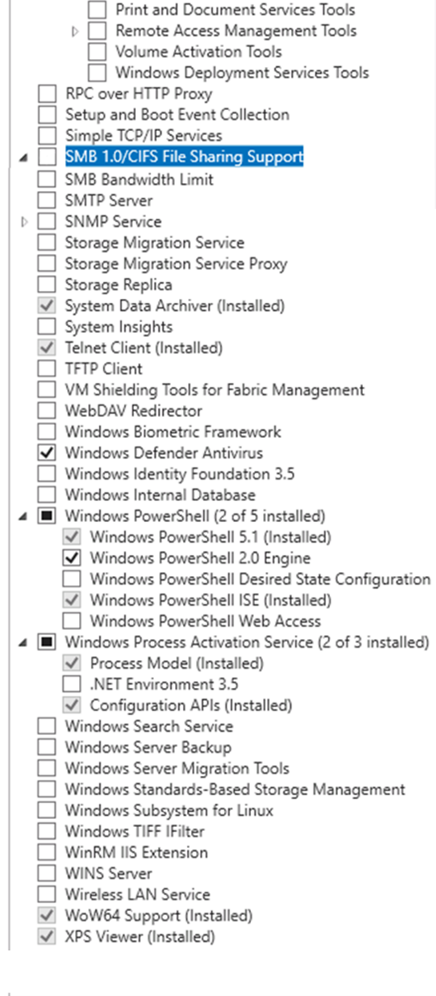
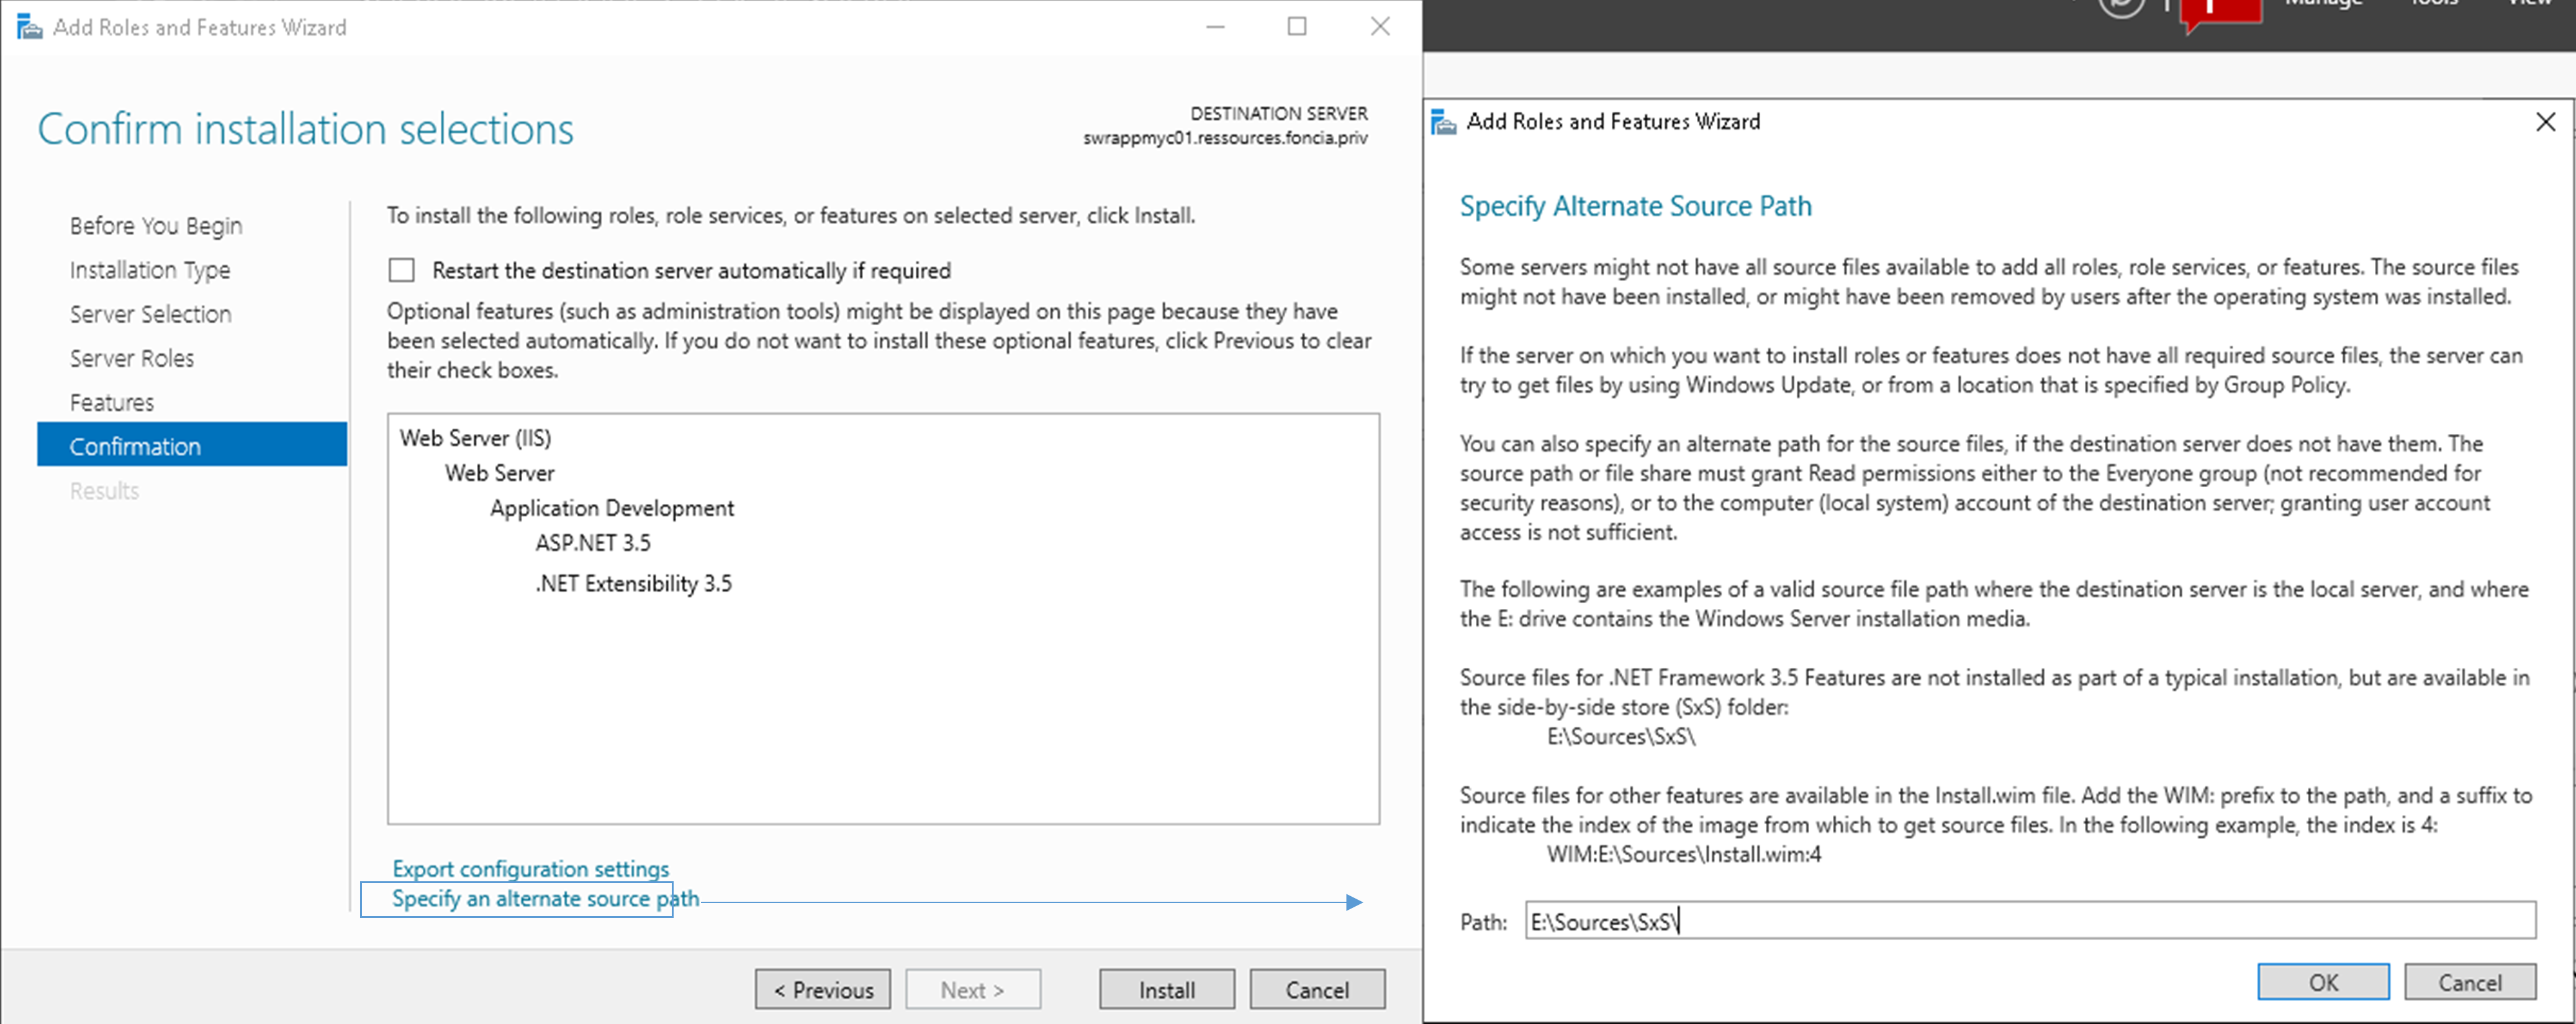
Добавяне на ролята и компонентите Net Framework 3.5
Ако трябва да добавите компонента Net Framework 3.5, изпълнете следните действия:
- Монтирайте отново ISO образа, използван за инсталирането на сървъра.
- Посочете буквата на устройството на ISO образа, допълнена с [:\Sources\Sxs], както е показано по-долу.
Пример за път
E:\Sources\Sxs\
Инсталиране на екземпляр на SQL Server
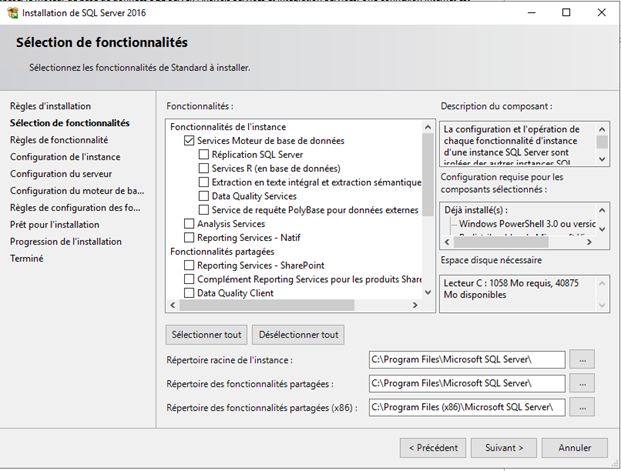
Стартирайте инсталирането на SQL Server.
Поставете отметка за следните компоненти:
- Услуги на ядрото на базата данни
След това оставете папката за инсталиране по подразбиране „C:\Program Files\Microsoft SQL Server“.
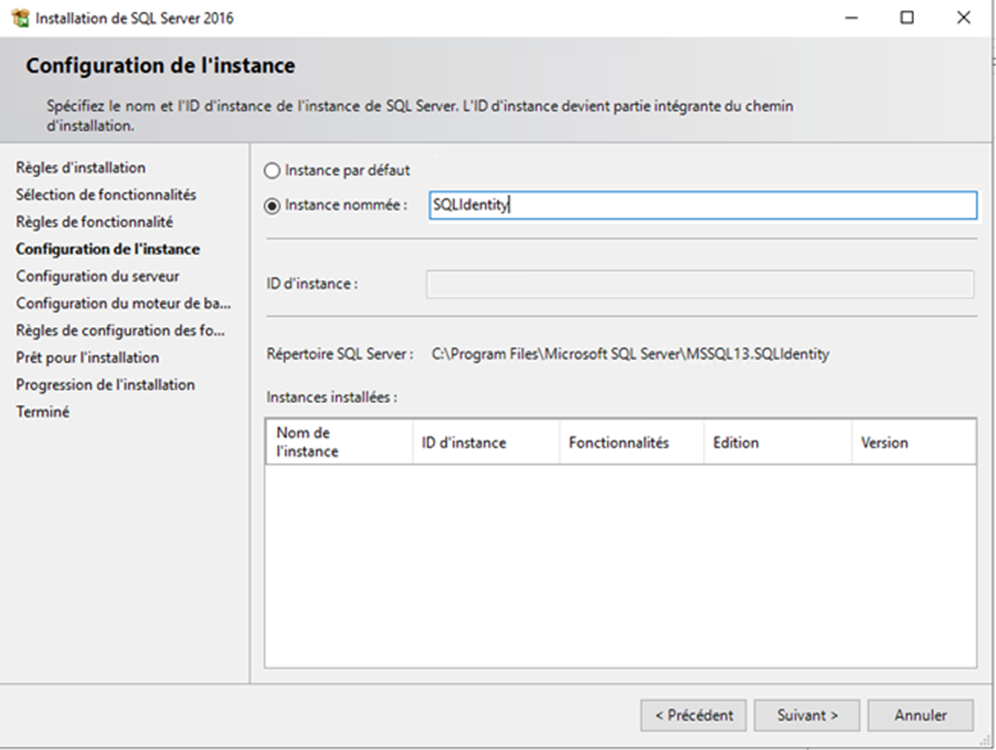
Създайте именуван екземпляр (пример: „SQLIdentity“)
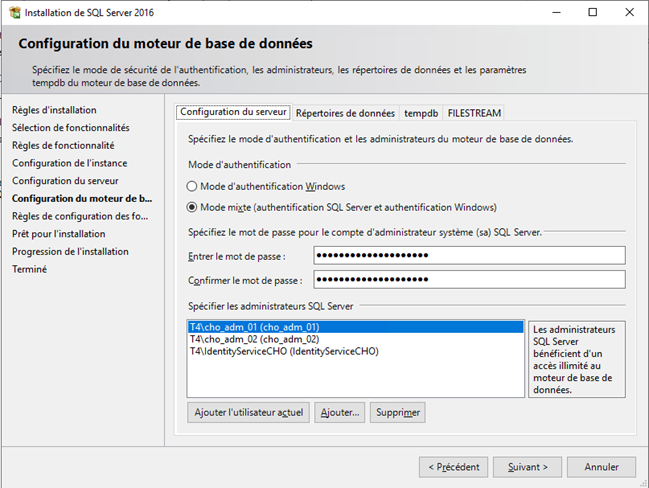
В Database Engine Configuration изберете „Mixed Mode (SQL Server authentication and Windows authentication)“ и въведете паролата на акаунта на администратора на домейна.
Добавете акаунтите, които ще бъдат администратори на базата данни.
Акаунтът за услуга трябва да бъде добавен в списъка на администраторите на базата данни.
За да инсталирате решението Identity и да гарантирате, че базата данни ще бъде създадена или актуализирана, акаунтът за услуга трябва да има ролята „sysadmin“. Тази роля може да бъде премахната, след като решението бъде инсталирано или актуализирано.
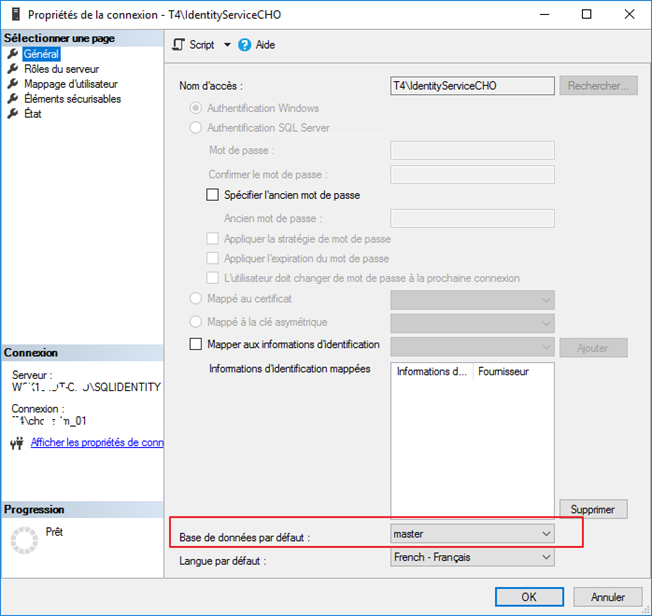
Проверете свойствата на акаунта за услуга във връзките, за да се уверите, че базата данни по подразбиране е зададена на „master“.
Други предварителни изисквания
- Препоръчва се връзка с интернет, за да се улеснят операциите по инсталиране и общо конфигуриране.
- За конфигурирането на решението Identity е задължително да инсталирате приложението SQL Server Management Studio.
- За да могат да се извършват някои операции по обработка на базата данни, е необходимо да можете да използвате командата SQLCMD в пакетни файлове. Затова е задължително да инсталирате помощната програма SQLCMD. Тя е достъпна на следния адрес.
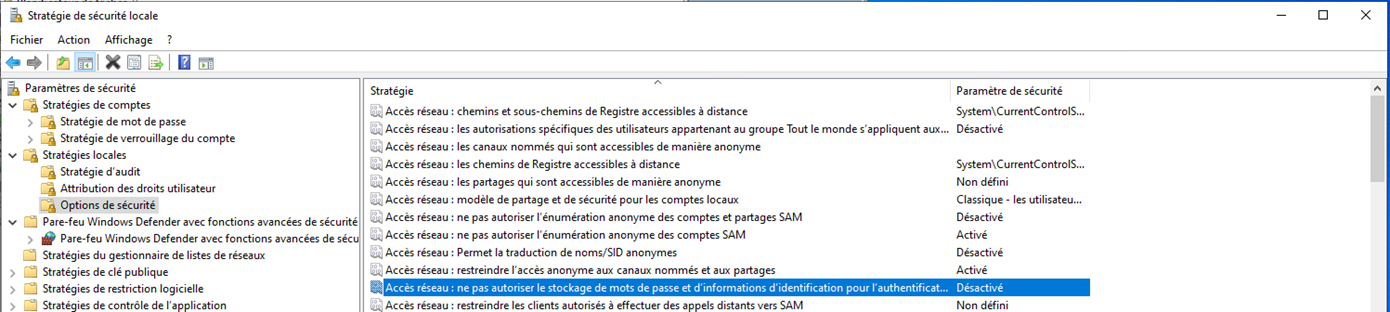
- В мрежовите настройки опцията Network access: Do not allow passwords and credentials for network authentication трябва да бъде деактивирана: