Изпълнение на конектори
Има няколко начина за изпълнение на последователност за осигуряване:
- Чрез файлове Batch или PowerShell с командни редове, които извикват изпълнимия файл HPPRunCli
- Чрез интерфейса за управление на заданията
- Чрез уеб услугите на SIP
Изпълнение на последователности за осигуряване с HPPRUNCLI.exe
Във файл Batch или PowerShell трябва да извикате изпълнимия файл HppRunClie.exe, последван от следните опции:
| Опции | Функция | Задължително (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Опция за указване на последователността, която да бъде изпълнена. | Y |
| -cfg [Config_file_name] | Опция за указване на конфигурационния файл, който да бъде използван. | N. По подразбиране се използва файлът hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Опция за указване на стойността на атрибута за съпоставяне, за да се изпълни последователността единично. Ако трябва да се укажат няколко стойности на атрибута, те трябва да бъдат изброени в реда, в който трябва да се изпълнят експортиранията. | N |
| -seq [Directory_nm] | Опция за указване на името на изходната директория за файловете с дневник. | N |
Изпълнение на последователности за осигуряване чрез интерфейса за управление на заданията
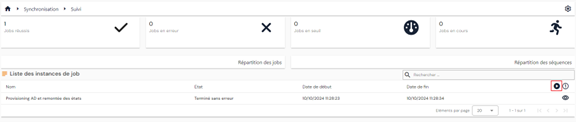
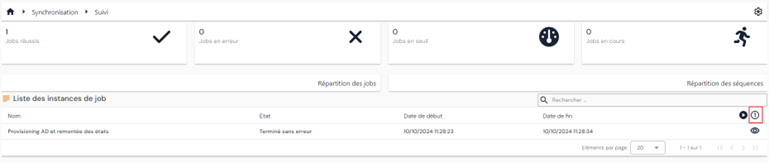
От страницата за преглед на екземплярите на задания на последователности за осигуряване можете да изпълните задание поотделно или групово.
За да стартирате задание групово, щракнете върху бутона „ “.
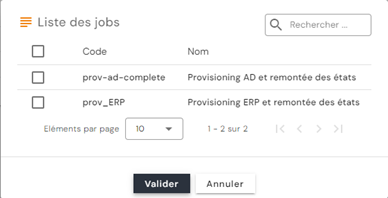
Изберете желаното задание или задания, след което щракнете върху „Validate“, за да поставите заданията в опашката.
За да стартирате задание поотделно, щракнете върху бутона „ “.
Изберете желаното задание, след което въведете стойността, с която да изберете обекта, върху който искате да изпълните заданието.
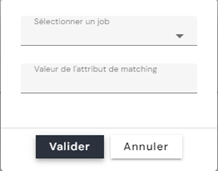
Предупреждение: Понастоящем, ако заданието ви съдържа няколко последователности, за да го изпълните в единичен режим, атрибутът за съпоставяне трябва да има една и съща стойност за всички последователности.
Изпълнение на последователности за осигуряване чрез уеб услугите на SIP
Пример за скрипт за изпълнение на задание за осигуряване чрез скрипт на PowerShell:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
По същия начин, за да рестартирате чрез скрипт на PowerShell задание за осигуряване, спряно поради праг на импортиране, трябва да извлечете идентификатора на екземпляра на заданието, като извикате маршрута /scim/v2/job-instance/ (метод GET).
За повече информация вижте документацията на Swagger: https://[SIP_Server_URL]:44355/swagger/
Изпълнение на новия конектор за входящо захранване (от 7.0 SP3)
От версия 7.0 SP3 нататък е възможно да се присвояват роли и/или разрешения на самоличности чрез нов конектор за входящо захранване.
Връзките „самоличности – роли“ и „самоличности/роли – упълномощавания“, създадени и/или изтрити от авторитетен източник, се управляват от нов тип връзка в базата данни. Така експортирането на връзките „самоличности – роли“ и „самоличности/роли – упълномощавания“ от хранилището на Identity ще връща само ролите и упълномощаванията, присвоени от SIP.
Конфигуриране на конектор за връзки „самоличности - рол蓶
За да конфигурирате конектор за връзки „самоличности - роли“, трябва да създадете най-малко:
- Експортиране от авторитетен източник, което трябва да съдържа следната информация:
- UID на самоличността (задължително)
- Код на ролята, която да бъде присвоена (задължително) – единична стойност.
- Начална дата на ролята (незадължително)
- Крайна дата на ролята (незадължително)
- Експортиране от хранилището на Identity от тип PERSON_ROLES, в което трябва да укажете типовете лица и кодовете на хранилищата, за които искате да създадете връзки „самоличност – роля“.
- Правило за синхронизация, което да дефинира операциите Matching, създаване, промяна и изтриване
- В правилото Matching сравнете uid на самоличността и кода на ролята
- В правилото за създаване е задължително да укажете uid на самоличността и кода на ролята. Началната и крайната дата не са задължителни
- В правилото за промяна е задължително да укажете ID на връзката „лице – роля“, извлечен от експортирането от хранилището на Identity. Могат да се променят само датите
- В правилото за изтриване е задължително да укажете ID на връзката „лице – роля“, извлечен от експортирането от хранилището на Identity.
- Синтаксис на кодовете на Identity, които да се използват в правилата за синхронизация:
- person = UID на самоличността
- role = код на ролята
- startdate = начална дата на ролята
- enddate = крайна дата на ролята
- id = ID на връзката „самоличност – роля“ (поле id в таблицата sid.PersonRoles)
- Импортиране в хранилището на Identity от тип PERSON_ROLES. Можете да поставите отметка в опцията за деактивиране на изчисляването на акаунтите в движение, за да управлявате времето за импортиране при големи обеми. Ако опцията е активирана, трябва да извършите импортиране ACCOUNTCALC, за да преизчислите акаунтите в съответното хранилище.
Конфигуриране на конектор за връзки „самоличности - рол蓶
- Експортиране от авторитетен източник, което трябва да съдържа следната информация:
- UID на самоличността (задължително)
- Код на ролята (задължително) – единична стойност.
- Код на упълномощаването, което да бъде присвоено на връзката „самоличност/роля“ (задължително) – единична стойност
- Начална дата на упълномощаването (незадължително)
- Крайна дата на упълномощаването (незадължително)
Внимание
Връзката „самоличност/роля“ трябва вече да съществува, за да работи правилно конекторът за връзки „самоличност/роля – упълномощавания“
- Експортиране от хранилището на Identity от тип PERSON_RIGHTS, в което трябва да укажете типовете лица и кодовете на хранилищата, за които искате да създадете връзки „самоличност/роля – упълномощаване“.
- Правило за синхронизация, което да дефинира операциите Matching, създаване, промяна и изтриване
- В правилото Matching сравнете uid на самоличността, кода на ролята и кода на упълномощаването.
- В правилото за създаване е задължително да укажете uid на самоличността, кода на ролята и кода на упълномощаването. Началната и крайната дата не са задължителни
- В правилото за промяна е задължително да укажете ID на връзката „лице/роля - упълномощаване“, извлечен от експортирането от хранилището на Identity. Могат да се променят само датите.
- В правилото за изтриване е задължително да укажете ID на връзката „лице/роля - упълномощаване“, извлечен от експортирането от хранилището на Identity.
- Синтаксис на кодовете на Identity, които да се използват в правилата за синхронизация:
- person = UID на самоличността
- role = код на ролята
- right = код на упълномощаването
- startdate = начална дата на упълномощаването
- enddate = крайна дата на упълномощаването
- id = ID на връзката „самоличност – роля – право“ (поле id в таблицата sid.PersonRights)
- Импортиране в хранилището на Identity от тип PERSON_RIGHTS. Можете да поставите отметка в опцията за деактивиране на изчисляването на акаунтите в движение, за да управлявате времето за импортиране при големи обеми. Ако опцията е активирана, трябва да извършите импортиране ACCOUNTCALC, за да преизчислите акаунтите в съответното хранилище.
Активиране на проследяването
От версия 7.1 проследяването на механизма за осигуряване вече не се активира в системния регистър, а във файла [Installation_Directory]\SIP\Config.ini.
Забележка
Този файл е файлът на механизма за осигуряване. Не трябва да се бърка с конфигурационните файлове на конекторите (*.ini), които се подават на HPPRunCli с опцията -cfg.
В секцията General добавете следните три параметъра:
traceLevel:0за деактивиране на проследяването,2FFFFза активирането му.traceModule: списък на модулите за проследяване, разделени със запетаи. Имената на модулите не са чувствителни към малки и главни букви. Възможните стойности са:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAllза активиране на проследяването за всички модули
traceOutputDir: изходна директория за дневниците. Този параметър не е задължителен: ако не е указан, дневниците се генерират в папката%tmp%на потребителя.
Пример:
1 2 3 4 | |
Забележка
Инсталаторът на версия 7.1 вече записва тези три параметъра в Config.ini с деактивирано проследяване: traceLevel=0, traceModule, попълнен с пълния списък на модулите, и traceOutputDir=C:\Temp. Следователно, за да активирате проследяването, е достатъчно да промените traceLevel. Проверете дали акаунтът, под който работи механизмът, може да записва в изходната директория.
Съвет
За целенасочена диагностика ограничете traceModule само до съответните модули — например SIPSCIM при проблем с връзката към SCIM цел. След като диагностиката приключи, върнете traceLevel на 0: подробното проследяване заема място на диска и забавя обработката.
Шифроване на паролите и на тайния ключ на клиента
От версия 7.1 паролите и тайните ключове на клиента („client secrets“), използвани от механизма за осигуряване и намиращи се във файла [Installation_Directory]\SIP\Config.ini, са шифровани.
При първа инсталация тези данни се записват автоматично според параметрите, въведени в инсталатора.
За да промените ръчно някоя от тези две стойности, използвайте изпълнимия файл [Installation_Directory]\SIP\SIPEncrypt.exe. От команден ред или от прозорец на PowerShell изпълнете SIPEncrypt.exe, последван от паролата или тайния ключ на клиента, които да бъдат шифровани, след което копирайте резултата във файла Config.ini.
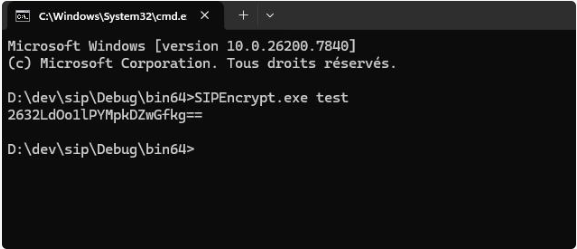
SIPEncrypt.exe очаква един-единствен параметър. Без параметър или с няколко параметъра той показва съобщението SIPEncrypt should be called with a single input parameter. и не създава нищо. Ако стойността съдържа интервали или знаци, интерпретирани от командния ред (&, |, ^, ", $…), оградете я в кавички — в PowerShell за предпочитане в единични кавички.
Тайният ключ на клиента се въвежда в параметъра clientSecret на файла Config.ini.
Внимание
За удостоверяване пред SCIM целите механизмът използва без промяна всяка парола или таен ключ на клиента, които не може да дешифрира. Така стойност, случайно оставена като обикновен текст, работи без никакво предупредително съобщение, докато тайният ключ е изложен във файла. Проверете дали всеки таен ключ в Config.ini наистина е стойност, създадена от SIPEncrypt.exe.
Това шифроване е обратимо, тъй като механизмът сам дешифрира стойностите: то предпазва от прочитане на тайния ключ като обикновен текст, но не и от достъп до файла. Ограничете достъпа до Config.ini до административните акаунти и до акаунта, под който работи механизмът. Когато е въведена в командния ред, стойността като обикновен текст може също да остане в историята на конзолата: затворете сесията след употреба.