Savienotāju izpilde
Nodrošināšanas secību var palaist vairākos veidos:
- Izmantojot Batch vai PowerShell failus ar komandrindām, kas izsauc izpildāmo failu HPPRunCli
- Izmantojot darbu pārvaldības saskarni
- Izmantojot SIP tīmekļa pakalpojumus
Nodrošināšanas secību izpilde ar HPPRUNCLI.exe
Batch vai PowerShell failā ir jāizsauc izpildāmais fails HppRunClie.exe, kam seko šādas opcijas:
| Opcijas | Funkcija | Obligāts (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Opcija, ar kuru norāda izpildāmo secību. | Y |
| -cfg [Config_file_name] | Opcija, ar kuru norāda izmantojamo konfigurācijas failu. | N. Pēc noklusējuma tiek izmantots fails hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Opcija, ar kuru norāda atbilstības atribūta vērtību, lai secību izpildītu vienam objektam. Ja jānorāda vairākas atribūta vērtības, tās jānorāda tādā kārtībā, kādā jāizpilda eksporti. | N |
| -seq [Directory_nm] | Opcija, ar kuru norāda žurnāla failu izvades direktorija nosaukumu. | N |
Nodrošināšanas secību izpilde, izmantojot darbu pārvaldības saskarni
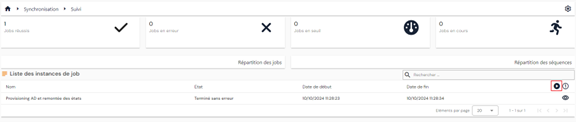
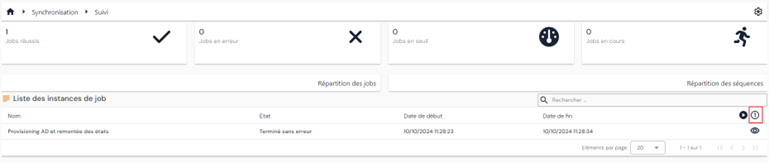
Nodrošināšanas secību darbu instanču skatīšanas lapā darbu var palaist atsevišķi vai masveidā.
Lai darbus palaistu masveidā, noklikšķiniet uz pogas „ “.
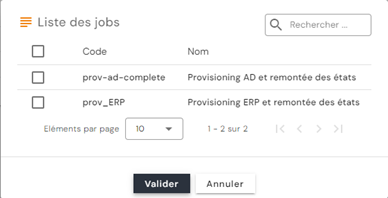
Atlasiet vajadzīgo darbu vai darbus, pēc tam noklikšķiniet uz „Validate“, lai darbus ievietotu rindā.
Lai darbu palaistu atsevišķi, noklikšķiniet uz pogas „ “.
Atlasiet vajadzīgo darbu, pēc tam ievadiet vērtību, ar kuru atlasa objektu, kuram vēlaties palaist darbu.
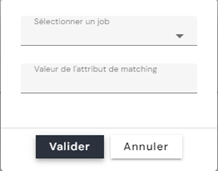
Brīdinājums: pašlaik, ja darbā ir vairākas secības, tad, lai darbu palaistu atsevišķas izpildes režīmā, atbilstības atribūtam visās secībās jābūt vienādai vērtībai.
Nodrošināšanas secību izpilde, izmantojot SIP tīmekļa pakalpojumus
Skripta piemērs nodrošināšanas darba palaišanai, izmantojot PowerShell skriptu:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Līdzīgi, lai ar PowerShell skriptu atsāktu nodrošināšanas darbu, kas apturēts importēšanas sliekšņa dēļ, ir jāiegūst darba instances ID, izsaucot maršrutu /scim/v2/job-instance/ (metode GET).
Plašāku informāciju skatiet Swagger dokumentācijā: https://[SIP_Server_URL]:44355/swagger/
Jaunā ienākošās plūsmas savienotāja izpilde (no 7.0 SP3)
Sākot ar versiju 7.0 SP3, identitātēm var piešķirt lomas un/vai atļaujas, izmantojot jaunu ienākošās plūsmas savienotāju.
Saites Identitātes – lomas un Identitātes/lomas – autorizācijas, kas izveidotas un/vai dzēstas no autoritatīva avota, datu bāzē tiek pārvaldītas ar jaunu saites tipu. Tādējādi, eksportējot saites Identitātes – lomas un Identitātes/lomas – autorizācijas no Identity krātuves, tiks atgrieztas tikai SIP piešķirtās lomas un autorizācijas.
Saišu savienotāja Identitātes - lomas konfigurēšana
Lai konfigurētu saišu savienotāju Identitātes - lomas, ir jāizveido vismaz:
- Eksports no autoritatīva avota, kurā jābūt šādai informācijai:
- Identitātes UID (obligāts)
- Piešķiramās lomas kods (obligāts) – viena vērtība.
- Lomas sākuma datums (neobligāts)
- Lomas beigu datums (neobligāts)
- Identity krātuves eksports ar tipu PERSON_ROLES, kurā jānorāda personu tipi un to krātuvju kodi, kurām vēlaties izveidot saites identitāte-loma.
- Sinhronizācijas kārtula, kas definē operācijas Matching, izveidi, modificēšanu un dzēšanu
- Kārtulā Matching salīdziniet identitātes UID un lomas kodu
- Izveides kārtulā obligāti jānorāda identitātes UID un lomas kods. Sākuma un beigu datums nav obligāti
- Modificēšanas kārtulā obligāti jānorāda saites persona-loma ID, kas iegūts no Identity krātuves eksporta. Var modificēt tikai datumus
- Dzēšanas kārtulā obligāti jānorāda saites persona-loma ID, kas iegūts no Identity krātuves eksporta.
- Identity kodu sintakse, kas jāizmanto sinhronizācijas kārtulās:
- person = identitātes UID
- role = lomas kods
- startdate = lomas sākuma datums
- enddate = lomas beigu datums
- id = saites identitāte-loma ID (lauks id tabulā sid.PersonRoles)
- Imports Identity krātuvē ar tipu PERSON_ROLES. Varat atzīmēt opciju, kas atspējo kontu aprēķināšanu reāllaikā, lai lielu datu apjomu gadījumā pārvaldītu importēšanas ilgumu. Ja opcija ir iespējota, jāveic imports ACCOUNTCALC, lai pārrēķinātu kontus attiecīgajā krātuvē.
Saišu savienotāja Identitātes - lomas konfigurēšana
- Eksports no autoritatīva avota, kurā jābūt šādai informācijai:
- Identitātes UID (obligāts)
- Lomas kods (obligāts) – viena vērtība.
- Autorizācijas kods, kas jāpiešķir saitei identitāte/loma (obligāts) – viena vērtība
- Autorizācijas sākuma datums (neobligāts)
- Autorizācijas beigu datums (neobligāts)
Uzmanību
Lai saišu savienotājs Identitāte/loma – autorizācijas darbotos pareizi, saitei Identitāte/loma jau jābūt izveidotai
- Identity krātuves eksports ar tipu PERSON_RIGHTS, kurā jānorāda personu tipi un to krātuvju kodi, kurām vēlaties izveidot saites identitāte/loma-autorizācija.
- Sinhronizācijas kārtula, kas definē operācijas Matching, izveidi, modificēšanu un dzēšanu
- Kārtulā Matching salīdziniet identitātes UID, lomas kodu un autorizācijas kodu.
- Izveides kārtulā obligāti jānorāda identitātes UID, lomas kods un autorizācijas kods. Sākuma un beigu datums nav obligāti
- Modificēšanas kārtulā obligāti jānorāda saites persona/loma - autorizācija ID, kas iegūts no Identity krātuves eksporta. Var modificēt tikai datumus.
- Dzēšanas kārtulā obligāti jānorāda saites persona/loma - autorizācija ID, kas iegūts no Identity krātuves eksporta.
- Identity kodu sintakse, kas jāizmanto sinhronizācijas kārtulās:
- person = identitātes UID
- role = lomas kods
- right = autorizācijas kods
- startdate = autorizācijas sākuma datums
- enddate = autorizācijas beigu datums
- id = saites identitāte-loma-tiesības ID (lauks id tabulā sid.PersonRights)
- Imports Identity krātuvē ar tipu PERSON_RIGHTS. Varat atzīmēt opciju, kas atspējo kontu aprēķināšanu reāllaikā, lai lielu datu apjomu gadījumā pārvaldītu importēšanas ilgumu. Ja opcija ir iespējota, jāveic imports ACCOUNTCALC, lai pārrēķinātu kontus attiecīgajā krātuvē.
Izsekošanas iespējošana
Sākot ar versiju 7.1, nodrošināšanas dzinēja izsekošana vairs netiek iespējota reģistrā, bet gan failā [Installation_Directory]\SIP\Config.ini.
Piezīme
Šis fails ir nodrošināšanas dzinēja fails. To nedrīkst jaukt ar savienotāju konfigurācijas failiem (*.ini), kas tiek nodoti HPPRunCli ar opciju -cfg.
Sadaļā General pievienojiet šādus trīs parametrus:
traceLevel:0, lai atspējotu izsekošanu,2FFFF, lai to iespējotu.traceModule: izsekojamo moduļu saraksts, atdalīts ar komatiem. Moduļu nosaukumi nav reģistrjutīgi. Iespējamās vērtības ir šādas:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAll, lai iespējotu izsekošanu visiem moduļiem
traceOutputDir: žurnālu izvades direktorijs. Šis parametrs nav obligāts: ja tas nav norādīts, žurnāli tiek ģenerēti lietotāja mapē%tmp%.
Piemērs:
1 2 3 4 | |
Piezīme
Versijas 7.1 instalētājs jau ieraksta šos trīs parametrus failā Config.ini ar atspējotu izsekošanu: traceLevel=0, traceModule ir aizpildīts ar pilnu moduļu sarakstu un traceOutputDir=C:\Temp. Tāpēc, lai iespējotu izsekošanu, jāmaina tikai traceLevel. Pārbaudiet, vai konts, ar kuru darbojas dzinējs, var rakstīt izvades direktorijā.
Padoms
Mērķtiecīgai diagnostikai ierobežojiet traceModule tikai ar attiecīgajiem moduļiem — piemēram, SIPSCIM savienojuma problēmai ar SCIM mērķi. Kad diagnostika ir pabeigta, atkal iestatiet traceLevel uz 0: detalizēta izsekošana patērē diska vietu un palēnina apstrādi.
Paroļu un klienta noslēpuma šifrēšana
Sākot ar versiju 7.1, paroles un „client secrets“, ko izmanto nodrošināšanas dzinējs un kas atrodas failā [Installation_Directory]\SIP\Config.ini, ir šifrētas.
Pirmās instalēšanas laikā šie dati tiek automātiski saglabāti atbilstoši instalētājā ievadītajiem parametriem.
Lai manuāli modificētu kādu no šīm divām vērtībām, izmantojiet izpildāmo failu [Installation_Directory]\SIP\SIPEncrypt.exe. Komandu uzvednē vai PowerShell logā palaidiet SIPEncrypt.exe, norādot šifrējamo paroli vai klienta noslēpumu, pēc tam kopējiet rezultātu failā Config.ini.
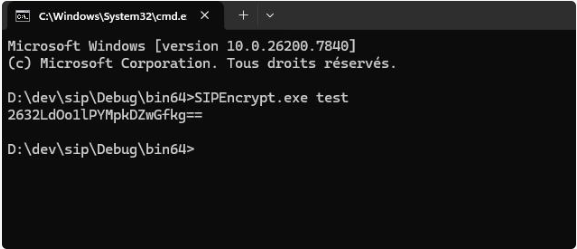
SIPEncrypt.exe sagaida vienu parametru. Ja parametra nav vai to ir vairāki, tiek parādīts ziņojums SIPEncrypt should be called with a single input parameter. un nekas netiek izveidots. Ja vērtībā ir atstarpes vai rakstzīmes, ko interpretē komandu uzvedne (&, |, ^, ", $…), ievietojiet to pēdiņās — PowerShell vēlams vienpēdiņās.
Klienta noslēpums tiek ievadīts faila Config.ini parametrā clientSecret.
Uzmanību
Autentificējoties SCIM mērķos, dzinējs bez izmaiņām izmanto jebkuru paroli vai klienta noslēpumu, ko tas nevar atšifrēt. Tāpēc nejauši atklātā tekstā atstāta vērtība darbojas bez jebkāda brīdinājuma ziņojuma, kamēr noslēpums failā ir atklāts. Pārbaudiet, vai katrs noslēpums failā Config.ini patiešām ir vērtība, ko izveidojis SIPEncrypt.exe.
Šī šifrēšana ir atgriezeniska, jo dzinējs pats atšifrē vērtības: tā aizsargā pret noslēpuma nolasīšanu atklātā tekstā, nevis pret piekļuvi failam. Ierobežojiet piekļuvi failam Config.ini, atļaujot to tikai administrēšanas kontiem un kontam, ar kuru darbojas dzinējs. Ja vērtība tiek ierakstīta komandrindā, tā atklātā tekstā var palikt arī konsoles vēsturē: pēc lietošanas aizveriet sesiju.