Spúšťanie konektorov
Sekvenciu zriaďovania možno spustiť niekoľkými spôsobmi:
- Pomocou súborov Batch alebo PowerShell s príkazovými riadkami, ktoré volajú spustiteľný súbor HPPRunCli
- Pomocou rozhrania na správu úloh
- Pomocou webových služieb SIP
Spúšťanie sekvencií zriaďovania pomocou HPPRUNCLI.exe
V súbore Batch alebo PowerShell musíte zavolať spustiteľný súbor HppRunClie.exe a za ním tieto možnosti:
| Možnosti | Funkcia | Povinné (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Možnosť na určenie sekvencie, ktorá sa má spustiť. | Y |
| -cfg [Config_file_name] | Možnosť na určenie konfiguračného súboru, ktorý sa má použiť. | N. Predvolene sa používa súbor hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Možnosť na určenie hodnoty atribútu párovania na jednotkové spustenie sekvencie. Ak treba zadať viacero hodnôt atribútu, musia byť uvedené v poradí, v akom sa majú exporty spustiť. | N |
| -seq [Directory_nm] | Možnosť na určenie názvu výstupného priečinka pre súbory logu. | N |
Spúšťanie sekvencií zriaďovania cez rozhranie na správu úloh
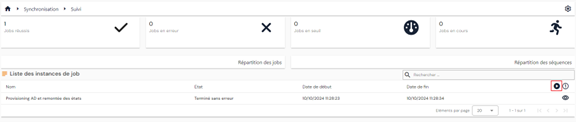
Na stránke zobrazenia inštancií úloh sekvencií zriaďovania môžete spustiť úlohu buď jednotlivo, alebo hromadne.
Ak chcete spustiť úlohy hromadne, kliknite na tlačidlo „ “.
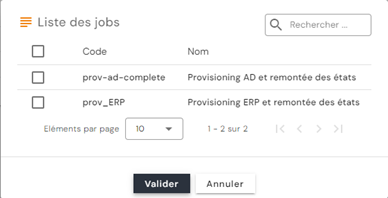
Vyberte požadované úlohy a potom kliknite na „Validate“, čím úlohy zaradíte do frontu.
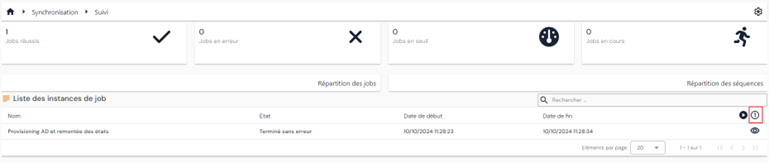
Ak chcete spustiť úlohu jednotlivo, kliknite na tlačidlo „ “.
Vyberte požadovanú úlohu a potom zadajte hodnotu na výber objektu, na ktorom chcete úlohu spustiť.
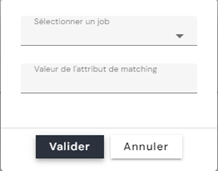
Upozornenie: Ak vaša úloha obsahuje viacero sekvencií, musí mať v súčasnosti atribút párovania rovnakú hodnotu pre všetky sekvencie, aby bolo možné úlohu spustiť v jednotkovom režime.
Spúšťanie sekvencií zriaďovania cez webové služby SIP
Príklad skriptu na spustenie úlohy zriaďovania pomocou skriptu PowerShell:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Podobne, ak chcete pomocou skriptu PowerShell znova spustiť úlohu zriaďovania, ktorá bola zastavená z dôvodu prahu importu, musíte získať ID inštancie úlohy zavolaním trasy /scim/v2/job-instance/ (metóda GET).
Ďalšie informácie nájdete v dokumentácii Swagger: https://[SIP_Server_URL]:44355/swagger/
Spustenie nového konektora vstupného napájania (od verzie 7.0 SP3)
Od verzie 7.0 SP3 je možné priraďovať identitám roly a/alebo povolenia prostredníctvom nového konektora vstupného napájania.
Prepojenia identity – roly a identity/roly – autorizácie vytvorené a/alebo odstránené z autoritatívneho zdroja spravuje nový typ prepojenia v databáze. Export prepojení identity – roly a identity/roly – autorizácie z úložiska Identity preto vráti iba roly a autorizácie priradené prostredníctvom SIP.
Konfigurácia konektora prepojení identity - roly
Ak chcete nakonfigurovať konektor prepojení identity - roly, musíte vytvoriť aspoň:
- Export z autoritatívneho zdroja, ktorý musí obsahovať tieto informácie:
- UID identity (povinné)
- Kód roly na priradenie (povinné) – jedna hodnota.
- Dátum začiatku roly (voliteľné)
- Dátum konca roly (voliteľné)
- Export úložiska Identity typu PERSON_ROLES, v ktorom musíte zadať typy osôb a kódy úložísk, pre ktoré chcete vytvoriť prepojenia identita-rola.
- Pravidlo synchronizácie na definovanie operácií Matching, vytvorenia, úpravy a odstránenia
- V pravidle Matching porovnajte uid identity a kód roly
- V pravidle vytvorenia je povinné zadať uid identity a kód roly. Dátumy začiatku a konca sú voliteľné
- V pravidle úpravy je povinné zadať ID prepojenia osoba-rola získané z exportu úložiska Identity. Upravovať možno iba dátumy
- V pravidle odstránenia je povinné zadať ID prepojenia osoba-rola získané z exportu úložiska Identity.
- Syntax kódov Identity, ktoré sa majú použiť v pravidlách synchronizácie:
- person = UID identity
- role = kód roly
- startdate = dátum začiatku roly
- enddate = dátum konca roly
- id = ID prepojenia identita-rola (pole id v tabuľke sid.PersonRoles)
- Import do úložiska Identity typu PERSON_ROLES. Ak chcete pri veľkých objemoch zvládnuť čas importu, môžete začiarknuť možnosť na zakázanie priebežného výpočtu účtov. Ak bola táto možnosť povolená, musíte vykonať import ACCOUNTCALC, aby sa prepočítali účty v príslušnom úložisku.
Konfigurácia konektora prepojení identity - roly
- Export z autoritatívneho zdroja, ktorý musí obsahovať tieto informácie:
- UID identity (povinné)
- Kód roly (povinné) – jedna hodnota.
- Kód autorizácie na priradenie prepojeniu identita/rola (povinné) – jedna hodnota
- Dátum začiatku autorizácie (voliteľné)
- Dátum konca autorizácie (voliteľné)
Pozor
Prepojenie identita/rola musí už existovať, aby konektor prepojení identita/rola – autorizácie fungoval správne
- Export úložiska Identity typu PERSON_RIGHTS, v ktorom musíte zadať typy osôb a kódy úložísk, pre ktoré chcete vytvoriť prepojenia identita/rola-autorizácia.
- Pravidlo synchronizácie na definovanie operácií Matching, vytvorenia, úpravy a odstránenia
- V pravidle Matching porovnajte uid identity, kód roly a kód autorizácie.
- V pravidle vytvorenia je povinné zadať uid identity, kód roly a kód autorizácie. Dátumy začiatku a konca sú voliteľné
- V pravidle úpravy je povinné zadať ID prepojenia osoba/rola - autorizácia získané z exportu úložiska Identity. Upravovať možno iba dátumy.
- V pravidle odstránenia je povinné zadať ID prepojenia osoba/rola - autorizácia získané z exportu úložiska Identity.
- Syntax kódov Identity, ktoré sa majú použiť v pravidlách synchronizácie:
- person = UID identity
- role = kód roly
- right = kód autorizácie
- startdate = dátum začiatku autorizácie
- enddate = dátum konca autorizácie
- id = ID prepojenia identita-rola-právo (pole id v tabuľke sid.PersonRights)
- Import do úložiska Identity typu PERSON_RIGHTS. Ak chcete pri veľkých objemoch zvládnuť čas importu, môžete začiarknuť možnosť na zakázanie priebežného výpočtu účtov. Ak bola táto možnosť povolená, musíte vykonať import ACCOUNTCALC, aby sa prepočítali účty v príslušnom úložisku.
Povolenie trasovania
Od verzie 7.1 sa trasovanie modulu zriaďovania už nepovoľuje v registri, ale v súbore [Installation_Directory]\SIP\Config.ini.
Poznámka
Tento súbor je súborom modulu zriaďovania. Nezamieňajte si ho s konfiguračnými súbormi konektorov (*.ini), ktoré sa odovzdávajú nástroju HPPRunCli pomocou možnosti -cfg.
V sekcii General pridajte tieto tri parametre:
traceLevel:0na zakázanie trasovania,2FFFFna jeho povolenie.traceModule: zoznam modulov na trasovanie oddelených čiarkami. V názvoch modulov sa nerozlišujú malé a veľké písmená. Možné hodnoty:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAllna povolenie trasovania všetkých modulov
traceOutputDir: výstupný priečinok pre logy. Tento parameter je voliteľný: ak nie je zadaný, logy sa generujú v priečinku%tmp%používateľa.
Príklad:
1 2 3 4 | |
Poznámka
Inštalátor verzie 7.1 už zapisuje tieto tri parametre do súboru Config.ini so zakázaným trasovaním: traceLevel=0, traceModule vyplnený úplným zoznamom modulov a traceOutputDir=C:\Temp. Na povolenie trasovania teda stačí upraviť traceLevel. Overte, či účet, pod ktorým modul beží, môže zapisovať do výstupného priečinka.
Tip
Na cielenú diagnostiku obmedzte traceModule iba na príslušné moduly – napríklad SIPSCIM pri probléme s pripojením k cieľu SCIM. Po dokončení diagnostiky nastavte traceLevel späť na 0: podrobné trasovanie zaberá miesto na disku a spomaľuje spracovanie.
Šifrovanie hesiel a tajného údaja klienta
Od verzie 7.1 sú heslá a „client secrets“, ktoré používa modul zriaďovania a ktoré sa nachádzajú v súbore [Installation_Directory]\SIP\Config.ini, šifrované.
Pri prvej inštalácii sa tieto údaje uložia automaticky podľa parametrov zadaných v inštalátore.
Ak chcete niektorú z týchto dvoch hodnôt upraviť manuálne, použite spustiteľný súbor [Installation_Directory]\SIP\SIPEncrypt.exe. V príkazovom riadku alebo v okne PowerShell spustite SIPEncrypt.exe s heslom alebo tajným údajom klienta, ktorý sa má zašifrovať, a potom skopírujte výsledok do súboru Config.ini.
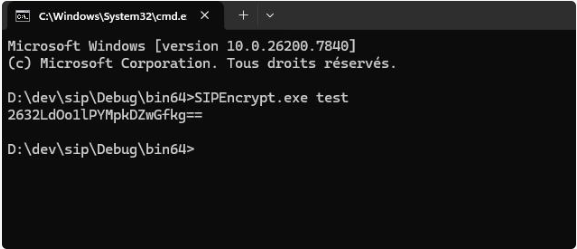
SIPEncrypt.exe očakáva jediný parameter. Bez parametra alebo s viacerými parametrami zobrazí hlásenie SIPEncrypt should be called with a single input parameter. a nič nevytvorí. Ak hodnota obsahuje medzery alebo znaky, ktoré interpretuje príkazový riadok (&, |, ^, ", $…), uzavrite ju do úvodzoviek – v prostredí PowerShell najlepšie do jednoduchých úvodzoviek.
Tajný údaj klienta sa zadáva v parametri clientSecret súboru Config.ini.
Pozor
Na overovanie v cieľoch SCIM používa modul bez zmeny každé heslo alebo tajný údaj klienta, ktorý nedokáže dešifrovať. Hodnota omylom ponechaná ako nešifrovaný text teda funguje bez akéhokoľvek upozornenia, pričom tajný údaj je v súbore odhalený. Overte, či je každý tajný údaj v súbore Config.ini skutočne hodnotou vytvorenou nástrojom SIPEncrypt.exe.
Toto šifrovanie je reverzibilné, pretože modul hodnoty sám dešifruje: chráni pred prečítaním tajného údaja ako nešifrovaného textu, nie pred prístupom k súboru. Obmedzte prístup k súboru Config.ini na účty správy a na účet, pod ktorým modul beží. Nešifrovaná hodnota zadaná v príkazovom riadku môže zostať aj v histórii konzoly: po použití zatvorte reláciu.