Technické predpoklady
Úvod
Táto časť opisuje technické predpoklady, ktoré musia byť splnené pred inštaláciou CyberElements Identity 7.1.
Pri dimenzovaní serverov je potrebné kontaktovať integrátora, ktorý upraví predpoklady podľa kontextu (počet identít, prípady použitia, ktoré sa majú nasadiť, atď.).
Za zabezpečenie predpokladov zodpovedá zákazník.
Operačný systém a predpoklady
Minimálne predpoklady sú uvedené len na informačné účely. Môžu sa meniť v závislosti od počtu spravovaných identít alebo od implementovaných konfigurácií riešenia. Odporúčame vám kontaktovať konzultanta CyberElements alebo skúseného integrátora, ktorý vám pomôže správne dimenzovať parametre servera podľa vášho kontextu.
Ak chcete monitorovať výkon servera SQL, môžete navštíviť túto stránku.
Predpoklady serverov - konfigurácia 1 (2 servery)
Táto architektúra sa odporúča
-
Server 1 hosťujúci databázu, webovú aplikáciu CyberElements Identity, server auditu a Identity API:
- OS: minimálne Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (podporované sú edície Standard a Entreprise Server)
- Minimálne predpoklady: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Ovládač Native SQL server client vo verzii minimálne 11.0
- Úplné predpoklady nájdete v časti Komponenty Windows.
Za správu inštancie databázy zodpovedá zákazník.
-
Server 2 hosťujúci Systancia Identity Provisioning
- OS: minimálne Microsoft Windows Server 2025
- Minimálne predpoklady: 4 VCPU / RAM 16 GB / 100 GB
- Úplné predpoklady nájdete v časti Komponenty Windows.
Predpoklady serverov - konfigurácia 2 (1 server)
Táto architektúra hosťuje všetky komponenty riešenia a je vhodná pre prostredia s malým objemom a jednoduchou konfiguráciou (webová aplikácia CyberElements Identity, Identity API (REST kompatibilné s protokolom SCIM), server auditu, databáza a SIP (modul zriaďovania)).
- OS: minimálne Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (podporované sú edície Standard a Entreprise Server)
- Framework .NET 4.8
- Minimálne predpoklady: 6 VCPU / RAM 32 GB / 100 GB
- Ovládač Native SQL server client vo verzii minimálne 11.0
- Úplné predpoklady nájdete v časti Komponenty Windows.
Predpoklady serverov - konfigurácia 3 (3 servery)
-
Server 1 hosťujúci databázu:
- OS: minimálne Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (podporované sú edície Standard a Entreprise Server)
- Framework .NET 4.8
- Minimálne predpoklady: 4 VCPU / RAM 16 GB / 50 GB
Za správu databázového servera zodpovedá zákazník
-
Server 2 hosťujúci webovú aplikáciu CyberElements Identity, server auditu a Identity API
- OS: minimálne Microsoft Windows Server 2025
- Framework .NET 4.8
- Minimálne predpoklady: 4 VCPU / RAM 16 GB / 50 GB
- Ovládač Native SQL server client vo verzii minimálne 11.0
- Úplné predpoklady nájdete v časti Komponenty Windows.
-
Server 3 hosťujúci modul zriaďovania
- OS: minimálne Microsoft Windows Server 2025
- Minimálne predpoklady: 4 VCPU / RAM 16 GB / 100 GB
- Úplné predpoklady nájdete v časti Komponenty Windows.
Komponenty Windows
Predpoklady pre staršie konzoly, ktoré sa majú nainštalovať na server SID:
- Framework 4.8, ak nie je na serveri predvolene nainštalovaný
- Skript predpokladov Windows, ktorý sa má spustiť v závislosti od verzie servera
- Windows prerequisites [corresponding version].bat
Predpoklady, ktoré sa majú nainštalovať na servery SID a SIP:
- dotnet-hosting-9.0.x.exe
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
Pre server SIP:
- Moduly PowerShell WebAdministration a PsIni na inštaláciu SIP
Platný certifikát domény
Ak chcete nainštalovať CyberElements Identity, musíte mať platný certifikát domény na serveroch, na ktorých sa nachádzajú nasledujúce prvky:
- Webové lokality
- Identity API
- SIP API (so SIP)
Účty služieb Windows
Aby riešenie fungovalo správne, potrebujete tri účty služieb Windows:
- Účet 1: na spúšťanie Identity API, webovej lokality (generácia 7) a Federation
- Účet 2: na spúšťanie SIP API
- Účet 3: na spúšťanie webovej lokality (generácia 6)
Účet 1 musí mať počas fázy inštalácie práva sysadmin na inštanciu databázy. Po inštalácii ho možno vrátiť na dbowner databázy Hpliance.
Tieto účty musia byť štandardné doménové účty:
- Bez vypršania platnosti hesla.
- Bez zmeny hesla pri prvom overení v doméne.
- Musia mať právo spúšťať úlohy (batch job).
Prípad zriaďovania úložiska AD s rozdelením na silá:
Je potrebné mať účty služieb pre jednotlivé vrstvy s povoleniami opísanými vyššie.
Účty správcov Windows
Počas fázy integrácie potrebuje integrátor účet správcu na vykonanie rôznych operácií.
Tento účet musí byť štandardný doménový účet:
- Musí mať právo spúšťať sa ako služba.
- Musia mať právo spúšťať úlohy (batch job).
- Musí mať rolu DBOwner v databáze Hpliance (priraďuje sa počas inštalácie Systancia Identity 6.1 SP2 a novších verzií).
Účet správcu musí mať práva na:
- Otvorenie relácie ako služba.
- Otvorenie relácie ako úloha.
Tento účet možno na konci fázy integrácie zakázať.
Kontrola rolí a funkcií
Poznámka
Od verzie 7.1 je prvou akciou inštalátora kontrola predpokladov servera Windows. Ak nie sú splnené — chýbajúca rola, funkcia alebo framework —, inštalátor sa zastaví a hlásenie uvedie chýbajúce položky.
Na serveri, na ktorom sa nachádza riešenie Identity, je potrebné nainštalovať rolu IIS na hosťovanie rozhrania na správu Identity.
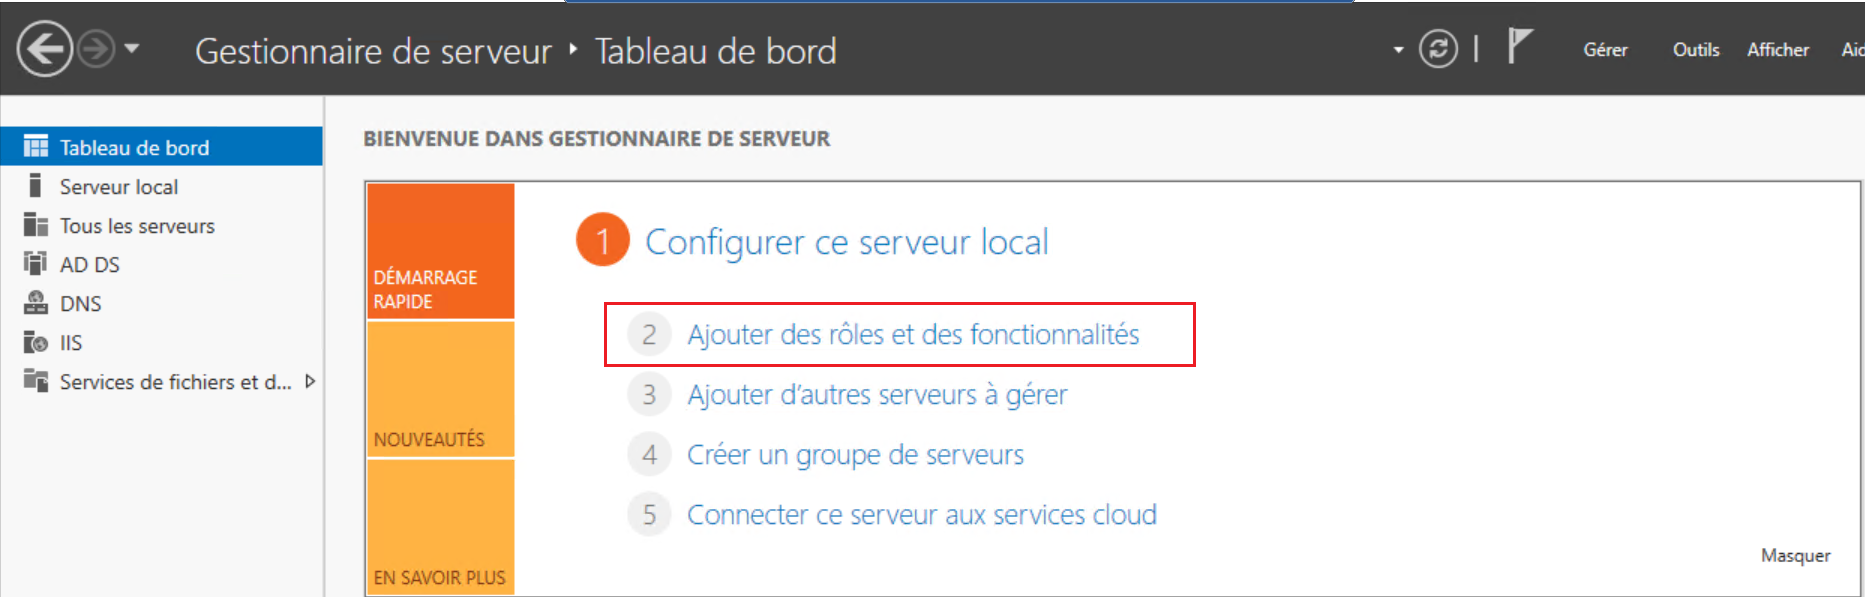
V správcovi servera prejdite do ponuky „Add roles and features“.
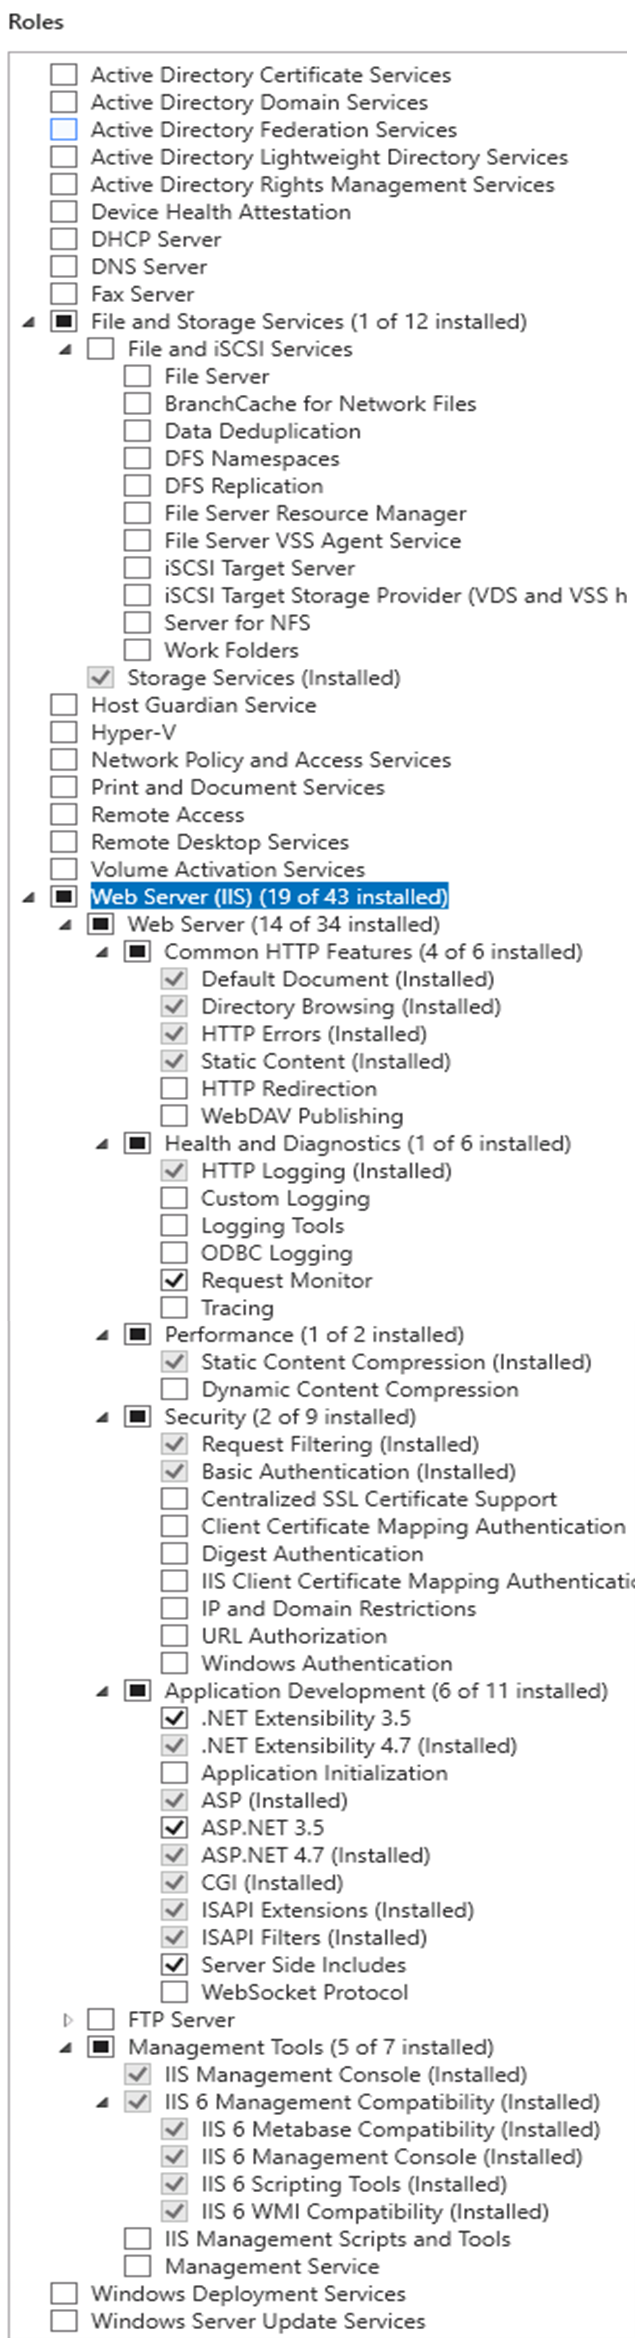
Rola „Web Server (IIS)“ musí byť začiarknutá aspoň s nasledujúcimi možnosťami:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
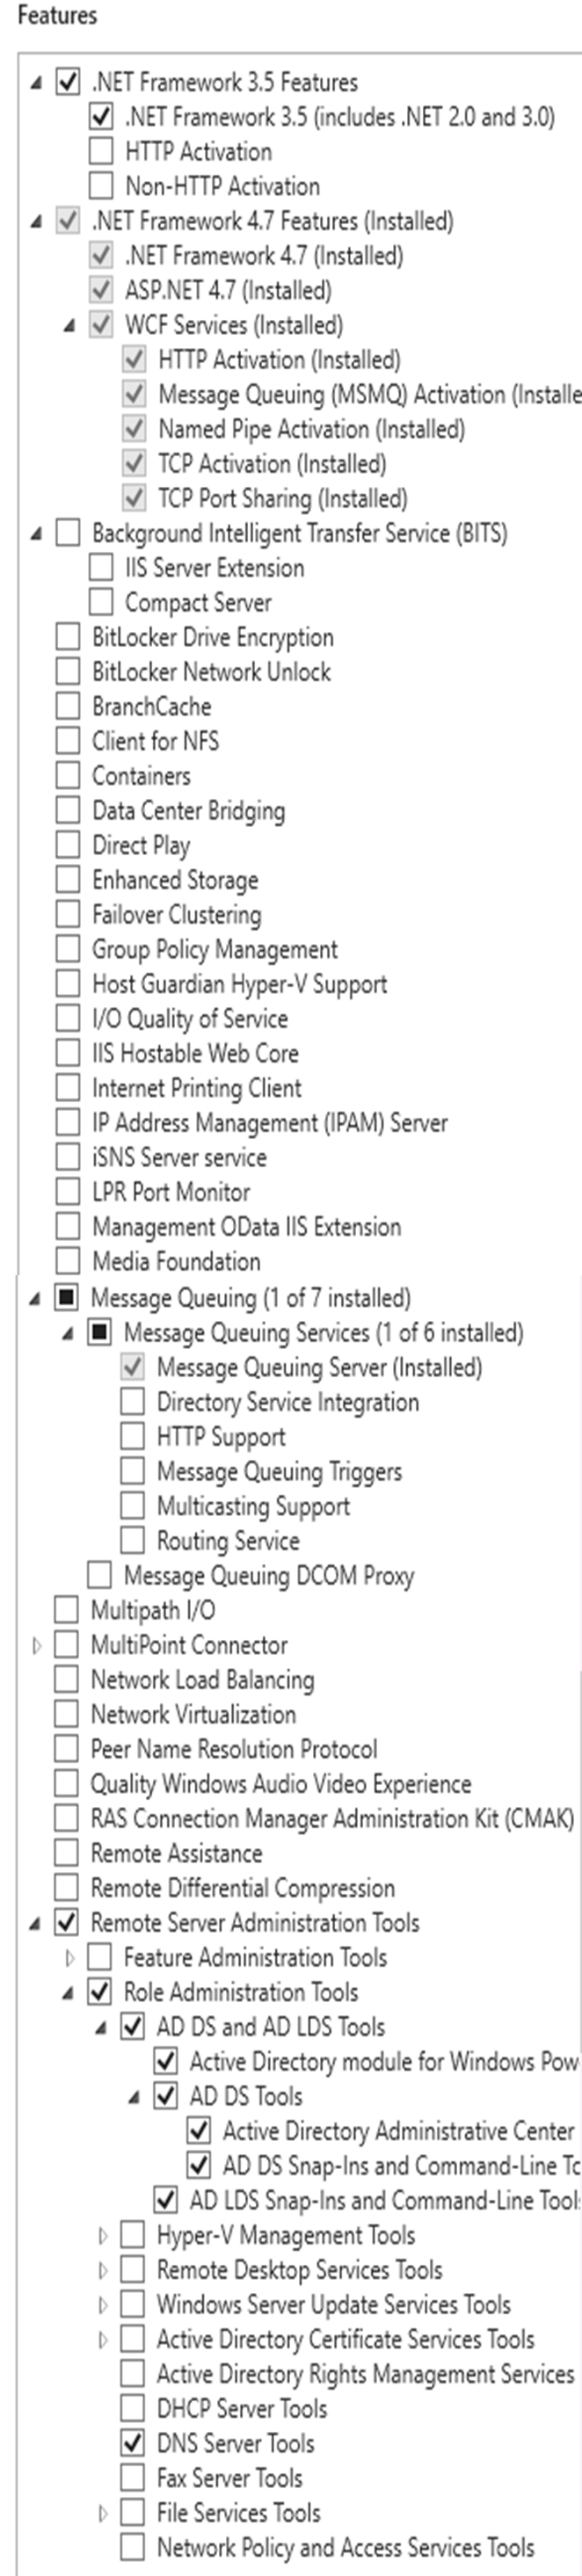
Na ďalšej obrazovke musia byť začiarknuté nasledujúce funkcie aspoň s nasledujúcimi možnosťami:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- .NET Framework 4.8 (for Windows Server 2025) features
- .NET Framework 4.8
- ASP.NET 4.8
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
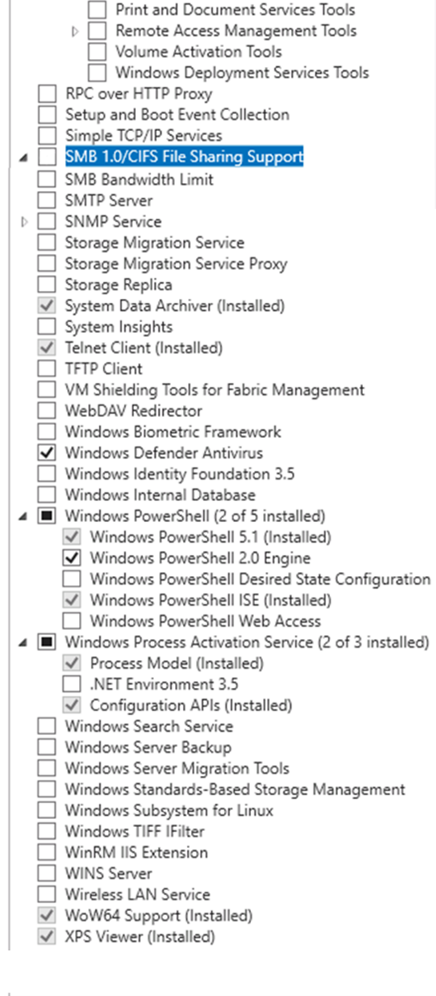
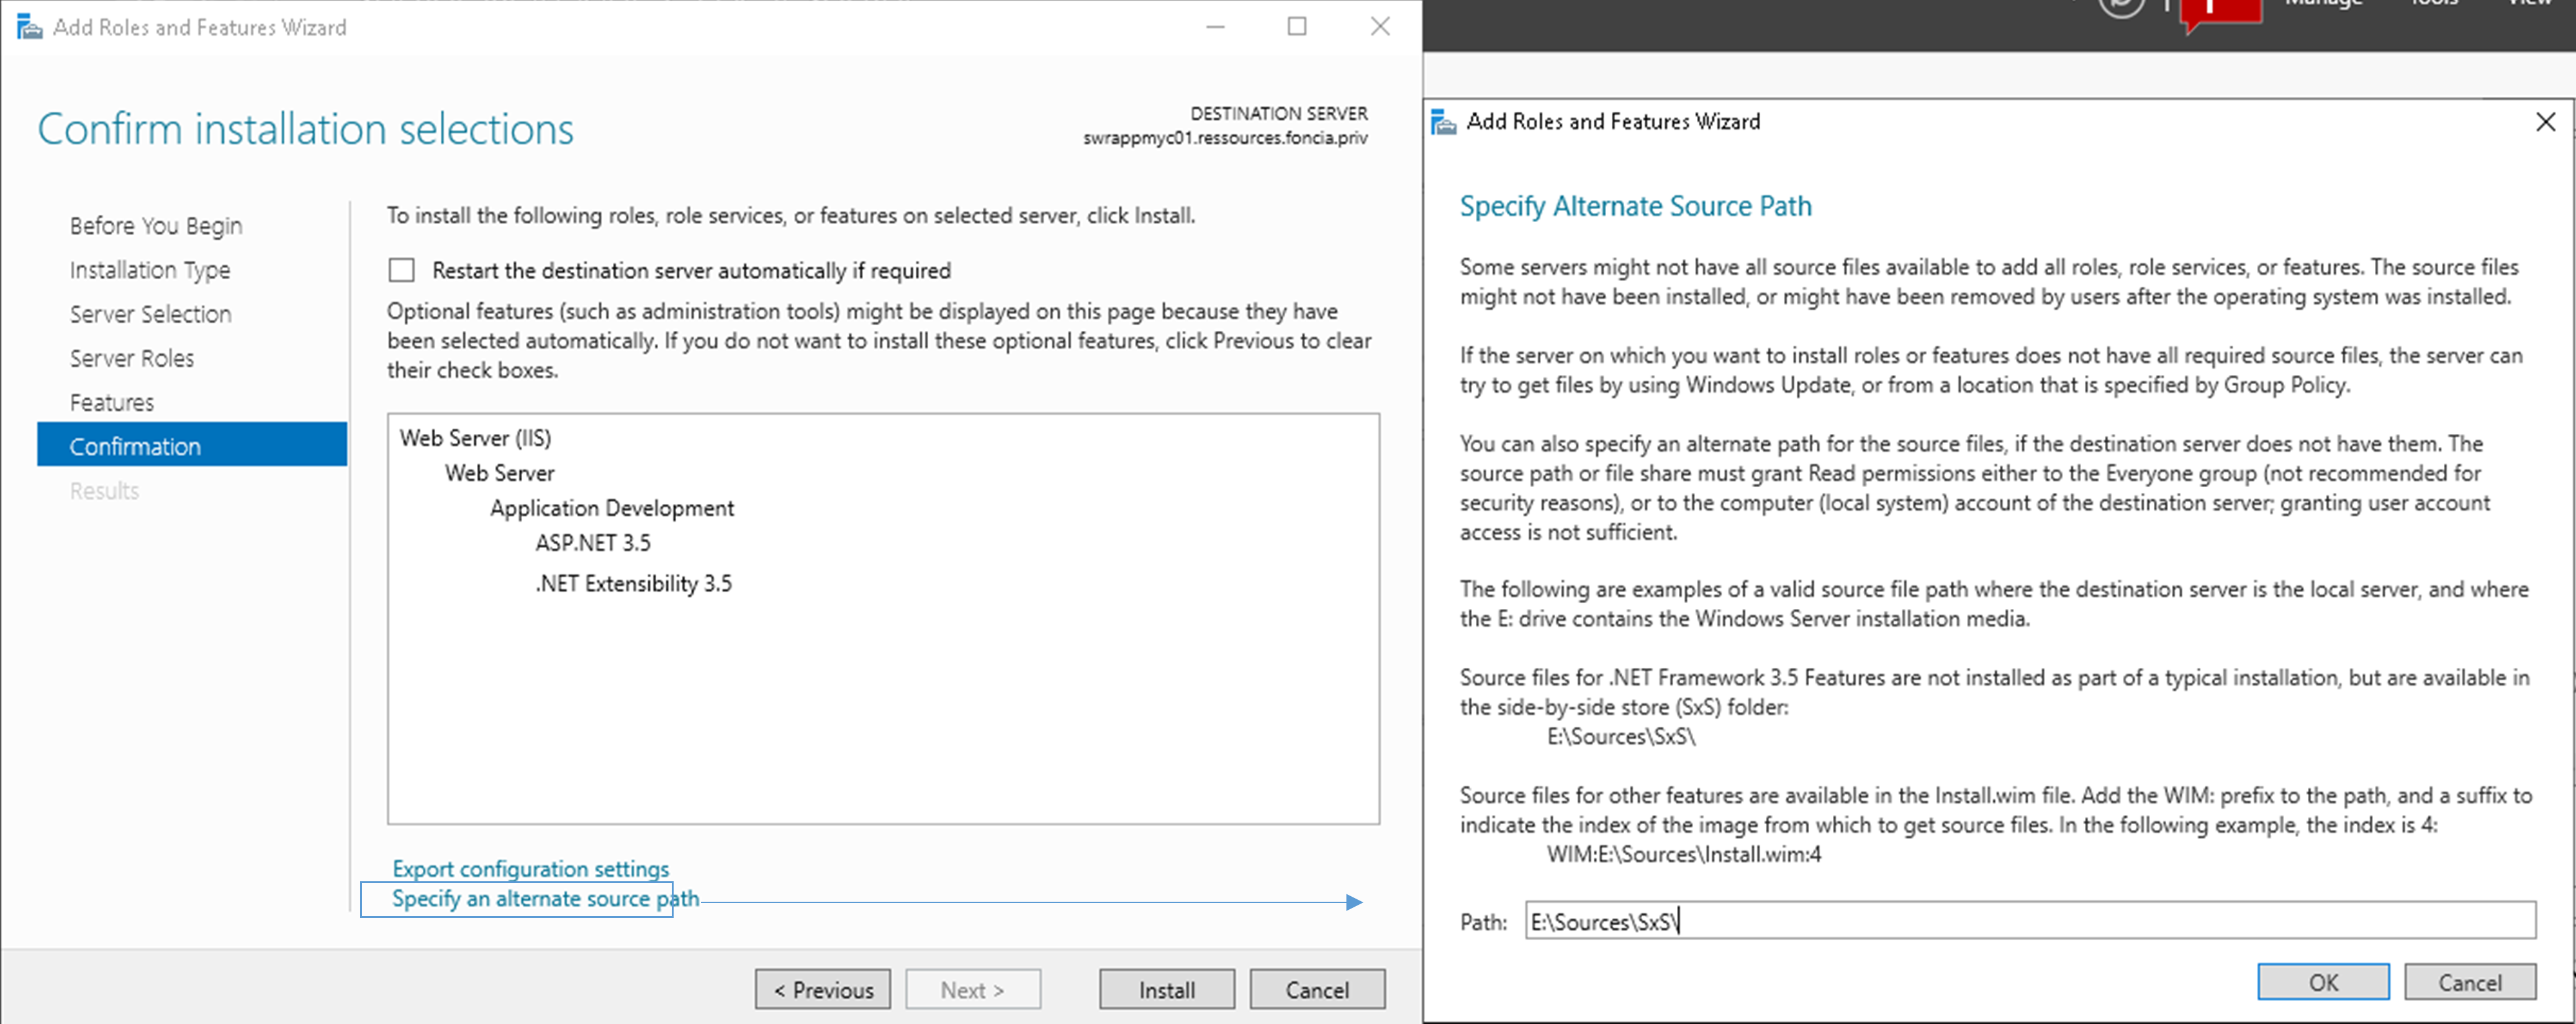
Pridanie roly a funkcií Net Framework 3.5
Ak potrebujete pridať funkciu Net Framework 3.5, postupujte takto:
- Znova pripojte obraz ISO, ktorý sa použil na inštaláciu servera.
- Zadajte písmeno jednotky obrazu ISO doplnené o [:\Sources\Sxs], ako je znázornené nižšie.
Príklad cesty
E:\Sources\Sxs\
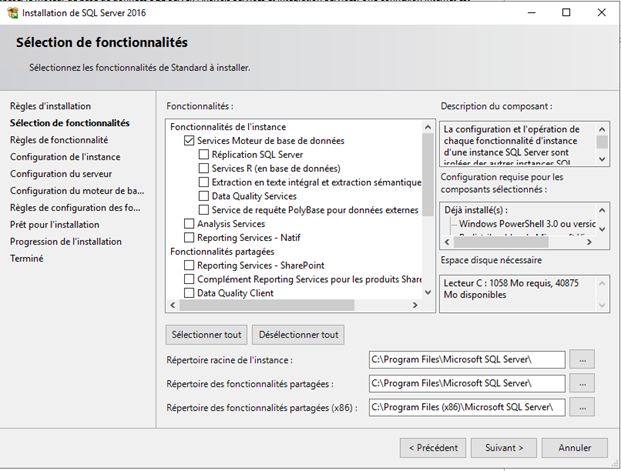
Inštalácia inštancie SQL Server
Spustite inštaláciu produktu SQL Server.
Začiarknite nasledujúce funkcie:
- Služby databázového stroja
Potom ponechajte predvolený inštalačný priečinok „C:\Program Files\Microsoft SQL Server“.
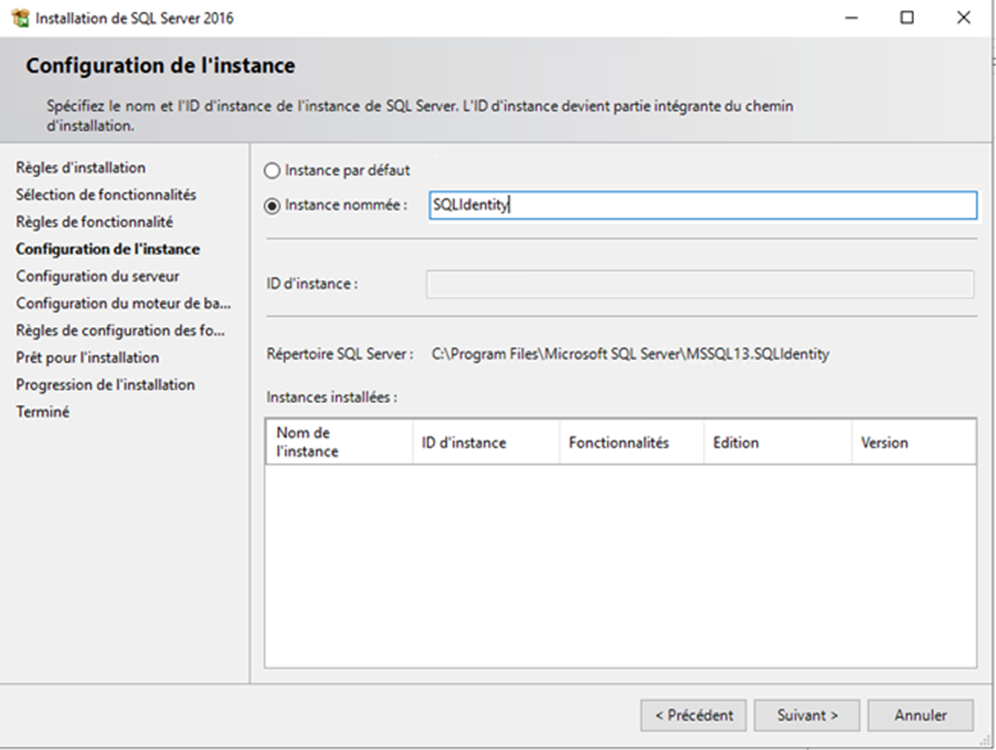
Vytvorte pomenovanú inštanciu (príklad: „SQLIdentity“)
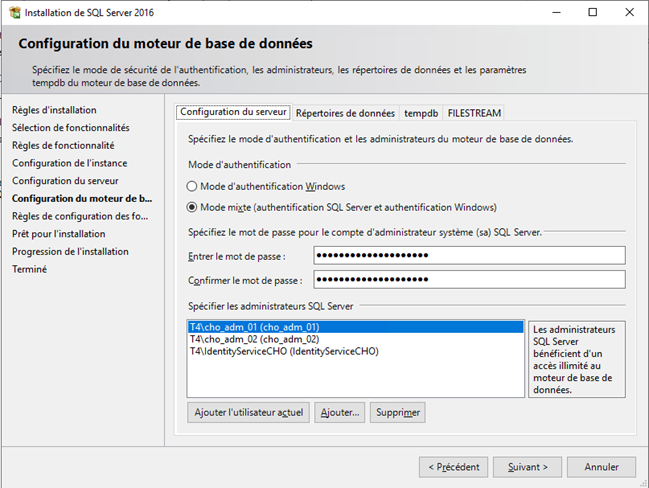
Na stránke Database Engine Configuration vyberte „Mixed Mode (SQL Server authentication and Windows authentication)“ a zadajte heslo účtu správcu domény.
Pridajte účty, ktoré budú správcami databázy.
Účet služby sa musí pridať do zoznamu správcov databázy.
Ak chcete nainštalovať riešenie Identity a zabezpečiť vytvorenie alebo aktualizáciu databázy, účet služby musí mať rolu „sysadmin“. Túto rolu možno po inštalácii alebo aktualizácii riešenia odobrať.
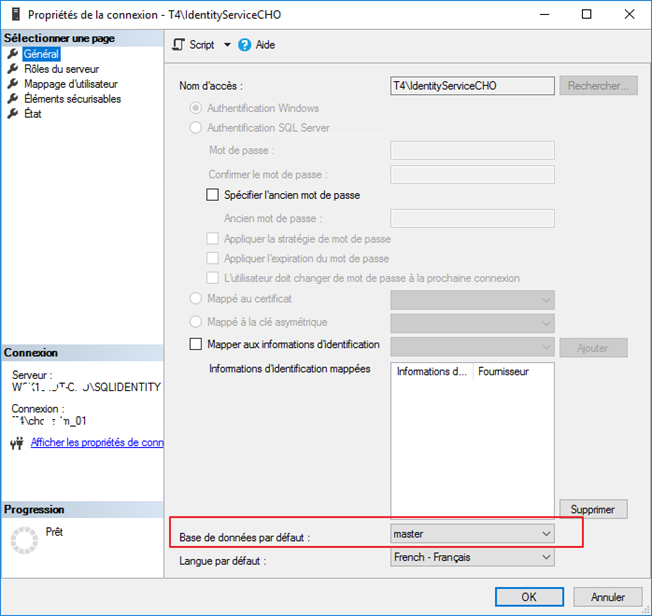
Skontrolujte vlastnosti účtu služby v pripojeniach a overte, že predvolená databáza je nastavená na „master“.
Ďalšie predpoklady
- Na uľahčenie inštalácie a všeobecných konfiguračných operácií sa odporúča pripojenie na internet.
- Na konfiguráciu riešenia Identity je nevyhnutné nainštalovať aplikáciu SQL Server Management Studio.
- Aby bolo možné vykonávať niektoré operácie spracovania databázy, je potrebné môcť používať príkaz SQLCMD v dávkových súboroch. Preto je nevyhnutné nainštalovať nástroj SQLCMD. Je k dispozícii na nasledujúcej adrese.
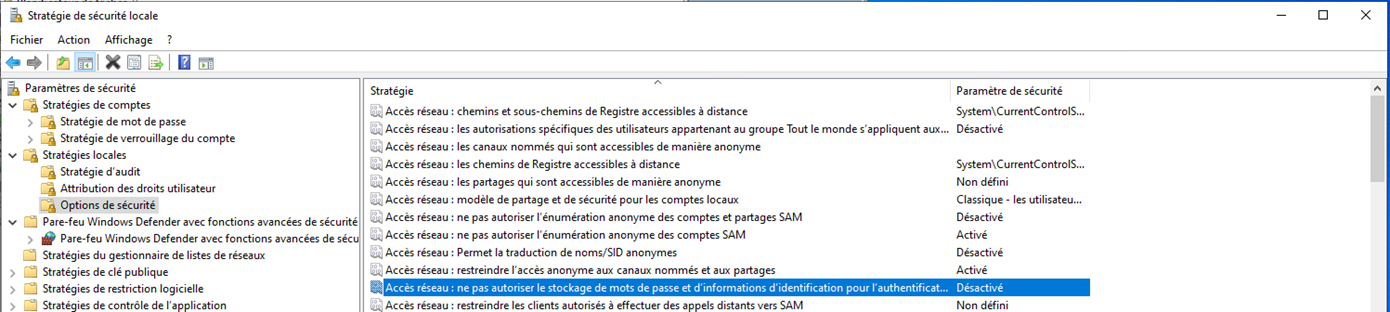
- V nastaveniach siete musí byť možnosť Network access: Do not allow passwords and credentials for network authentication zakázaná: