Techninės būtinosios sąlygos
Įvadas
Šiame skyriuje aprašomos techninės būtinosios sąlygos, kurias reikia įvykdyti prieš diegiant CyberElements Identity 7.1.
Norint nustatyti serverių dydį, būtina susisiekti su integratoriumi, kuris pritaikys būtinąsias sąlygas pagal kontekstą (tapatybių skaičių, diegtinus naudojimo atvejus ir kt.).
Už būtinųjų sąlygų įgyvendinimą atsako klientas.
Operacinė sistema ir būtinosios sąlygos
Minimalios būtinosios sąlygos pateikiamos tik informaciniais tikslais. Jos gali keistis priklausomai nuo valdomų tapatybių skaičiaus arba įdiegtų sprendimo konfigūracijų. Rekomenduojame kreiptis į CyberElements konsultantą arba patyrusį integratorių, kuris padės tinkamai nustatyti serverio parametrus pagal jūsų kontekstą.
Norėdami stebėti SQL serverio našumą, galite apsilankyti šiame puslapyje.
Serverių būtinosios sąlygos – 1 konfigūracija (2 serveriai)
Ši architektūra rekomenduojama
-
1 serveris, kuriame talpinami duomenų bazė, CyberElements Identity žiniatinklio taikomoji programa, audito serveris ir Identity API:
- OS: ne senesnė kaip Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (palaikomi Standard ir Enterprise Server)
- Minimalios būtinosios sąlygos: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- SQL Server Native Client tvarkyklė, ne senesnė kaip 11.0
- Visas būtinąsias sąlygas rasite skyriuje Windows komponentai.
Už duomenų bazės egzemplioriaus valdymą atsako klientas.
-
2 serveris, kuriame talpinamas Systancia Identity Provisioning
- OS: ne senesnė kaip Microsoft Windows Server 2025
- Minimalios būtinosios sąlygos: 4 VCPU / RAM 16 GB / 100 GB
- Visas būtinąsias sąlygas rasite skyriuje Windows komponentai.
Serverių būtinosios sąlygos – 2 konfigūracija (1 serveris)
Šioje architektūroje talpinami visi sprendimo komponentai; ji tinka mažos apimties ir paprastos konfigūracijos aplinkoms (CyberElements Identity žiniatinklio taikomoji programa, Identity API (REST, suderinama su SCIM protokolu), audito serveris, duomenų bazė ir SIP (aprūpinimo modulis)).
- OS: ne senesnė kaip Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (palaikomi Standard ir Enterprise Server)
- Framework .NET 4.8
- Minimalios būtinosios sąlygos: 6 VCPU / RAM 32 GB / 100 GB
- SQL Server Native Client tvarkyklė, ne senesnė kaip 11.0
- Visas būtinąsias sąlygas rasite skyriuje Windows komponentai.
Serverių būtinosios sąlygos – 3 konfigūracija (3 serveriai)
-
1 serveris, kuriame talpinama duomenų bazė:
- OS: ne senesnė kaip Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (palaikomi Standard ir Enterprise Server)
- Framework .NET 4.8
- Minimalios būtinosios sąlygos: 4 VCPU / RAM 16 GB / 50 GB
Už duomenų bazės serverio valdymą atsako klientas
-
2 serveris, kuriame talpinami CyberElements Identity žiniatinklio taikomoji programa, audito serveris ir Identity API
- OS: ne senesnė kaip Microsoft Windows Server 2025
- Framework .NET 4.8
- Minimalios būtinosios sąlygos: 4 VCPU / RAM 16 GB / 50 GB
- SQL Server Native Client tvarkyklė, ne senesnė kaip 11.0
- Visas būtinąsias sąlygas rasite skyriuje Windows komponentai.
-
3 serveris, kuriame talpinamas aprūpinimo modulis
- OS: ne senesnė kaip Microsoft Windows Server 2025
- Minimalios būtinosios sąlygos: 4 VCPU / RAM 16 GB / 100 GB
- Visas būtinąsias sąlygas rasite skyriuje Windows komponentai.
Windows komponentai
Senųjų konsolių būtinosios sąlygos, kurias reikia įdiegti SID serveryje:
- Framework 4.8, jei jis serveryje neįdiegtas pagal numatytuosius parametrus
- Windows būtinųjų sąlygų scenarijus, kurį reikia paleisti atsižvelgiant į serverio versiją
- Windows prerequisites [corresponding version].bat
Būtinosios sąlygos, kurias reikia įdiegti SID ir SIP serveriuose:
- dotnet-hosting-9.0.x.exe
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
SIP serveriui:
- PowerShell moduliai WebAdministration ir PsIni, skirti SIP diegimui
Galiojantis domeno sertifikatas
Norint įdiegti CyberElements Identity, serveriuose, kuriuose yra toliau nurodyti komponentai, turi būti galiojantis domeno sertifikatas:
- Svetainės
- Identity API
- SIP API (su SIP)
Windows tarnybų paskyros
Kad sprendimas veiktų tinkamai, reikia turėti tris Windows tarnybų paskyras:
- 1 paskyra: Identity API, svetainei (7 karta) ir Federation vykdyti
- 2 paskyra: SIP API vykdyti
- 3 paskyra: svetainei (6 karta) vykdyti
1 paskyra diegimo etapu turi turėti sysadmin teises duomenų bazės egzemplioriuje. Po diegimo jos teises galima sumažinti iki Hpliance duomenų bazės dbowner.
Šios paskyros turi būti standartinės domeno paskyros:
- Slaptažodžio galiojimas nesibaigia.
- Pirmą kartą autentifikuojantis domene slaptažodžio keisti nereikia.
- Turi turėti teisę paleisti užduotis (batch job).
Atvejis, kai AD saugykla aprūpinama naudojant silosus:
Būtinos trečiųjų šalių tarnybų paskyros su pirmiau aprašytais leidimais.
Windows administratoriaus paskyros
Integravimo etapu integratoriui reikia administratoriaus paskyros įvairioms operacijoms atlikti.
Ši paskyra turi būti standartinė domeno paskyra:
- Turi turėti teisę būti paleidžiama kaip tarnyba.
- Turi turėti teisę paleisti užduotis (batch job).
- Turi turėti DBOwner vaidmenį Hpliance duomenų bazėje (suteikiamas diegiant Systancia Identity 6.1 SP2 ir naujesnes versijas).
Administratoriaus paskyra turi turėti teises:
- Atidaryti seansą kaip tarnyba.
- Atidaryti seansą kaip užduotis.
Integravimo etapo pabaigoje šią paskyrą galima išjungti.
Vaidmenų ir funkcijų kontrolė
Pastaba
Nuo 7.1 versijos diegimo programa pirmiausia patikrina Windows serverio būtinąsias sąlygas. Jei jos neįvykdytos – trūksta vaidmens, funkcijos ar framework –, diegimo programa sustoja ir pranešime nurodomi trūkstami elementai.
Serveryje, kuriame yra Identity sprendimas, būtina įdiegti IIS vaidmenį, kad jame būtų talpinama Identity administravimo sąsaja.
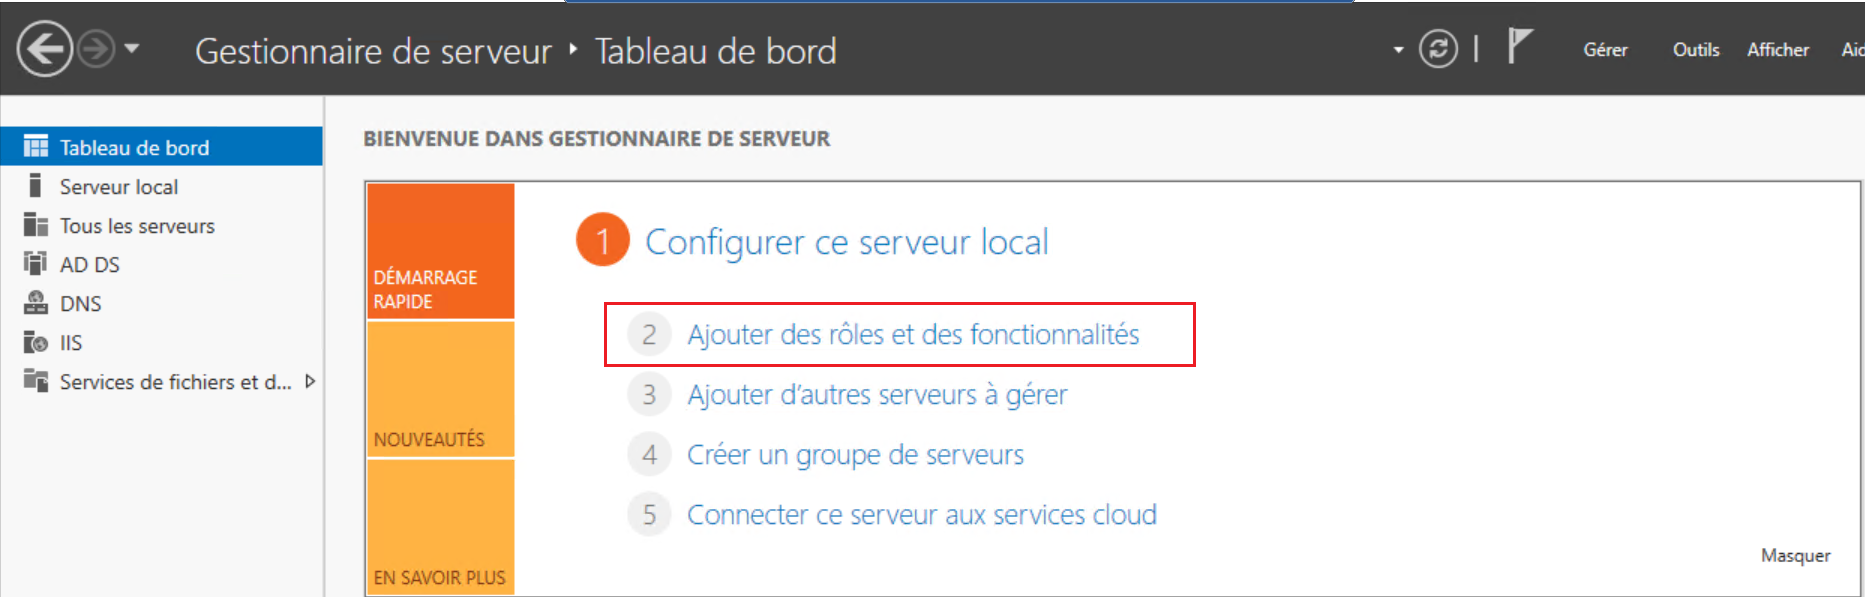
Serverio tvarkytuvėje atidarykite meniu „Add roles and features“.
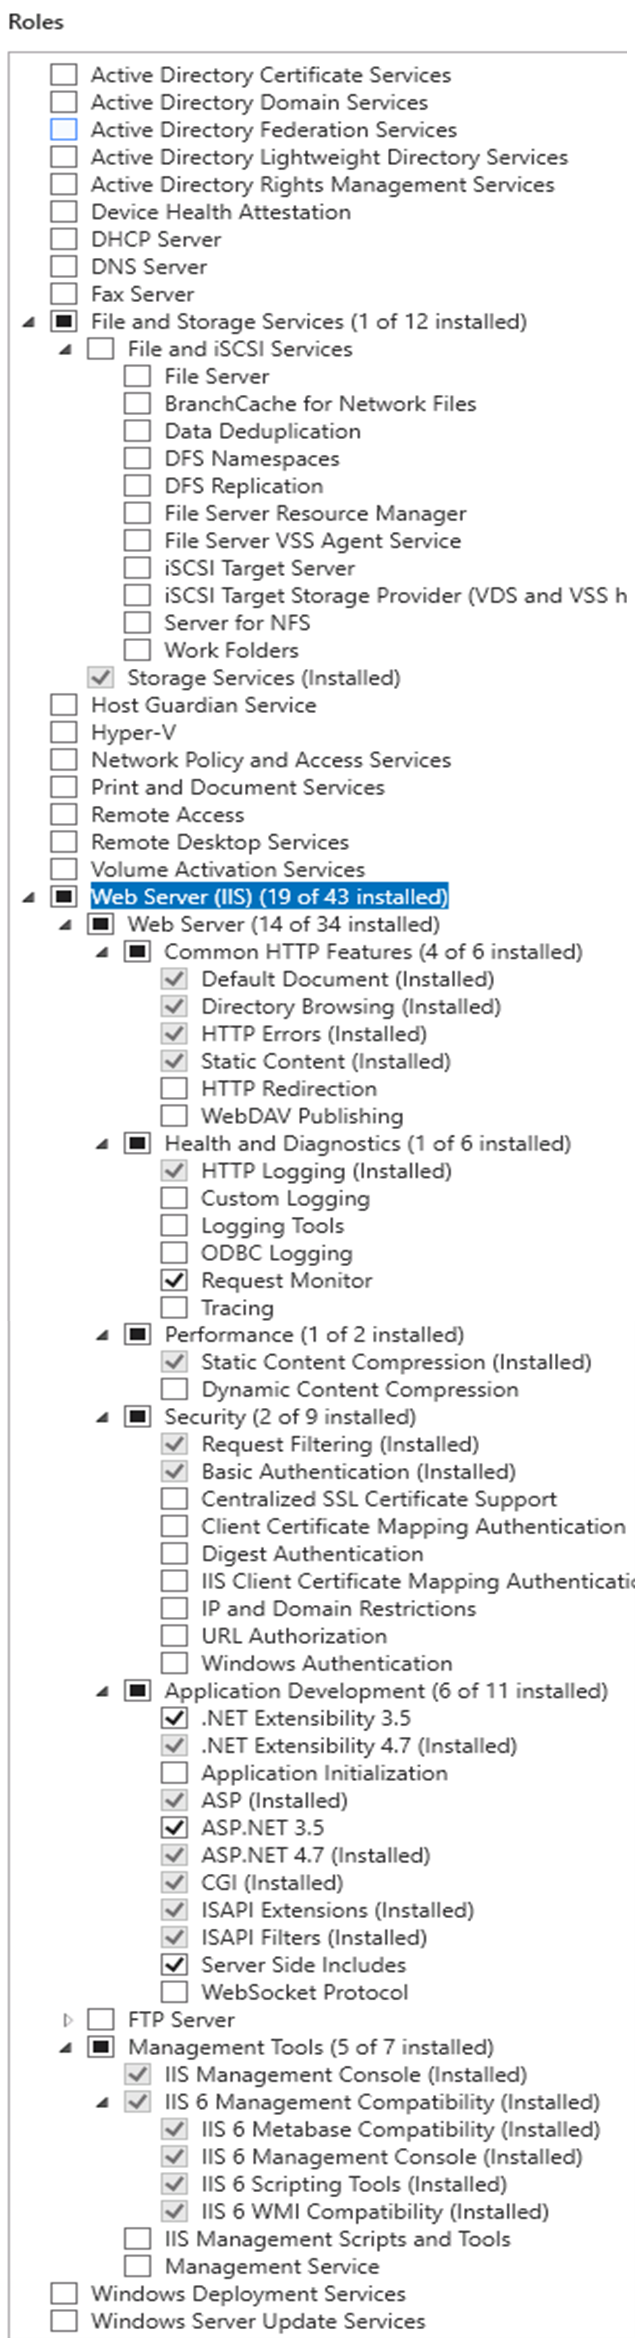
Vaidmuo „Web Server (IIS)“ turi būti pažymėtas bent su šiomis parinktimis:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
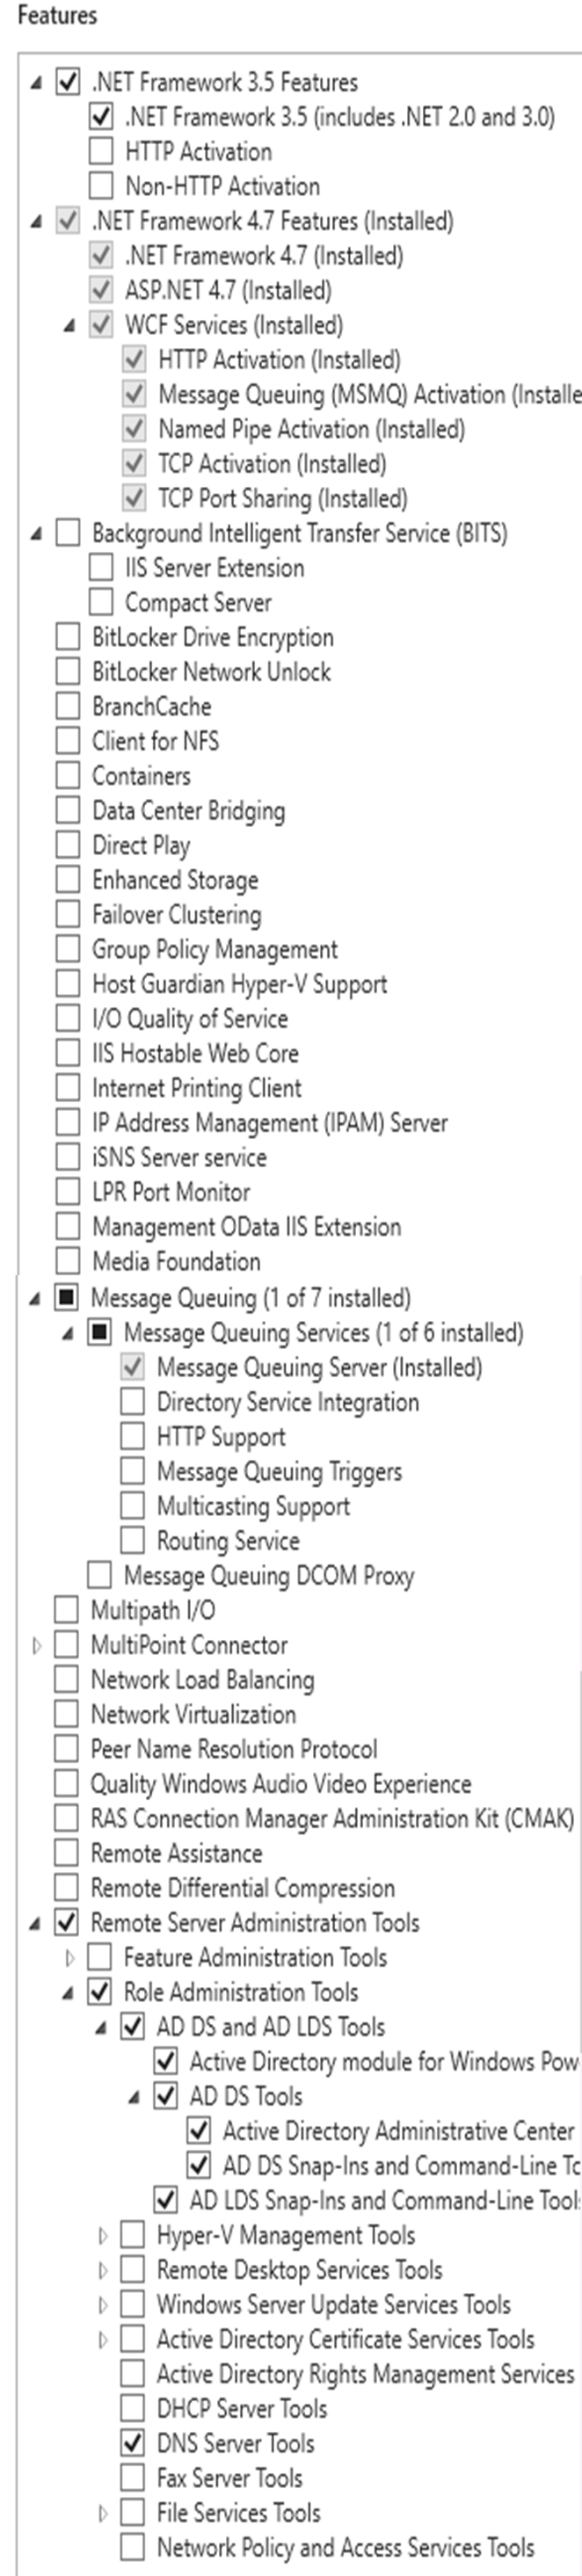
Kitame ekrane turi būti pažymėtos šios funkcijos, bent su nurodytomis parinktimis:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- .NET Framework 4.8 Features (sistemai Windows Server 2025)
- .NET Framework 4.8
- ASP.NET 4.8
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
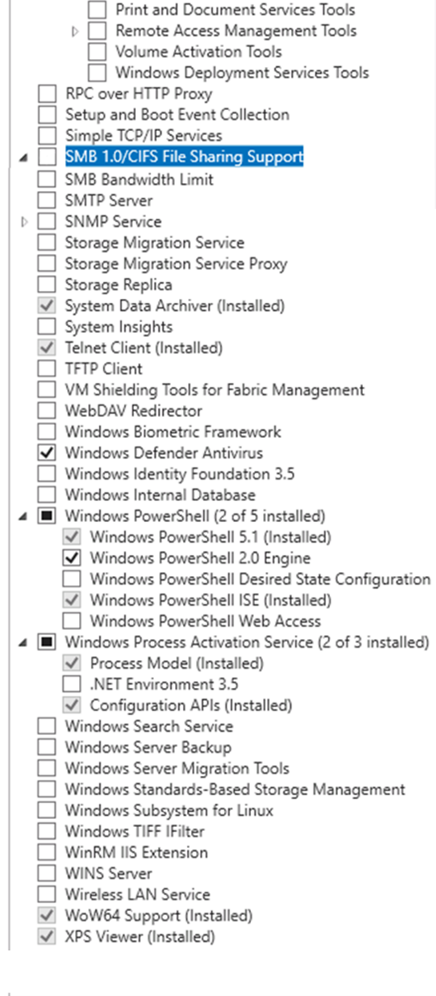
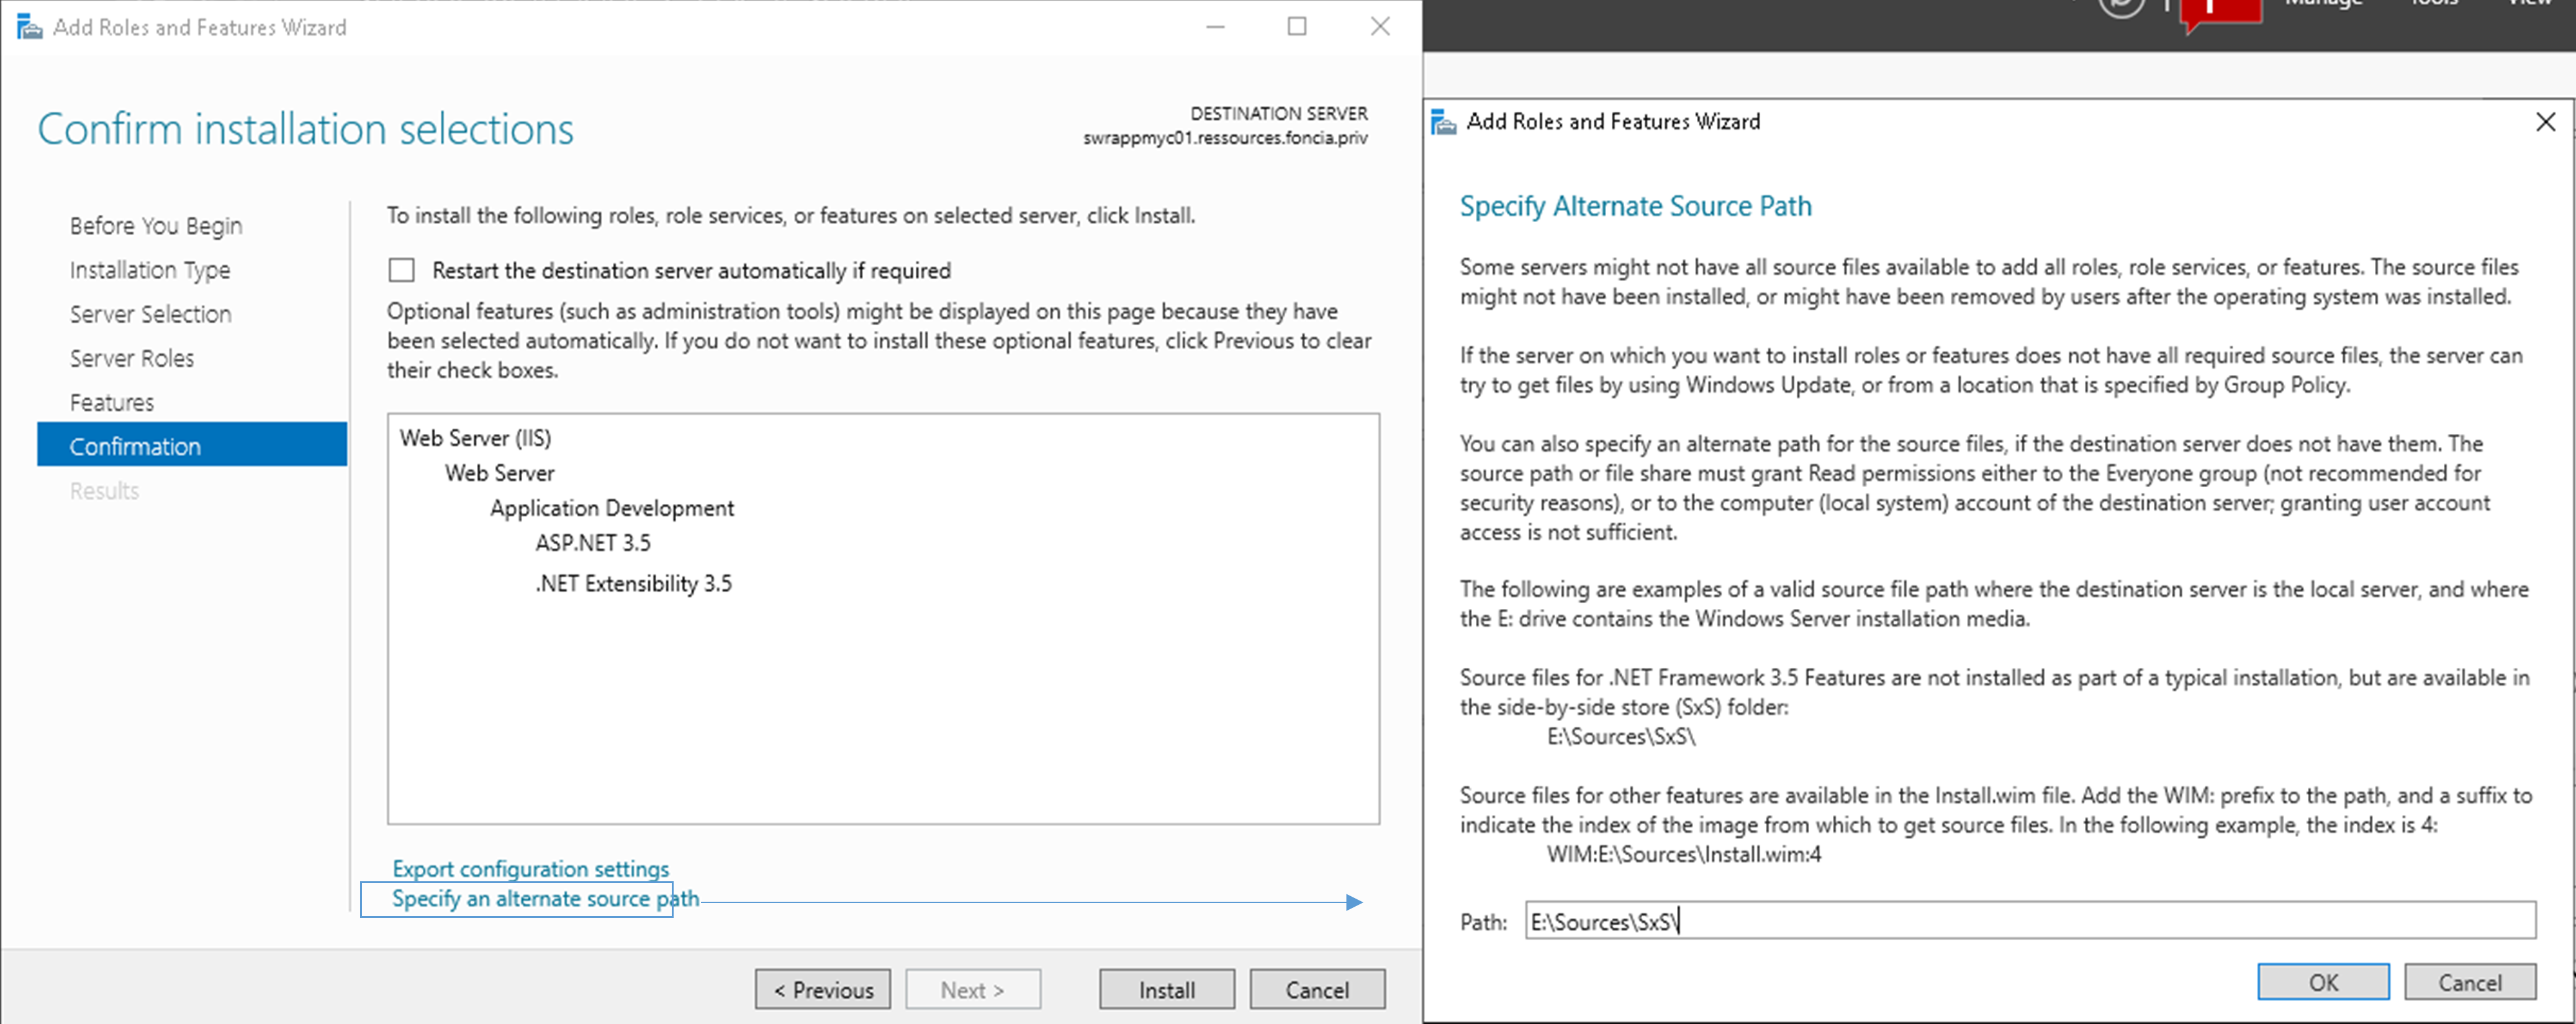
.NET Framework 3.5 vaidmens ir funkcijų pridėjimas
Jei reikia pridėti .NET Framework 3.5 funkciją, turite:
- Iš naujo prijungti ISO atvaizdą, naudotą serveriui įdiegti.
- Nurodyti ISO disko raidę, papildytą [:\Sources\Sxs], kaip parodyta toliau.
Kelio pavyzdys
E:\Sources\Sxs\
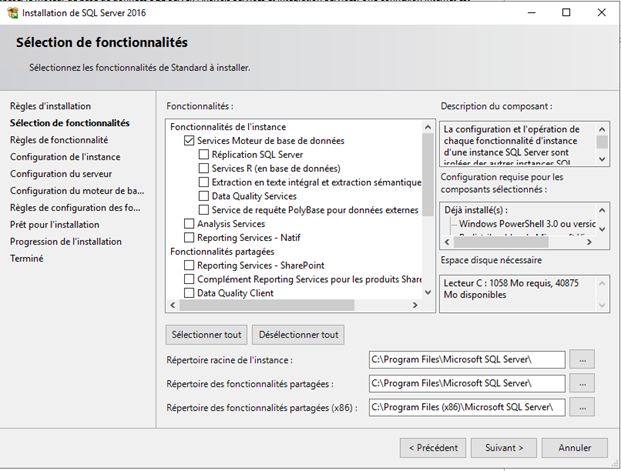
SQL Server egzemplioriaus diegimas
Paleiskite SQL Server diegimą.
Pažymėkite šias funkcijas:
- Duomenų bazės variklio tarnybos
Tada palikite numatytąjį diegimo aplanką „C:\Program Files\Microsoft SQL Server“.
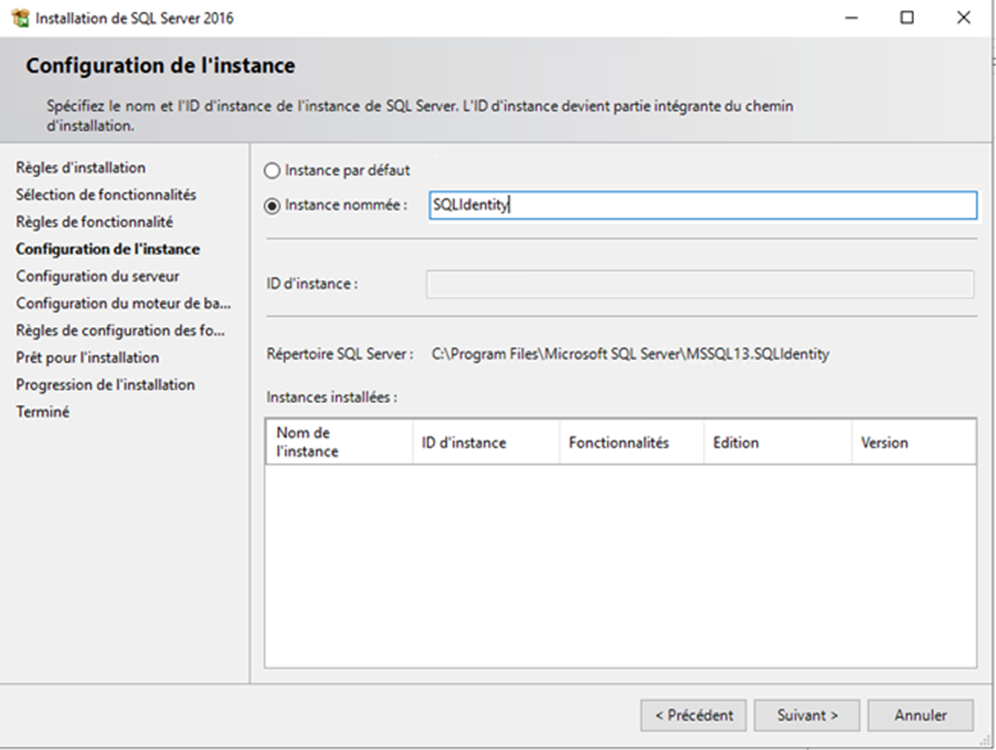
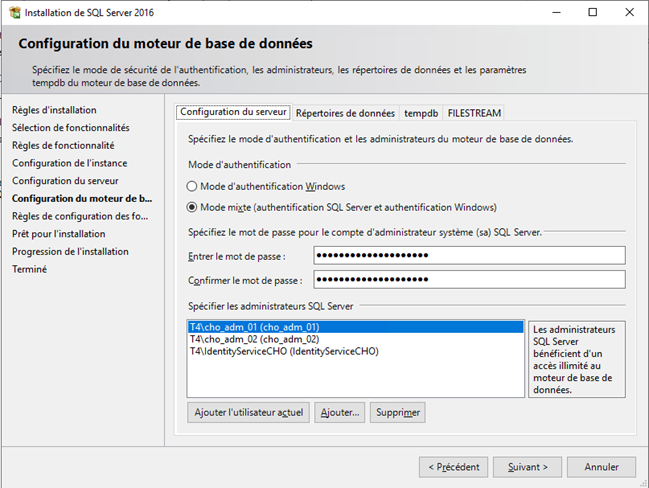
Sukurkite pavadintąjį egzempliorių (pavyzdžiui, „SQLIdentity“)
Dalyje Database Engine Configuration pasirinkite „Mixed Mode (SQL Server authentication and Windows authentication)“ ir įveskite domeno administratoriaus paskyros slaptažodį.
Pridėkite paskyras, kurios bus duomenų bazės administratoriai.
Tarnybos paskyra turi būti įtraukta į duomenų bazės administratorių sąrašą.
Kad būtų galima įdiegti Identity sprendimą ir užtikrinti, kad duomenų bazė bus sukurta arba atnaujinta, tarnybos paskyra turi turėti vaidmenį „sysadmin“. Įdiegus arba atnaujinus sprendimą, šį vaidmenį galima pašalinti.
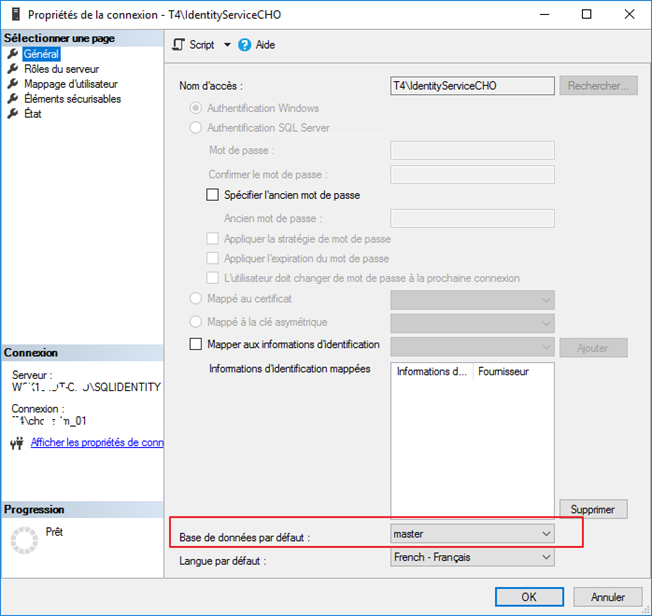
Prisijungimų sąraše patikrinkite tarnybos paskyros ypatybes, kad įsitikintumėte, jog numatytoji duomenų bazė yra „master“.
Kitos būtinosios sąlygos
- Rekomenduojamas interneto ryšys, kad būtų lengviau atlikti diegimo ir bendrosios konfigūracijos operacijas.
- Identity sprendimui konfigūruoti būtina įdiegti taikomąją programą SQL Server Management Studio.
- Kad būtų galima atlikti tam tikras duomenų bazės apdorojimo operacijas, paketiniuose failuose turi būti galima naudoti komandą SQLCMD. Todėl būtina įdiegti priemonę SQLCMD. Ją rasite šiuo adresu.
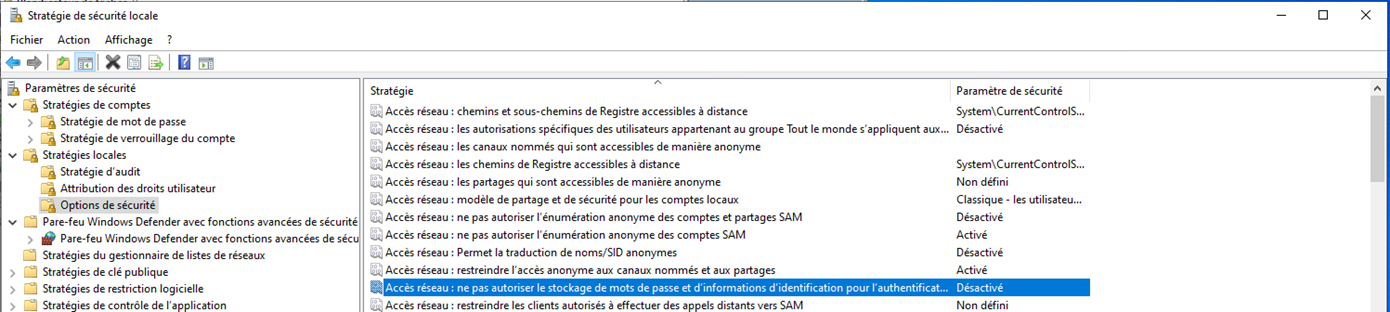
- Tinklo parametruose parinktis Network access: Do not allow passwords and credentials for network authentication turi būti išjungta: