Identity autorizavimų valdymas
Norėdami tapatybei priskirti teises taikomojoje programoje CyberElements, turite sukurti vaidmenį su iš susietos Identity saugyklos gautais leidimais ir priskirti šį vaidmenį norimai tapatybei. Identity saugyklos leidimo negalima tiesiogiai susieti su tapatybe. Todėl reikia sukurti tiek vaidmenų, kiek reikia, ir susieti su jais norimus autorizavimus. Kiekvienam autorizavimui, kuris tai leidžia, bus galima apibrėžti jo aprėptį.
Vaidmuo gali būti mišrus ir apimti kelias saugyklas, įskaitant Identity saugyklą. Todėl nebūtina kurti specialių vaidmenų prieigai prie taikomosios programos CyberElements Identity valdyti.
Kaip ir trečiųjų šalių taikomųjų programų atveju, Identity leidimai valdomi saugyklose, tačiau saugyklos CyberElements Identity leidimai yra fiksuoti ir valdomi pačios taikomosios programos. Todėl jų keisti negalima. Autorizavimas atitinka prieigą prie meniu arba prieigą prie operacijos taikomojoje programoje Identity (pavyzdžiui: tapatybės kūrimas, prieiga prie workflow modulio ir kt.).
Svarbu atkreipti dėmesį, kad nepriklausomai nuo prisijungimo režimo (trečiosios šalies IDP arba AD pagrindu veikiantis IDP), kai asmuo prisijungia prie CyberElements Identity, jis turi turėti taikomojoje programoje nurodytą Identity paskyrą, kad viskas veiktų tinkamai, ypač auditas ir workflow.
Kelios paskyros nesuderinamos su Identity saugykla. Todėl tapatybė, turinti kelis Identity vaidmenis, turės sukauptą atitinkamų vaidmenų teisių rinkinį.
Pastaba
Iki 6.2 versijos naudoti administravimo profiliai nuo 7.0 versijos pakeisti vaidmenimis. Kiekvienam su Identity saugykla susietam vaidmeniui reikia pridėti Identity autorizavimus.
Identity saugyklos autorizavimo konfigūravimas vaidmenyje
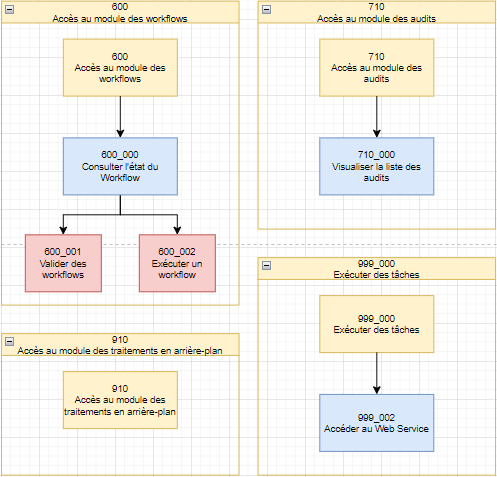
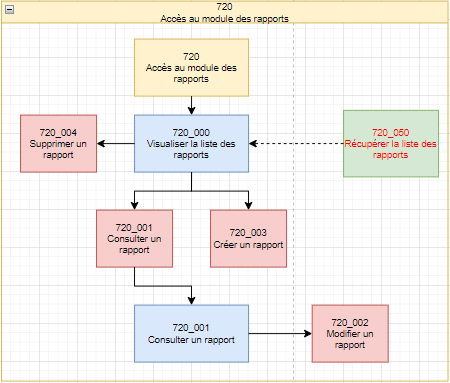
Kiekvienam moduliui yra keli autorizavimai, leidžiantys išsamiai valdyti teises taikomojoje programoje CyberElements Identity. Kiekvieno modulio autorizavimų sąrašas pateikiamas diagrama, kad būtų matomos jų tarpusavio priklausomybės.
Legenda
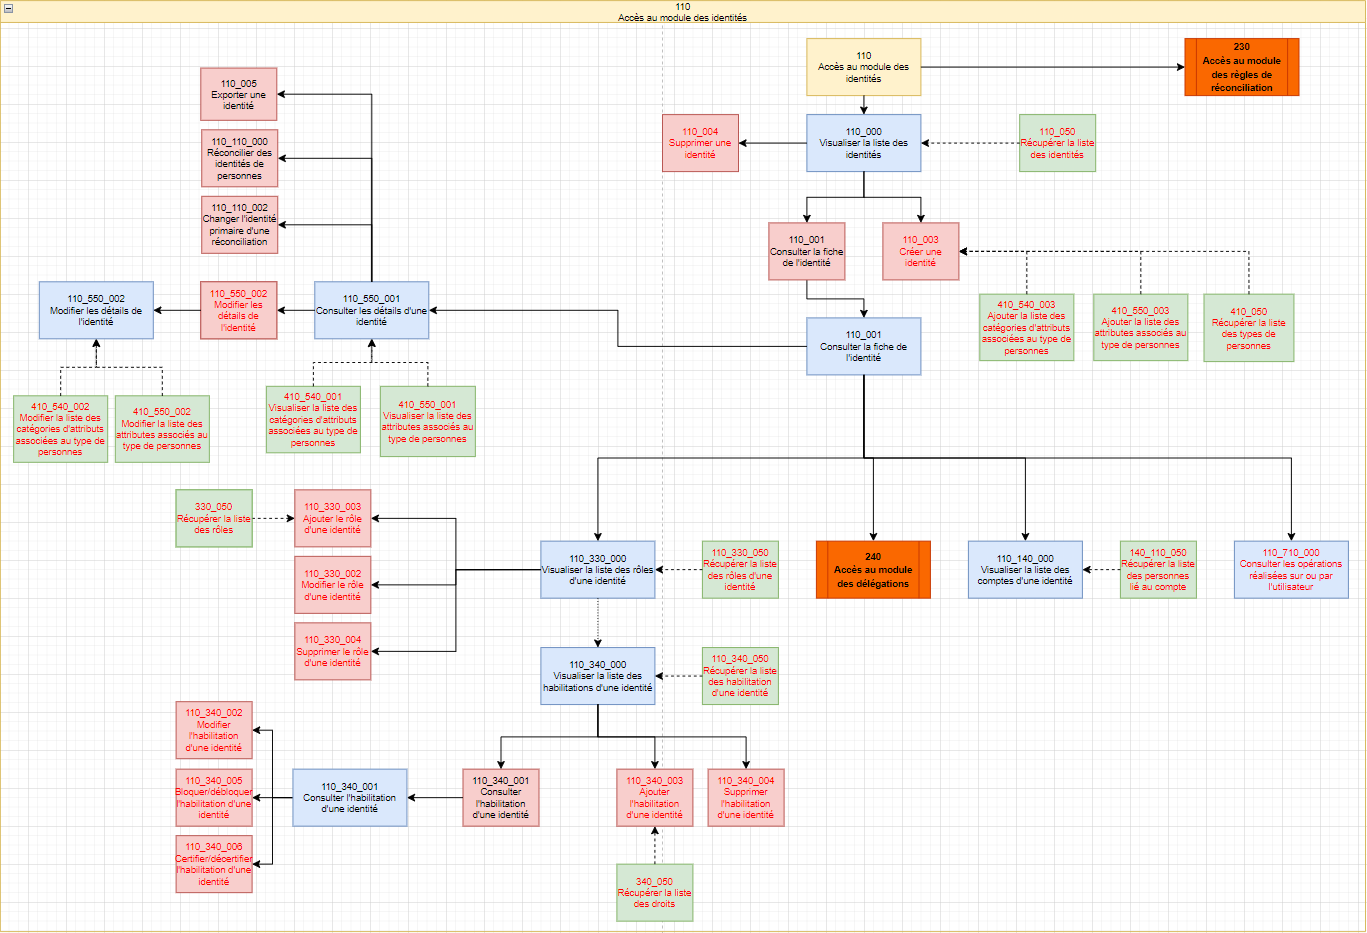
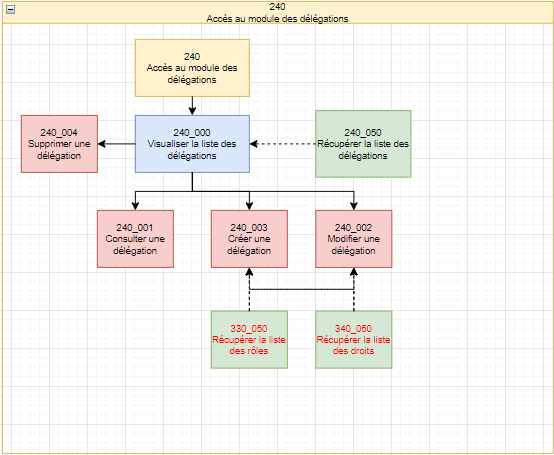
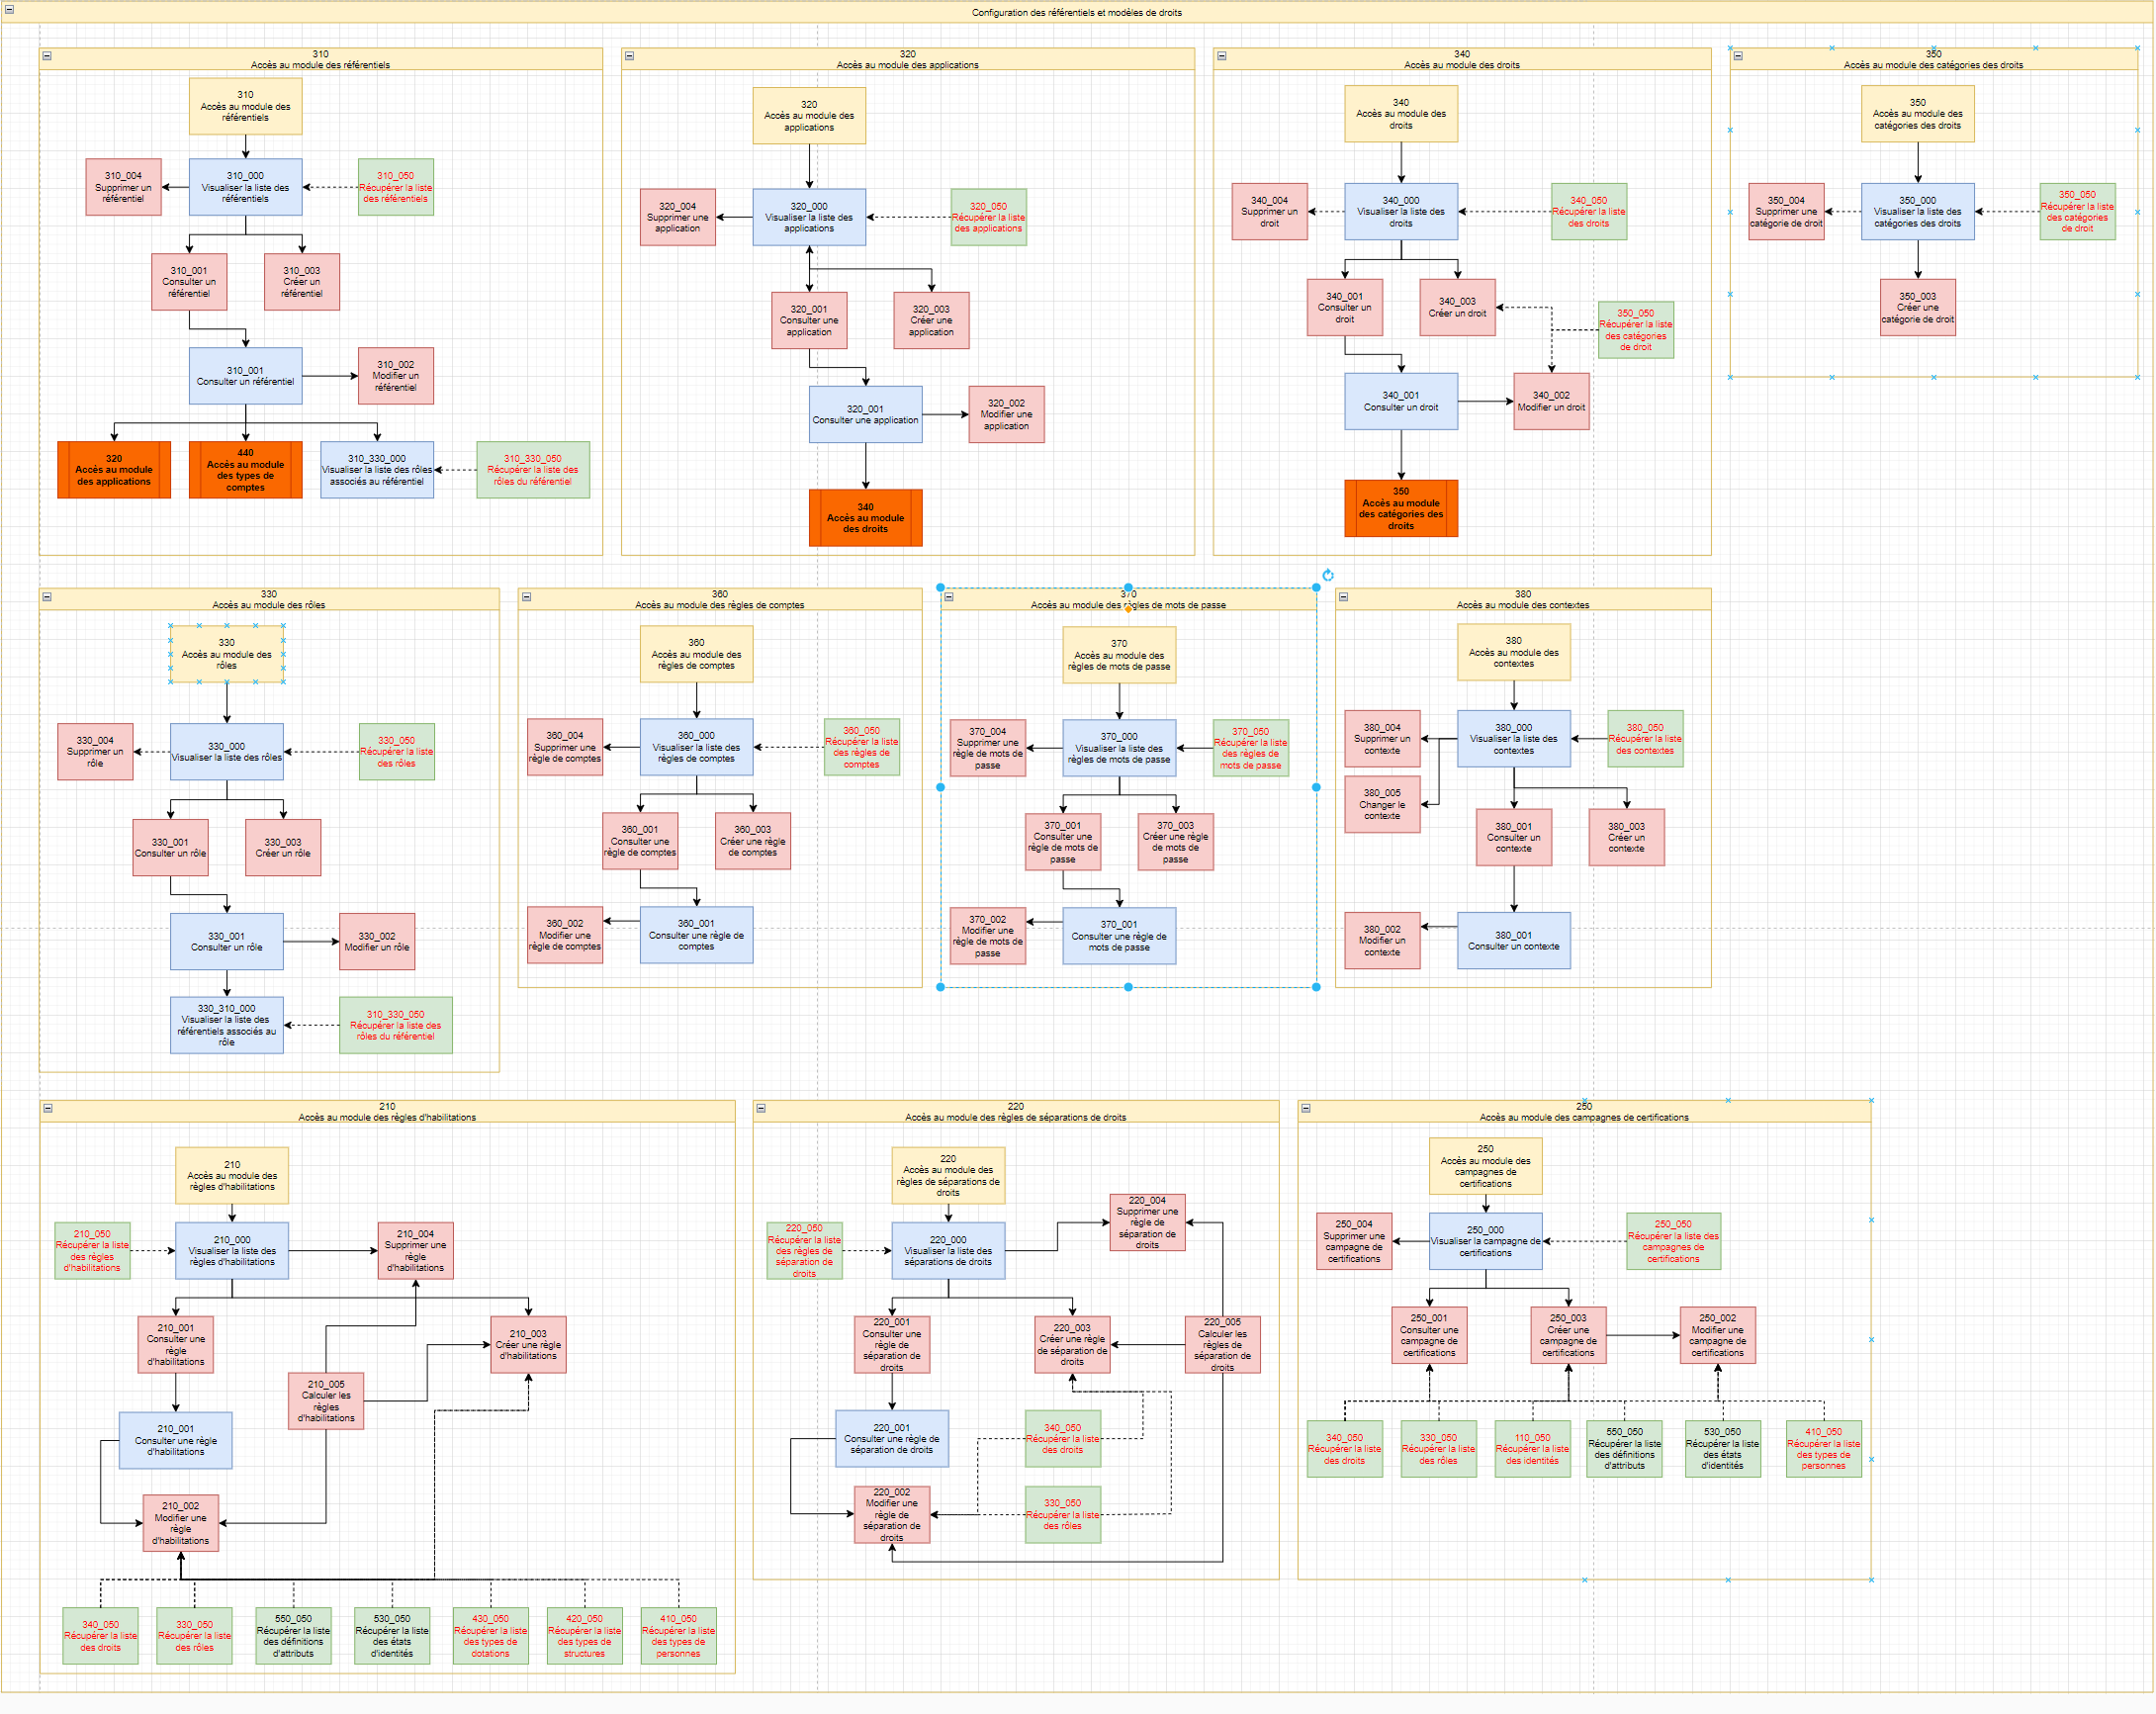
Mėlyname stačiakampyje pavaizduoti autorizavimai atitinka prieigą prie žiniatinklio taikomosios programos puslapių.
Raudoname stačiakampyje pavaizduoti leidimai atitinka prieigą prie įvairių žiniatinklio puslapių mygtukų.
Žaliame stačiakampyje pavaizduoti leidimai atitinka prieigą prie API maršrutų, kuriuos iškviečia žiniatinklio sąsaja.
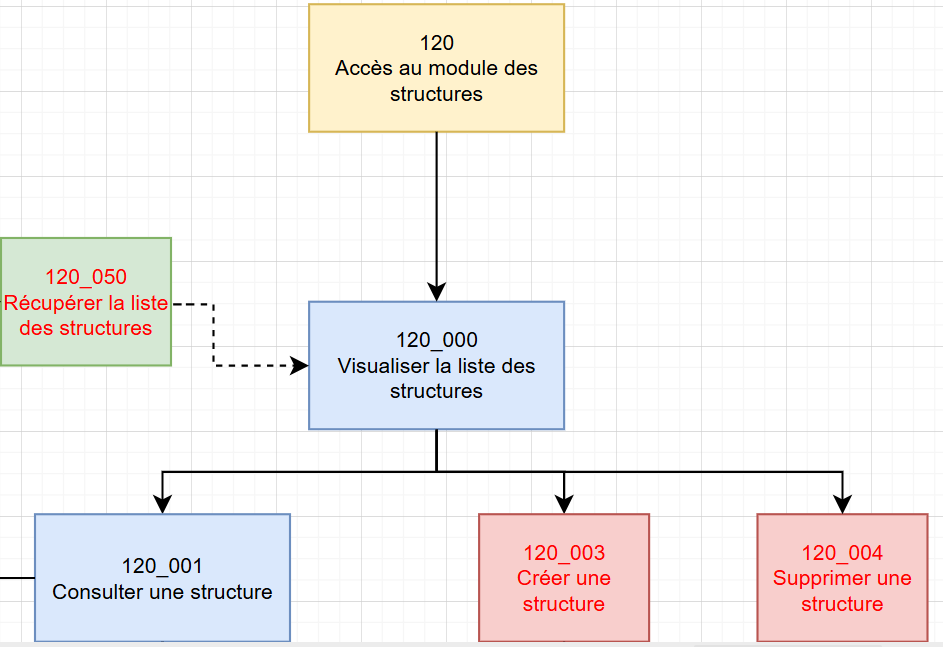
Kai leidimui galima konfigūruoti aprėptį, leidimas pateikiamas raudonu šriftu. Aprėptys dažniausiai pasiekiamos API maršrutuose, nes būtent juose taikomi filtrai. Tačiau aprėptys taip pat yra kai kurių taikomosios programos Identity žiniatinklio puslapių mygtukuose.
Saitai į modulius rodomi oranžine spalva.
Rodyklės vaizduoja automatines autorizavimų priklausomybes.
Pavyzdžiui, pagal toliau pateiktą diagramą:
-
Jei norite Identity vaidmeniui suteikti leidimą peržiūrėti struktūrą, tiesiog pridėkite autorizavimą „120_001 - View a structure“. Autorizavimai „120 – Access to the Structure module“, „120_000 View the list of structures“ ir „120_050 – Retrieve the list of structures“ bus automatiškai pridėti prie profilio, nes norint peržiūrėti struktūrą, pirmiausia reikia peržiūrėti esamų struktūrų sąrašą.
Pastaba
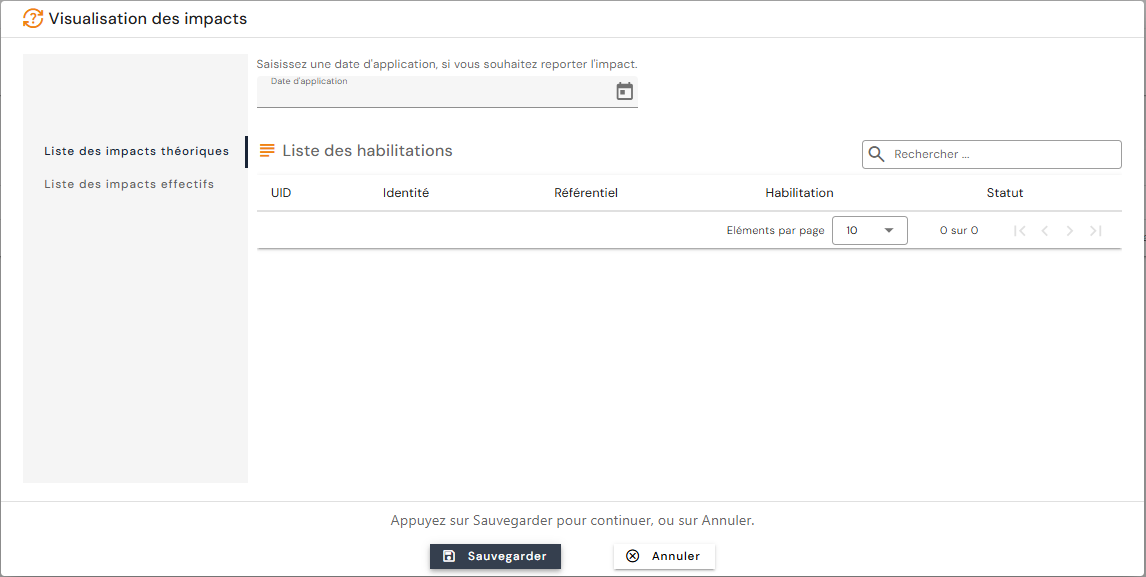
Jei keičiate Identity vaidmenį, kuris jau priskirtas asmenims, priklausomybes matysite susijusių asmenų poveikio peržiūros ekrane.
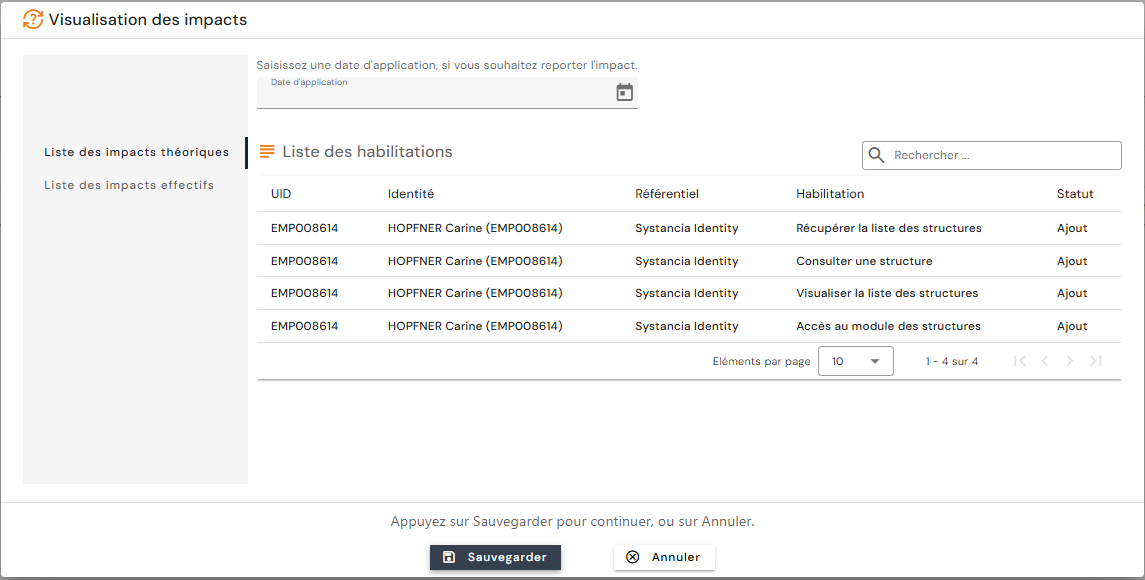
- Peržiūrėjus poveikį, su vaidmeniu susietų autorizavimų sąraše iš tikrųjų yra tik ką tik pridėtas autorizavimas „120_001 – View a structure“ (kad autorizavimų sąrašas nebūtų perkrautas).
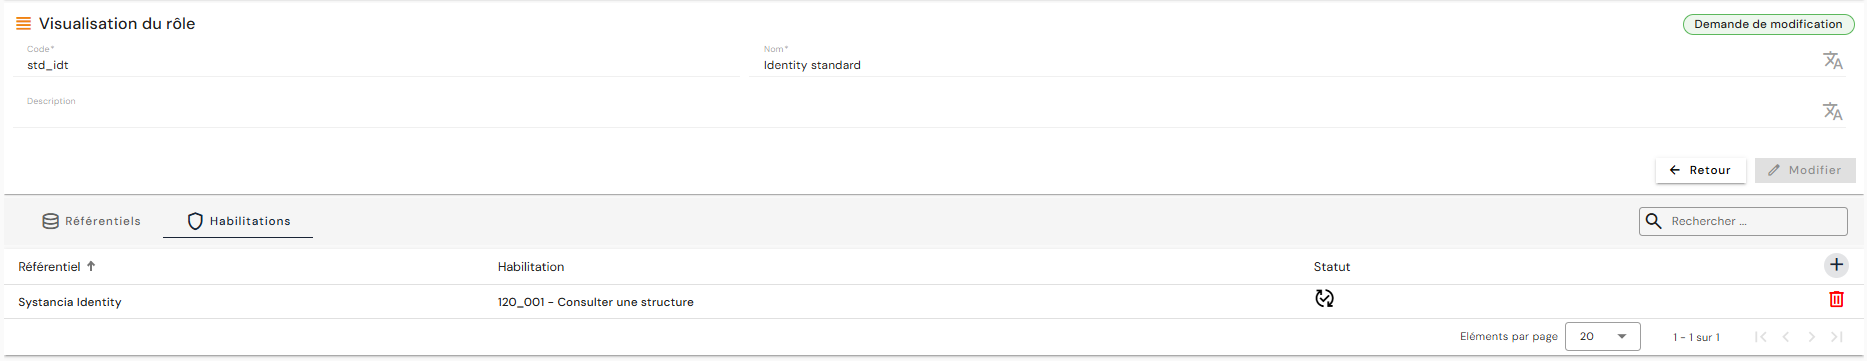
-
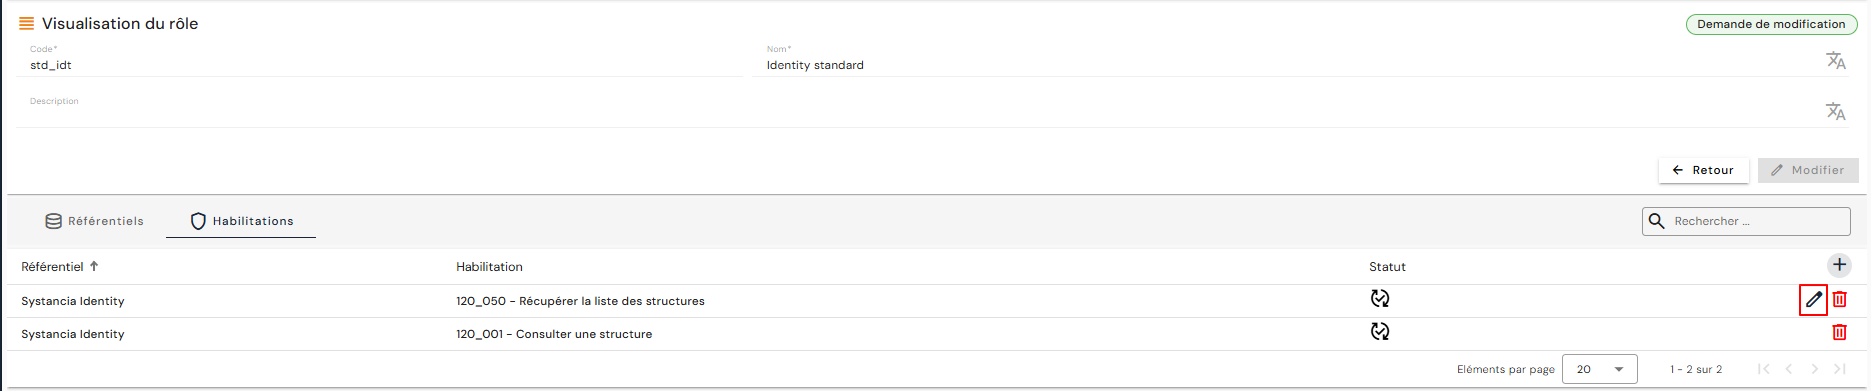
Jei norite apriboti prieigą prie tam tikrų struktūrų, turite sukonfigūruoti autorizavimo „120_050 – Retrieve the list of structures“ aprėptį. Šiuo atveju, net jei priklausomybė sukuriama automatiškai, norėdami pasiekti mygtuką, šį autorizavimą vaidmeniui turite pridėti rankiniu būdu.
Pastaba
Poveikio peržiūros ekrane šis autorizavimas sąraše nerodomas, nes jis jau buvo susietas su tapatybėmis pridedant autorizavimą „120_001 – View a structure“.
- Pieštuko piktograma, esanti „120_050 – Retrieve the list of structures“ dešinėje, rodo, kad galima pridėti aprėptį, norint filtruoti struktūras, prie kurių norite suteikti prieigą peržiūrai.
Modulis Identities
Modulis Delegations
Modulis Reconciliation Rules
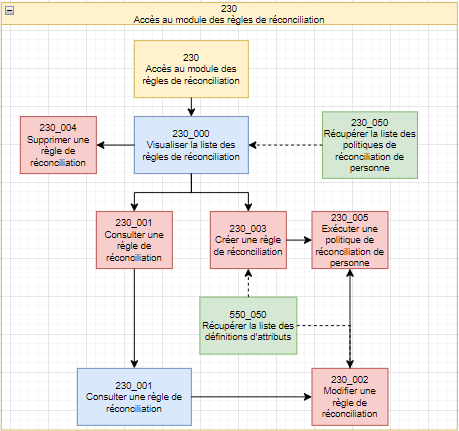
Modulis Structures
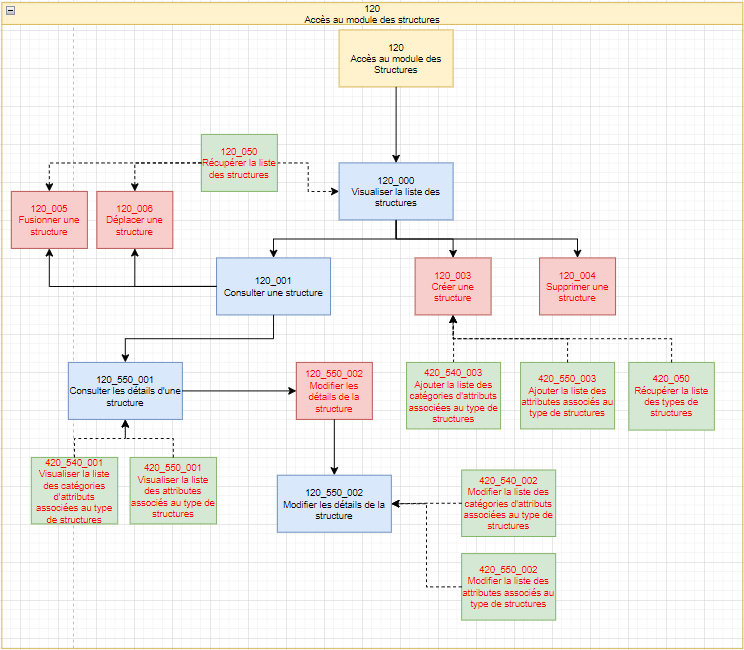
Modulis Allocations
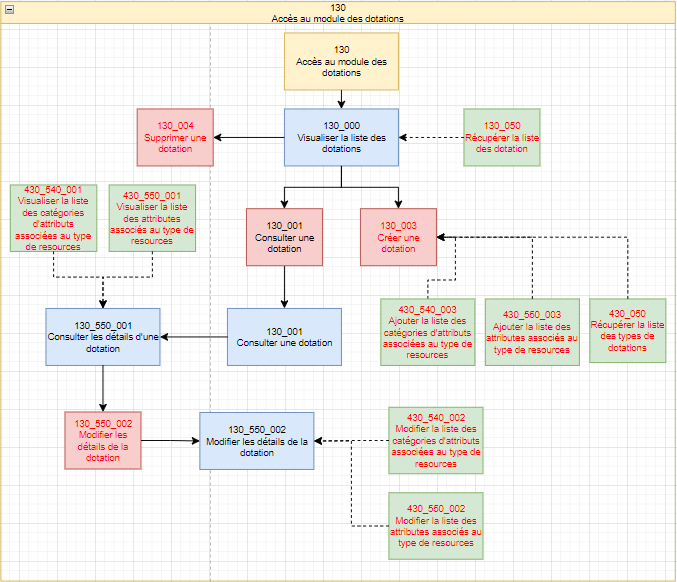
Modulis Accounts
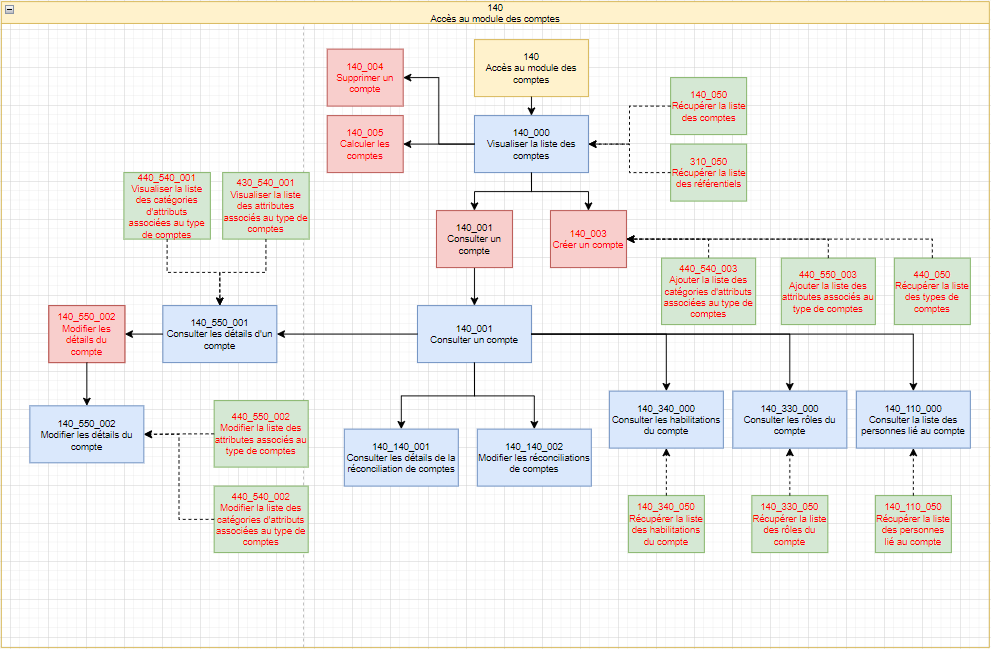
Modulis Access Management
Modulis Dashboard
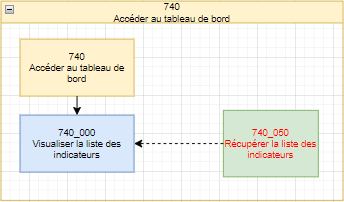
Norėdami sukurti Identity vaidmens dashboard, turite rankiniu būdu pridėti autorizavimą „740_050 – Retrieve list of indicators“ ir pateiktame sąraše pasirinkti norimą (-us) rodiklį (-ius).
Kai kuriems rodikliams, kad būtų rodomi grafikai, turite rankiniu būdu pridėti priklausomus autorizavimus:
| Rodiklio pavadinimas | Rodiklio tipas | Rankiniu būdu pridėtinos priklausomybės |
|---|---|---|
| Active/inactive users | Skaitiklis | |
| Users without login | Skaitiklis | |
| Configured repositories | Skaitiklis | |
| Users without applications | Skaitiklis | |
| Orphan accounts | Skaitiklis | |
| Manually blocked authorizations | Skaitiklis | |
| Authorizations blocked by SOD rule | Skaitiklis | |
| Distribution of users | Grafikas | 410_050 - Retrieve the list of person types |
| Distribution of roles | Grafikas | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Grafikas | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Grafikas |
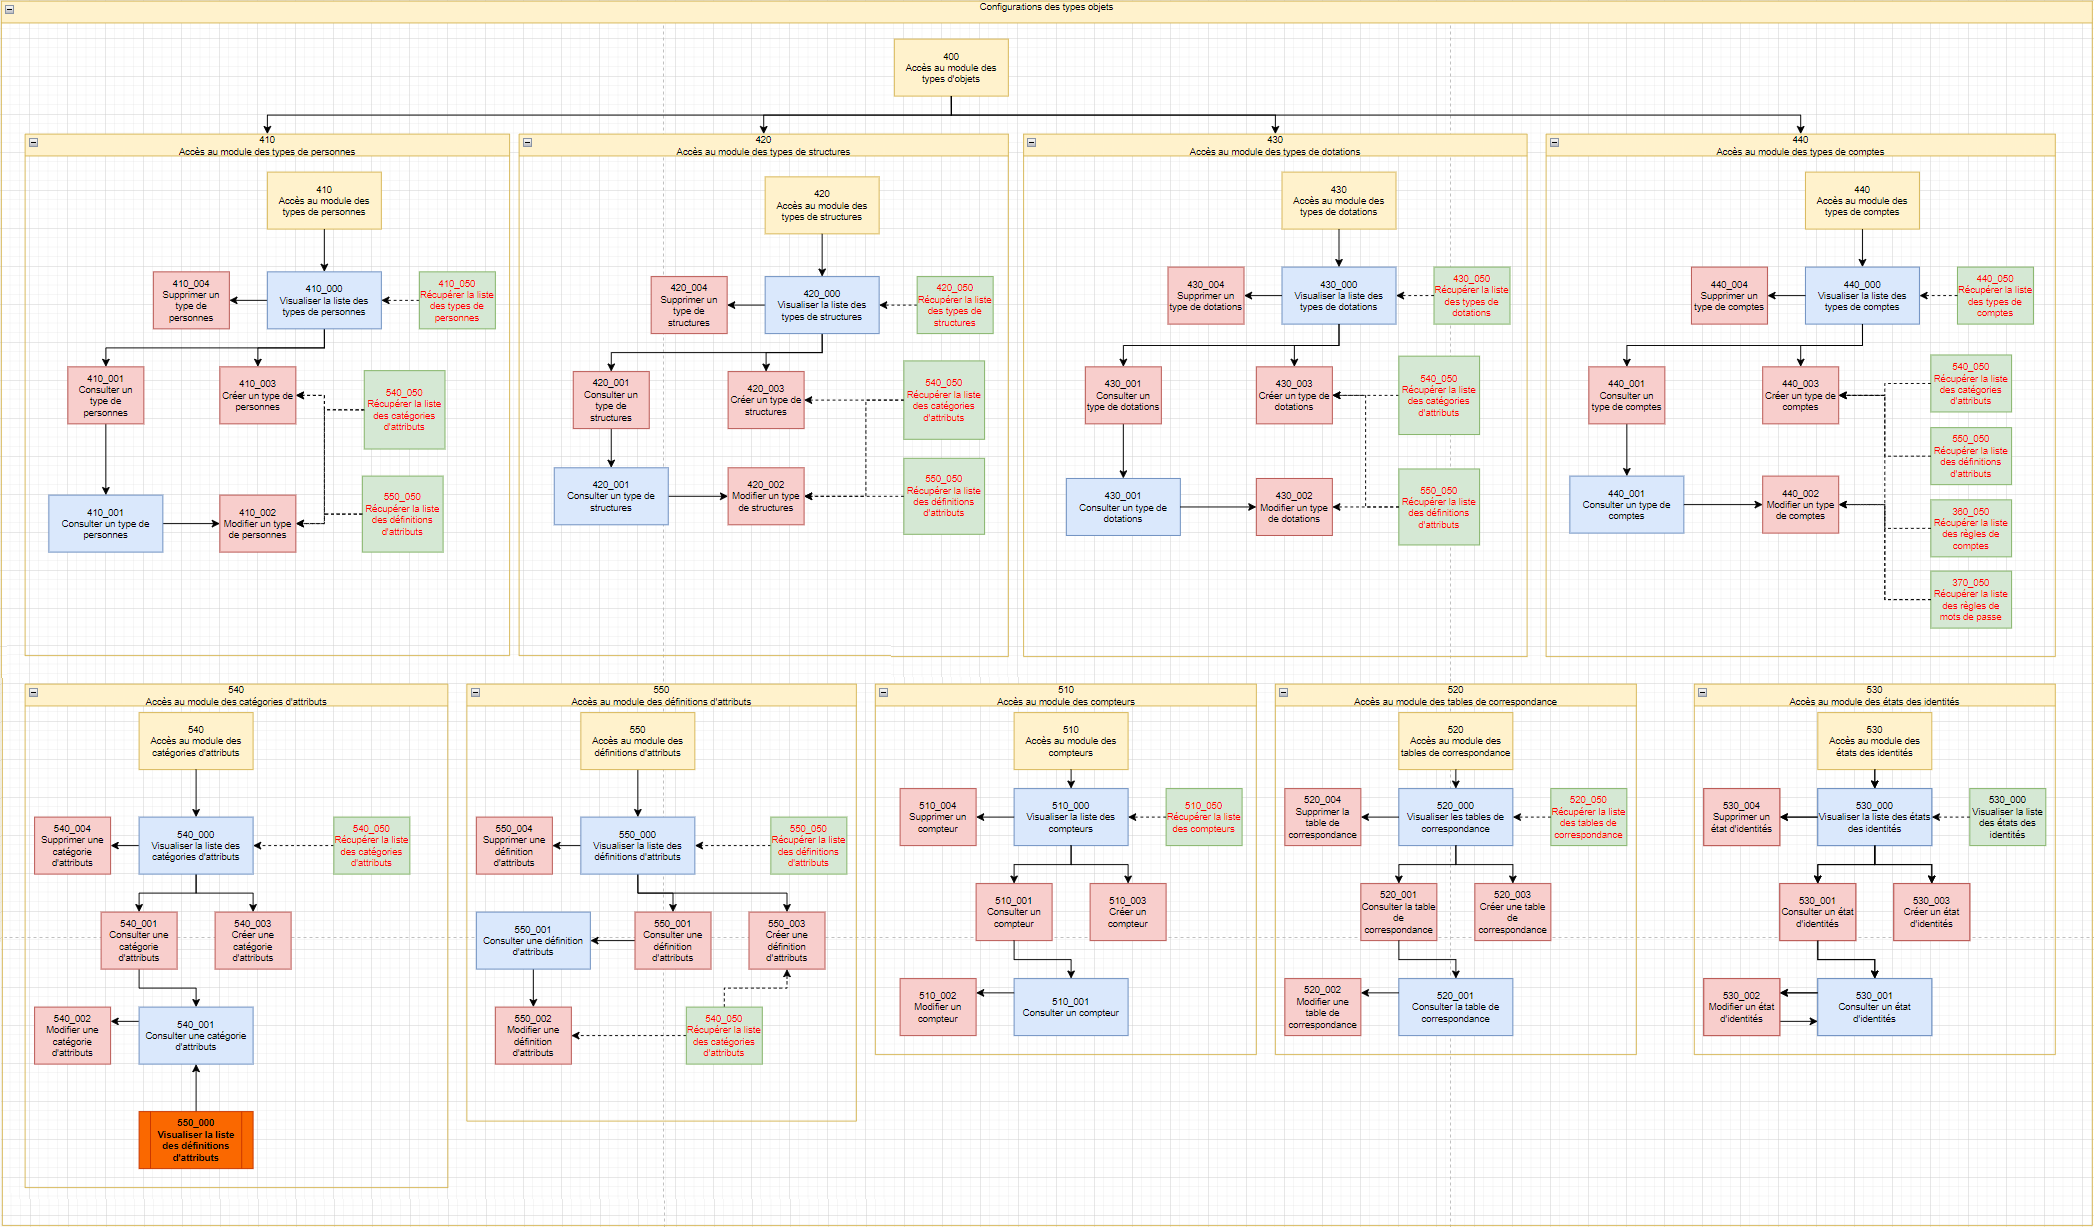
Modulis Object Configuration
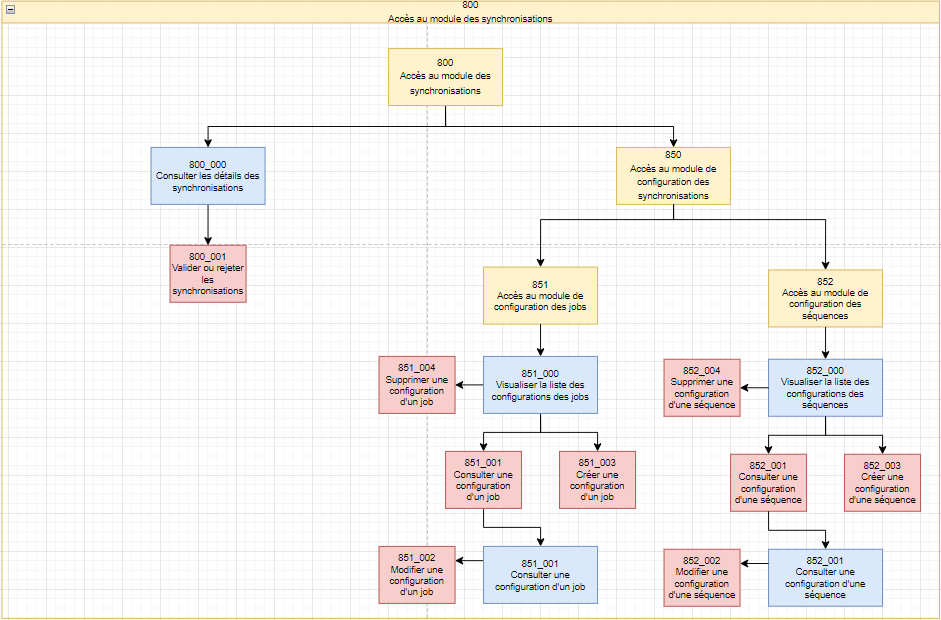
Modulis Provisioning jobs
Modulis Reports
Kiti moduliai