Управление на упълномощаванията в Identity
За да присвоите на дадена самоличност права в приложението CyberElements, трябва да създадете роля, свързана с разрешения от хранилището Identity, и да присвоите тази роля на желаната самоличност. Не е възможно разрешение от хранилището Identity да се свърже пряко със самоличност. Затова е необходимо да създадете толкова роли, колкото са нужни, и да свържете с тях желаните упълномощавания. За всяко упълномощаване, което позволява това, ще бъде възможно да се определи обхватът му.
Една роля може да обхваща няколко хранилища едновременно, включително хранилището Identity. Затова не е задължително да се създават специфични роли за управление на достъпа до приложението CyberElements Identity.
Както при приложенията на трети страни, разрешенията на Identity се управляват в хранилища, но за хранилището CyberElements Identity разрешенията са фиксирани и се управляват от приложението. Следователно те не могат да бъдат променяни. Упълномощаването съответства на достъп до меню или достъп до операция в приложението Identity (примери: създаване на самоличност, достъп до модула за работни потоци и др.).
Важно е да се отбележи, че независимо от режима на свързване (IDP на трета страна или IDP, базиран на AD), когато дадено лице влезе в CyberElements Identity, то трябва да има акаунт в Identity, регистриран в приложението, за да работи всичко правилно, по-специално одитите и работните потоци.
Множеството акаунти не са съвместими с хранилището Identity. Следователно самоличност, която има няколко роли в Identity, ще има сборен набор от права за съответните роли.
Забележка
Профилите за администриране, използвани до версия 6.2, са заменени с роли от версия 7.0. За всяка роля, свързана с хранилището Identity, е необходимо да се добавят упълномощавания на Identity.
Конфигуриране на упълномощаване за хранилището Identity в роля
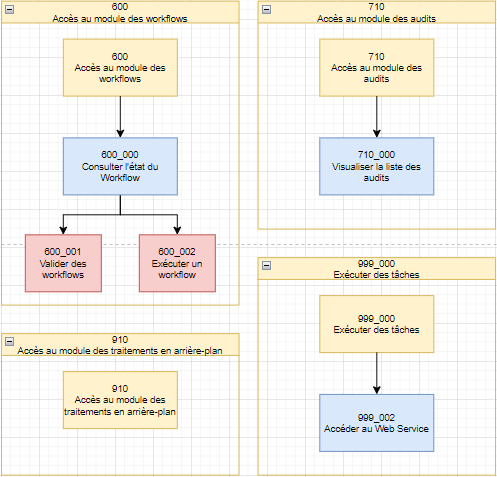
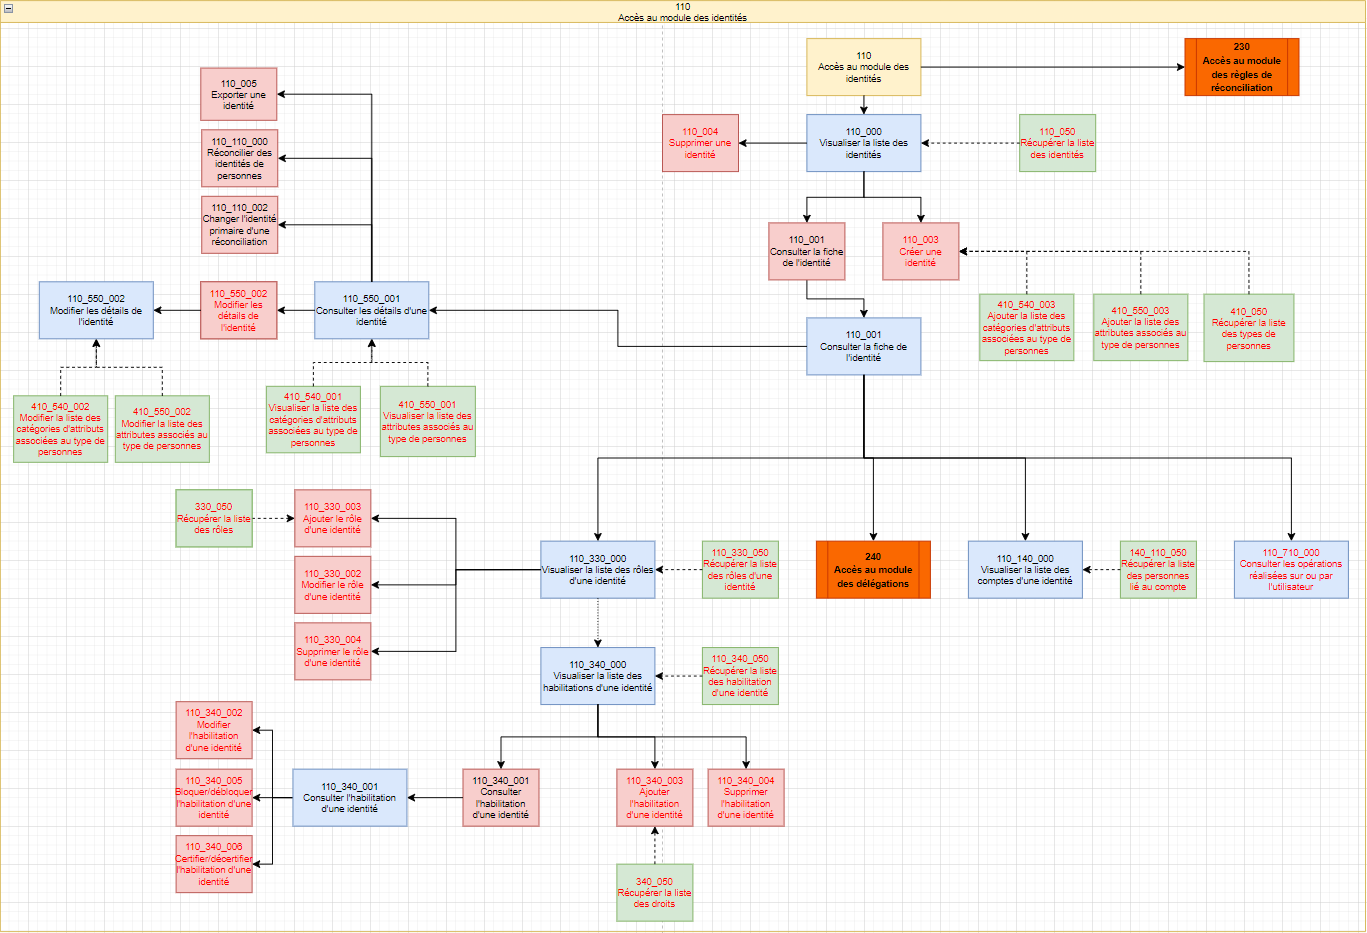
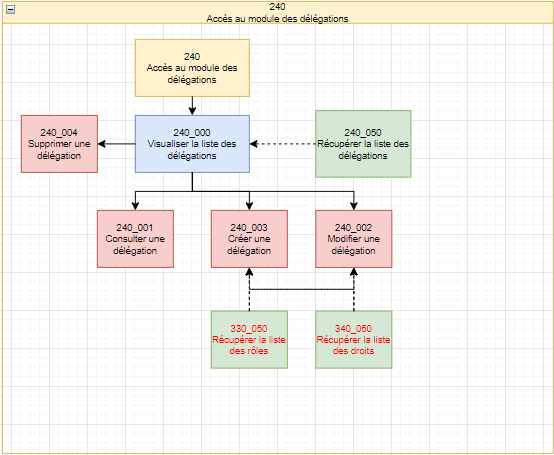
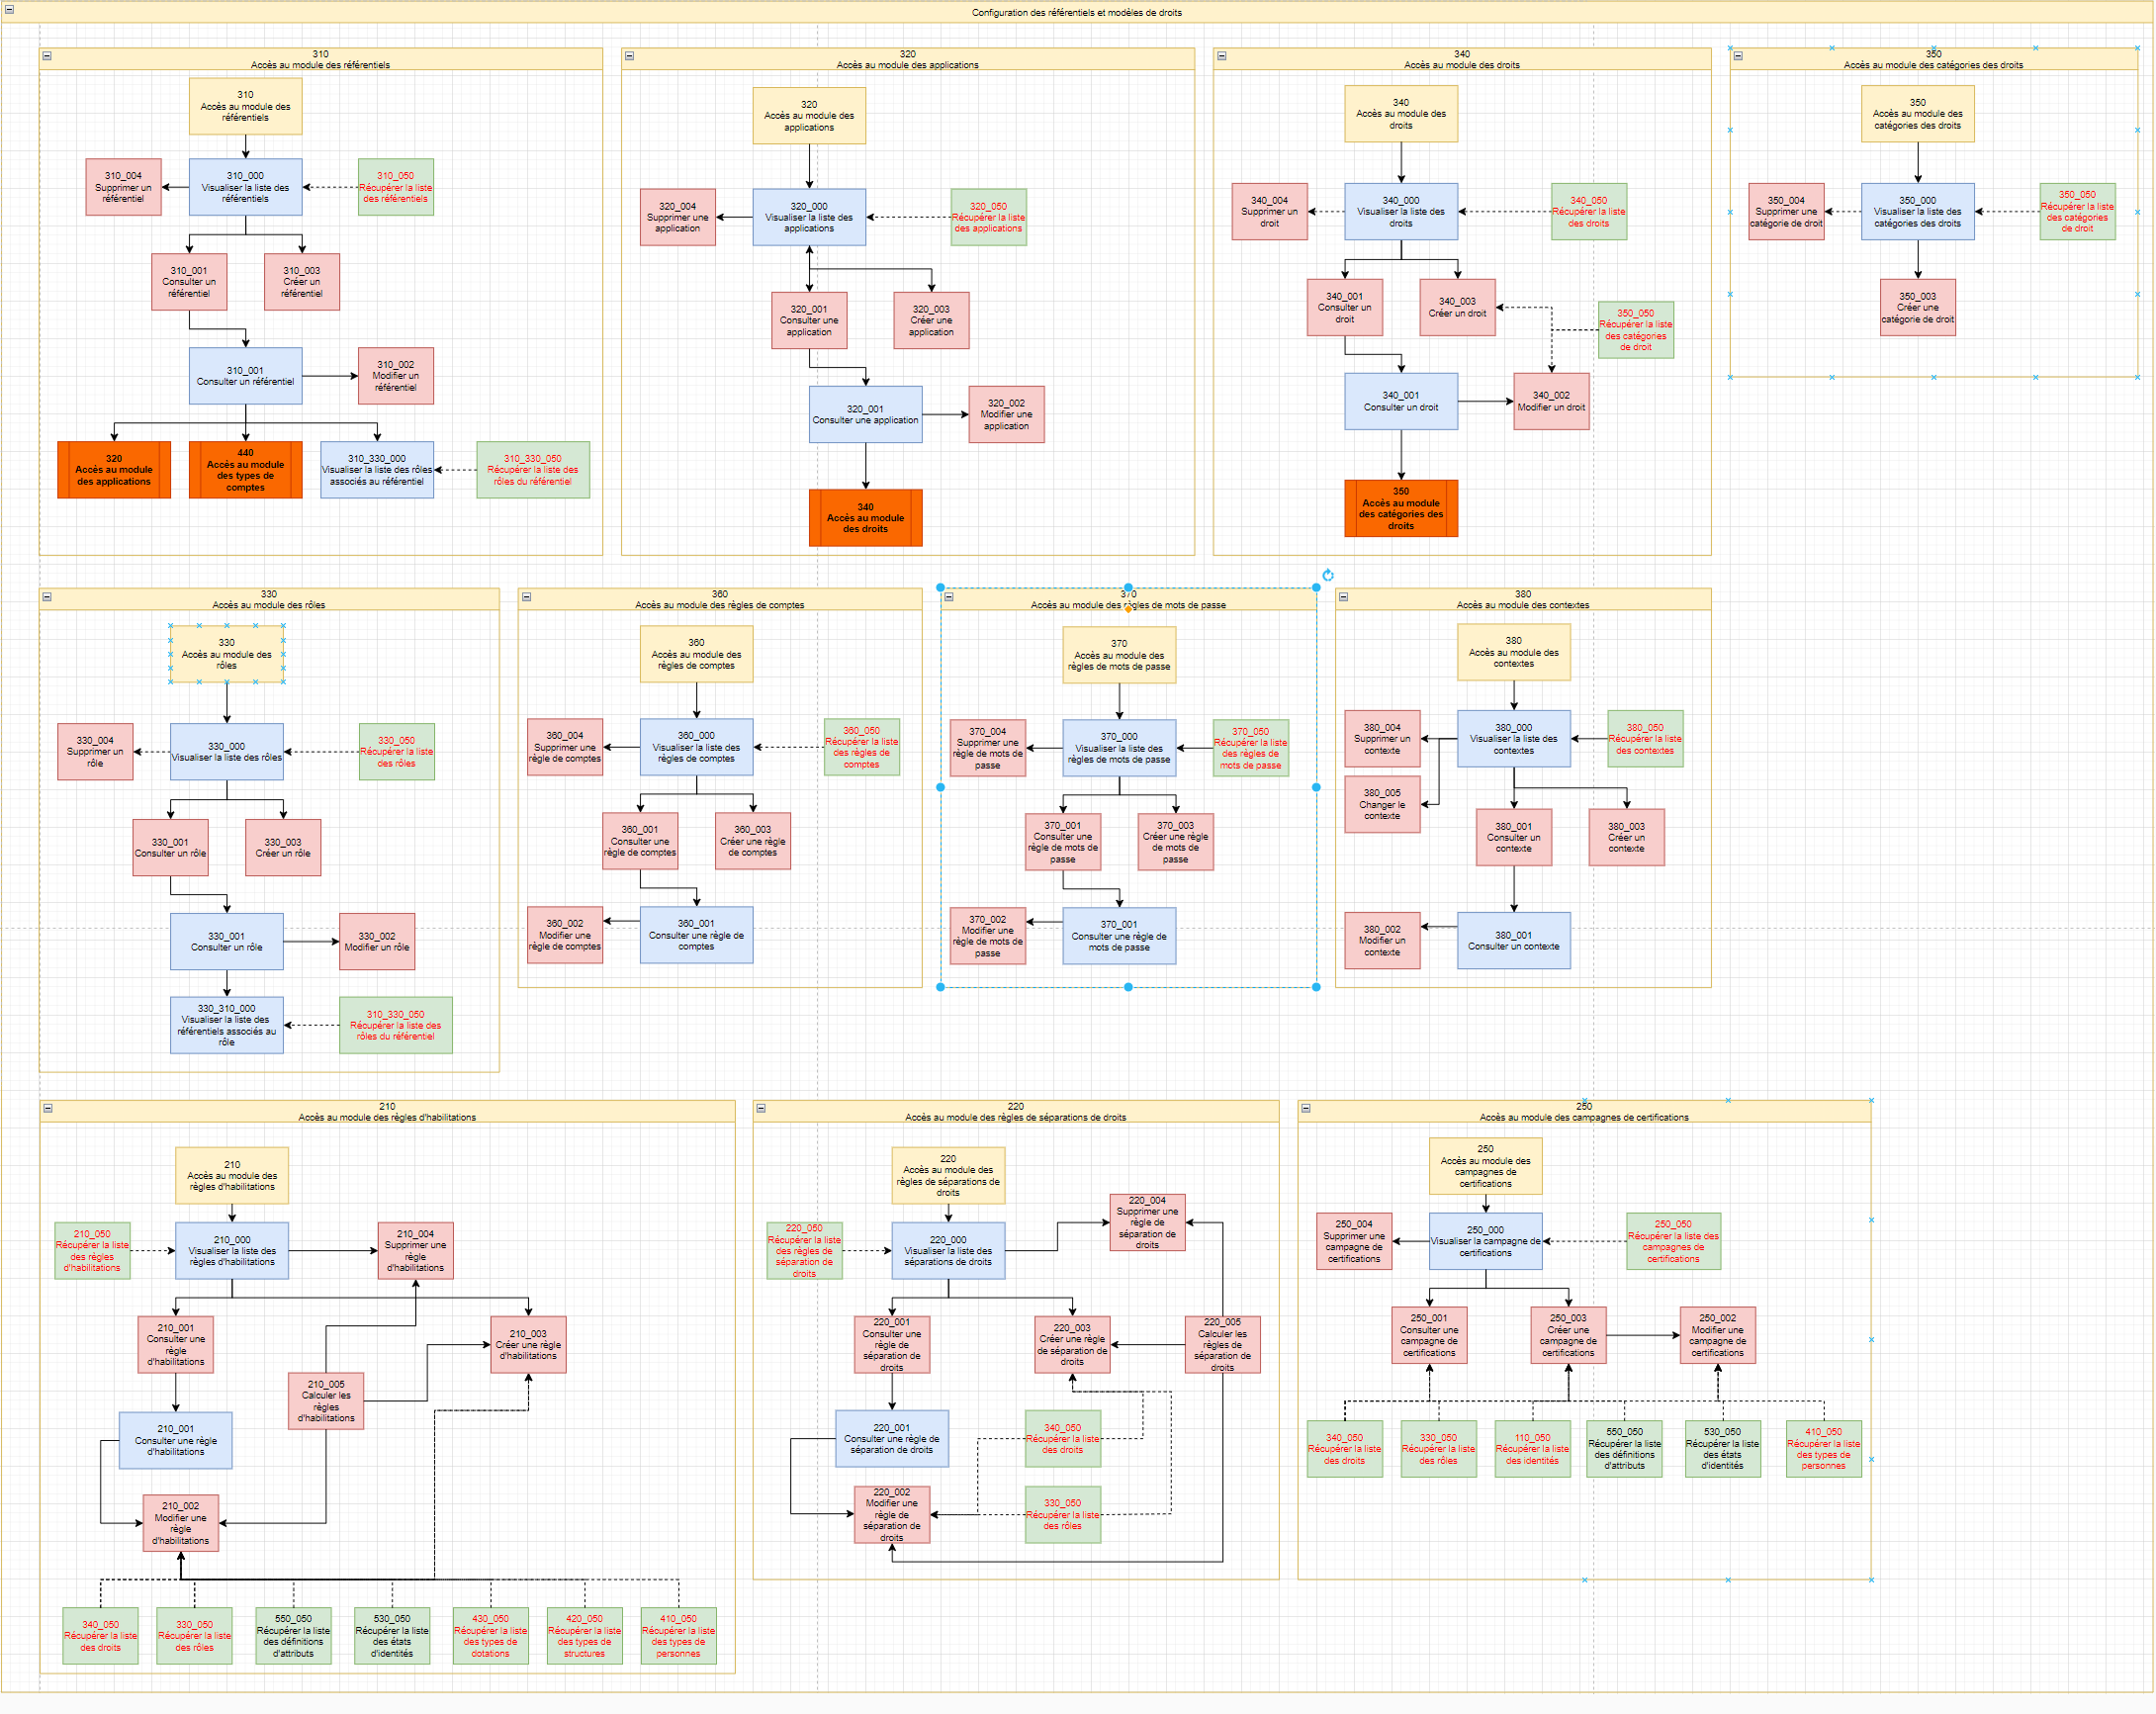
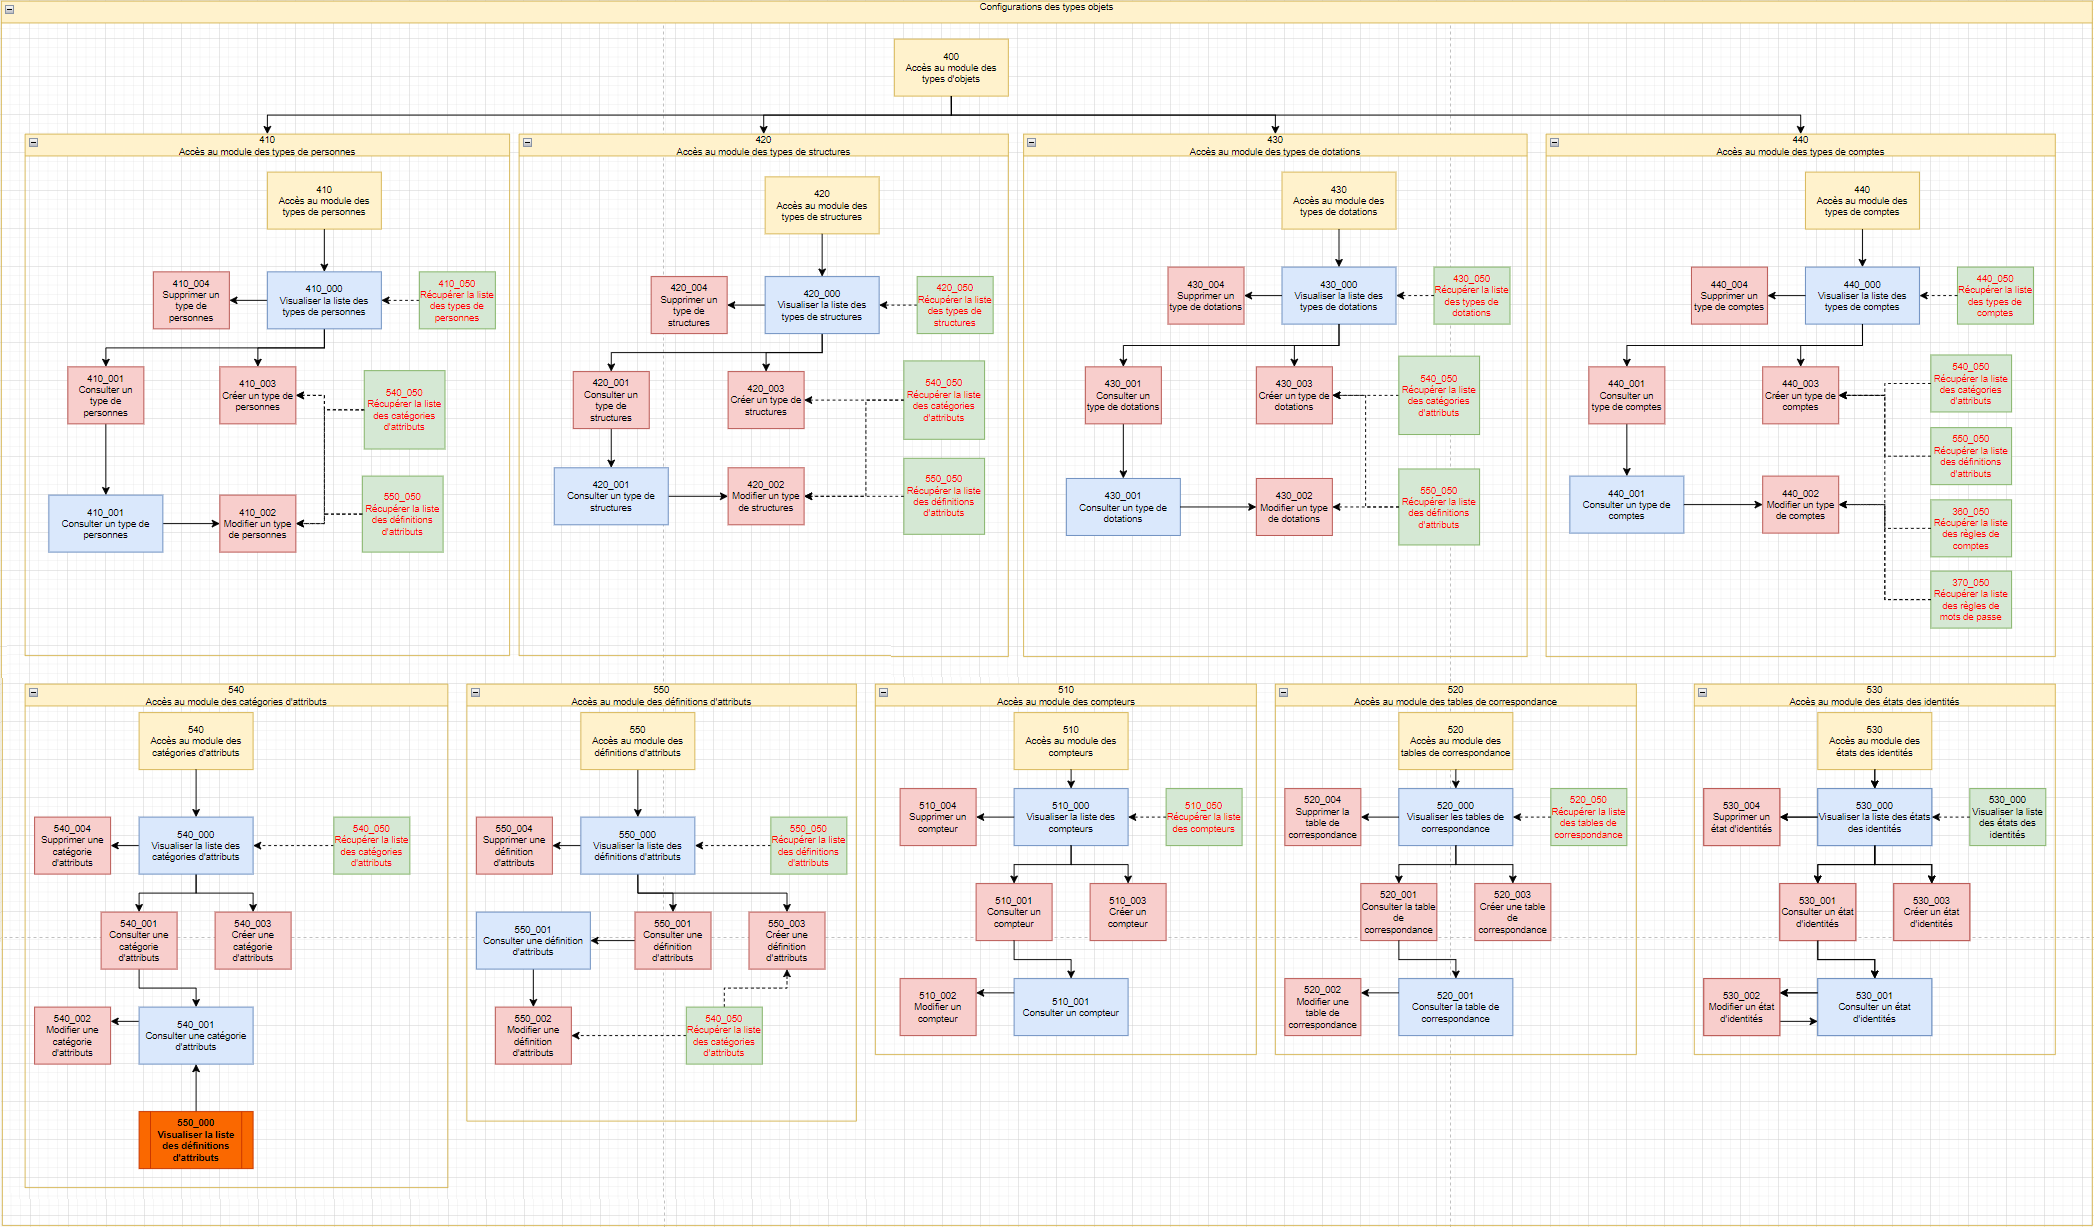
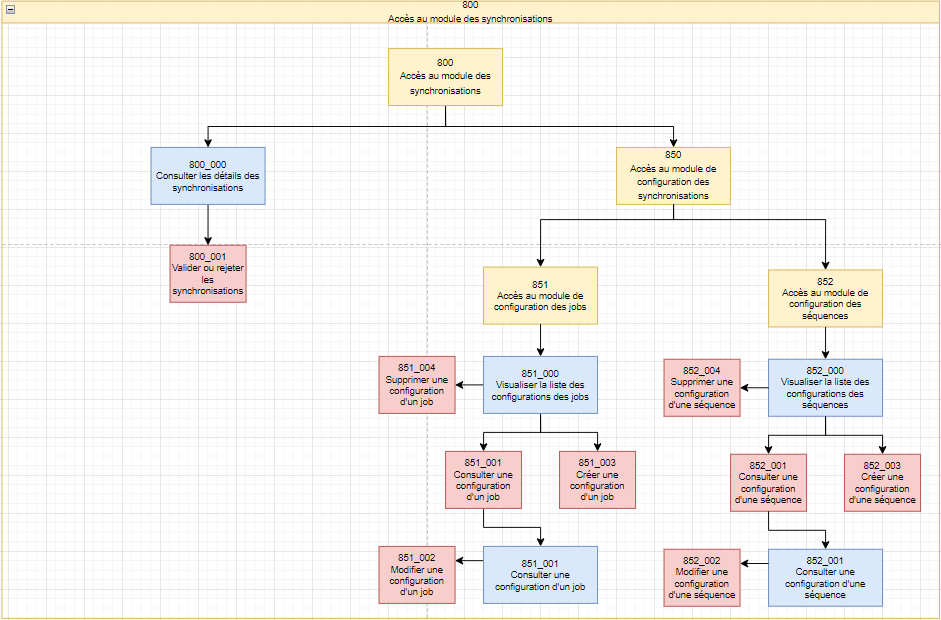
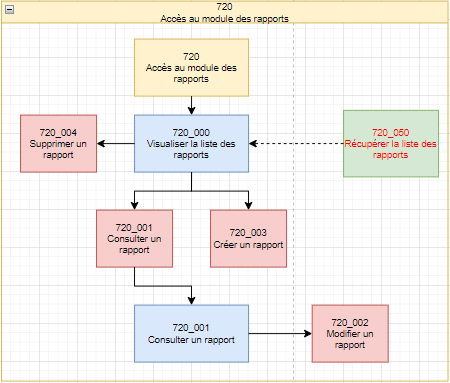
За всеки модул има няколко упълномощавания, които позволяват детайлно управление на правата в приложението CyberElements Identity. Списъкът с упълномощавания е представен за всеки модул под формата на диаграма, за да се покажат зависимостите между тях.
Легенди
Упълномощаванията, показани в син правоъгълник, съответстват на достъп до страниците на уеб приложението.
Разрешенията, представени в червен правоъгълник, съответстват на достъп до бутоните в различните уеб страници.
Разрешенията, представени в зелен правоъгълник, съответстват на достъп до маршрути на API, които се извикват от уеб интерфейса.
Когато е възможно да се конфигурира обхват за дадено разрешение, разрешението съдържа червен шрифт. Обхватите са достъпни най-вече за маршрутите на API, защото там се прилагат филтрите. Има обаче и обхвати за бутони в някои уеб страници на приложението Identity.
Връзките към модулите са показани в оранжево.
Стрелките представят автоматичните зависимости между упълномощаванията.
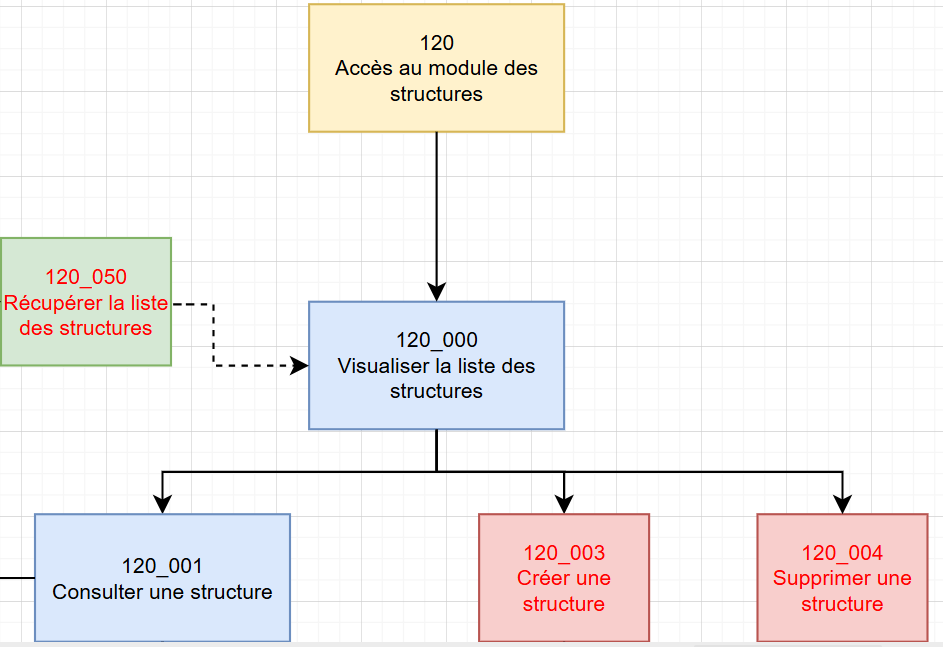
Например с диаграмата по-долу:
-
Ако искате да дадете разрешение за преглед на структура в роля на Identity, просто добавете упълномощаването „120_001 - View a structure“. Упълномощаванията „120 – Access to the Structure module“, „120_000 View the list of structures“ и „120_050 – Retrieve the list of structures“ ще бъдат добавени автоматично към профила, тъй като за да прегледате структура, първо трябва да прегледате списъка на съществуващите структури.
Забележка
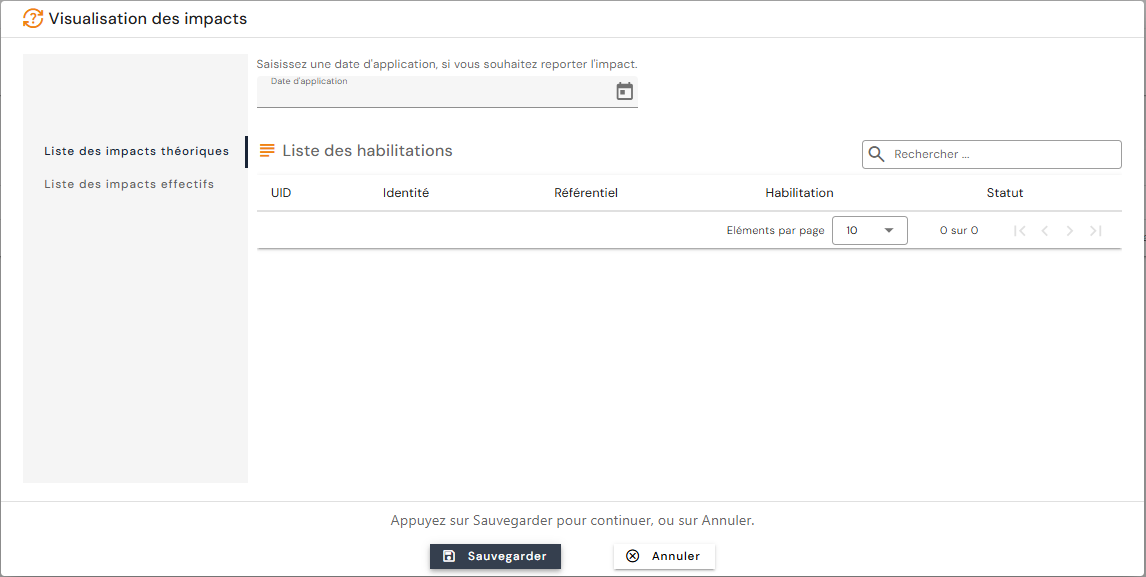
Ако променяте роля на Identity, която вече е присвоена на лица, ще видите зависимостите в екрана за визуализация на въздействието за съответните лица.
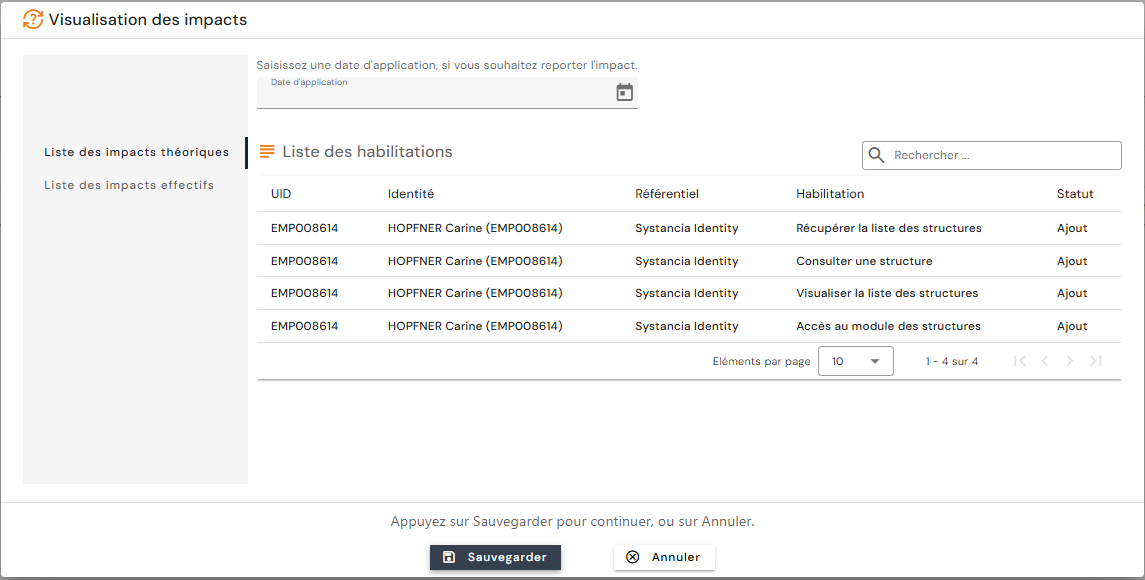
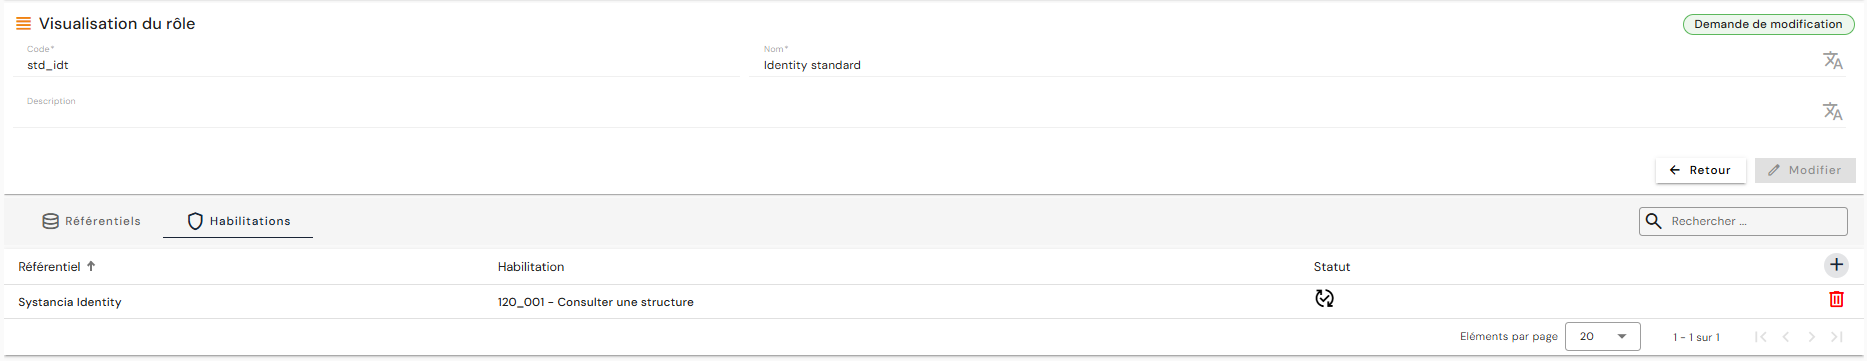
- След прегледа на въздействието в списъка с упълномощавания, свързани с ролята, действително присъства само упълномощаването „120_001 – View a structure“, което току-що сте добавили (за да не се претоварва списъкът с упълномощавания).
-
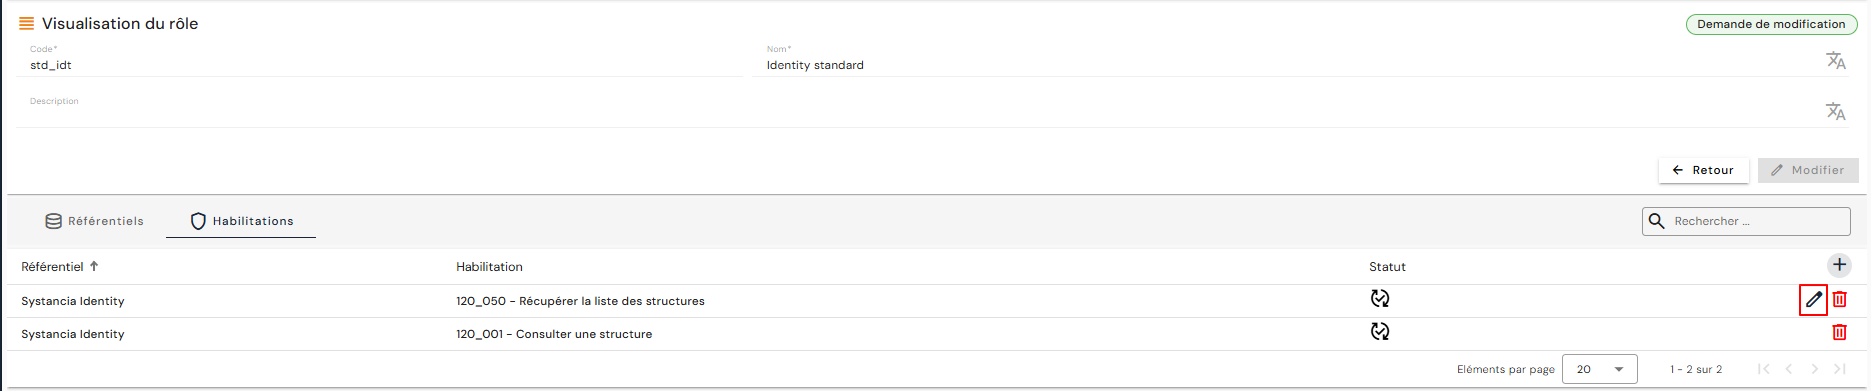
Ако искате да ограничите достъпа до определени структури, трябва да конфигурирате обхват за упълномощаването „120_050 – Retrieve the list of structures“. В този случай, дори ако зависимостта е създадена автоматично, трябва ръчно да добавите това упълномощаване към ролята, за да получите достъп до бутона.
Забележка
В екрана за визуализация на въздействието това упълномощаване не се показва в списъка, тъй като вече е свързано със самоличностите с добавянето на упълномощаването „120_001 – View a structure“.
- Наличието на молива вдясно от „120_050 – Retrieve the list of structures“ показва, че е възможно да се добави обхват, за да се филтрират структурите, до които искате да предоставите достъп за преглед.
Модул Identities
Модул Delegations
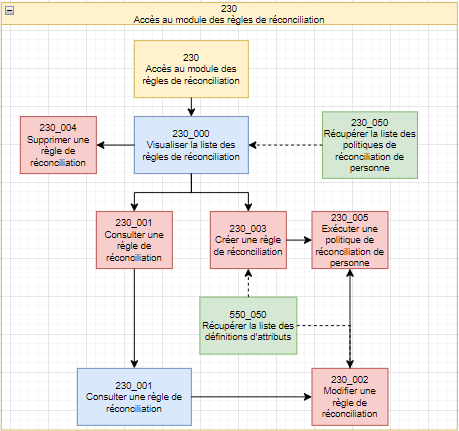
Модул Reconciliation Rules
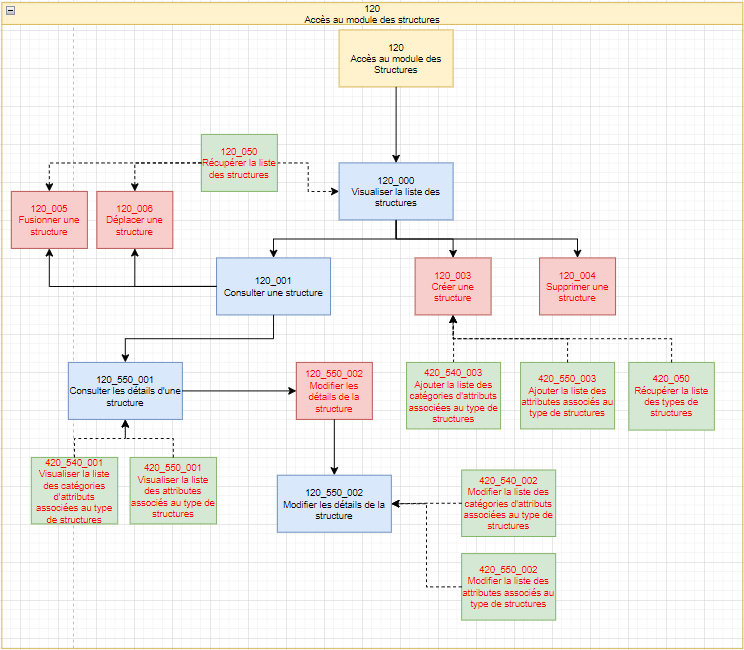
Модул Structures
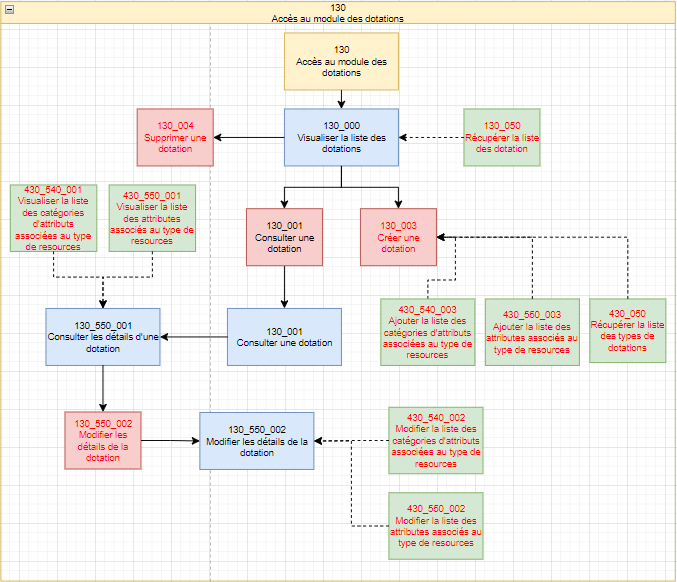
Модул Allocations
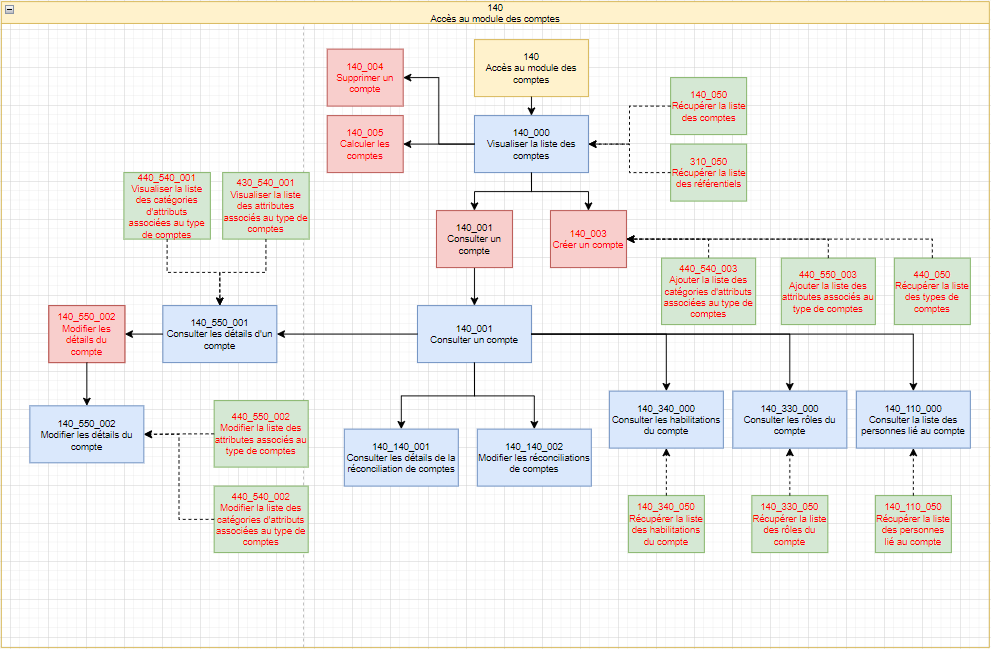
Модул Accounts
Модул Access Management
Модул Dashboard
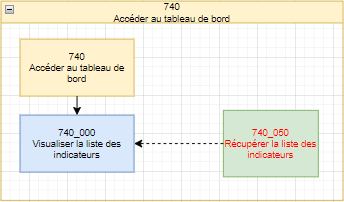
За да изградите таблото за роля на Identity, трябва ръчно да добавите упълномощаването „740_050 – Retrieve list of indicators“ и да изберете желания индикатор (или индикатори) от предоставения списък.
За някои индикатори трябва ръчно да добавите зависими упълномощавания, за да се показват графиките:
| Име на индикатора | Тип на индикатора | Зависимости, които трябва да се добавят ръчно |
|---|---|---|
| Active/inactive users | Counter | |
| Users without login | Counter | |
| Configured repositories | Counter | |
| Users without applications | Counter | |
| Orphan accounts | Counter | |
| Manually blocked authorizations | Counter | |
| Authorizations blocked by SOD rule | Counter | |
| Distribution of users | Graphics | 410_050 - Retrieve the list of person types |
| Distribution of roles | Graphics | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Graphics | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Graphics |
Модул Object Configuration
Модул Provisioning jobs
Модул Reports
Други модули