Identity autorizāciju pārvaldība
Lai piešķirtu identitātei tiesības lietojumprogrammā CyberElements, jāizveido loma ar tai piesaistītām Identity krātuves atļaujām un šī loma jāpiešķir vajadzīgajai identitātei. Identity krātuves atļauju nav iespējams saistīt ar identitāti. Tāpēc jāizveido tik daudz lomu, cik nepieciešams, un jāsaista ar tām vajadzīgās autorizācijas. Katrai autorizācijai, kas to pieļauj, varēs definēt tās tvērumu.
Loma var aptvert vairākas krātuves, tostarp Identity krātuvi. Tāpēc nav obligāti jāizveido īpašas lomas, lai pārvaldītu piekļuvi lietojumprogrammai CyberElements Identity.
Tāpat kā trešo pušu lietojumprogrammām, Identity atļaujas tiek pārvaldītas krātuvēs, taču krātuvē CyberElements Identity atļaujas ir fiksētas, un tās pārvalda lietojumprogramma. Tāpēc tās nevar modificēt. Autorizācija atbilst piekļuvei izvēlnei vai piekļuvei operācijai lietojumprogrammā Identity (piemēram: identitātes izveide, piekļuve workflow modulim utt.).
Svarīgi ņemt vērā, ka neatkarīgi no savienojuma režīma (trešās puses IDP vai uz AD balstīts IDP) personai, kas piesakās risinājumā CyberElements Identity, ir jābūt lietojumprogrammā norādītam Identity kontam, lai viss darbotos pareizi, jo īpaši auditiem un workflow.
Vairāku kontu režīms nav saderīgs ar Identity krātuvi. Tāpēc identitātei, kurai ir vairākas Identity lomas, būs attiecīgo lomu kumulatīvas tiesības.
Piezīme
Līdz versijai 6.2 izmantotie administrēšanas profili, sākot ar versiju 7.0, ir aizstāti ar lomām. Katrai ar Identity krātuvi saistītajai lomai ir jāpievieno Identity autorizācijas.
Identity krātuves autorizācijas konfigurēšana lomā
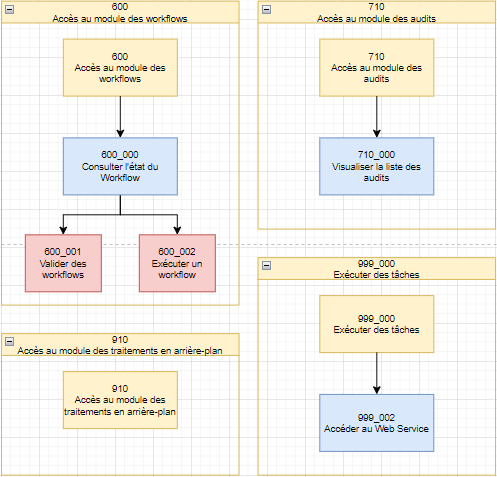
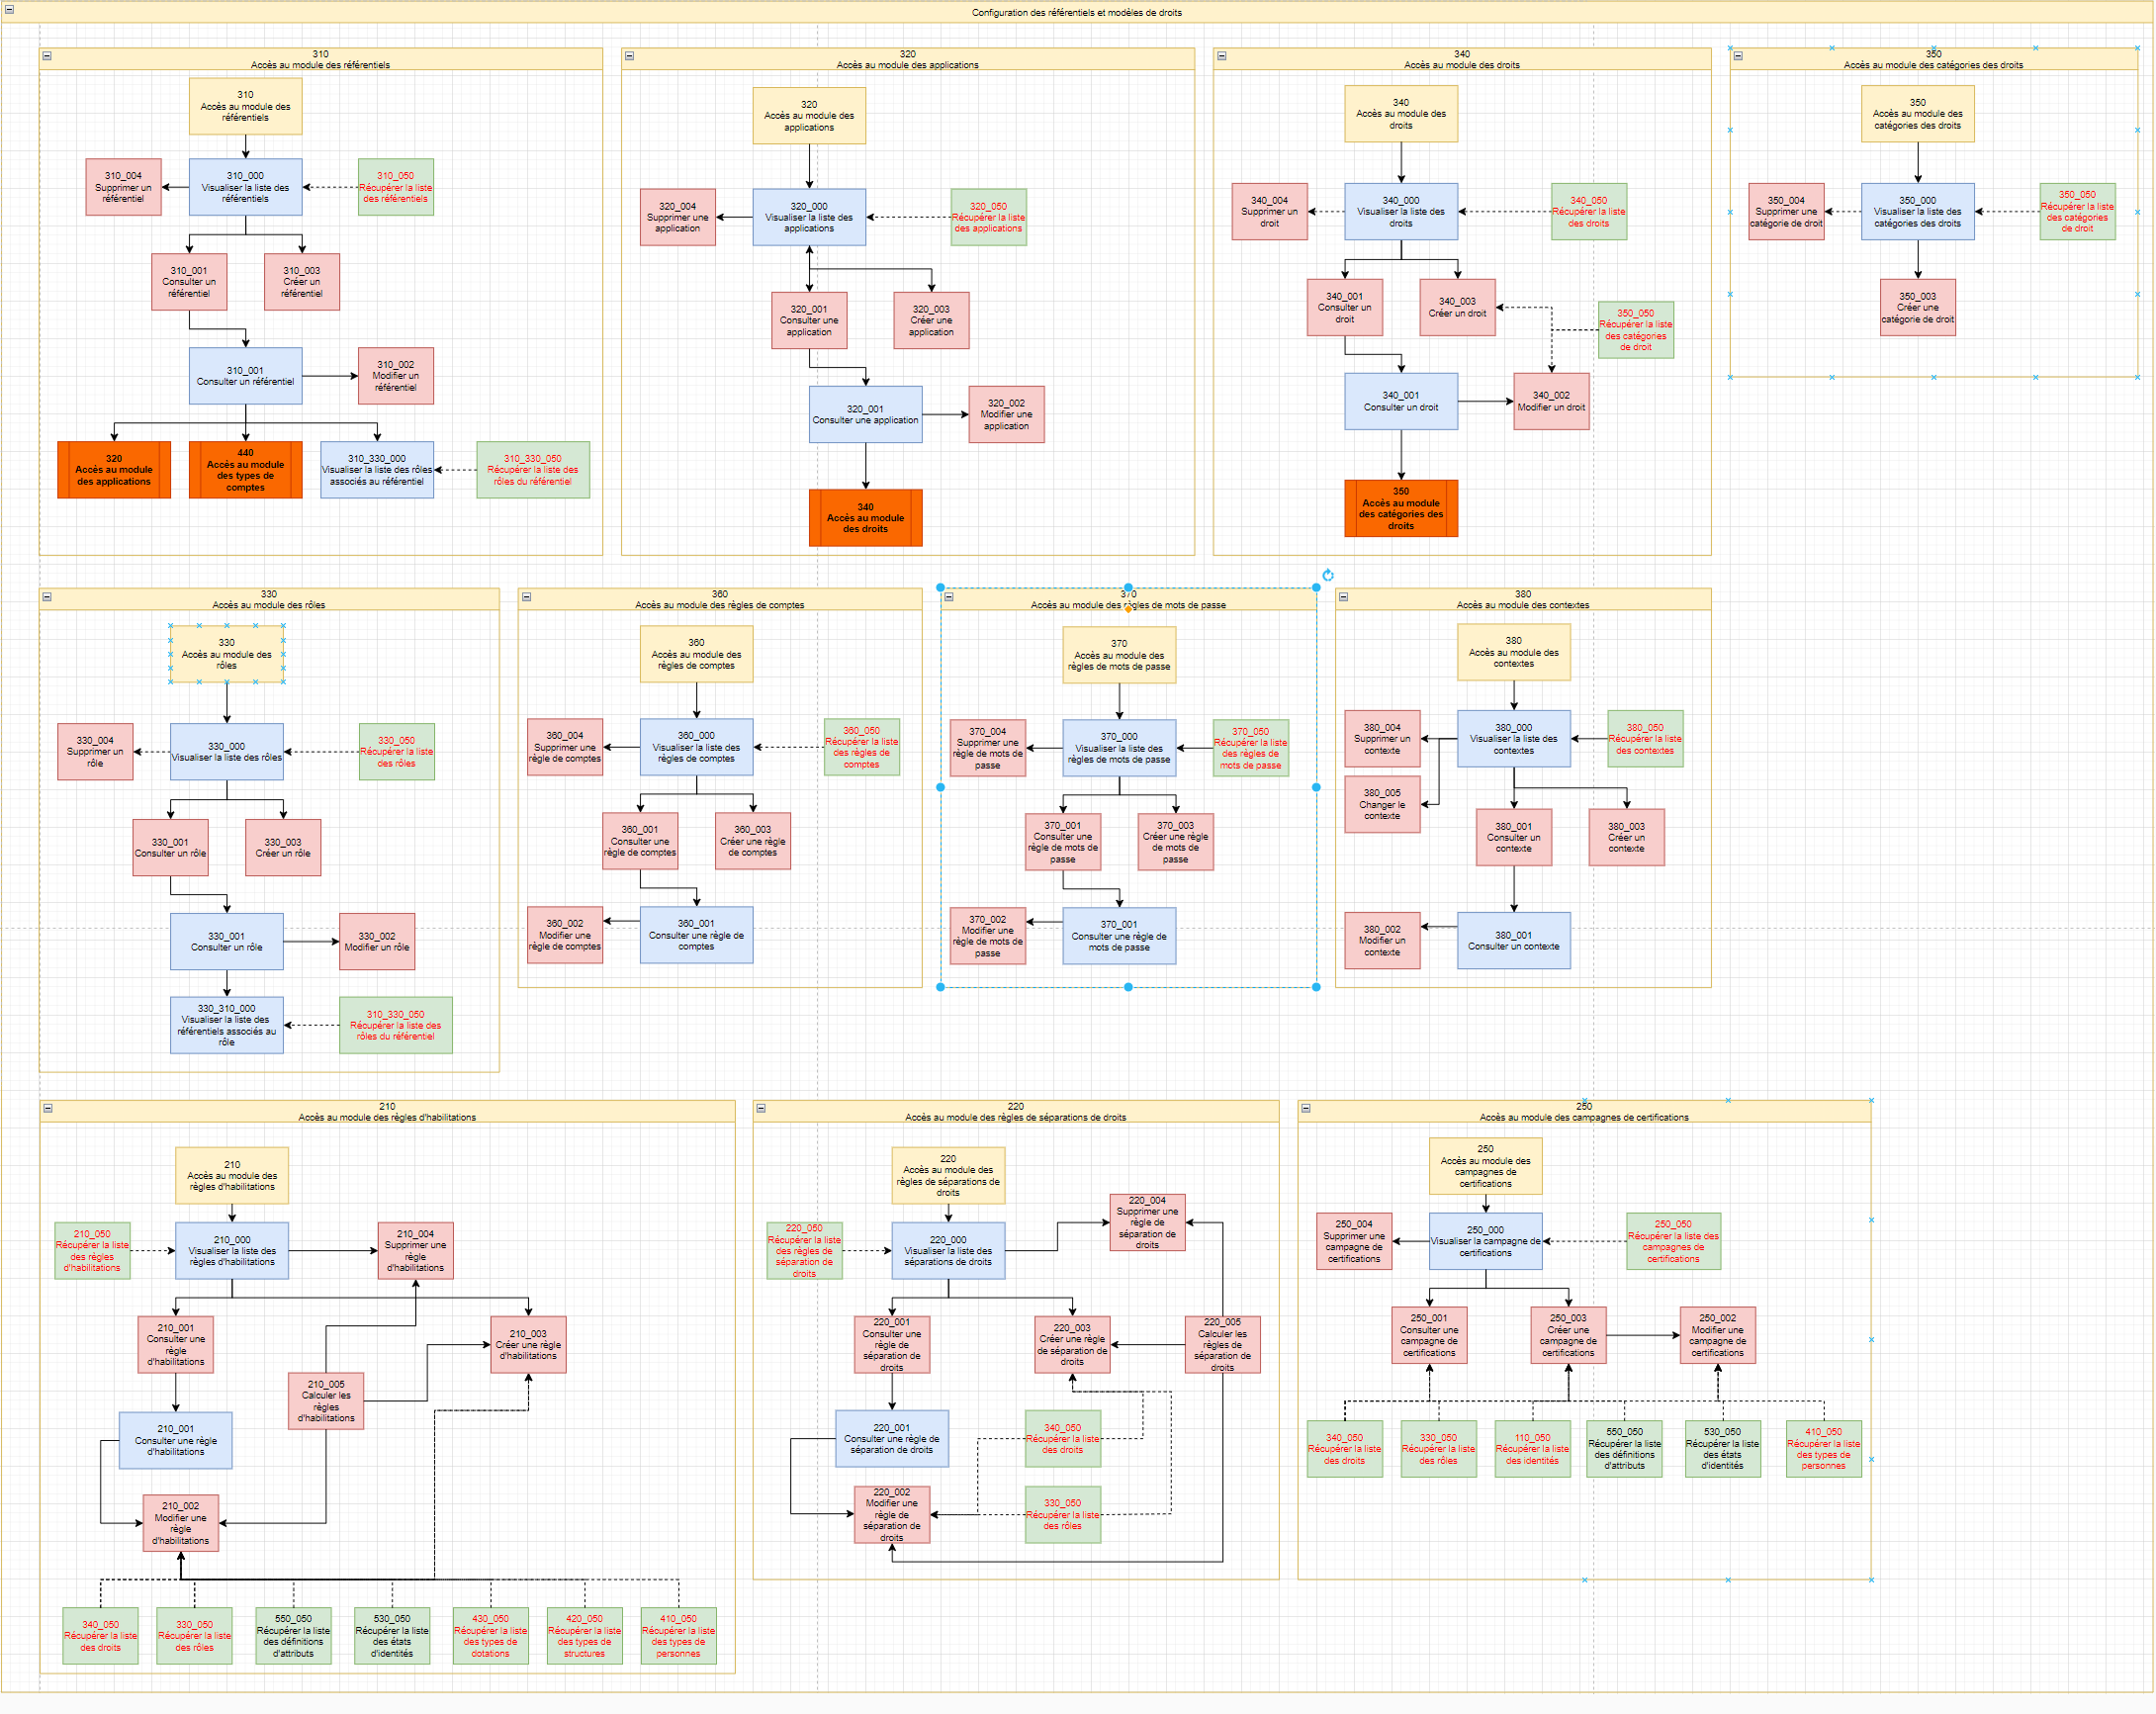
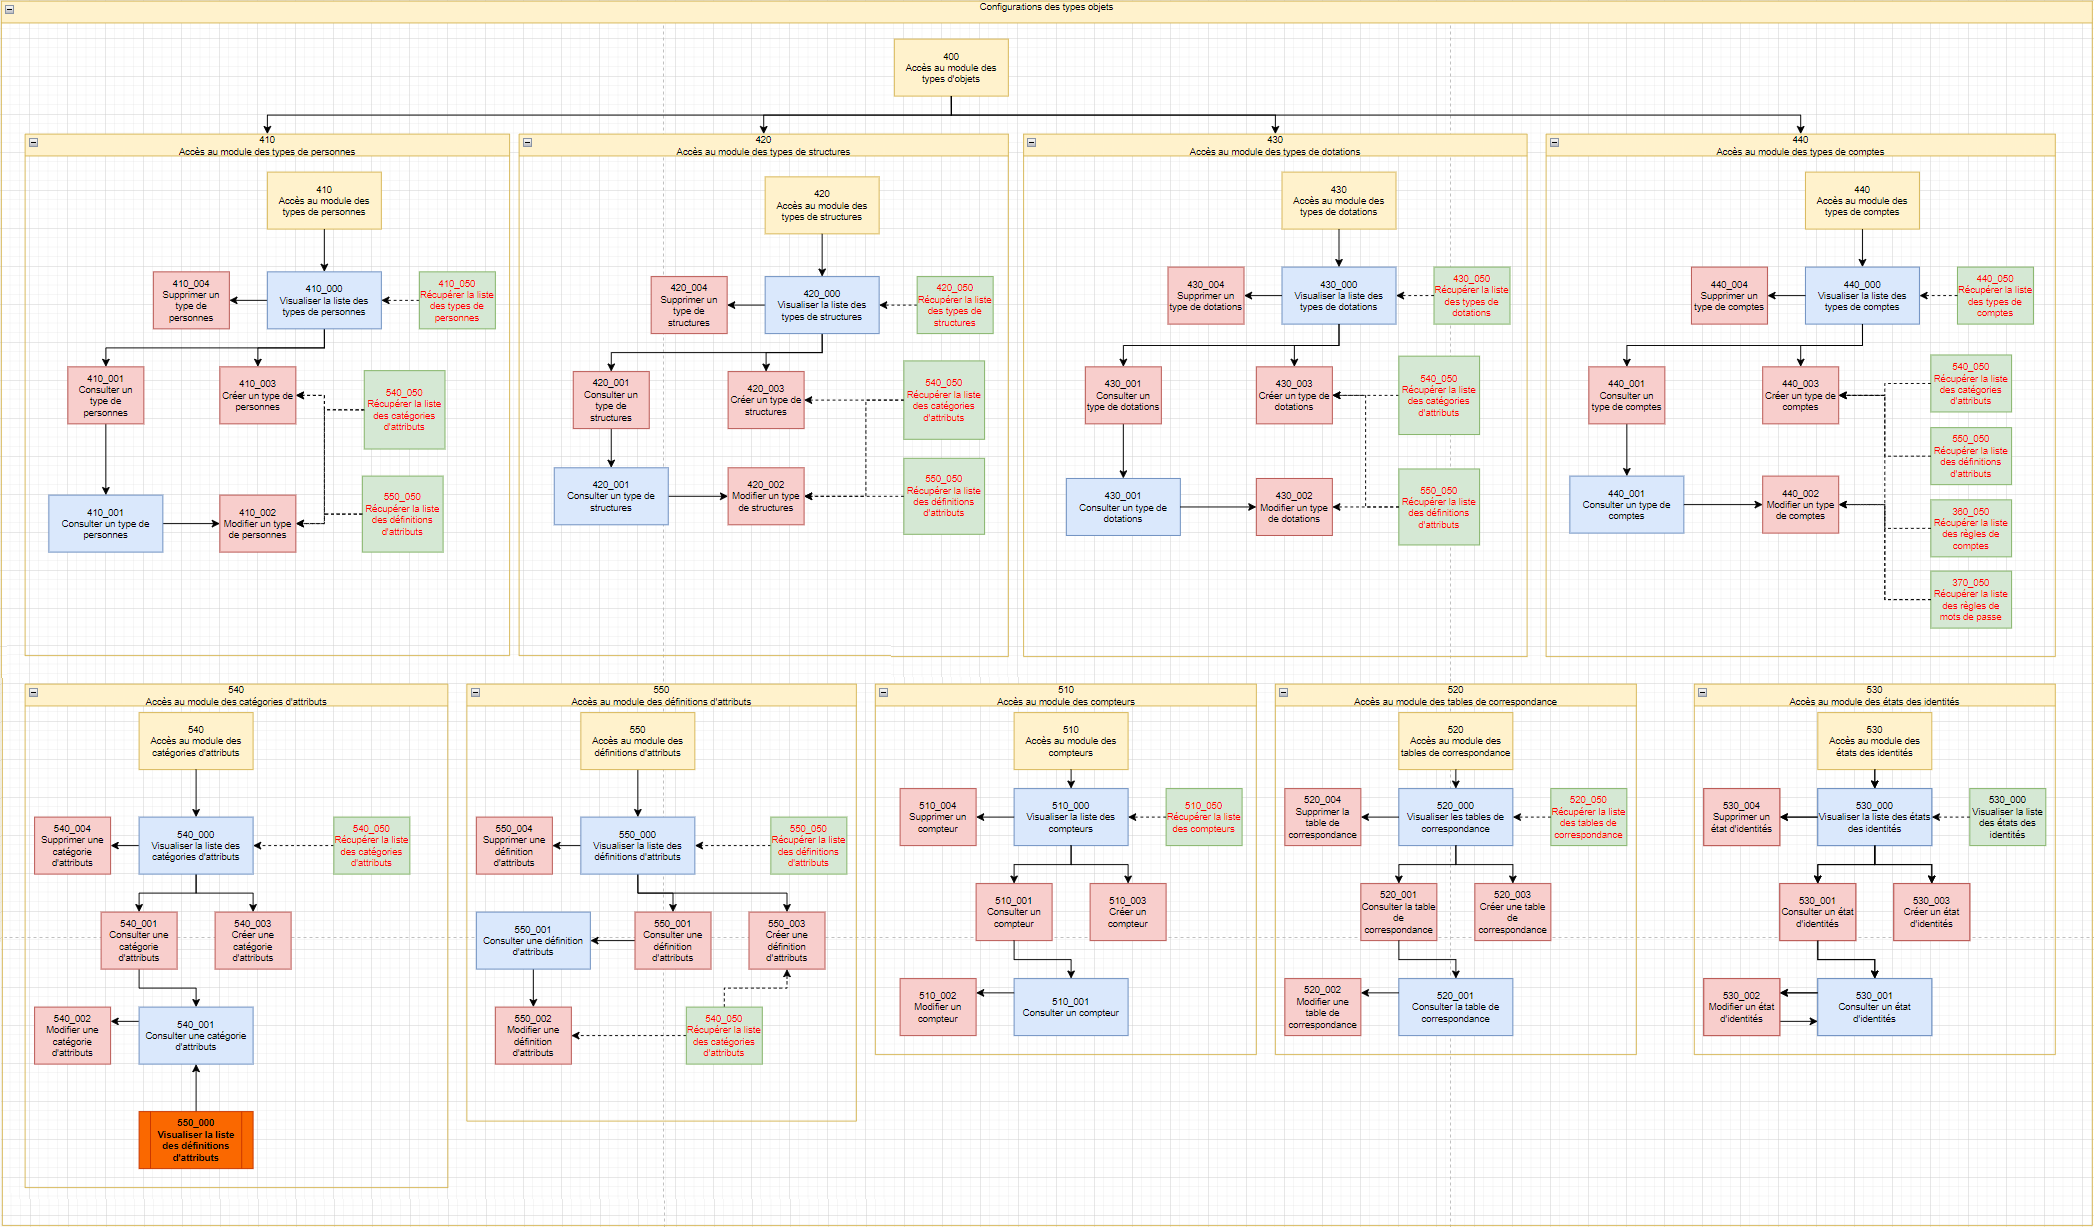
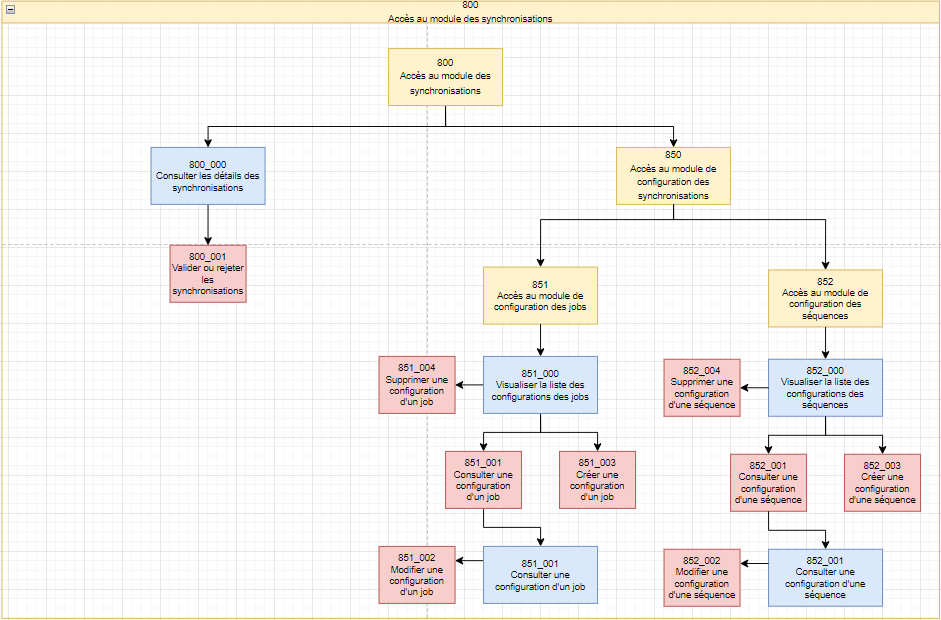
Katram modulim ir vairākas autorizācijas, kas ļauj detalizēti pārvaldīt tiesības lietojumprogrammā CyberElements Identity. Autorizāciju saraksts katram modulim ir parādīts diagrammas veidā, lai attēlotu to savstarpējās atkarības.
Leģenda
Zilā taisnstūrī attēlotās autorizācijas atbilst piekļuvei tīmekļa lietojumprogrammas lapām.
Sarkanā taisnstūrī attēlotās atļaujas atbilst piekļuvei pogām dažādās tīmekļa lapās.
Zaļā taisnstūrī attēlotās atļaujas atbilst piekļuvei API maršrutiem, kurus izsauc tīmekļa saskarne.
Ja atļaujai var konfigurēt tvērumu, atļauja ir attēlota ar sarkanu fontu. Tvērumi galvenokārt ir pieejami API maršrutiem, jo tieši tur tiek lietoti filtri. Tomēr tvērumi ir arī pogām noteiktās lietojumprogrammas Identity tīmekļa lapās.
Saites uz moduļiem ir attēlotas oranžā krāsā.
Bultiņas attēlo automātiskās atkarības starp autorizācijām.
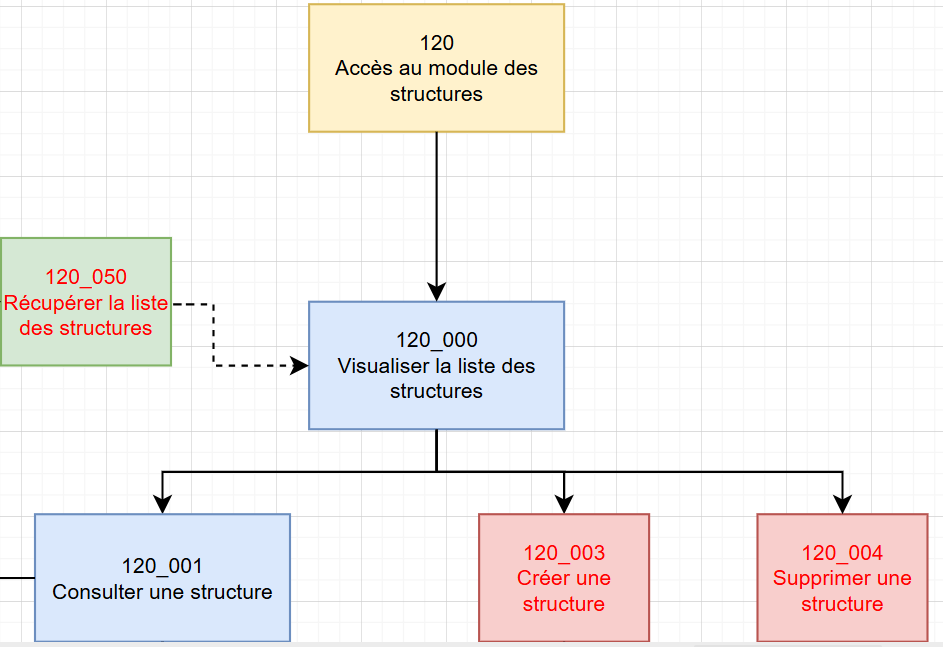
Piemēram, izmantojot tālāk redzamo diagrammu:
-
Ja Identity lomā vēlaties piešķirt atļauju skatīt struktūru, vienkārši pievienojiet autorizāciju „120_001 - View a structure“. Autorizācijas „120 – Access to the Structure module“, „120_000 View the list of structures“ un „120_050 – Retrieve the list of structures“ tiks automātiski pievienotas profilam, jo, lai skatītu struktūru, vispirms jāskata esošo struktūru saraksts.
Piezīme
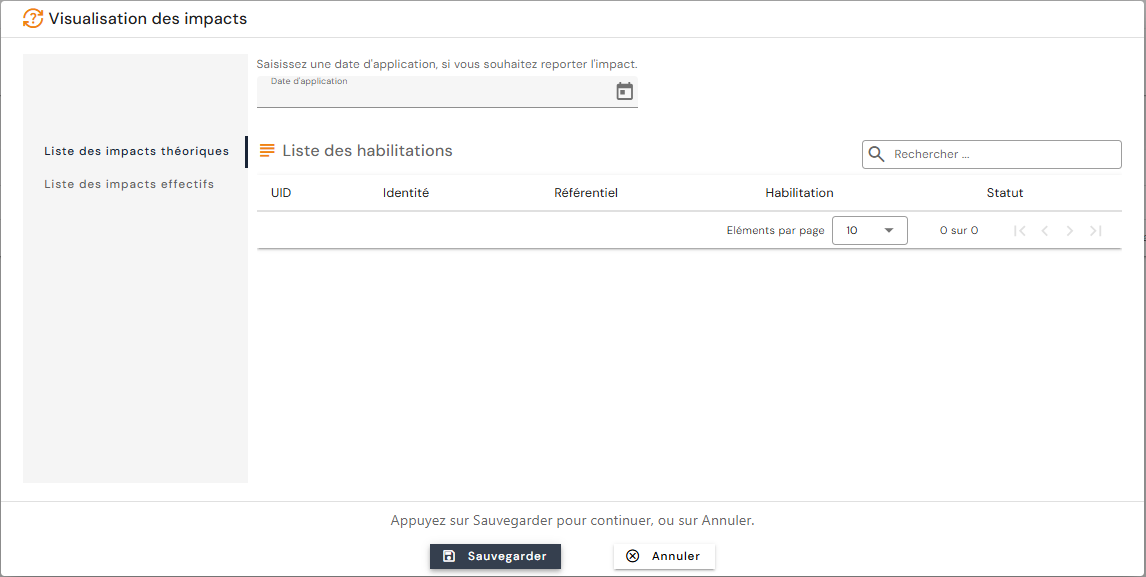
Ja modificējat Identity lomu, kas jau ir piešķirta personām, atkarības būs redzamas attiecīgo personu ietekmes vizualizācijas ekrānā.
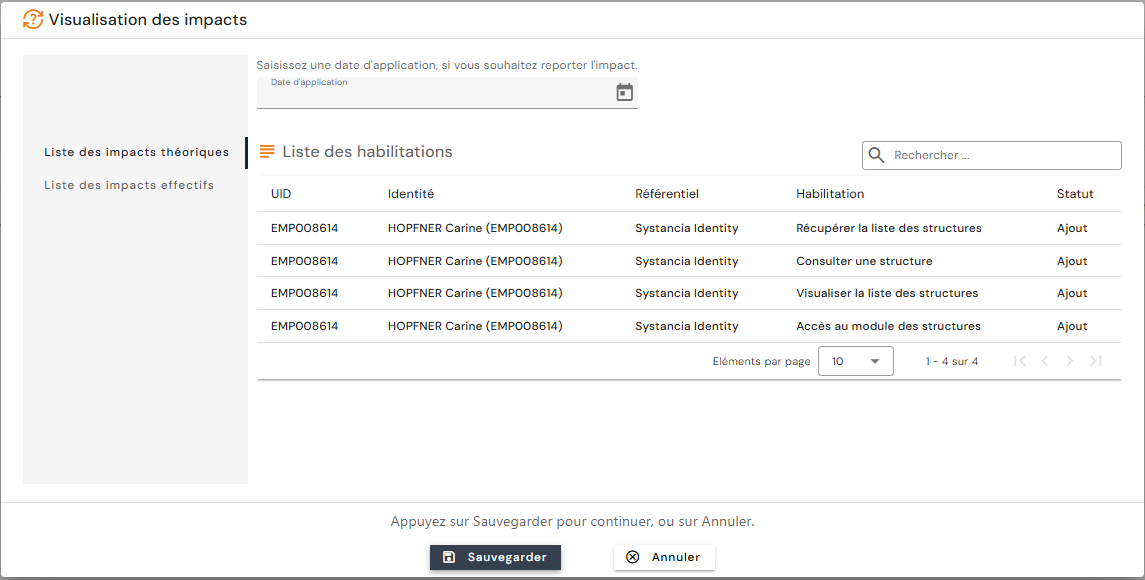
- Pēc ietekmes apskatīšanas ar lomu saistīto autorizāciju sarakstā faktiski ir tikai tikko pievienotā autorizācija „120_001 – View a structure“ (lai nepārslogotu autorizāciju sarakstu).
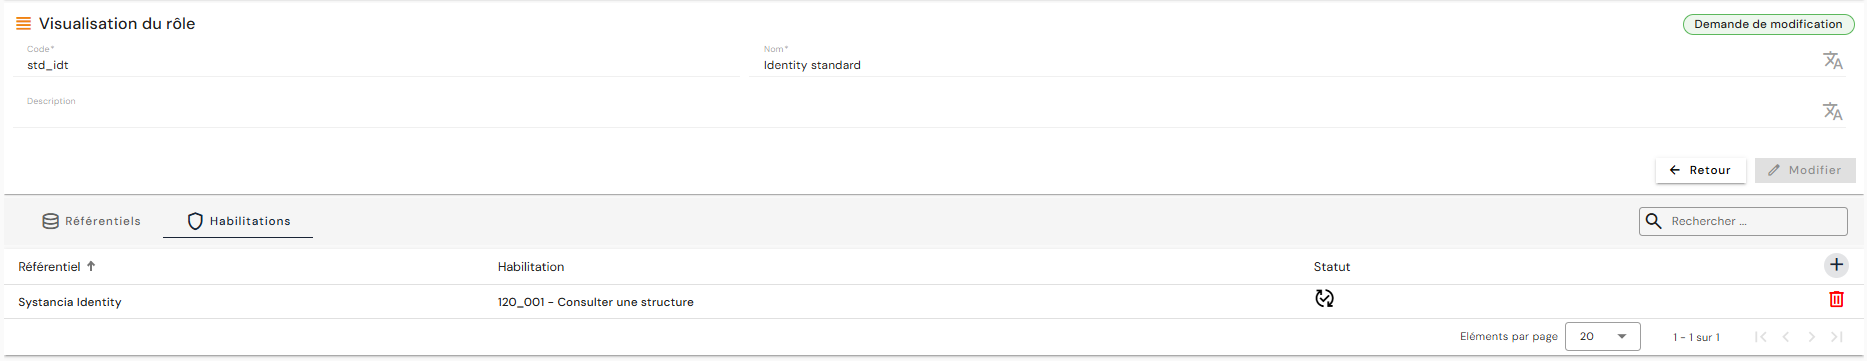
-
Ja vēlaties ierobežot piekļuvi noteiktām struktūrām, autorizācijai „120_050 – Retrieve the list of structures“ jākonfigurē tvērums. Šādā gadījumā, pat ja atkarība tiek izveidota automātiski, šī autorizācija lomai jāpievieno manuāli, lai piekļūtu pogai.
Piezīme
Ietekmes vizualizācijas ekrānā šī autorizācija sarakstā netiek parādīta, jo tā jau ir saistīta ar identitātēm, pievienojot autorizāciju „120_001 – View a structure“.
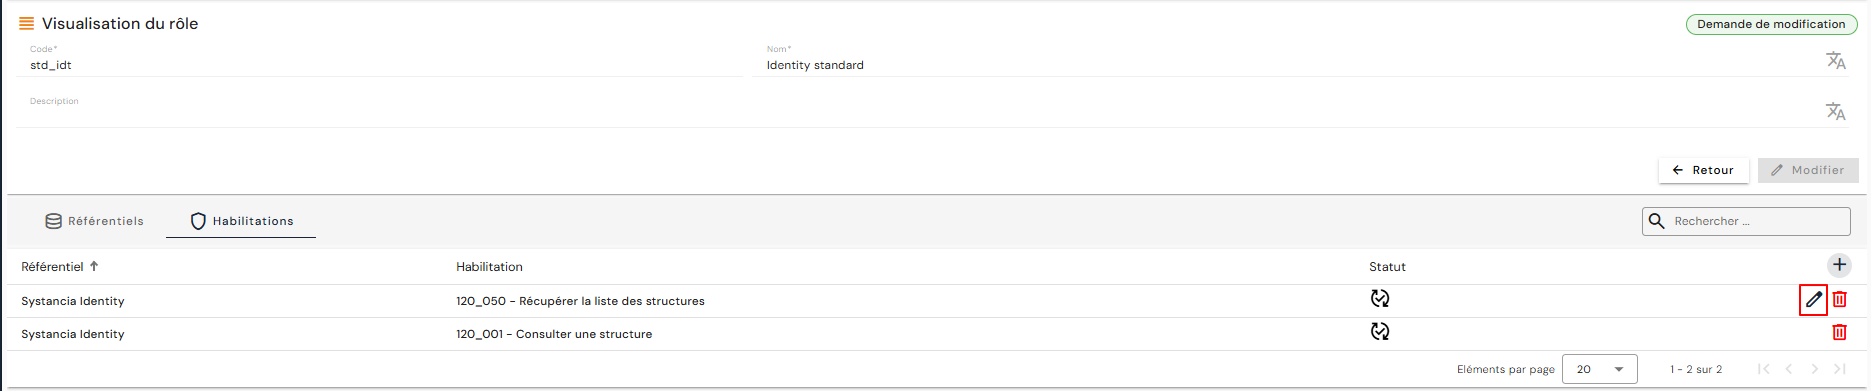
- Zīmulis pa labi no „120_050 – Retrieve the list of structures“ norāda, ka var pievienot tvērumu, lai filtrētu struktūras, kurām vēlaties piešķirt skatīšanas piekļuvi.
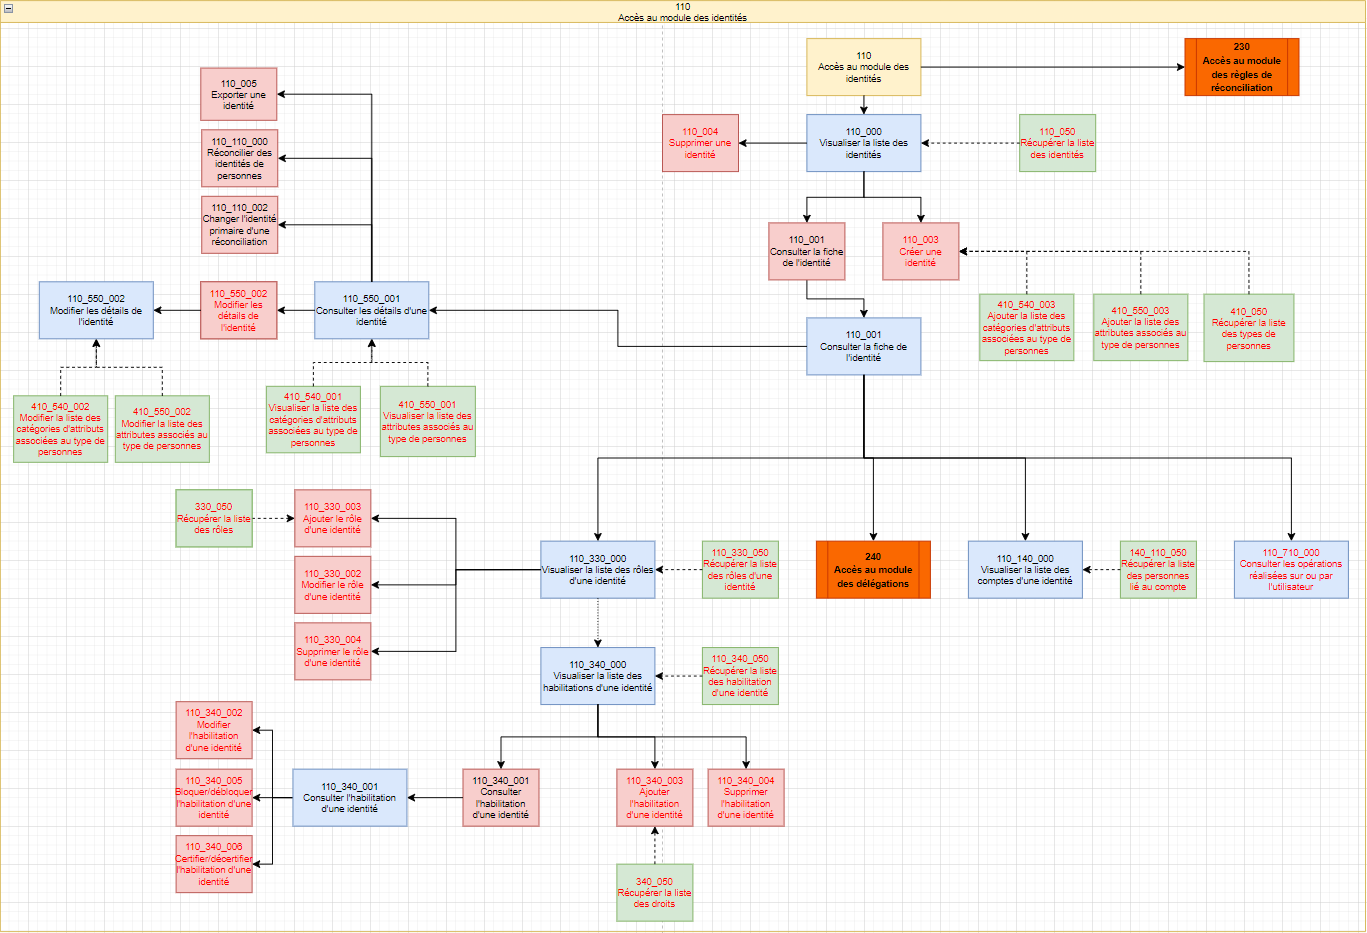
Modulis Identities
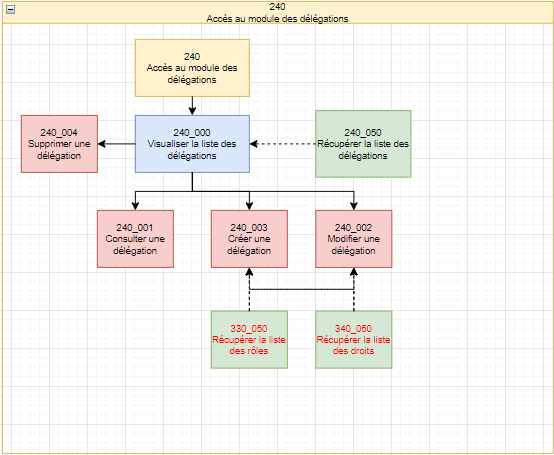
Modulis Delegations
Modulis Reconciliation Rules
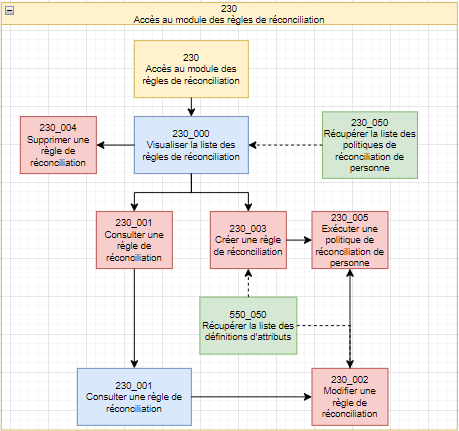
Modulis Structures
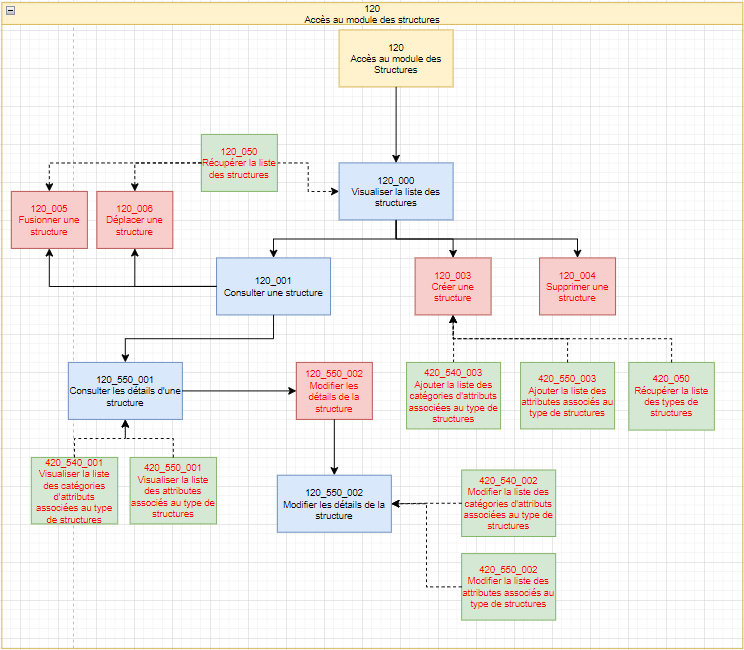
Modulis Allocations
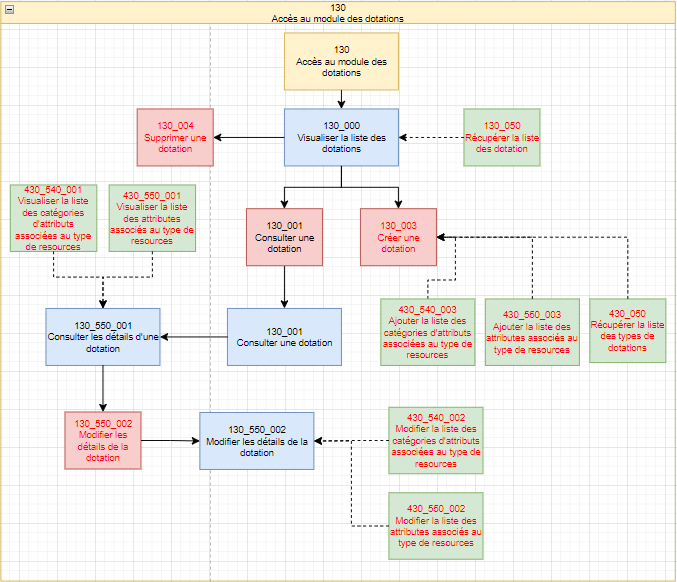
Modulis Accounts
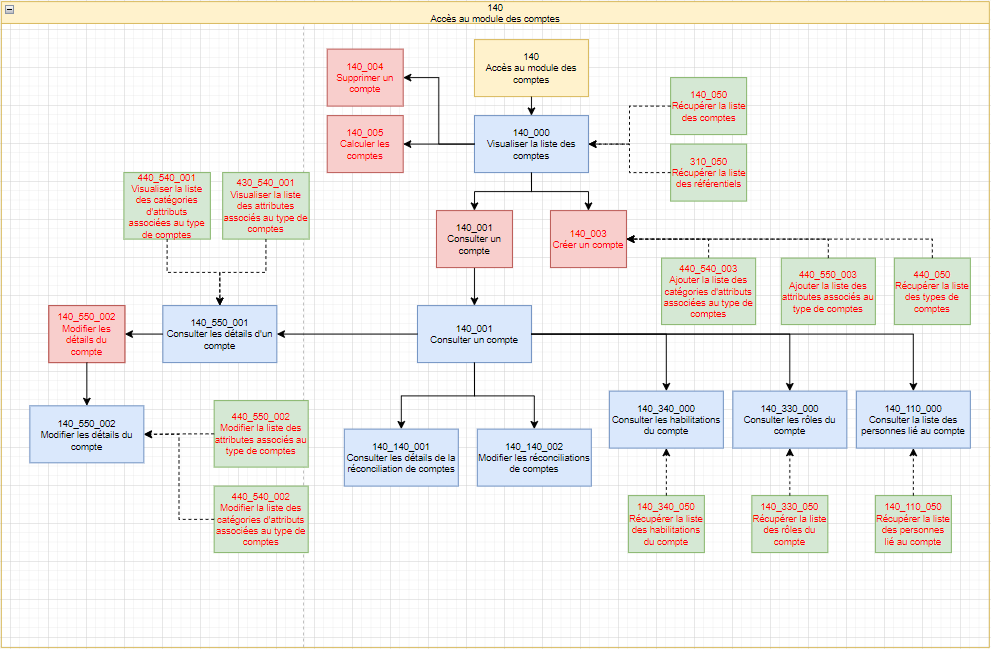
Modulis Access Management
Modulis Dashboard
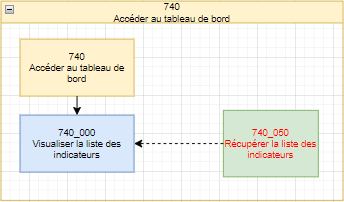
Lai izveidotu Identity lomas dashboard, manuāli jāpievieno autorizācija „740_050 – Retrieve list of indicators“ un piedāvātajā sarakstā jāatlasa vajadzīgais indikators vai indikatori.
Dažiem indikatoriem, lai tiktu parādīti grafiki, manuāli jāpievieno atkarīgās autorizācijas:
| Indikatora nosaukums | Indikatora tips | Manuāli pievienojamās atkarības |
|---|---|---|
| Active/inactive users | Skaitītājs | |
| Users without login | Skaitītājs | |
| Configured repositories | Skaitītājs | |
| Users without applications | Skaitītājs | |
| Orphan accounts | Skaitītājs | |
| Manually blocked authorizations | Skaitītājs | |
| Authorizations blocked by SOD rule | Skaitītājs | |
| Distribution of users | Grafiks | 410_050 - Retrieve the list of person types |
| Distribution of roles | Grafiks | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Grafiks | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Grafiks |
Modulis Object Configuration
Modulis Provisioning jobs
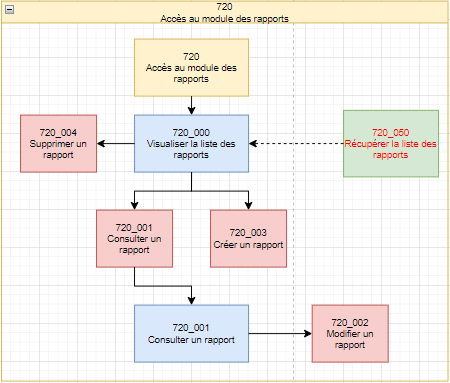
Modulis Reports
Citi moduļi