Tehniskie priekšnosacījumi
Ievads
Šajā nodaļā ir aprakstīti tehniskie priekšnosacījumi, kas jāizpilda pirms CyberElements Identity 7.1 instalēšanas.
Lai noteiktu serveru izmērus, jāsazinās ar integratoru, kas pielāgos priekšnosacījumus kontekstam (identitāšu skaits, izvietojamie lietošanas scenāriji utt.).
Par priekšnosacījumu izpildi atbild klients.
Operētājsistēma un priekšnosacījumi
Minimālie priekšnosacījumi ir norādīti tikai informatīvos nolūkos. Tie var mainīties atkarībā no pārvaldīto identitāšu skaita vai ieviestajām risinājuma konfigurācijām. Iesakām sazināties ar CyberElements konsultantu vai pieredzējušu integratoru, kas palīdzēs pareizi noteikt servera parametrus atbilstoši jūsu kontekstam.
Lai pārraudzītu SQL Server veiktspēju, varat apmeklēt šo lapu.
Serveru priekšnosacījumi - konfigurācija 1 (2 serveri)
Šī arhitektūra ir ieteicama
-
Serveris 1, kurā tiek mitināta datu bāze, CyberElements Identity tīmekļa lietojumprogramma, audita serveris un Identity API:
- OS: vismaz Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (tiek atbalstīti Standard un Enterprise Server)
- Minimālie priekšnosacījumi: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- SQL Server Native Client draiveris, vismaz versija 11.0
- Pilnus priekšnosacījumus skatiet nodaļā Windows komponenti.
Par datu bāzes instances pārvaldību atbild klients.
-
Serveris 2, kurā tiek mitināts Systancia Identity Provisioning
- OS: vismaz Microsoft Windows Server 2025
- Minimālie priekšnosacījumi: 4 VCPU / RAM 16 GB / 100 GB
- Pilnus priekšnosacījumus skatiet nodaļā Windows komponenti.
Serveru priekšnosacījumi - konfigurācija 2 (1 serveris)
Šajā arhitektūrā tiek mitināti visi risinājuma komponenti, un tā ir piemērota vidēm ar nelielu apjomu un vienkāršu konfigurāciju (CyberElements Identity tīmekļa lietojumprogramma, Identity API (REST, saderīgs ar SCIM protokolu), audita serveris, datu bāze un SIP (nodrošināšanas dzinējs)).
- OS: vismaz Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (tiek atbalstīti Standard un Enterprise Server)
- Framework .NET 4.8
- Minimālie priekšnosacījumi: 6 VCPU / RAM 32 GB / 100 GB
- SQL Server Native Client draiveris, vismaz versija 11.0
- Pilnus priekšnosacījumus skatiet nodaļā Windows komponenti.
Serveru priekšnosacījumi - konfigurācija 3 (3 serveri)
-
Serveris 1, kurā tiek mitināta datu bāze:
- OS: vismaz Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (tiek atbalstīti Standard un Enterprise Server)
- Framework .NET 4.8
- Minimālie priekšnosacījumi: 4 VCPU / RAM 16 GB / 50 GB
Par datu bāzes servera pārvaldību atbild klients
-
Serveris 2, kurā tiek mitināta CyberElements Identity tīmekļa lietojumprogramma, audita serveris un Identity API
- OS: vismaz Microsoft Windows Server 2025
- Framework .NET 4.8
- Minimālie priekšnosacījumi: 4 VCPU / RAM 16 GB / 50 GB
- SQL Server Native Client draiveris, vismaz versija 11.0
- Pilnus priekšnosacījumus skatiet nodaļā Windows komponenti.
-
Serveris 3, kurā tiek mitināts nodrošināšanas dzinējs
- OS: vismaz Microsoft Windows Server 2025
- Minimālie priekšnosacījumi: 4 VCPU / RAM 16 GB / 100 GB
- Pilnus priekšnosacījumus skatiet nodaļā Windows komponenti.
Windows komponenti
Vecāko konsoļu priekšnosacījumi, kas jāinstalē SID serverī:
- Framework 4.8, ja tas serverī nav instalēts pēc noklusējuma
- Windows priekšnosacījumu skripts, kas jāpalaiž atkarībā no servera versijas
- Windows prerequisites [corresponding version].bat
Priekšnosacījumi, kas jāinstalē SID un SIP serveros:
- dotnet-hosting-9.0.x.exe
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
SIP serverim:
- PowerShell moduļi WebAdministration un PsIni SIP instalēšanai
Derīgs domēna sertifikāts
Lai instalētu CyberElements Identity, serveros, kuros atrodas tālāk norādītie elementi, ir jābūt derīgam domēna sertifikātam:
- Tīmekļa vietnes
- Identity API
- SIP API (ar SIP)
Windows pakalpojumu konti
Lai risinājums darbotos pareizi, ir nepieciešami trīs Windows pakalpojumu konti:
- Konts 1: Identity API, tīmekļa vietnes (7. paaudze) un Federation palaišanai
- Konts 2: SIP API palaišanai
- Konts 3: tīmekļa vietnes (6. paaudze) palaišanai
Instalēšanas posmā kontam 1 ir jābūt sysadmin tiesībām datu bāzes instancē. Pēc instalēšanas tās var atiestatīt uz datu bāzes Hpliance dbowner tiesībām.
Šiem kontiem jābūt standarta domēna kontiem:
- Parolei nav derīguma termiņa.
- Pirmajā autentifikācijā domēnā nav jāmaina parole.
- Jābūt tiesībām palaist uzdevumus (batch job).
Gadījums, kad AD krātuves nodrošināšana notiek ar silosiem:
Ir nepieciešami trešās puses pakalpojumu konti ar iepriekš aprakstītajām atļaujām.
Windows administratora konti
Integrācijas posmā integratoram ir nepieciešams administratora konts, lai veiktu dažādās darbības.
Šim kontam jābūt standarta domēna kontam:
- Jābūt tiesībām startēt kā pakalpojumam.
- Jābūt tiesībām palaist uzdevumus (batch job).
- Jābūt lomai DBOwner datu bāzē Hpliance (tiek piešķirta Systancia Identity 6.1 SP2 un jaunākas versijas instalēšanas laikā).
Administratora kontam jābūt tiesībām:
- Atvērt sesiju kā pakalpojumam.
- Atvērt sesiju kā uzdevumam.
Integrācijas posma beigās šo kontu var atspējot.
Lomu un līdzekļu pārbaude
Piezīme
Sākot ar versiju 7.1, instalēšanas programma vispirms pārbauda Windows servera priekšnosacījumus. Ja tie nav izpildīti — trūkst lomas, līdzekļa vai Framework —, instalēšanas programma apstājas, un ziņojumā ir norādīti trūkstošie elementi.
Serverī, kurā atrodas Identity risinājums, ir jāinstalē IIS loma, lai mitinātu Identity administrēšanas saskarni.
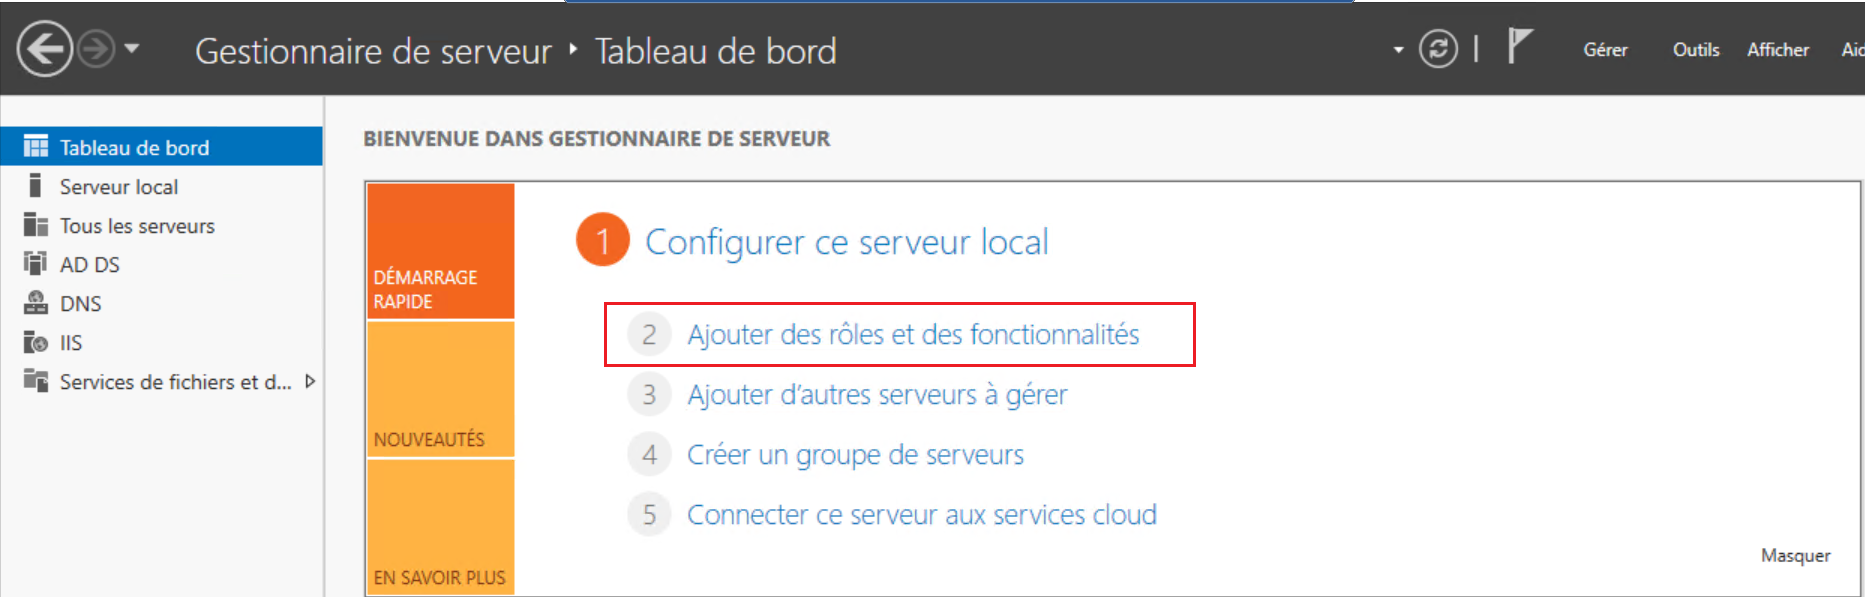
Servera pārvaldniekā atveriet izvēlni „Add roles and features“.
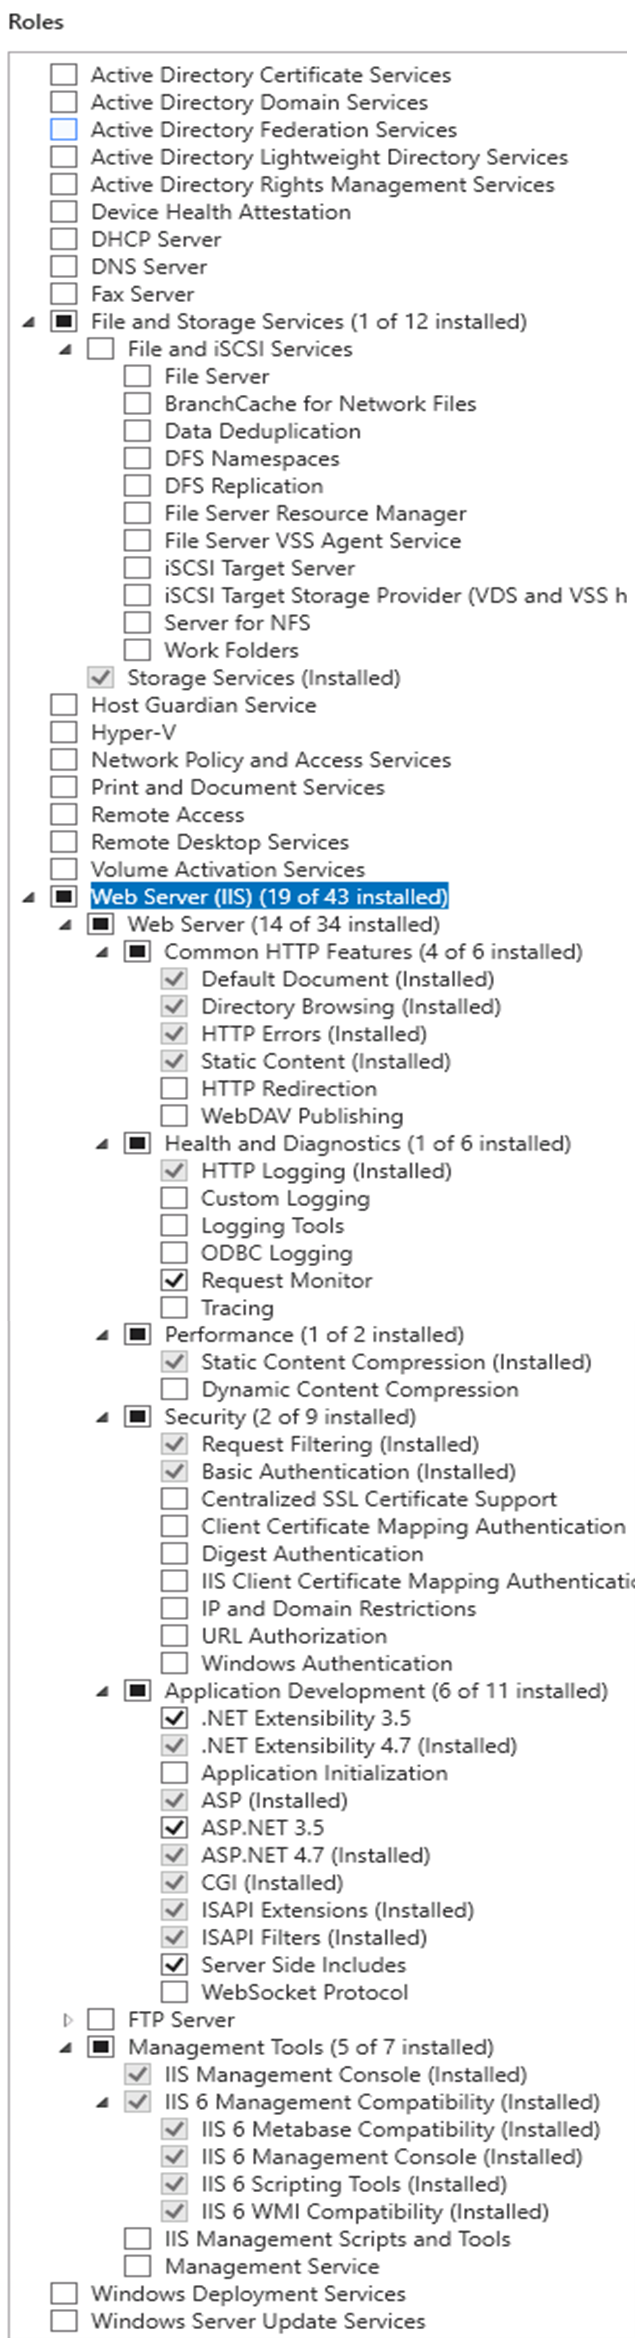
Ir jāatzīmē loma „Web Server (IIS)“, vismaz ar šīm opcijām:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
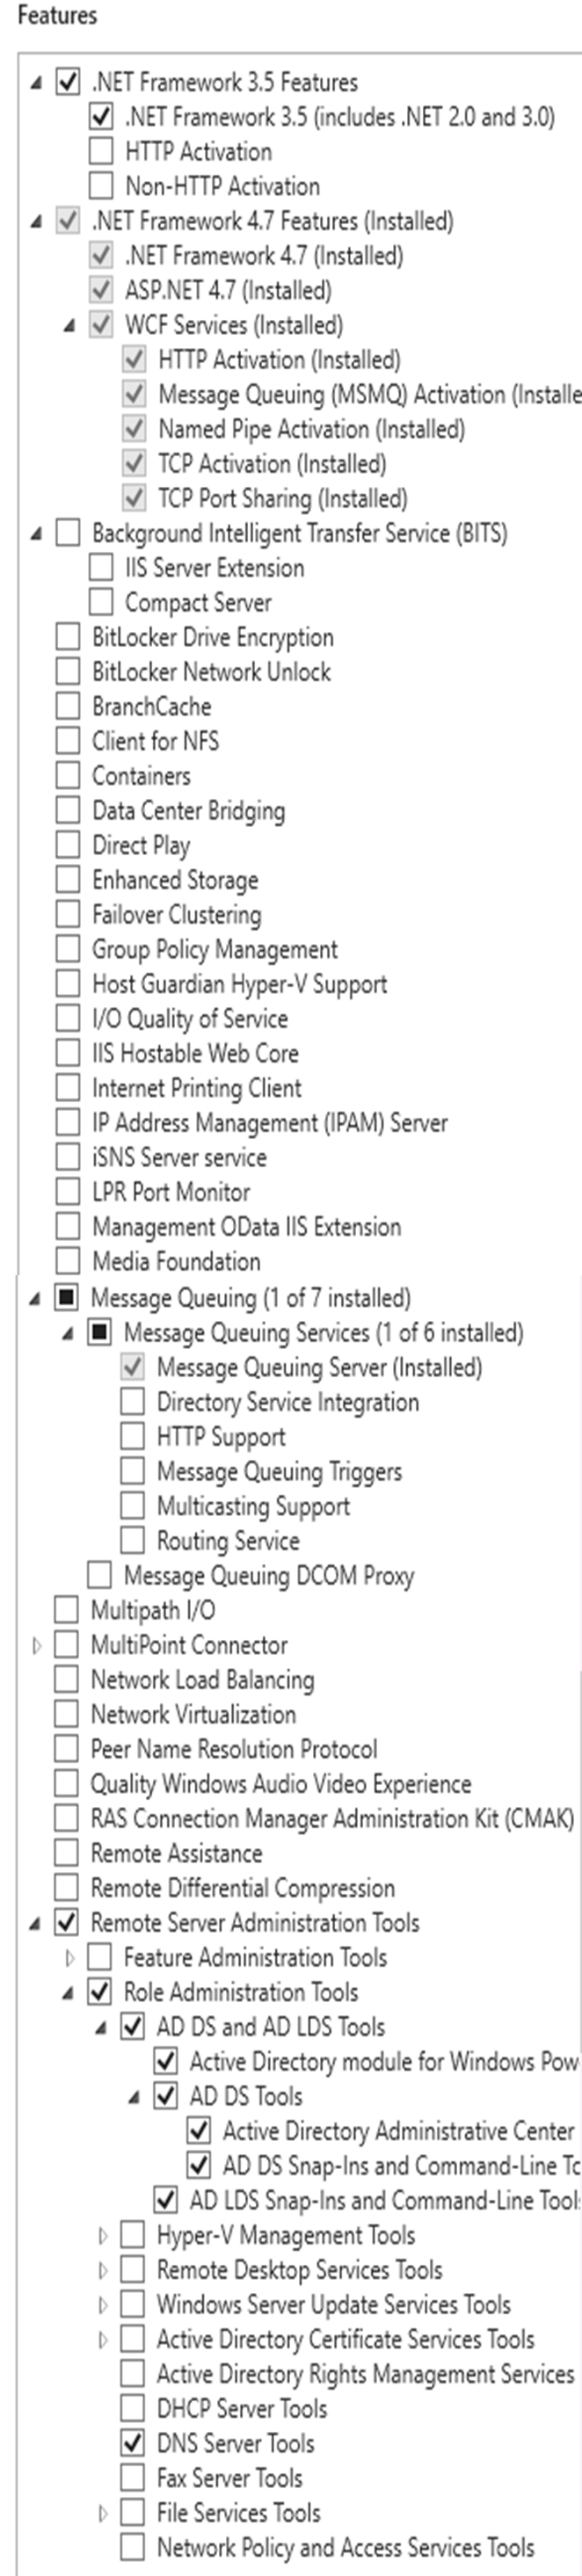
Nākamajā ekrānā ir jāatzīmē šie līdzekļi, vismaz ar norādītajām opcijām:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- .NET Framework 4.8 līdzekļi (Windows Server 2025)
- .NET Framework 4.8
- ASP.NET 4.8
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
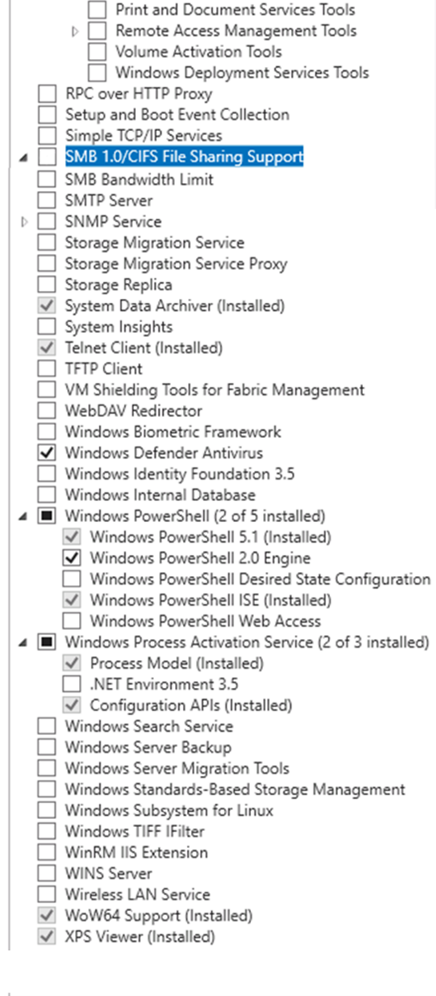
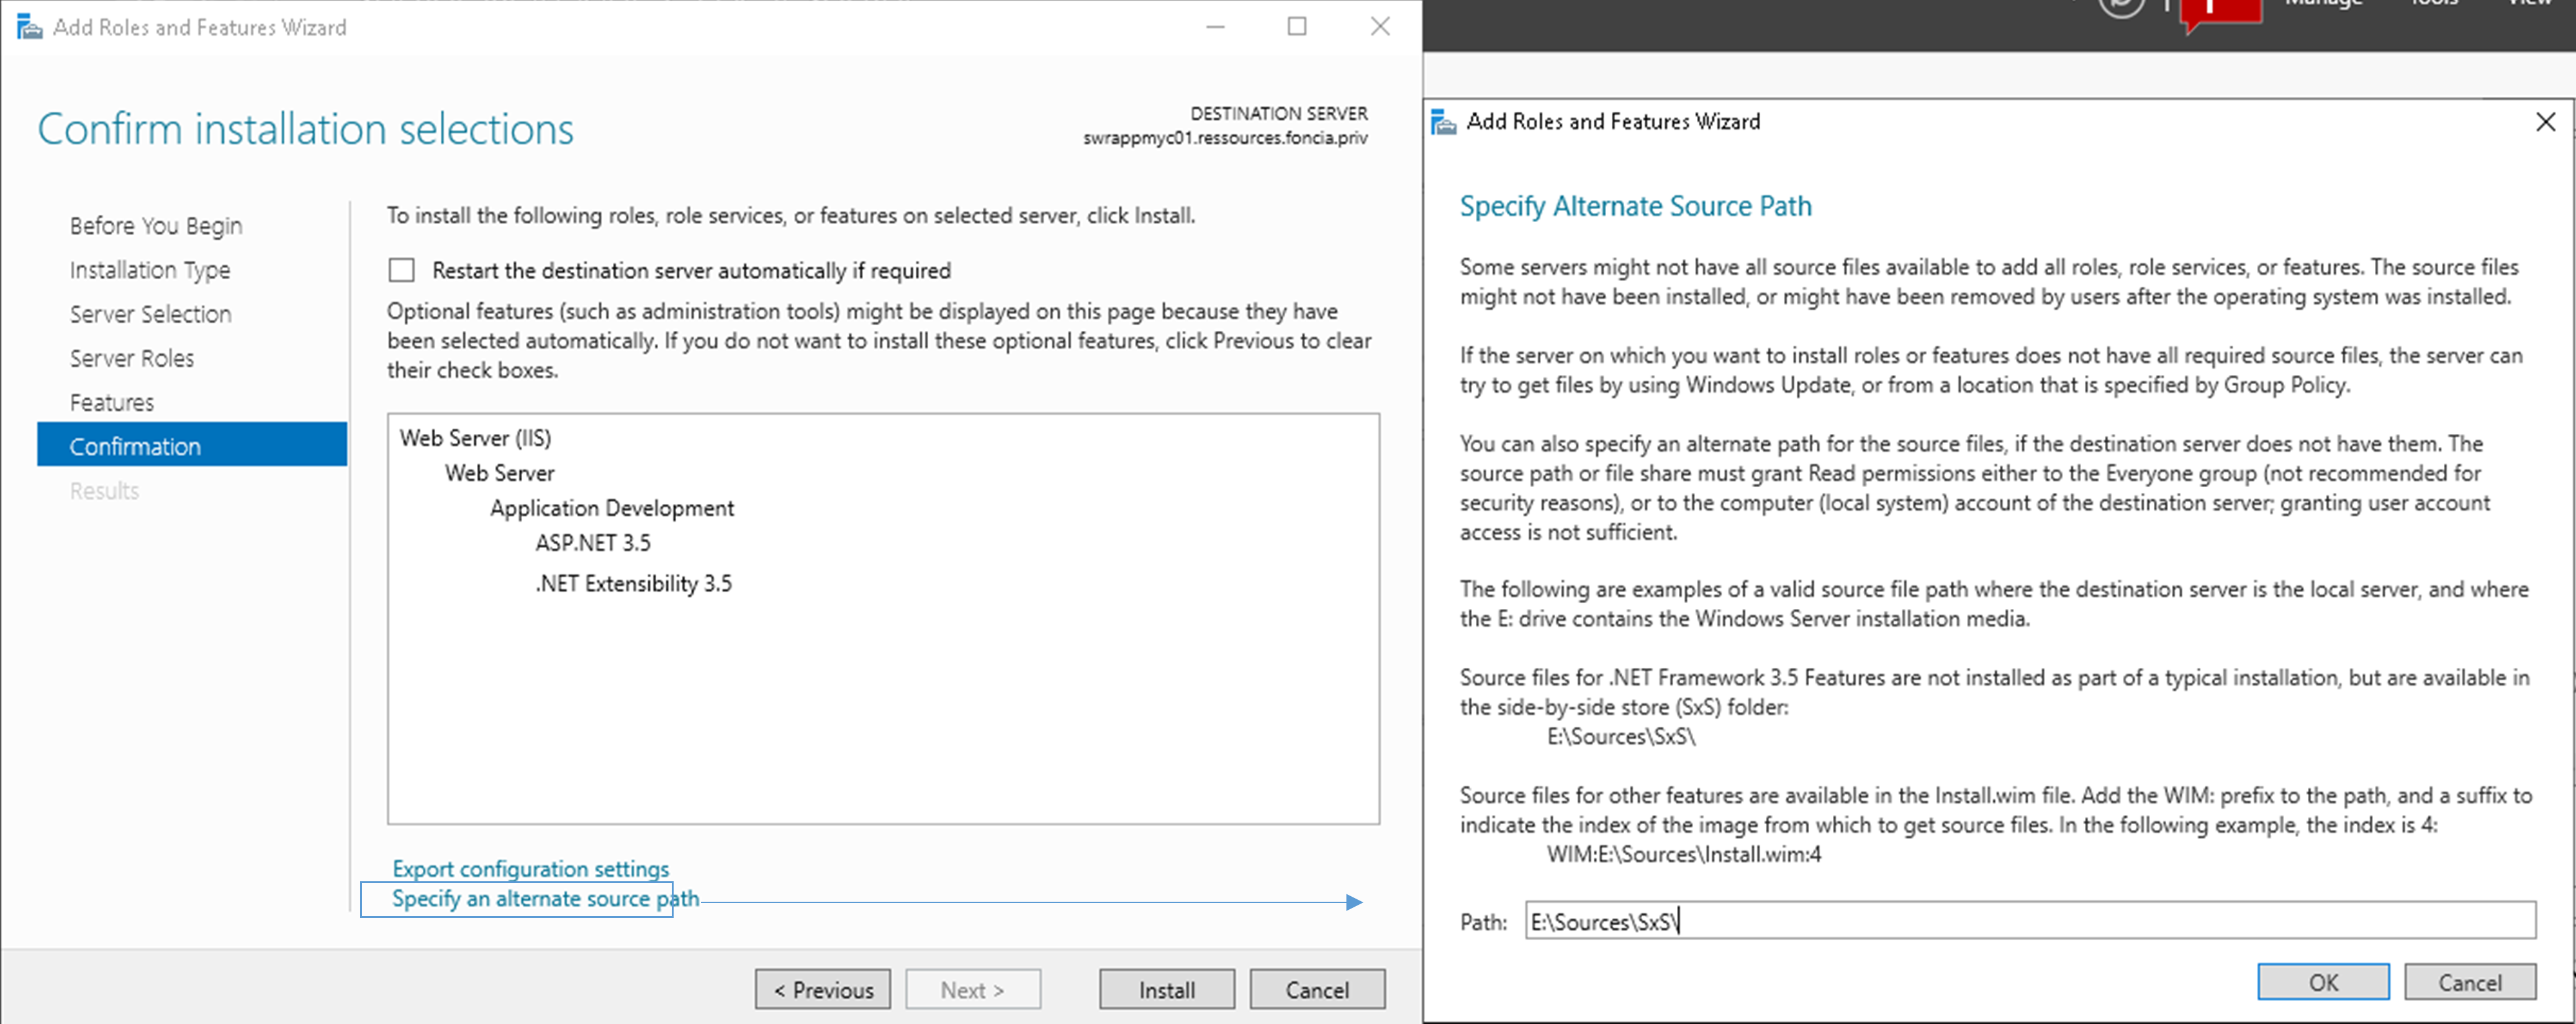
Net Framework 3.5 lomas un līdzekļu pievienošana
Lai pievienotu līdzekli Net Framework 3.5, rīkojieties šādi:
- Atkārtoti pievienojiet ISO attēlu, kas tika izmantots servera instalēšanai.
- Norādiet ISO attēla diska burtu, papildinātu ar [:\Sources\Sxs], kā parādīts tālāk.
Ceļa piemērs
E:\Sources\Sxs\
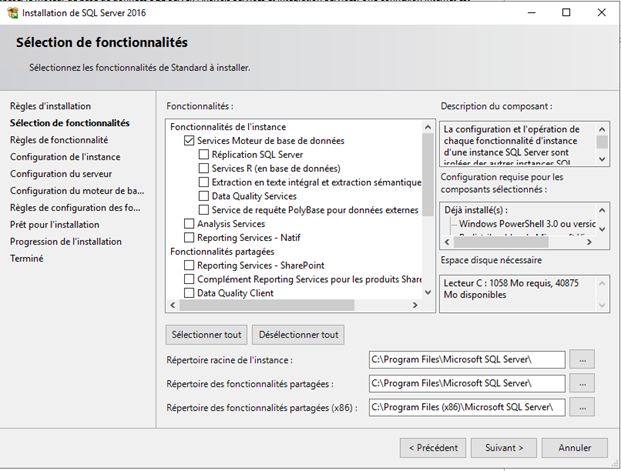
SQL Server instances instalēšana
Startējiet SQL Server instalēšanu.
Atzīmējiet šādus līdzekļus:
- Datu bāzes dzinēja pakalpojumi
Pēc tam atstājiet noklusējuma instalēšanas mapi „C:\Program Files\Microsoft SQL Server“.
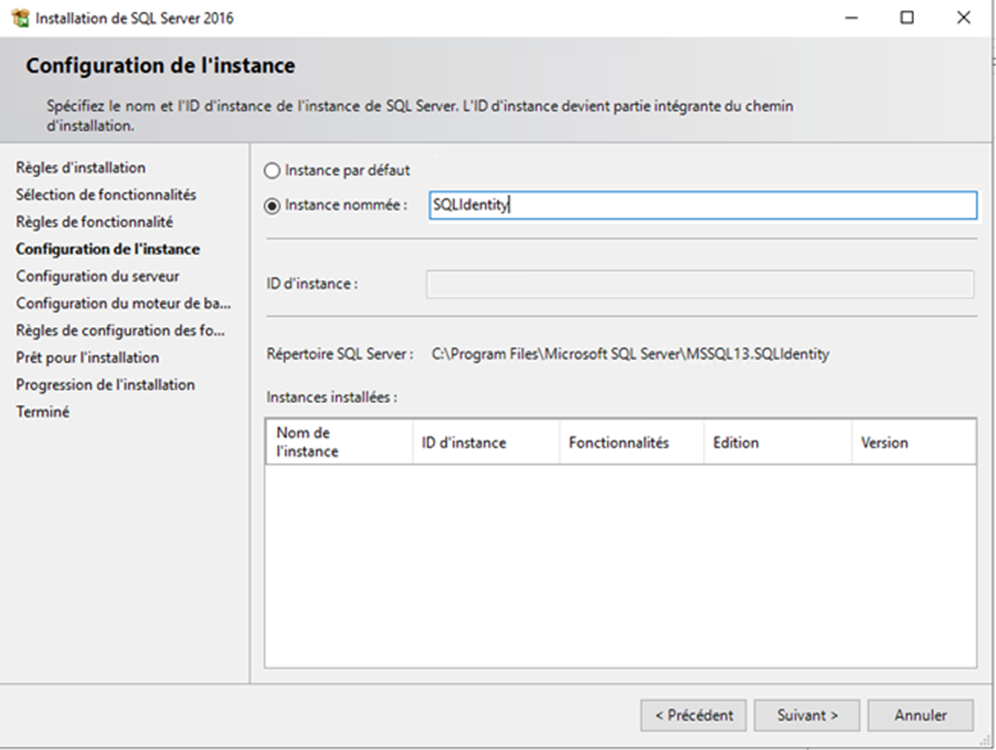
Izveidojiet nosauktu instanci (piemērs: „SQLIdentity“)
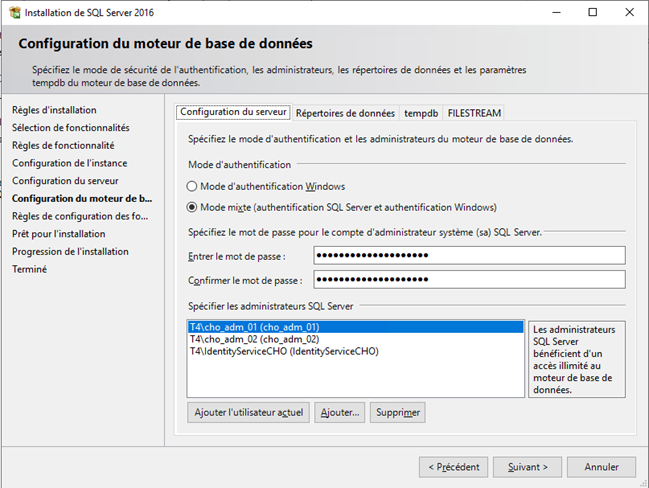
Sadaļā Database Engine Configuration izvēlieties „Mixed Mode (SQL Server authentication and Windows authentication)“ un ievadiet domēna administratora konta paroli.
Pievienojiet kontus, kas būs datu bāzes administratori.
Pakalpojuma konts ir jāpievieno datu bāzes administratoru sarakstam.
Lai instalētu Identity risinājumu un nodrošinātu datu bāzes izveidi vai atjaunināšanu, pakalpojuma kontam ir jābūt lomai „sysadmin“. Šo lomu var noņemt pēc risinājuma instalēšanas vai atjaunināšanas.
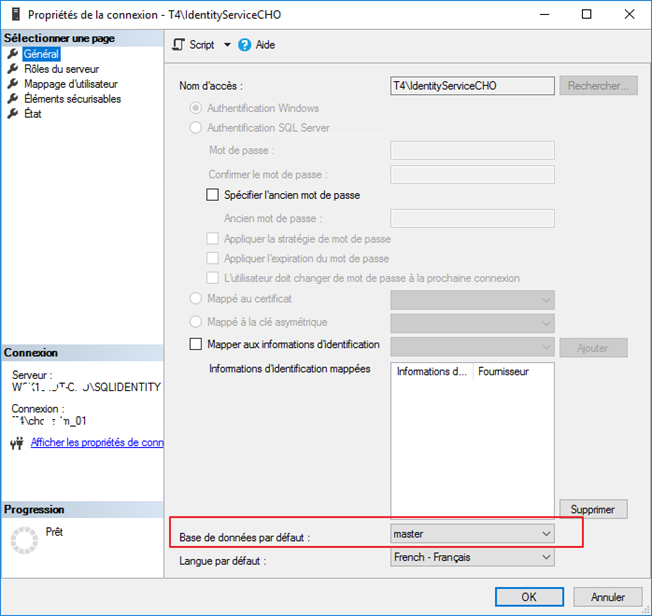
Savienojumos pārbaudiet pakalpojuma konta rekvizītus, lai pārliecinātos, ka noklusējuma datu bāze ir iestatīta uz „master“.
Citi priekšnosacījumi
- Lai atvieglotu instalēšanas un vispārējās konfigurācijas darbības, ieteicams interneta savienojums.
- Identity risinājuma konfigurēšanai ir obligāti jāinstalē lietojumprogramma SQL Server Management Studio.
- Lai varētu veikt noteiktas datu bāzes apstrādes darbības, pakešfailos ir jāvar izmantot komandu SQLCMD. Tāpēc ir obligāti jāinstalē utilīta SQLCMD. Tā ir pieejama šajā adresē.
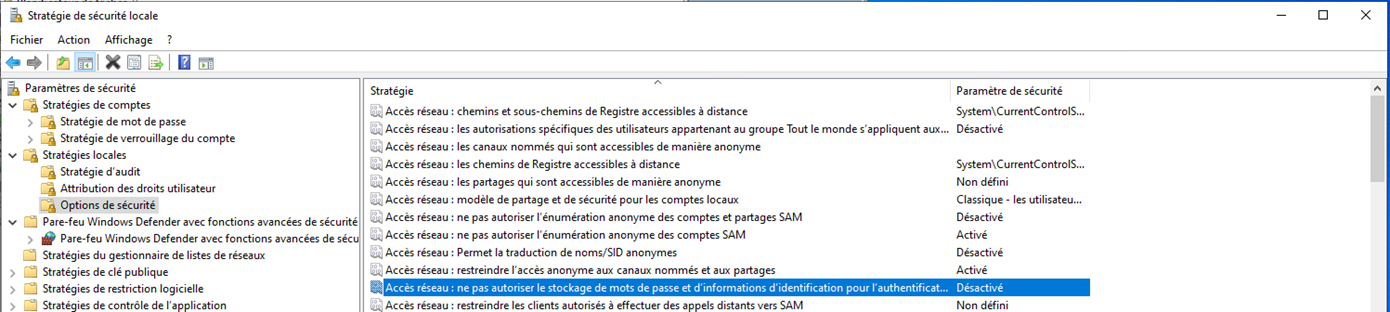
- Tīkla iestatījumos ir jāatspējo opcija Network access: Do not allow passwords and credentials for network authentication: