Technické předpoklady
Úvod
Tato část popisuje technické předpoklady, které je nutné splnit před instalací CyberElements Identity 7.1.
Pro dimenzování serverů je nutné kontaktovat integrátora, který upraví předpoklady podle kontextu (počet identit, případy použití k nasazení atd.).
Za zajištění předpokladů odpovídá zákazník.
Operační systém a předpoklady
Minimální předpoklady jsou uvedeny pouze pro informaci. Mohou se lišit v závislosti na počtu spravovaných identit nebo na implementovaných konfiguracích řešení. Doporučujeme obrátit se na konzultanta CyberElements nebo na zkušeného integrátora, který vám pomůže správně dimenzovat parametry serveru podle vašeho kontextu.
Ke sledování výkonu serveru SQL můžete použít tuto stránku.
Předpoklady serverů - konfigurace 1 (2 servery)
Tato architektura je doporučená
-
Server 1 hostující databázi, webovou aplikaci CyberElements Identity, server auditu a Identity API:
- OS: minimálně Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (podporovány jsou edice Standard a Entreprise Server)
- Minimální předpoklady: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Ovladač Native SQL server client minimálně ve verzi 11.0
- Úplné předpoklady najdete v části Komponenty Windows.
Za správu instance databáze odpovídá zákazník.
-
Server 2 hostující Systancia Identity Provisioning
- OS: minimálně Microsoft Windows Server 2025
- Minimální předpoklady: 4 VCPU / RAM 16 GB / 100 GB
- Úplné předpoklady najdete v části Komponenty Windows.
Předpoklady serverů - konfigurace 2 (1 server)
Tato architektura hostuje všechny komponenty řešení a je vhodná pro prostředí s malým objemem a jednoduchou konfigurací (webová aplikace CyberElements Identity, Identity API (REST kompatibilní s protokolem SCIM), server auditu, databáze a SIP (modul zřizování)).
- OS: minimálně Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (podporovány jsou edice Standard a Entreprise Server)
- Framework .NET 4.8
- Minimální předpoklady: 6 VCPU / RAM 32 GB / 100 GB
- Ovladač Native SQL server client minimálně ve verzi 11.0
- Úplné předpoklady najdete v části Komponenty Windows.
Předpoklady serverů - konfigurace 3 (3 servery)
-
Server 1 hostující databázi:
- OS: minimálně Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (podporovány jsou edice Standard a Entreprise Server)
- Framework .NET 4.8
- Minimální předpoklady: 4 VCPU / RAM 16 GB / 50 GB
Za správu databázového serveru odpovídá zákazník
-
Server 2 hostující webovou aplikaci CyberElements Identity, server auditu a Identity API
- OS: minimálně Microsoft Windows Server 2025
- Framework .NET 4.8
- Minimální předpoklady: 4 VCPU / RAM 16 GB / 50 GB
- Ovladač Native SQL server client minimálně ve verzi 11.0
- Úplné předpoklady najdete v části Komponenty Windows.
-
Server 3 hostující modul zřizování
- OS: minimálně Microsoft Windows Server 2025
- Minimální předpoklady: 4 VCPU / RAM 16 GB / 100 GB
- Úplné předpoklady najdete v části Komponenty Windows.
Komponenty Windows
Předpoklady pro starší konzoly, které je nutné nainstalovat na server SID:
- Framework 4.8, pokud není na serveru nainstalován ve výchozím nastavení
- Skript předpokladů systému Windows, který se spouští podle verze serveru
- Windows prerequisites [corresponding version].bat
Předpoklady, které je nutné nainstalovat na servery SID a SIP:
- dotnet-hosting-9.0.x.exe
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
Pro server SIP:
- Moduly PowerShell WebAdministration a PsIni pro instalaci SIP
Platný doménový certifikát
Chcete-li nainstalovat CyberElements Identity, musíte mít platný doménový certifikát na serverech, na kterých se nachází:
- Weby
- Identity API
- SIP API (se SIP)
Účty služeb Windows
Aby řešení fungovalo správně, potřebujete tři účty služeb Windows:
- Účet 1: ke spouštění Identity API, webu (generace 7) a Federation
- Účet 2: ke spouštění SIP API
- Účet 3: ke spouštění webu (generace 6)
Účet 1 musí mít po dobu instalace práva sysadmin k instanci databáze. Po instalaci lze jeho práva snížit na dbowner databáze Hpliance.
Tyto účty musí být standardní doménové účty:
- Bez vypršení platnosti hesla.
- Bez změny hesla při prvním ověření v doméně.
- Musí mít právo spouštět úlohy (batch job).
Případ zřizování úložiště AD s rozdělením na sila:
Je nutné mít účty služeb třetích stran s výše popsanými oprávněními.
Účty správců Windows
Během fáze integrace potřebuje integrátor účet správce k provádění různých operací.
Tento účet musí být standardní doménový účet:
- Musí mít právo spouštět se jako služba.
- Musí mít právo spouštět úlohy (batch job).
- Musí mít roli DBOwner v databázi Hpliance (přiděluje se při instalaci Systancia Identity 6.1 SP2 a novějších).
Účet správce musí mít tato práva:
- Otevření relace jako služba.
- Otevření relace jako úloha.
Tento účet lze po skončení fáze integrace zakázat.
Kontrola rolí a funkcí
Poznámka
Od verze 7.1 instalátor jako první krok ověří předpoklady serveru Windows. Pokud nejsou splněny (chybí role, funkce nebo framework), instalátor se zastaví a zpráva uvede chybějící položky.
Na serveru, na kterém se nachází řešení Identity, je nutné nainstalovat roli IIS, která bude hostovat rozhraní pro správu Identity.
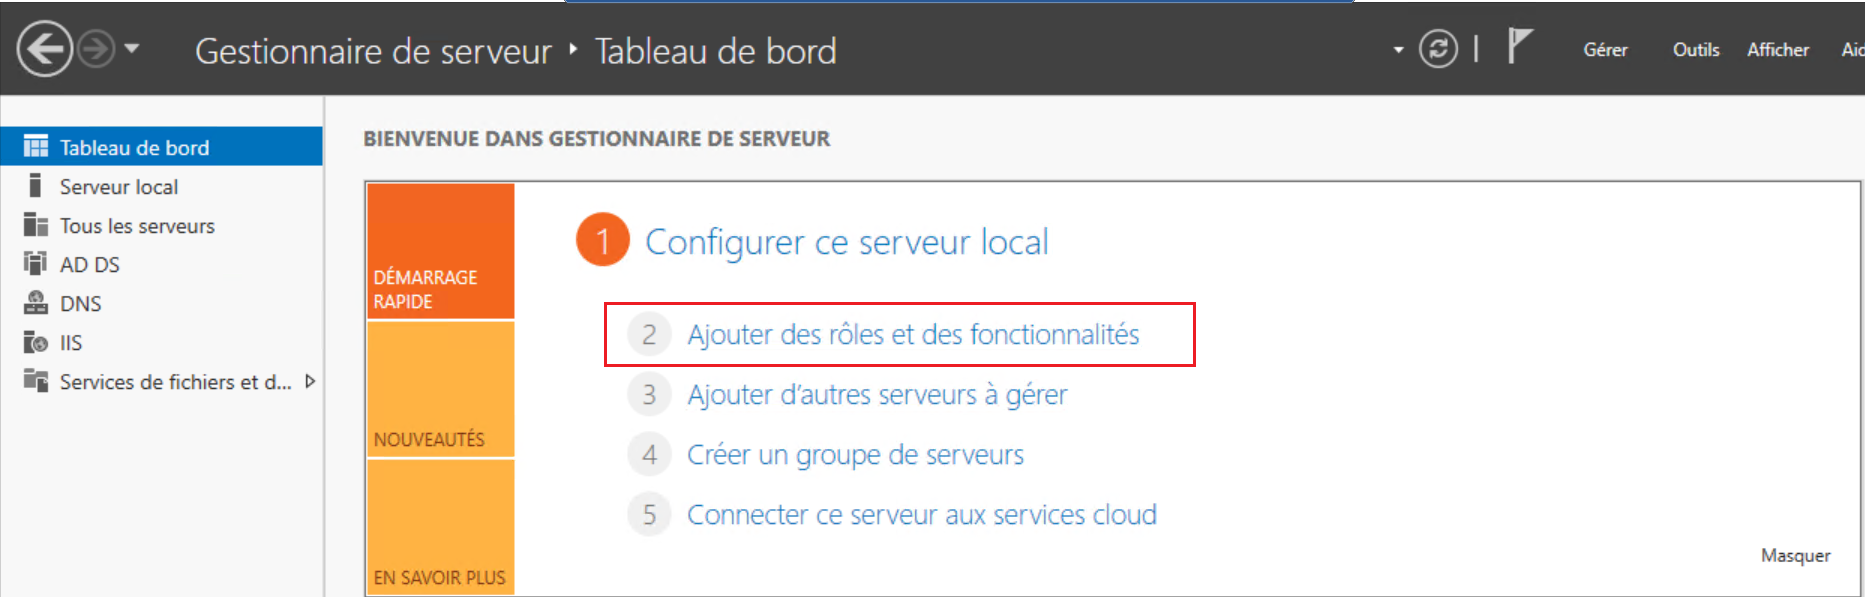
Ve správci serveru přejděte do nabídky „Add roles and features“.
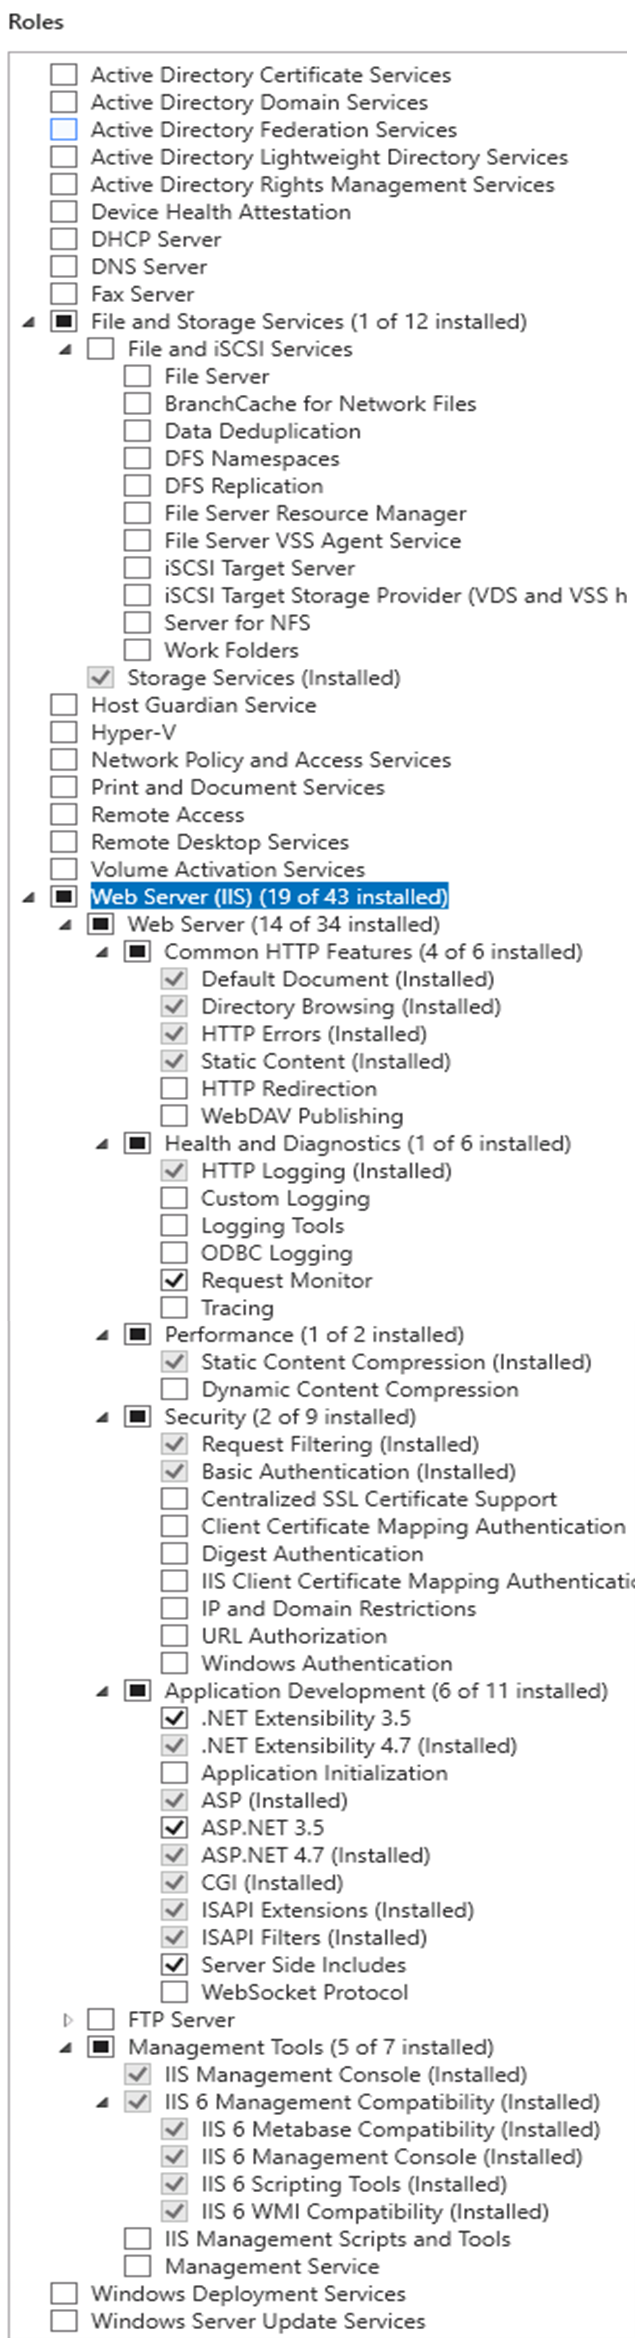
Role „Web Server (IIS)“ musí být zaškrtnuta alespoň s následujícími možnostmi:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
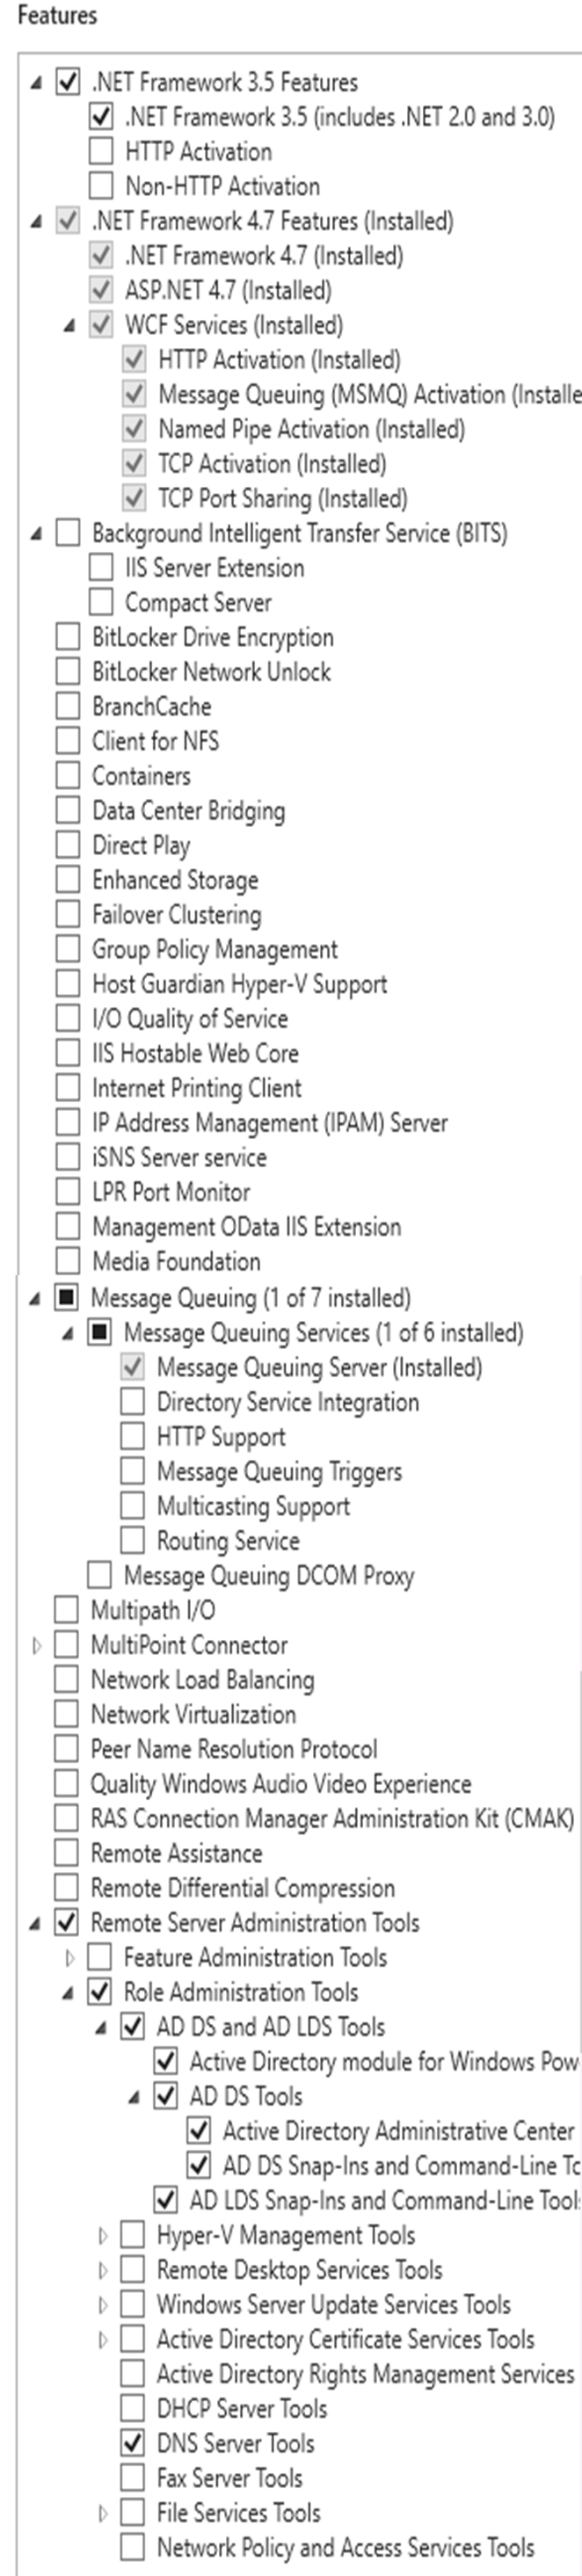
Na další obrazovce musí být zaškrtnuty následující funkce, alespoň s těmito možnostmi:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- .NET Framework 4.8 (for Windows Server 2025) features
- .NET Framework 4.8
- ASP.NET 4.8
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
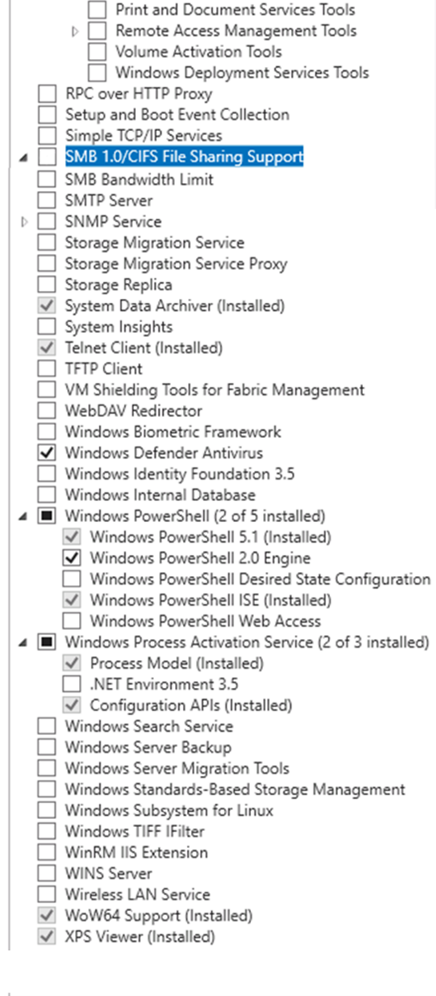
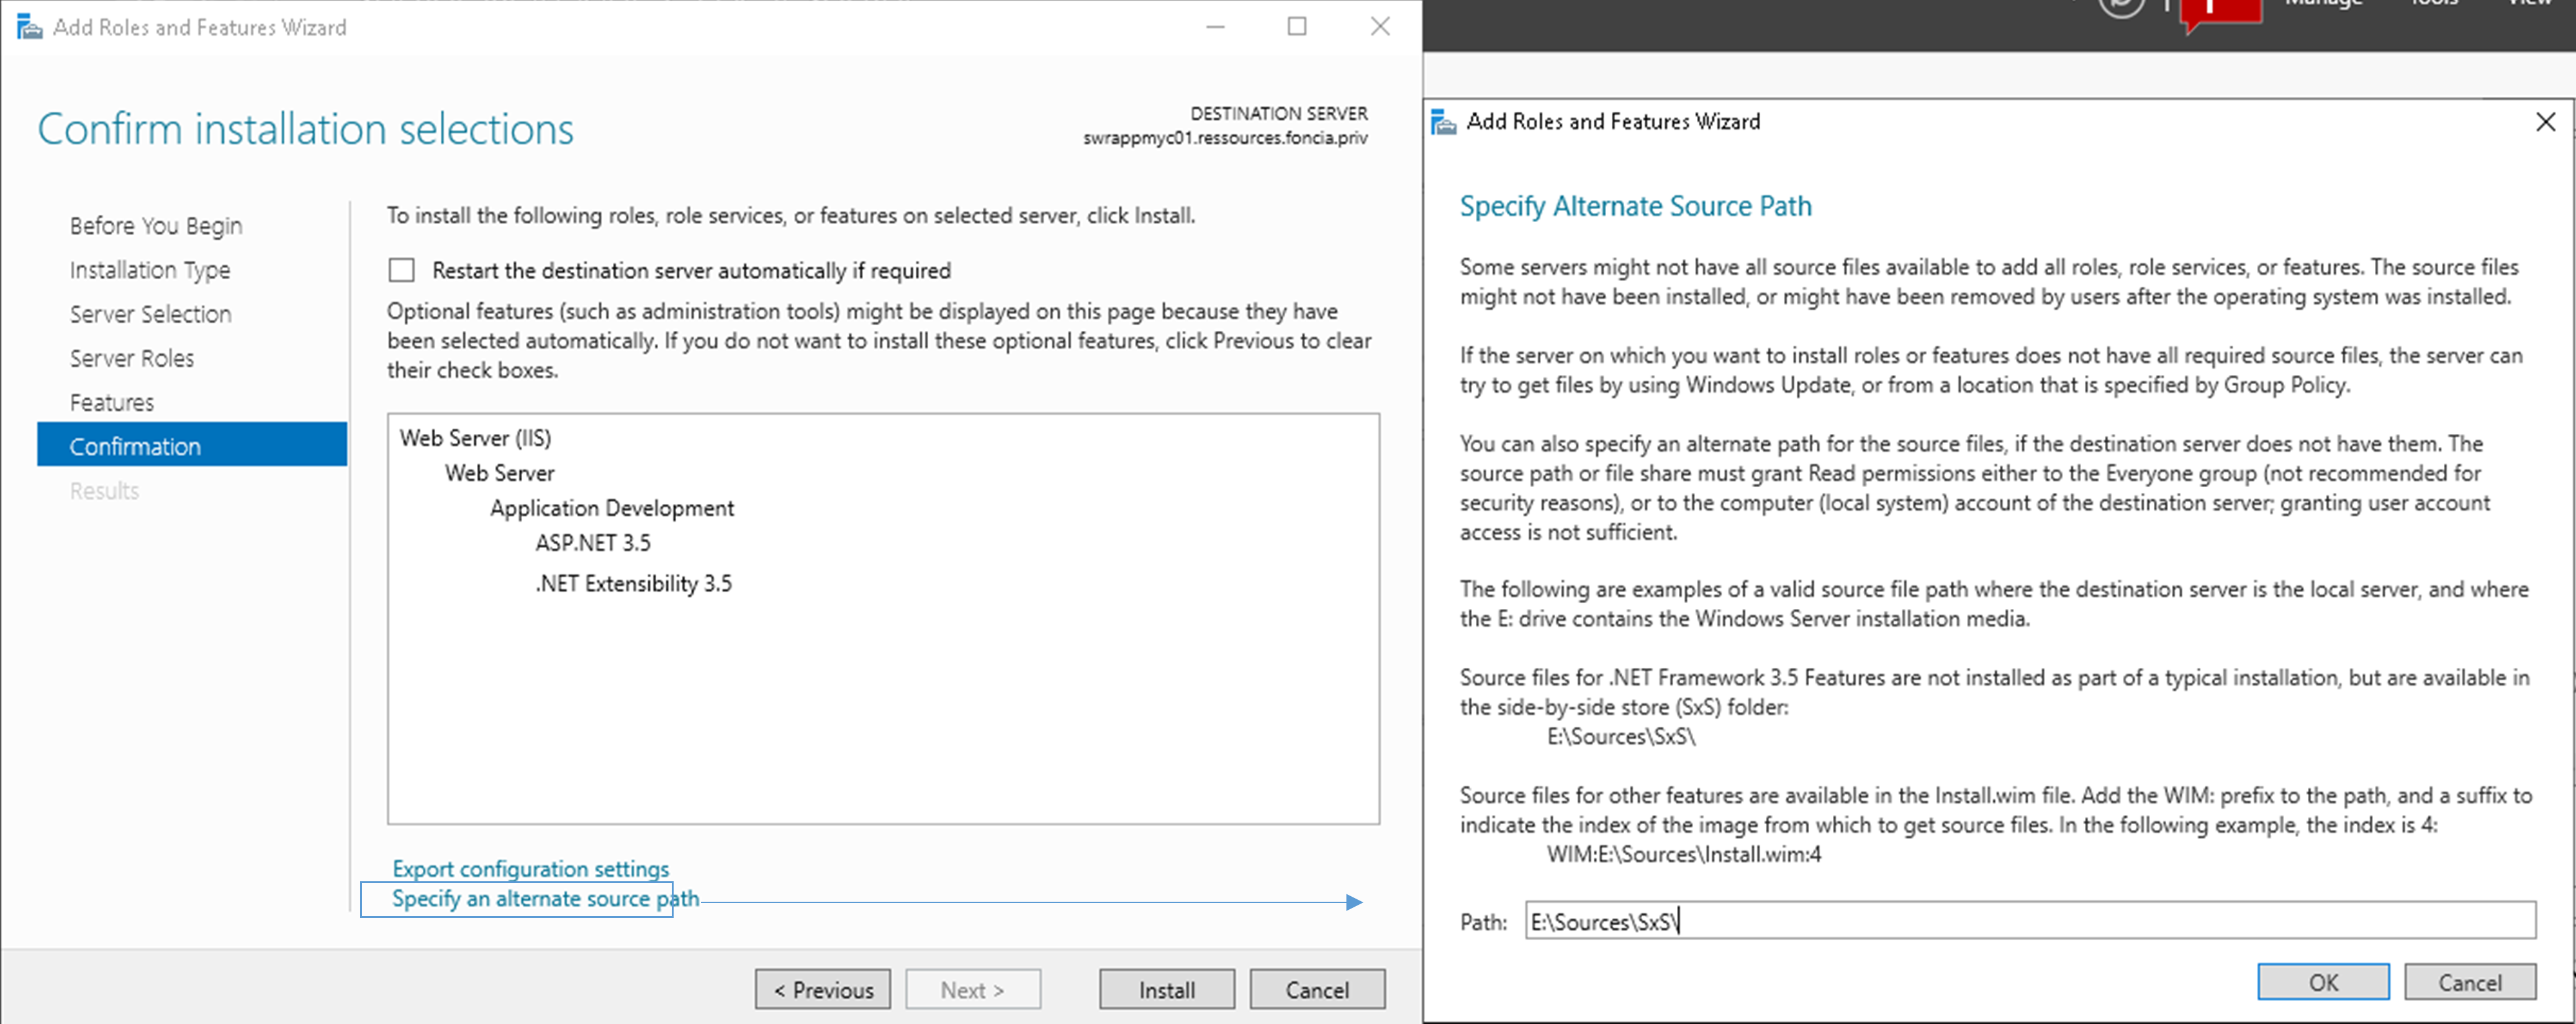
Přidání role a funkcí Net Framework 3.5
Pokud potřebujete přidat funkci Net Framework 3.5, postupujte takto:
- Znovu připojte obraz ISO použitý k instalaci serveru.
- Zadejte písmeno jednotky obrazu ISO doplněné o [:\Sources\Sxs], jak je znázorněno níže.
Příklad cesty
E:\Sources\Sxs\
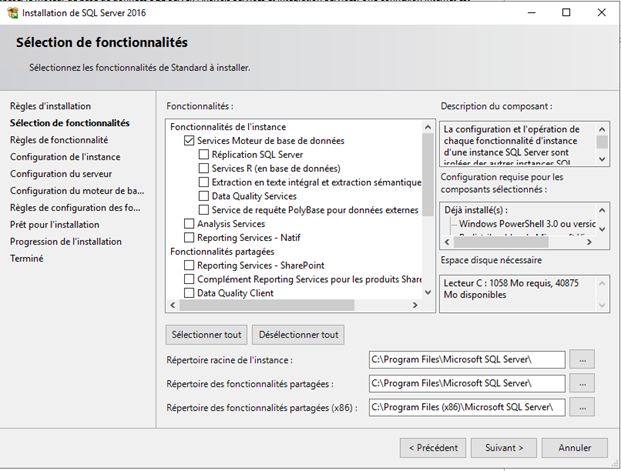
Instalace instance SQL Server
Spusťte instalaci SQL Server.
Zaškrtněte následující funkce:
- Služby databázového stroje
Poté ponechte výchozí instalační adresář „C:\Program Files\Microsoft SQL Server“.
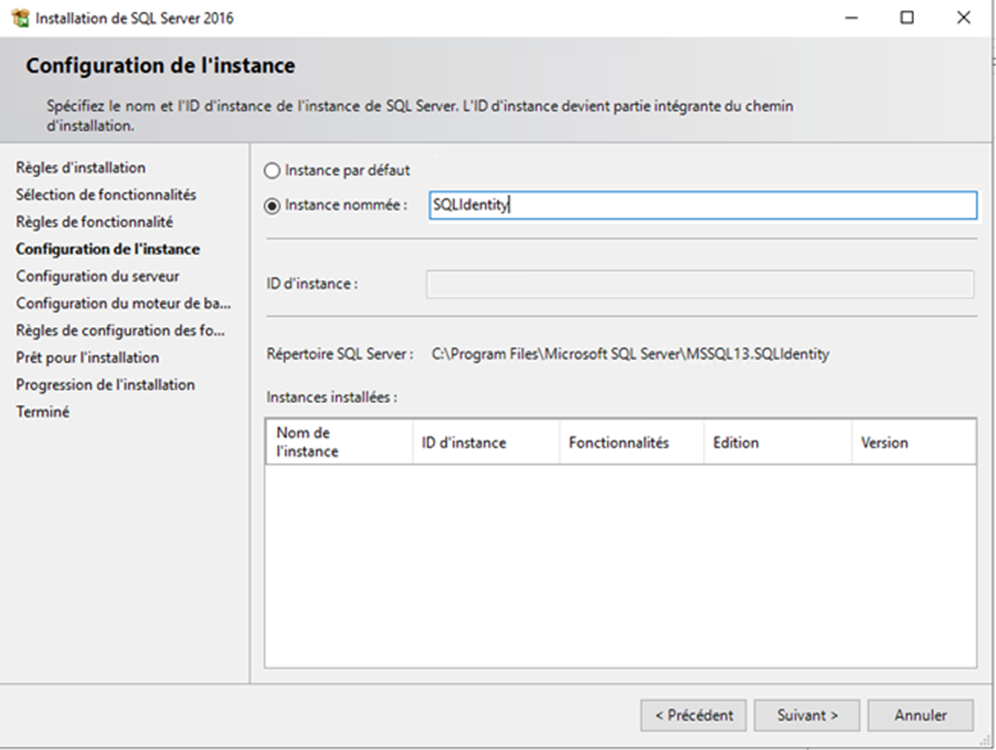
Vytvořte pojmenovanou instanci (příklad: „SQLIdentity“)
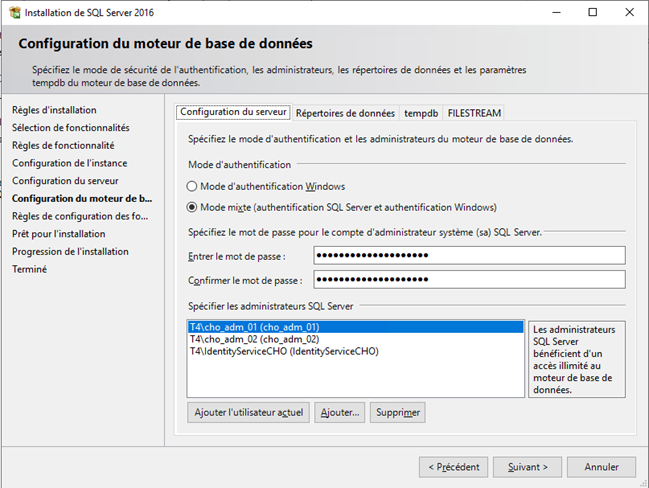
Na obrazovce Database Engine Configuration zvolte „Mixed Mode (SQL Server authentication and Windows authentication)“ a zadejte heslo účtu správce domény.
Přidejte účty, které budou správci databáze.
Účet služby musí být přidán do seznamu správců databáze.
Aby bylo možné nainstalovat řešení Identity a zajistit vytvoření nebo aktualizaci databáze, musí mít účet služby roli „sysadmin“. Tuto roli lze po instalaci nebo aktualizaci řešení odebrat.
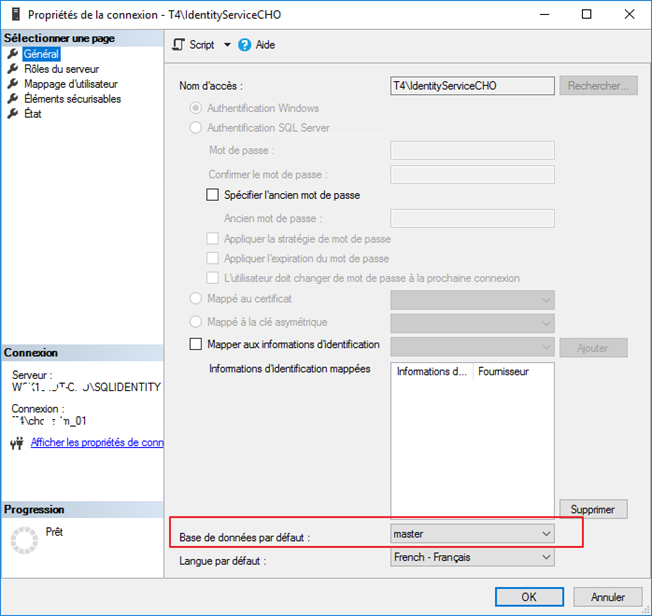
Zkontrolujte vlastnosti účtu služby v připojeních a ujistěte se, že výchozí databáze je nastavena na „master“.
Další předpoklady
- Pro usnadnění instalace a obecných konfiguračních operací se doporučuje připojení k internetu.
- Pro konfiguraci řešení Identity je nezbytné nainstalovat aplikaci SQL Server Management Studio.
- Aby bylo možné provádět některé operace zpracování databáze, je nutné mít možnost používat příkaz SQLCMD v dávkových souborech. Proto je nezbytné nainstalovat nástroj SQLCMD. Je k dispozici na následující adrese.
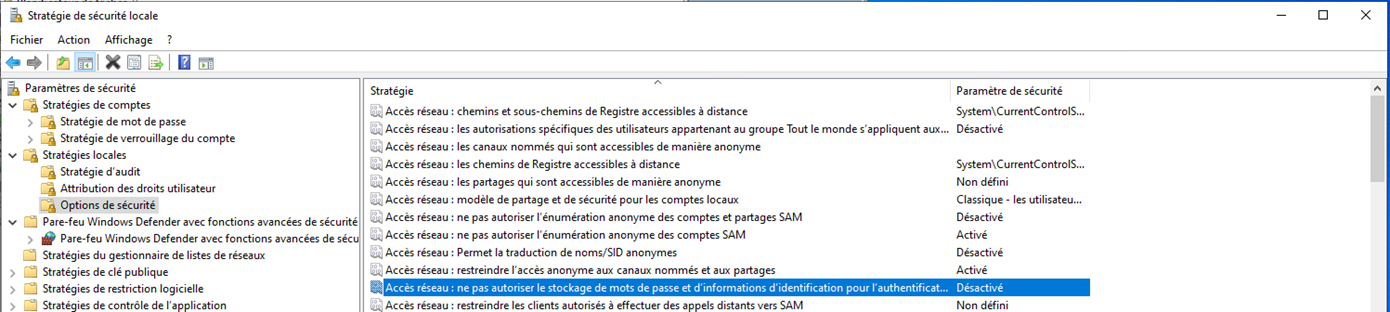
- V nastavení sítě musí být zakázána možnost Network access: Do not allow passwords and credentials for network authentication: