Tehnilised eeltingimused
Sissejuhatus
Selles peatükis kirjeldatakse tehnilisi eeltingimusi, mis peavad olema täidetud enne CyberElements Identity 7.1 installimist.
Serverite mõõtmestamiseks tuleb pöörduda integraatori poole, kes kohandab eeltingimused vastavalt kontekstile (identiteetide arv, juurutatavad kasutusjuhud jne).
Eeltingimuste täitmise eest vastutab klient.
Operatsioonisüsteem ja eeltingimused
Minimaalsed eeltingimused on esitatud ainult teavitamise eesmärgil. Need võivad muutuda olenevalt hallatavate identiteetide arvust või rakendatud lahenduse konfiguratsioonidest. Soovitame pöörduda CyberElementsi konsultandi või kogenud integraatori poole, kes aitab teil serveri parameetrid vastavalt teie kontekstile õigesti mõõtmestada.
SQL Serveri jõudluse jälgimiseks vaadake seda lehte.
Serverite eeltingimused - konfiguratsioon 1 (2 serverit)
See arhitektuur on soovitatav
-
Server 1, mis majutab andmebaasi, CyberElements Identity veebirakendust, auditiserverit ja Identity API-t:
- OS: vähemalt Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (toetatud on Standard ja Enterprise Server)
- Minimaalsed eeltingimused: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Native SQL server client draiver, vähemalt versioon 11.0
- Täielikud eeltingimused leiate peatükist Windowsi komponendid.
Andmebaasi eksemplari haldamise eest vastutab klient.
-
Server 2, mis majutab toodet Systancia Identity Provisioning
- OS: vähemalt Microsoft Windows Server 2025
- Minimaalsed eeltingimused: 4 VCPU / RAM 16 GB / 100 GB
- Täielikud eeltingimused leiate peatükist Windowsi komponendid.
Serverite eeltingimused - konfiguratsioon 2 (1 server)
See arhitektuur majutab lahenduse kõiki komponente ning sobib väikese mahu ja lihtsa konfiguratsiooniga keskkondadesse (CyberElements Identity veebirakendus, Identity API (REST, ühilduv SCIM-protokolliga), auditiserver, andmebaas ja SIP (ettevalmistusmootor)).
- OS: vähemalt Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (toetatud on Standard ja Enterprise Server)
- Framework .NET 4.8
- Minimaalsed eeltingimused: 6 VCPU / RAM 32 GB / 100 GB
- Native SQL server client draiver, vähemalt versioon 11.0
- Täielikud eeltingimused leiate peatükist Windowsi komponendid.
Serverite eeltingimused - konfiguratsioon 3 (3 serverit)
-
Server 1, mis majutab andmebaasi:
- OS: vähemalt Microsoft Windows Server 2025
- SQL Server 2022 / 2025 (toetatud on Standard ja Enterprise Server)
- Framework .NET 4.8
- Minimaalsed eeltingimused: 4 VCPU / RAM 16 GB / 50 GB
Andmebaasiserveri haldamise eest vastutab klient
-
Server 2, mis majutab CyberElements Identity veebirakendust, auditiserverit ja Identity API-t
- OS: vähemalt Microsoft Windows Server 2025
- Framework .NET 4.8
- Minimaalsed eeltingimused: 4 VCPU / RAM 16 GB / 50 GB
- Native SQL server client draiver, vähemalt versioon 11.0
- Täielikud eeltingimused leiate peatükist Windowsi komponendid.
-
Server 3, mis majutab ettevalmistusmootorit
- OS: vähemalt Microsoft Windows Server 2025
- Minimaalsed eeltingimused: 4 VCPU / RAM 16 GB / 100 GB
- Täielikud eeltingimused leiate peatükist Windowsi komponendid.
Windowsi komponendid
Vanemate konsoolide eeltingimused, mis tuleb installida SID-serverisse:
- Framework 4.8, kui see pole serverisse vaikimisi installitud
- Windowsi eeltingimuste skript, mis tuleb käivitada olenevalt serveri versioonist
- Windows prerequisites [corresponding version].bat
SID- ja SIP-serveritesse installitavad eeltingimused:
- dotnet-hosting-9.0.x.exe
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
SIP-serveri jaoks:
- PowerShelli moodulid WebAdministration ja PsIni SIP-i installimiseks
Kehtiv domeenisertifikaat
CyberElements Identity installimiseks peab teil olema kehtiv domeenisertifikaat serverites, kus asuvad järgmised komponendid:
- Veebisaidid
- Identity API
- SIP API (koos SIP-iga)
Windowsi teenusekontod
Lahenduse nõuetekohaseks toimimiseks on vaja kolme Windowsi teenusekontot:
- Konto 1: Identity API, veebisaidi (põlvkond 7) ja Federationi käitamiseks
- Konto 2: SIP API käitamiseks
- Konto 3: veebisaidi (põlvkond 6) käitamiseks
Kontol 1 peavad installimise etapis olema andmebaasi eksemplaril sysadmin-õigused. Pärast installimist võib selle õigused vähendada Hpliance andmebaasi dbowner-õigusteni.
Need kontod peavad olema tavalised domeenikontod:
- Parool ei aegu.
- Domeenis esmakordsel autentimisel ei pea parooli muutma.
- Kontol peab olema õigus käivitada töid (batch job).
AD-hoidla ettevalmistus silostamisega:
Vaja on kolmanda osapoole teenusekontosid, millel on eespool kirjeldatud load.
Windowsi administraatorikontod
Integreerimisetapis vajab integraator mitmesuguste toimingute tegemiseks administraatorikontot.
See konto peab olema tavaline domeenikonto:
- Kontol peab olema õigus käivituda teenusena.
- Kontol peab olema õigus käivitada töid (batch job).
- Kontol peab olema Hpliance andmebaasis roll DBOwner (määratakse Systancia Identity 6.1 SP2 ja uuemate versioonide installimisel).
Administraatorikontol peavad olema õigused:
- Avada seanss teenusena.
- Avada seanss tööna.
Selle konto saab integreerimisetapi lõpus välja lülitada.
Rollide ja funktsioonide kontroll
Märkus
Alates versioonist 7.1 kontrollib installiprogramm esimese toiminguna Windowsi serveri eeltingimusi. Kui need pole täidetud – puudub roll, funktsioon või framework –, installiprogramm peatub ja teates täpsustatakse puuduvad üksused.
Serverisse, kus Identity lahendus asub, tuleb Identity haldusliidese majutamiseks installida IIS-roll.
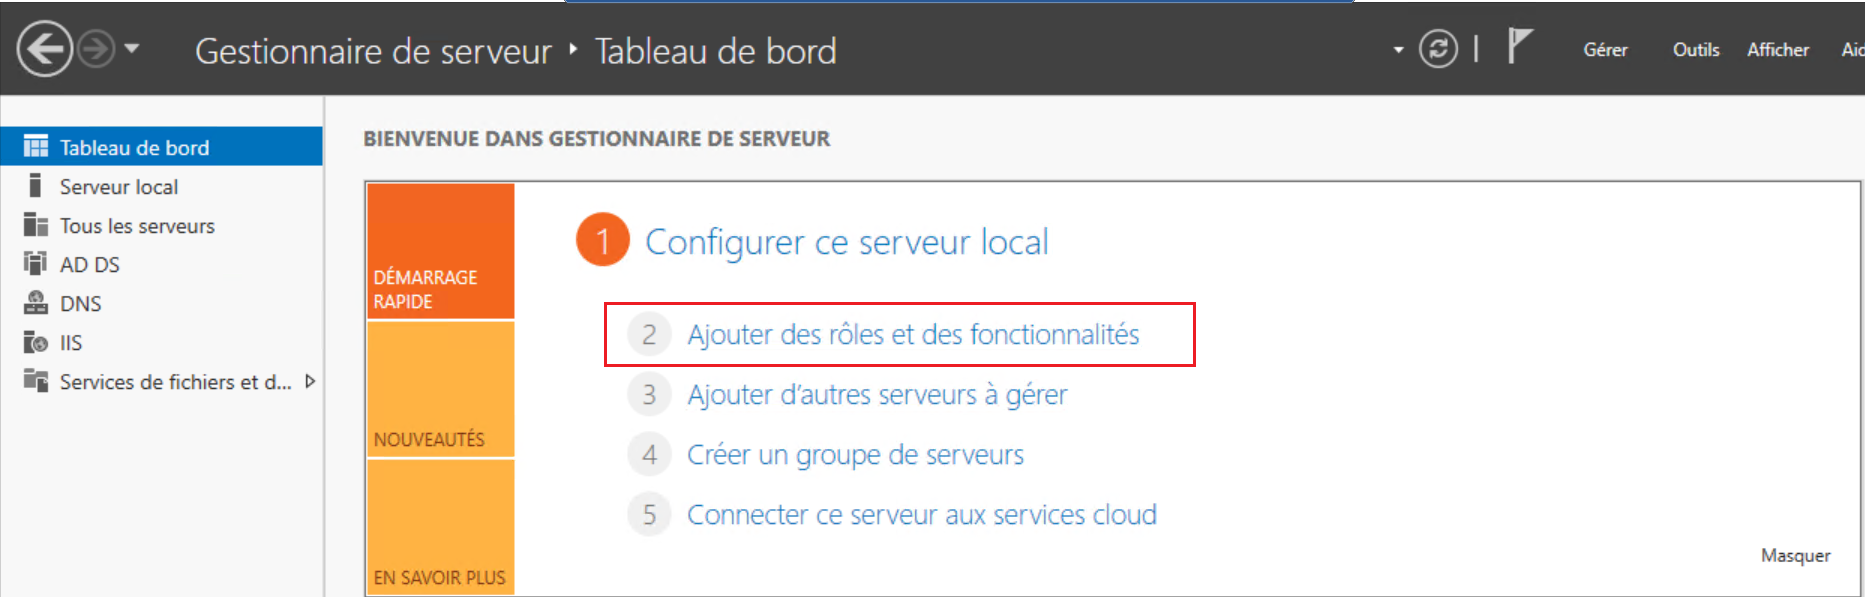
Avage serverihalduris menüü „Add roles and features“.
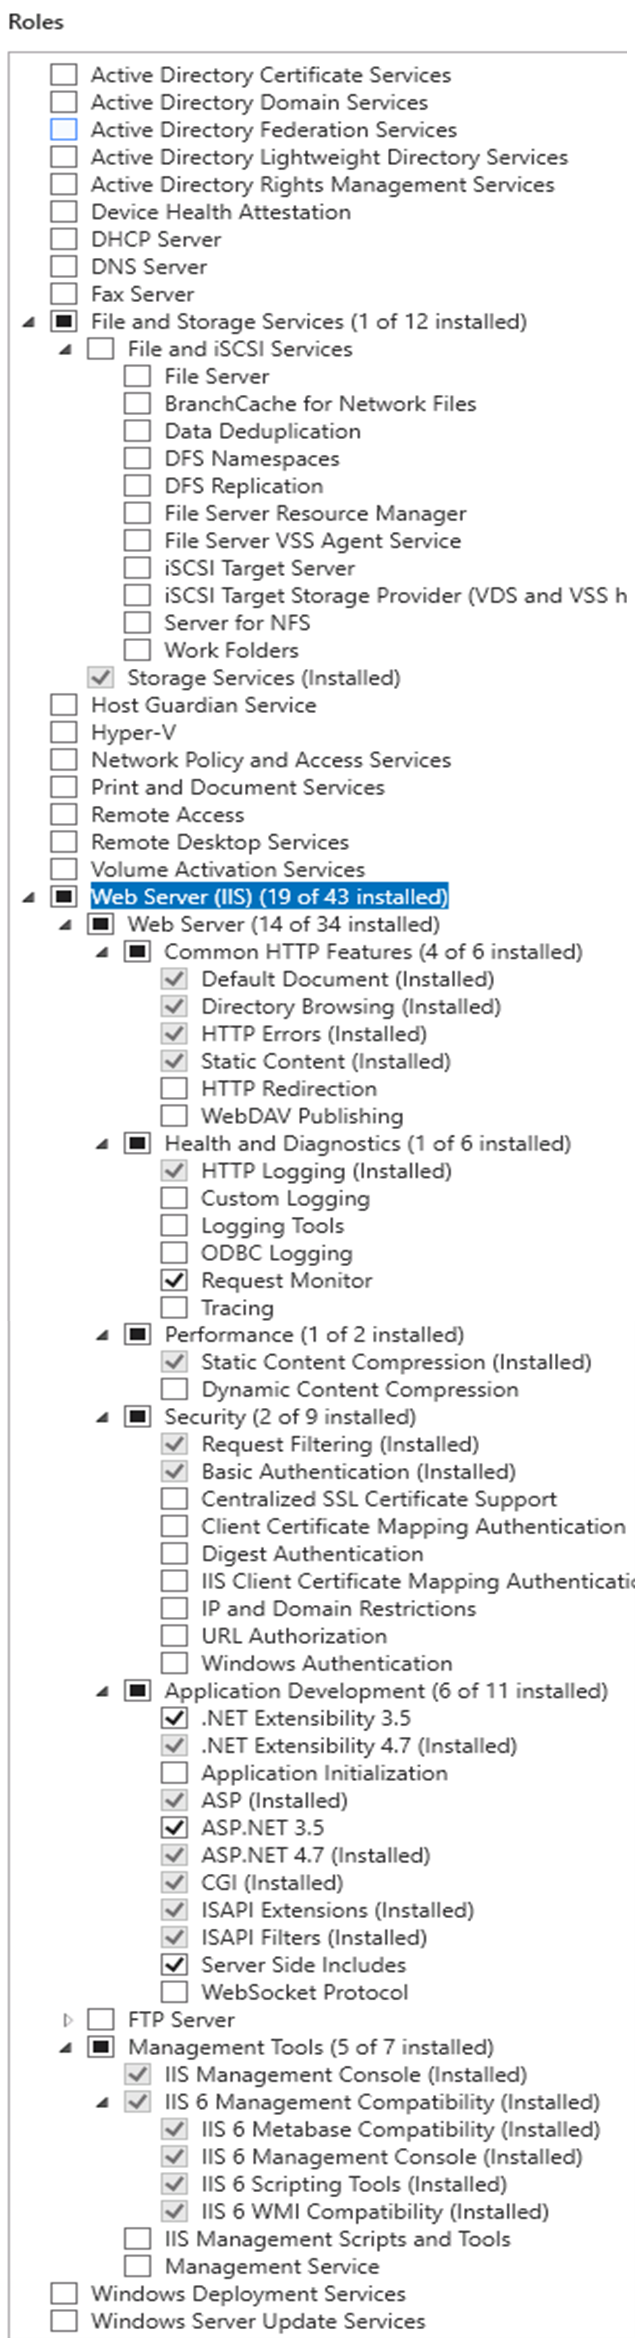
Roll „Web Server (IIS)“ tuleb märkida vähemalt järgmiste suvanditega:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
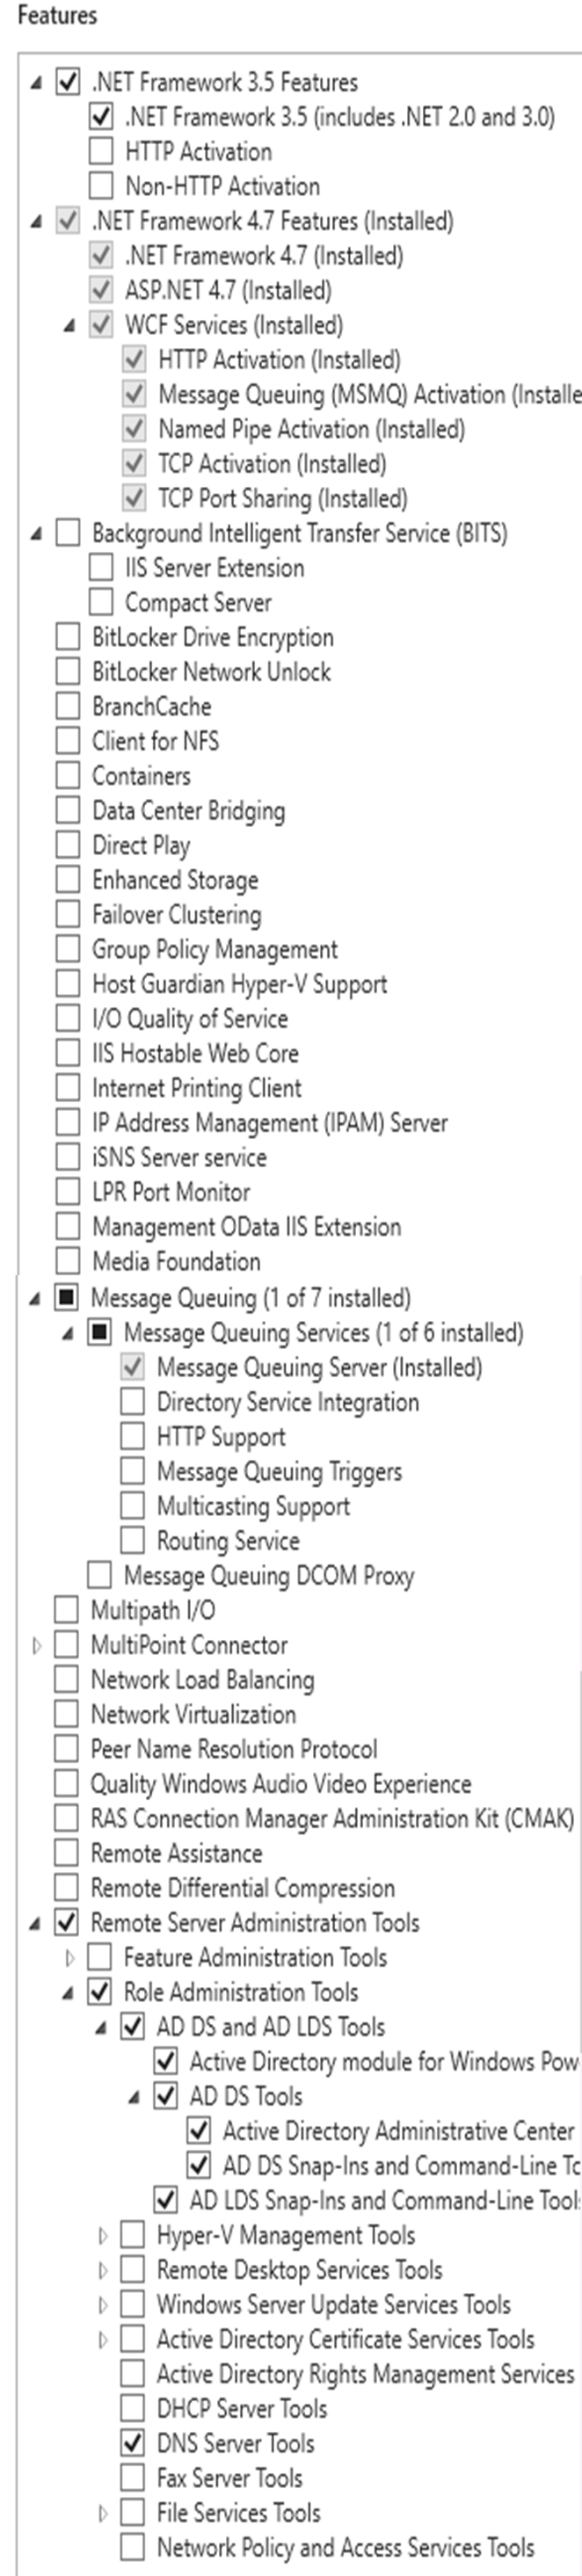
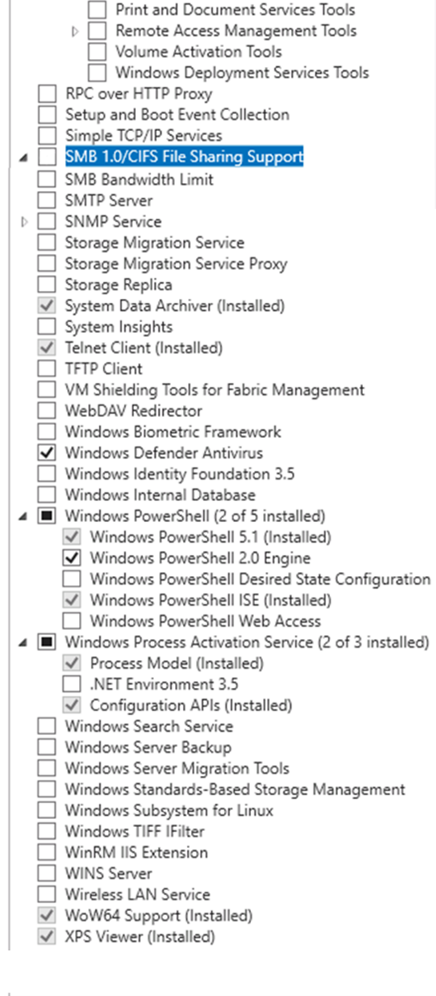
Järgmisel kuval tuleb märkida järgmised funktsioonid vähemalt järgmiste suvanditega:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- .NET Framework 4.8 funktsioonid (Windows Server 2025 jaoks)
- .NET Framework 4.8
- ASP.NET 4.8
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
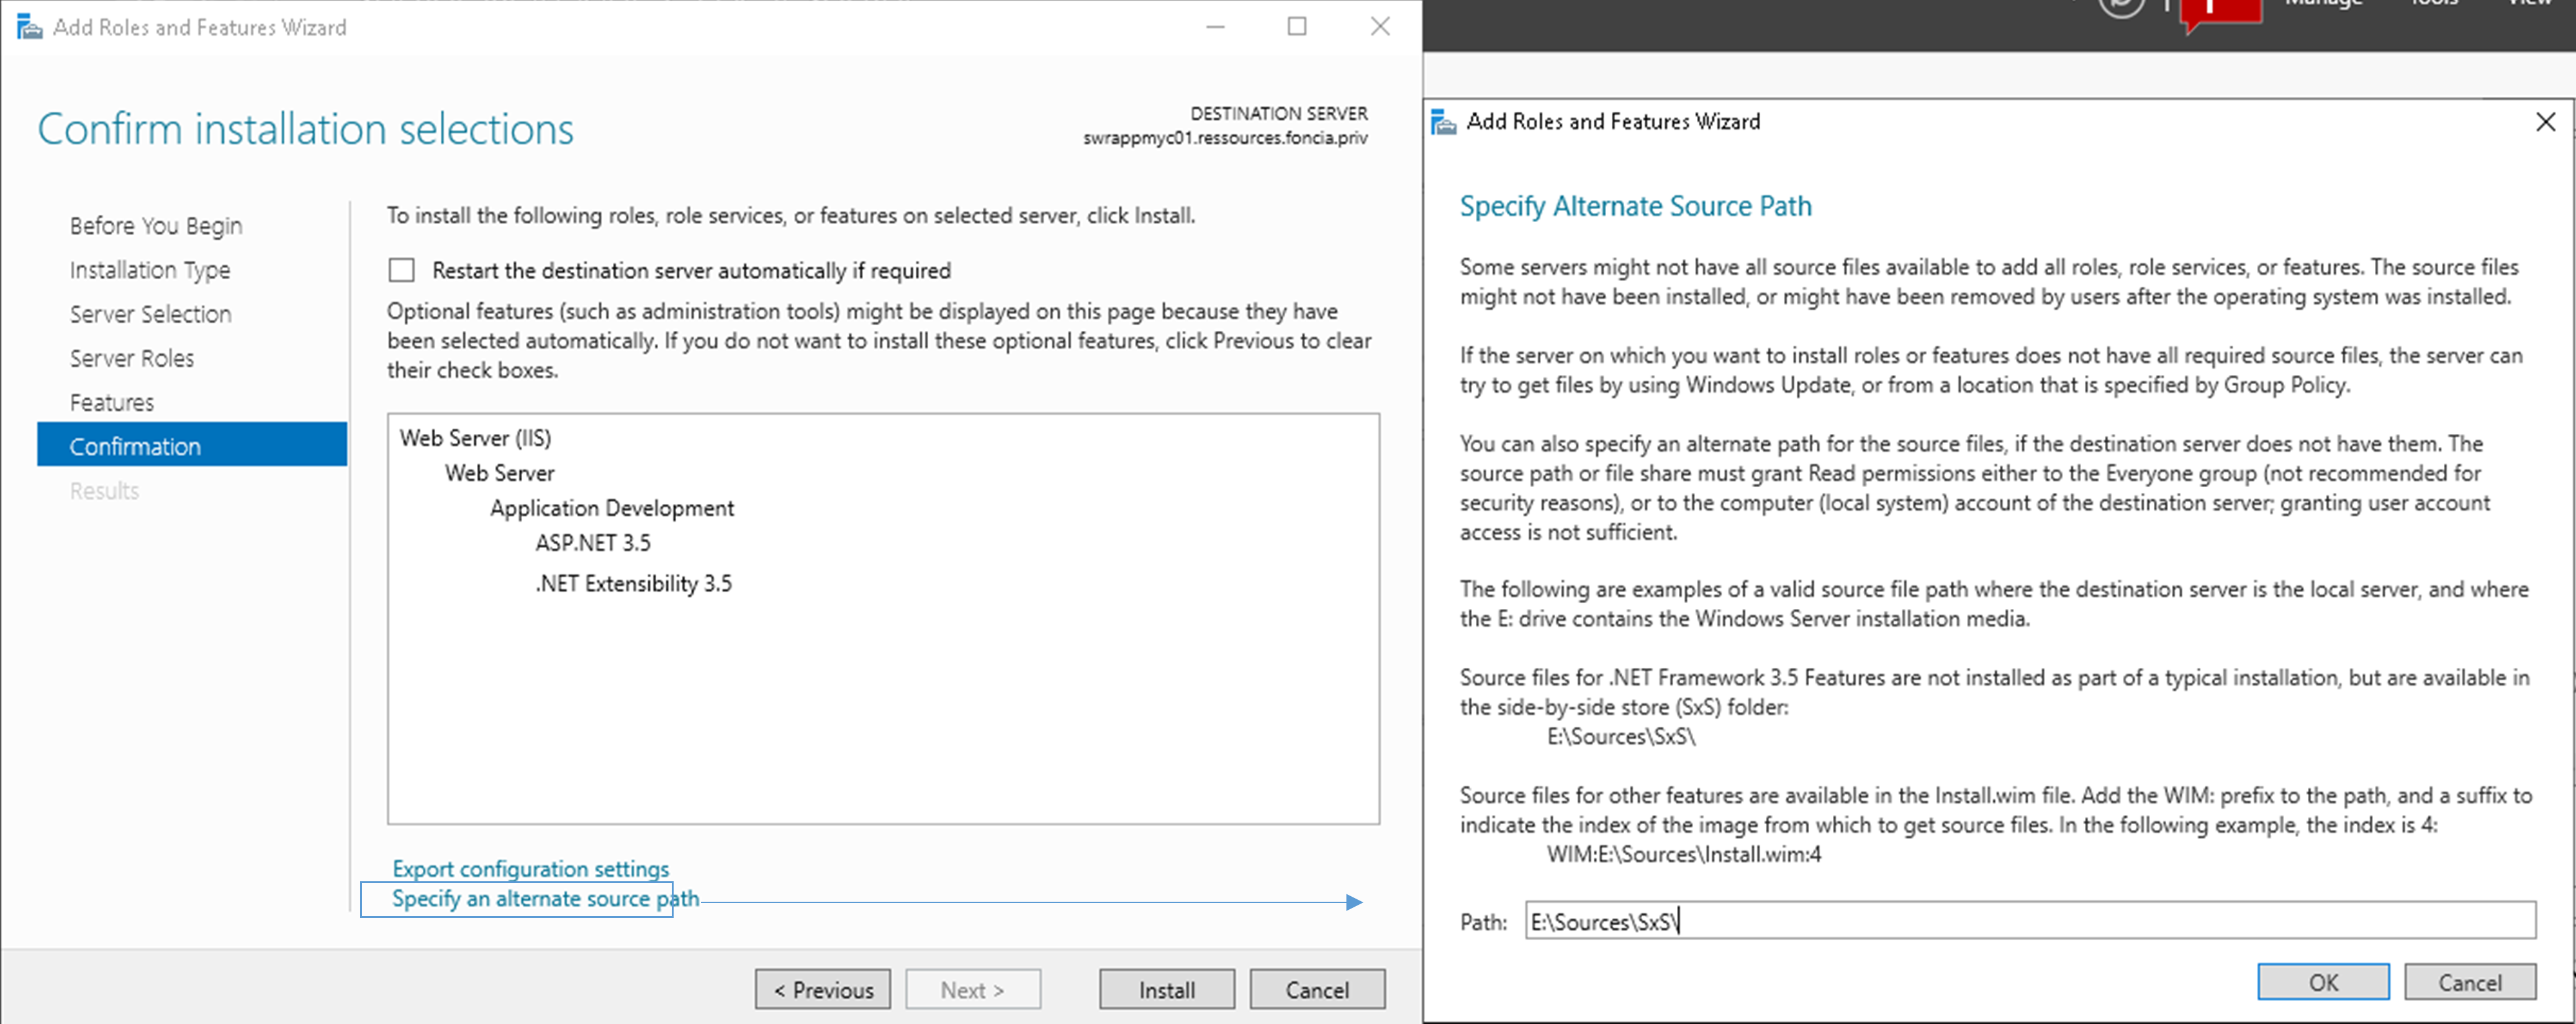
Net Framework 3.5 rolli ja funktsioonide lisamine
Kui teil on vaja lisada funktsioon Net Framework 3.5, peate:
- Ühendama uuesti serveri installimisel kasutatud ISO-kujutise.
- Sisestama ISO-kujutise draivitähe, millele on lisatud [:\Sources\Sxs], nagu allpool näidatud.
Tee näide
E:\Sources\Sxs\
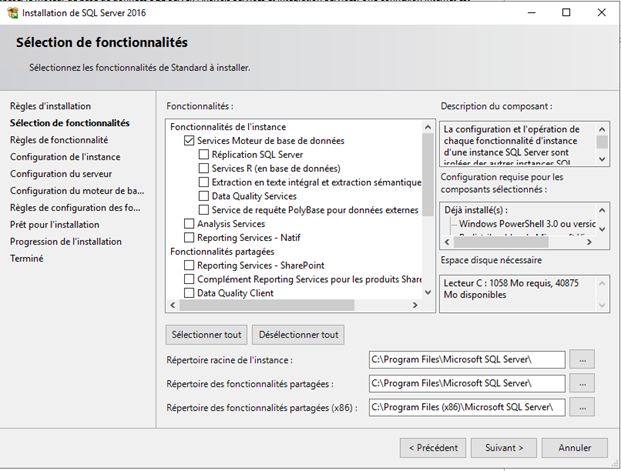
SQL Serveri eksemplari installimine
Käivitage SQL Serveri installimine.
Märkige järgmised funktsioonid:
- Andmebaasimootori teenused
Seejärel jätke vaikeinstallikaustaks „C:\Program Files\Microsoft SQL Server“.
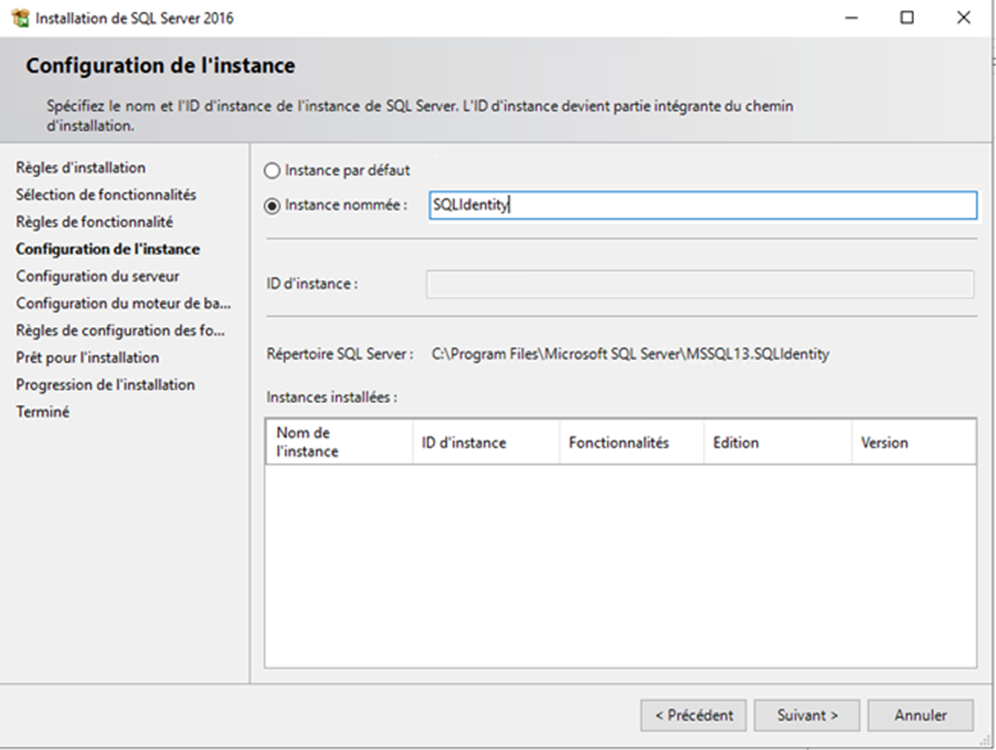
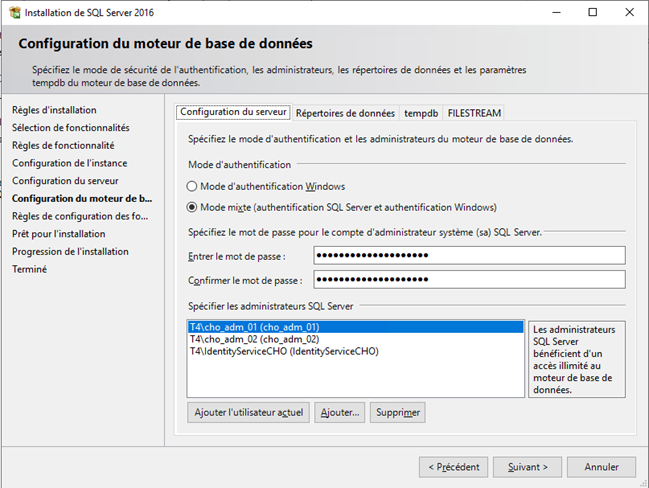
Looge nimega eksemplar (näide: „SQLIdentity“)
Valige jaotises Database Engine Configuration „Mixed Mode (SQL Server authentication and Windows authentication)“ ja sisestage domeeni administraatorikonto parool.
Lisage kontod, millest saavad andmebaasi administraatorid.
Teenusekonto tuleb lisada andmebaasi administraatorite loendisse.
Identity lahenduse installimiseks ning andmebaasi loomise või värskendamise tagamiseks peab teenusekontol olema roll „sysadmin“. Selle rolli saab eemaldada pärast lahenduse installimist või värskendamist.
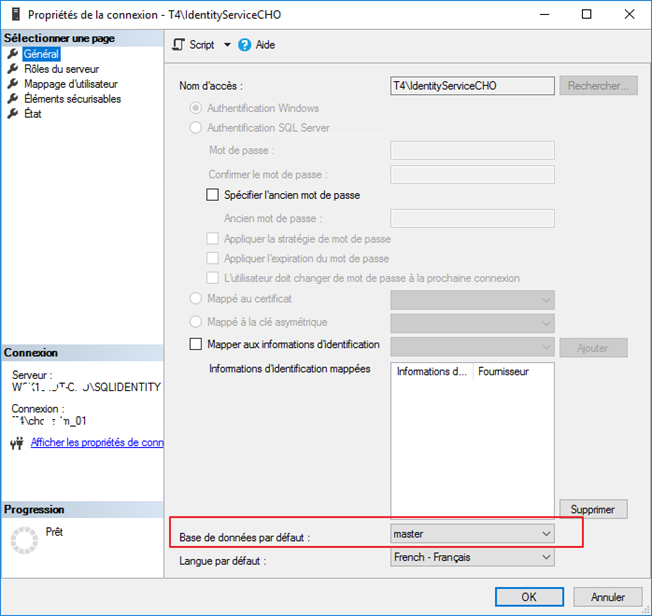
Kontrollige ühendustes teenusekonto atribuute, et veenduda, et vaikeandmebaasiks on määratud „master“.
Muud eeltingimused
- Installimise ja üldiste konfigureerimistoimingute hõlbustamiseks on soovitatav Interneti-ühendus.
- Identity lahenduse konfigureerimiseks on hädavajalik installida rakendus SQL Server Management Studio.
- Teatud andmebaasitöötlustoimingute tegemiseks peab olema võimalik kasutada pakkfailides käsku SQLCMD. Seetõttu on hädavajalik installida utiliit SQLCMD. See on saadaval järgmisel aadressil.
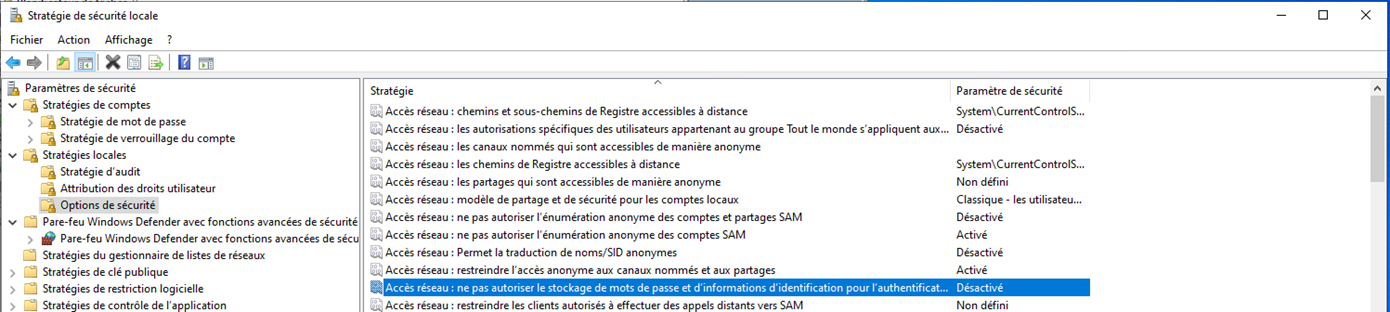
- Võrgusätetes tuleb välja lülitada suvand Network access: Do not allow passwords and credentials for network authentication: