Konnektorite käivitamine
Ettevalmistusjada käivitamiseks on mitu meetodit:
- Batch- või PowerShell-failide abil, mille käsuread kutsuvad käivitusfaili HPPRunCli
- Tööde haldusliidese abil
- SIP-veebiteenuste abil
Ettevalmistusjadade käivitamine failiga HPPRUNCLI.exe
Batch- või PowerShell-failis tuleb kutsuda käivitusfail HppRunClie.exe koos järgmiste suvanditega:
| Suvandid | Funktsioon | Kohustuslik (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Suvand käivitatava jada määramiseks. | Y |
| -cfg [Config_file_name] | Suvand kasutatava konfiguratsioonifaili määramiseks. | N. Vaikimisi kasutatakse faili hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Suvand sobitusatribuudi väärtuse määramiseks, et käivitada jada üksikult. Kui tuleb määrata mitu atribuudiväärtust, tuleb need loetleda järjekorras, milles eksporte tuleb käivitada. | N |
| -seq [Directory_nm] | Suvand logifailide väljundkataloogi nime määramiseks. | N |
Ettevalmistusjadade käivitamine tööde haldusliidese kaudu
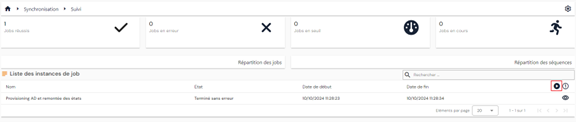
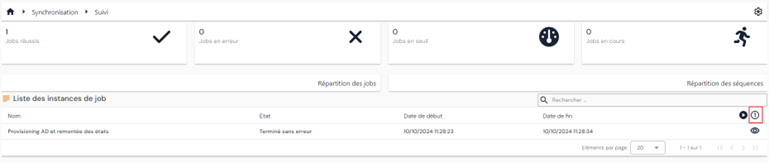
Ettevalmistusjada tööeksemplaride vaatamise lehelt saate tööd käivitada kas üksikult või hulgi.
Töö hulgi käivitamiseks klõpsake nuppu „ “.
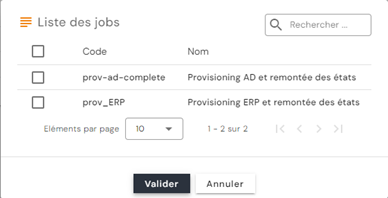
Valige soovitud töö(d) ja klõpsake seejärel „Validate“, et tööd järjekorda panna.
Töö üksikult käivitamiseks klõpsake nuppu „ “.
Valige soovitud töö ja sisestage seejärel väärtus, millega valitakse objekt, mille jaoks soovite töö käivitada.
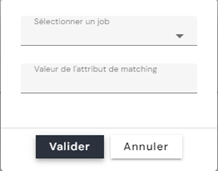
Hoiatus: kui töö sisaldab mitut jada, peab praegu töö üksikrežiimis käivitamiseks sobitusatribuudil olema kõigi jadade puhul sama väärtus.
Ettevalmistusjadade käivitamine SIP-veebiteenuste kaudu
Näide skriptist ettevalmistustöö käivitamiseks PowerShelli skripti kaudu:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Samamoodi tuleb impordilävendi tõttu peatatud ettevalmistustöö taaskäivitamiseks PowerShelli skriptiga hankida tööeksemplari ID, kutsudes marsruuti /scim/v2/job-instance/ (meetod GET).
Lisateavet leiate Swaggeri dokumentatsioonist: https://[SIP_Server_URL]:44355/swagger/
Uue sisendvoo konnektori käivitamine (alates versioonist 7.0 SP3)
Alates versioonist 7.0 SP3 saab identiteetidele määrata rolle ja/või lube uue sisendvoo konnektori kaudu.
Autoriteetsest allikast loodud ja/või kustutatud seoseid „identiteedid – rollid“ ja „identiteedid/rollid – autoriseerimised“ haldab andmebaasis uus seosetüüp. Seega tagastab seoste „identiteedid – rollid“ ja „identiteedid/rollid – autoriseerimised“ eksportimine Identity hoidlast ainult SIP-i määratud rollid ja autoriseerimised.
Seosekonnektori „identiteedid - rollid“ konfigureerimine
Seosekonnektori „identiteedid - rollid“ konfigureerimiseks tuleb luua vähemalt:
- Eksport autoriteetsest allikast, mis peab sisaldama järgmist teavet:
- Identiteedi UID (kohustuslik)
- Määratava rolli kood (kohustuslik) – üksikväärtus.
- Rolli alguskuupäev (valikuline)
- Rolli lõppkuupäev (valikuline)
- Identity hoidla eksport tüübiga PERSON_ROLES, milles tuleb määrata isikutüübid ja nende hoidlate koodid, mille jaoks soovite luua identiteedi-rolli seoseid.
- Sünkroonimisreegel toimingute Matching, loomine, muutmine ja kustutamine määratlemiseks
- Võrrelge Matching-reeglis identiteedi uid-d ja rolli koodi
- Loomisreeglis on kohustuslik määrata identiteedi uid ja rolli kood. Algus- ja lõppkuupäev on valikulised
- Muutmisreeglis on kohustuslik määrata isiku-rolli seose ID, mis on hangitud Identity hoidla ekspordist. Muuta saab ainult kuupäevi
- Kustutamisreeglis on kohustuslik määrata isiku-rolli seose ID, mis on hangitud Identity hoidla ekspordist.
- Sünkroonimisreeglites kasutatavate Identity koodide süntaks:
- person = identiteedi UID
- role = rolli kood
- startdate = rolli alguskuupäev
- enddate = rolli lõppkuupäev
- id = identiteedi-rolli seose ID (tabeli sid.PersonRoles väli id)
- Import Identity hoidlasse tüübiga PERSON_ROLES. Suurte andmemahtude korral impordi kestuse haldamiseks saate märkida suvandi, mis lülitab kontode jooksva arvutamise välja. Kui see suvand on sisse lülitatud, tuleb teha ACCOUNTCALC-import, et mõjutatud hoidla kontod uuesti arvutada.
Seosekonnektori „identiteedid - rollid“ konfigureerimine
- Eksport autoriteetsest allikast, mis peab sisaldama järgmist teavet:
- Identiteedi UID (kohustuslik)
- Rolli kood (kohustuslik) – üksikväärtus.
- Identiteedi/rolli seosele määratav autoriseerimiskood (kohustuslik) – üksikväärtus
- Autoriseerimise alguskuupäev (valikuline)
- Autoriseerimise lõppkuupäev (valikuline)
Tähelepanu
Selleks et seosekonnektor „identiteedid/rollid – autoriseerimised“ töötaks õigesti, peab identiteedi/rolli seos juba olemas olema
- Identity hoidla eksport tüübiga PERSON_RIGHTS, milles tuleb määrata isikutüübid ja nende hoidlate koodid, mille jaoks soovite luua identiteedi/rolli-autoriseerimise seoseid.
- Sünkroonimisreegel toimingute Matching, loomine, muutmine ja kustutamine määratlemiseks
- Võrrelge Matching-reeglis identiteedi uid-d, rolli koodi ja autoriseerimiskoodi.
- Loomisreeglis on kohustuslik määrata identiteedi uid, rolli kood ja autoriseerimiskood. Algus- ja lõppkuupäev on valikulised
- Muutmisreeglis on kohustuslik määrata isiku/rolli - autoriseerimise seose ID, mis on hangitud Identity hoidla ekspordist. Muuta saab ainult kuupäevi.
- Kustutamisreeglis on kohustuslik määrata isiku/rolli - autoriseerimise seose ID, mis on hangitud Identity hoidla ekspordist.
- Sünkroonimisreeglites kasutatavate Identity koodide süntaks:
- person = identiteedi UID
- role = rolli kood
- right = autoriseerimiskood
- startdate = autoriseerimise alguskuupäev
- enddate = autoriseerimise lõppkuupäev
- id = identiteedi-rolli-õiguse seose ID (tabeli sid.PersonRights väli id)
- Import Identity hoidlasse tüübiga PERSON_RIGHTS. Suurte andmemahtude korral impordi kestuse haldamiseks saate märkida suvandi, mis lülitab kontode jooksva arvutamise välja. Kui see suvand on sisse lülitatud, tuleb teha ACCOUNTCALC-import, et mõjutatud hoidla kontod uuesti arvutada.
Jälituste sisselülitamine
Alates versioonist 7.1 ei lülitata ettevalmistusmootori jälitusi enam sisse registris, vaid failis [Installation_Directory]\SIP\Config.ini.
Märkus
See fail on ettevalmistusmootori fail. Seda ei tohi segi ajada konnektorite konfiguratsioonifailidega (*.ini), mis edastatakse programmile HPPRunCli suvandiga -cfg.
Lisage jaotisesse General järgmised kolm parameetrit:
traceLevel:0jälituste väljalülitamiseks,2FFFFnende sisselülitamiseks.traceModule: jälitatavate moodulite loend, eraldatud komadega. Moodulite nimed ei ole tõstutundlikud. Võimalikud väärtused on järgmised:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAll, et lülitada sisse kõigi moodulite jälitused
traceOutputDir: logide väljundkataloog. See parameeter on valikuline: kui seda pole määratud, luuakse logid kasutaja kausta%tmp%.
Näide:
1 2 3 4 | |
Märkus
Versiooni 7.1 installiprogramm kirjutab need kolm parameetrit juba faili Config.ini ja jälitused on välja lülitatud: traceLevel=0, traceModule on täidetud moodulite täieliku loendiga ja traceOutputDir=C:\Temp. Jälituste sisselülitamiseks piisab seega ainult parameetri traceLevel muutmisest. Kontrollige, et mootorit käitav konto saaks väljundkataloogi kirjutada.
Näpunäide
Sihitud diagnoosimiseks jätke parameetrisse traceModule ainult asjakohased moodulid – näiteks SIPSCIM, kui tegemist on ühendusprobleemiga SCIM-sihiga. Kui diagnoosimine on lõpetatud, seadke traceLevel tagasi väärtusele 0: üksikasjalikud jälitused võtavad kettaruumi ja aeglustavad töötlemist.
Paroolide ja kliendisaladuse krüptimine
Alates versioonist 7.1 krüptitakse ettevalmistusmootori kasutatavad paroolid ja „client secret“-väärtused, mis asuvad failis [Installation_Directory]\SIP\Config.ini.
Esmasel installimisel salvestatakse need andmed automaatselt installiprogrammis sisestatud parameetrite järgi.
Kumma tahes neist kahest väärtusest käsitsi muutmiseks kasutage käivitusfaili [Installation_Directory]\SIP\SIPEncrypt.exe. Käivitage käsuviibas või PowerShelli aknas SIPEncrypt.exe, millele järgneb krüptitav parool või kliendisaladus, ja kopeerige tulemus seejärel faili Config.ini.
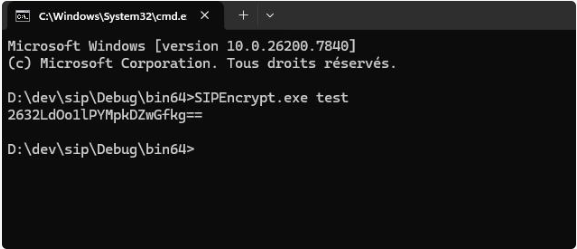
SIPEncrypt.exe ootab ainult ühte parameetrit. Ilma parameetrita või mitme parameetriga kuvab see teate SIPEncrypt should be called with a single input parameter. ega loo midagi. Kui väärtus sisaldab tühikuid või käsuviiba tõlgendatavaid märke (&, |, ^, ", $…), pange see jutumärkidesse – PowerShellis eelistatavalt ülakomadesse.
Kliendisaladus sisestatakse faili Config.ini parameetrisse clientSecret.
Tähelepanu
SCIM-sihtidega autentimiseks kasutab mootor muutmata kujul iga parooli või kliendisaladust, mida ta ei suuda dekrüptida. Kogemata lihttekstina jäetud väärtus töötab seega ilma ühegi hoiatusteateta, samal ajal kui saladus on failis paljastatud. Kontrollige, et iga saladus failis Config.ini oleks tõepoolest programmiga SIPEncrypt.exe loodud väärtus.
See krüptimine on pööratav, kuna mootor dekrüptib väärtused ise: see kaitseb saladuse lihttekstina lugemise eest, mitte failile juurdepääsu eest. Piirake juurdepääs failile Config.ini halduskontode ja mootorit käitava kontoga. Käsureale tipitud lihttekstiväärtus võib jääda ka konsooli ajalukku: sulgege pärast kasutamist seanss.