Jungčių vykdymas
Aprūpinimo seką galima paleisti keliais būdais:
- Naudojant Batch arba PowerShell failus su komandų eilutėmis, kurios iškviečia vykdomąjį failą HPPRunCli
- Naudojant darbų valdymo sąsają
- Naudojant SIP žiniatinklio paslaugas
Aprūpinimo sekų vykdymas naudojant HPPRUNCLI.exe
Batch arba PowerShell faile reikia iškviesti vykdomąjį failą HppRunClie.exe ir nurodyti šias parinktis:
| Parinktys | Funkcija | Privaloma (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Parinktis, kuria nurodoma vykdytina seka. | Y |
| -cfg [Config_file_name] | Parinktis, kuria nurodomas naudotinas konfigūracijos failas. | N. Pagal numatytuosius parametrus naudojamas failas hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Parinktis, kuria nurodoma atitikimo atributo reikšmė, kad seka būtų vykdoma vienetiniu režimu. Jei reikia nurodyti kelias atributo reikšmes, jas reikia išvardyti ta tvarka, kuria turi būti vykdomi eksportai. | N |
| -seq [Directory_nm] | Parinktis, kuria nurodomas žurnalo failų išvesties aplanko pavadinimas. | N |
Aprūpinimo sekų vykdymas per darbų valdymo sąsają
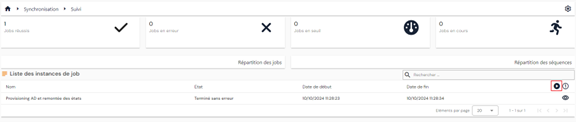
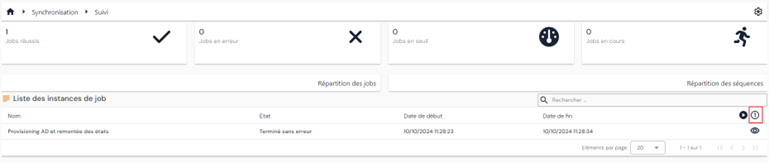
Aprūpinimo sekų darbų egzempliorių peržiūros puslapyje darbą galima paleisti atskirai arba masiškai.
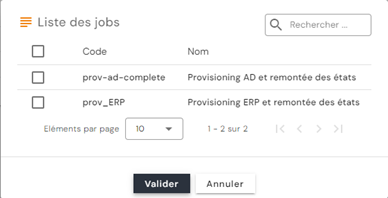
Norėdami paleisti darbą masiškai, spustelėkite mygtuką „ “.
Pasirinkite norimą (-us) darbą (-us), tada spustelėkite „Validate“, kad darbai būtų įtraukti į eilę.
Norėdami paleisti darbą atskirai, spustelėkite mygtuką „ “.
Pasirinkite norimą darbą, tada įveskite reikšmę, pagal kurią parenkamas objektas, kuriam norite vykdyti darbą.
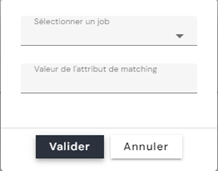
Perspėjimas: šiuo metu, jei darbe yra kelios sekos, norint jį paleisti vienetiniu režimu, atitikimo atributo reikšmė visose sekose turi būti ta pati.
Aprūpinimo sekų vykdymas per SIP žiniatinklio paslaugas
Scenarijaus, kuris paleidžia aprūpinimo darbą naudodamas PowerShell scenarijų, pavyzdys:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Panašiai, norėdami naudodami PowerShell scenarijų iš naujo paleisti aprūpinimo darbą, sustabdytą dėl importavimo ribos, turite gauti darbo egzemplioriaus ID iškviesdami maršrutą /scim/v2/job-instance/ (metodas GET).
Daugiau informacijos rasite Swagger dokumentacijoje: https://[SIP_Server_URL]:44355/swagger/
Naujosios įeinančio srauto jungties vykdymas (nuo 7.0 SP3)
Nuo 7.0 SP3 versijos tapatybėms galima priskirti vaidmenis ir (arba) leidimus per naują įeinančio srauto jungtį.
Saitai „Tapatybės – vaidmenys“ ir „Tapatybės/vaidmenys – autorizavimai“, sukurti ir (arba) panaikinti iš autoritetingo šaltinio, valdomi nauju duomenų bazės saito tipu. Todėl eksportuojant saitus „Tapatybės – vaidmenys“ ir „Tapatybės/vaidmenys – autorizavimai“ iš Identity saugyklos bus grąžinami tik SIP priskirti vaidmenys ir autorizavimai.
Saito „Tapatybės - vaidmenys“ jungties konfigūravimas
Norint sukonfigūruoti saito „Tapatybės - vaidmenys“ jungtį, reikia sukurti bent:
- Eksportą iš autoritetingo šaltinio, kuriame turi būti ši informacija:
- Tapatybės UID (privaloma)
- Priskirtino vaidmens kodas (privaloma) – viena reikšmė.
- Vaidmens pradžios data (neprivaloma)
- Vaidmens pabaigos data (neprivaloma)
- PERSON_ROLES tipo Identity saugyklos eksportą, kuriame turite nurodyti asmenų tipus ir saugyklų, kurioms norite sukurti tapatybės ir vaidmens saitus, kodus.
- Sinchronizavimo taisyklę, kuria apibrėžiamos operacijos Matching, kūrimas, keitimas ir naikinimas
- Taisyklėje Matching palyginkite tapatybės UID ir vaidmens kodą
- Kūrimo taisyklėje privaloma nurodyti tapatybės UID ir vaidmens kodą. Pradžios ir pabaigos datos neprivalomos
- Keitimo taisyklėje privaloma nurodyti asmens ir vaidmens saito ID, gautą iš Identity saugyklos eksporto. Galima keisti tik datas
- Naikinimo taisyklėje privaloma nurodyti asmens ir vaidmens saito ID, gautą iš Identity saugyklos eksporto.
- Identity kodų, naudotinų sinchronizavimo taisyklėse, sintaksė:
- person = tapatybės UID
- role = vaidmens kodas
- startdate = vaidmens pradžios data
- enddate = vaidmens pabaigos data
- id = tapatybės ir vaidmens saito ID (laukas id lentelėje sid.PersonRoles)
- PERSON_ROLES tipo importą į Identity saugyklą. Galite pažymėti parinktį, išjungiančią paskyrų skaičiavimą realiuoju laiku, kad galėtumėte valdyti importavimo trukmę esant dideliems duomenų kiekiams. Jei parinktis įjungta, reikia atlikti importą ACCOUNTCALC, kad būtų perskaičiuotos atitinkamos saugyklos paskyros.
Saito „Tapatybės - vaidmenys“ jungties konfigūravimas
- Eksportą iš autoritetingo šaltinio, kuriame turi būti ši informacija:
- Tapatybės UID (privaloma)
- Vaidmens kodas (privaloma) – viena reikšmė.
- Autorizavimo kodas, priskirtinas tapatybės/vaidmens saitui (privaloma) – viena reikšmė
- Autorizavimo pradžios data (neprivaloma)
- Autorizavimo pabaigos data (neprivaloma)
Dėmesio
Kad saito „Tapatybė/vaidmuo – autorizavimai“ jungtis veiktų tinkamai, saitas „Tapatybė/vaidmuo“ jau turi būti sukurtas
- PERSON_RIGHTS tipo Identity saugyklos eksportą, kuriame turite nurodyti asmenų tipus ir saugyklų, kurioms norite sukurti tapatybės/vaidmens ir autorizavimo saitus, kodus.
- Sinchronizavimo taisyklę, kuria apibrėžiamos operacijos Matching, kūrimas, keitimas ir naikinimas
- Taisyklėje Matching palyginkite tapatybės UID, vaidmens kodą ir autorizavimo kodą.
- Kūrimo taisyklėje privaloma nurodyti tapatybės UID, vaidmens kodą ir autorizavimo kodą. Pradžios ir pabaigos datos neprivalomos
- Keitimo taisyklėje privaloma nurodyti saito „asmuo/vaidmuo - autorizavimas“ ID, gautą iš Identity saugyklos eksporto. Galima keisti tik datas.
- Naikinimo taisyklėje privaloma nurodyti saito „asmuo/vaidmuo - autorizavimas“ ID, gautą iš Identity saugyklos eksporto.
- Identity kodų, naudotinų sinchronizavimo taisyklėse, sintaksė:
- person = tapatybės UID
- role = vaidmens kodas
- right = autorizavimo kodas
- startdate = autorizavimo pradžios data
- enddate = autorizavimo pabaigos data
- id = saito „tapatybė-vaidmuo-teisė“ ID (laukas id lentelėje sid.PersonRights)
- PERSON_RIGHTS tipo importą į Identity saugyklą. Galite pažymėti parinktį, išjungiančią paskyrų skaičiavimą realiuoju laiku, kad galėtumėte valdyti importavimo trukmę esant dideliems duomenų kiekiams. Jei parinktis įjungta, reikia atlikti importą ACCOUNTCALC, kad būtų perskaičiuotos atitinkamos saugyklos paskyros.
Sekimo įjungimas
Nuo 7.1 versijos aprūpinimo modulio sekimas įjungiamas nebe registre, o faile [Installation_Directory]\SIP\Config.ini.
Pastaba
Tai aprūpinimo modulio failas. Jo negalima painioti su jungčių konfigūracijos failais (*.ini), kurie perduodami HPPRunCli su parinktimi -cfg.
Skyriuje General pridėkite šiuos tris parametrus:
traceLevel:0– sekimui išjungti,2FFFF– sekimui įjungti.traceModule: sekamų modulių sąrašas, atskirtas kableliais. Modulių pavadinimuose didžiosios ir mažosios raidės neskiriamos. Galimos reikšmės:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAll– sekimui įjungti visuose moduliuose
traceOutputDir: žurnalų išvesties aplankas. Šis parametras neprivalomas: jei jis nenurodytas, žurnalai generuojami vartotojo aplanke%tmp%.
Pavyzdys:
1 2 3 4 | |
Pastaba
Versijos 7.1 diegimo programa šiuos tris parametrus jau įrašo į Config.ini, sekimą palikdama išjungtą: traceLevel=0, traceModule užpildytas visu modulių sąrašu ir traceOutputDir=C:\Temp. Todėl norint įjungti sekimą, pakanka pakeisti traceLevel. Patikrinkite, ar paskyra, kuria vykdomas modulis, gali rašyti į išvesties aplanką.
Patarimas
Tiksliniam diagnozavimui apribokite traceModule tik susijusiais moduliais, pavyzdžiui, SIPSCIM, jei kyla ryšio su SCIM tiksline sistema problema. Baigę diagnozavimą, vėl nustatykite traceLevel reikšmę 0: išsamus sekimas užima vietą diske ir lėtina apdorojimą.
Slaptažodžių ir kliento paslapties šifravimas
Nuo 7.1 versijos aprūpinimo modulio naudojami ir faile [Installation_Directory]\SIP\Config.ini esantys slaptažodžiai ir „client secrets“ yra šifruojami.
Pirmojo diegimo metu šie duomenys įrašomi automatiškai pagal diegimo programoje įvestus parametrus.
Norėdami rankiniu būdu pakeisti bet kurią iš šių dviejų reikšmių, naudokite vykdomąjį failą [Installation_Directory]\SIP\SIPEncrypt.exe. Komandų eilutėje arba PowerShell lange paleiskite SIPEncrypt.exe, nurodydami šifruotiną slaptažodį arba kliento paslaptį, tada nukopijuokite rezultatą į failą Config.ini.
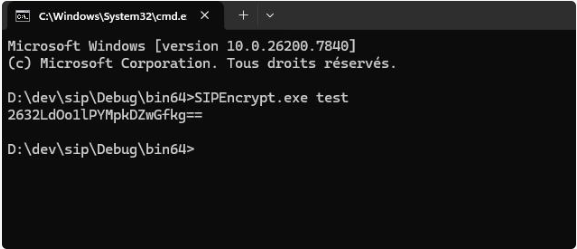
SIPEncrypt.exe tikisi vieno parametro. Be parametro arba su keliais parametrais jis parodo pranešimą SIPEncrypt should be called with a single input parameter. ir nieko nesukuria. Jei reikšmėje yra tarpų arba komandų eilutės interpretuojamų simbolių (&, |, ^, ", $…), apskliauskite ją kabutėmis – PowerShell aplinkoje geriau viengubomis kabutėmis.
Kliento paslaptis įvedama failo Config.ini parametre clientSecret.
Dėmesio
Autentifikuodamasis SCIM tikslinėse sistemose, modulis bet kurį slaptažodį ar kliento paslaptį, kurių negali iššifruoti, naudoja tokius, kokie yra. Todėl netyčia atviru tekstu palikta reikšmė veikia be jokio perspėjimo pranešimo, o paslaptis faile lieka atskleista. Patikrinkite, ar kiekviena paslaptis faile Config.ini iš tiesų yra SIPEncrypt.exe sugeneruota reikšmė.
Šis šifravimas yra grįžtamasis, nes modulis pats iššifruoja reikšmes: jis apsaugo nuo paslapties perskaitymo atviru tekstu, bet ne nuo prieigos prie failo. Apribokite prieigą prie Config.ini, leisdami ją tik administravimo paskyroms ir paskyrai, kuria vykdomas modulis. Įvesta komandų eilutėje, atviro teksto reikšmė taip pat gali likti konsolės istorijoje: baigę darbą, uždarykite seansą.