Εκτέλεση συνδετήρων
Υπάρχουν διάφορες μέθοδοι για την εκτέλεση μιας ακολουθίας παροχής:
- Με αρχεία Batch ή PowerShell που περιέχουν γραμμές εντολών οι οποίες καλούν το εκτελέσιμο αρχείο HPPRunCli
- Με τη διασύνδεση διαχείρισης εργασιών
- Με τις υπηρεσίες Web του SIP
Εκτέλεση ακολουθιών παροχής με το HPPRUNCLI.exe
Σε ένα αρχείο Batch ή PowerShell, πρέπει να καλέσετε το εκτελέσιμο αρχείο HppRunClie.exe ακολουθούμενο από τις εξής επιλογές:
| Επιλογές | Λειτουργία | Υποχρεωτική (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Επιλογή για τον καθορισμό της ακολουθίας που θα εκτελεστεί. | Y |
| -cfg [Config_file_name] | Επιλογή για τον καθορισμό του αρχείου διαμόρφωσης που θα χρησιμοποιηθεί. | N. Από προεπιλογή, χρησιμοποιείται το αρχείο hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Επιλογή για τον καθορισμό της τιμής του χαρακτηριστικού ταύτισης, ώστε η ακολουθία να εκτελεστεί μεμονωμένα. Εάν πρέπει να καθοριστούν πολλές τιμές χαρακτηριστικών, πρέπει να παρατίθενται με τη σειρά με την οποία πρέπει να εκτελεστούν οι εξαγωγές. | N |
| -seq [Directory_nm] | Επιλογή για τον καθορισμό του ονόματος του καταλόγου εξόδου για τα αρχεία καταγραφής. | N |
Εκτέλεση ακολουθιών παροχής μέσω της διασύνδεσης διαχείρισης εργασιών
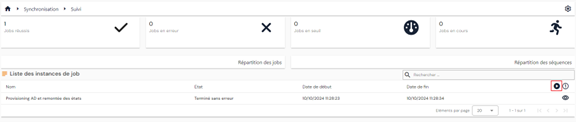
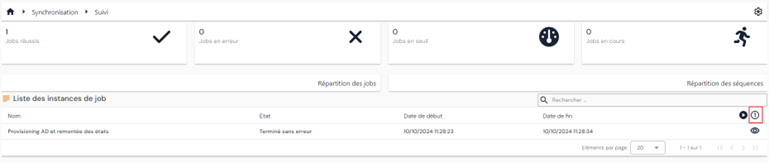
Από τη σελίδα προβολής των παρουσιών εργασιών των ακολουθιών παροχής, μπορείτε να εκτελέσετε μια εργασία είτε μεμονωμένα είτε μαζικά.
Για να εκκινήσετε μια εργασία μαζικά, κάντε κλικ στο κουμπί « ».
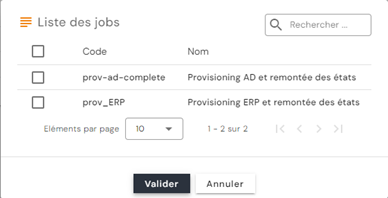
Επιλέξτε τις επιθυμητές εργασίες και, στη συνέχεια, κάντε κλικ στο «Validate» για να τοποθετήσετε τις εργασίες στην ουρά.
Για να εκκινήσετε μια εργασία μεμονωμένα, κάντε κλικ στο κουμπί « ».
Επιλέξτε την επιθυμητή εργασία και, στη συνέχεια, πληκτρολογήστε την τιμή για την επιλογή του αντικειμένου στο οποίο θέλετε να εκτελέσετε την εργασία.
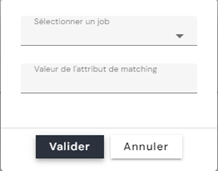
Προειδοποίηση: Προς το παρόν, εάν η εργασία σας περιέχει πολλές ακολουθίες, για να εκτελέσετε μια εργασία σε μεμονωμένη λειτουργία, το χαρακτηριστικό ταύτισης πρέπει να έχει την ίδια τιμή σε όλες τις ακολουθίες.
Εκτέλεση ακολουθιών παροχής μέσω των υπηρεσιών Web του SIP
Παράδειγμα δέσμης ενεργειών για την εκτέλεση μιας εργασίας παροχής μέσω δέσμης ενεργειών PowerShell:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Ομοίως, για να επανεκκινήσετε μέσω δέσμης ενεργειών PowerShell μια εργασία παροχής που διακόπηκε λόγω ορίου εισαγωγής, πρέπει να ανακτήσετε το αναγνωριστικό της παρουσίας εργασίας καλώντας τη διαδρομή /scim/v2/job-instance/ (μέθοδος GET).
Για περισσότερες πληροφορίες, ανατρέξτε στην τεκμηρίωση του Swagger: https://[SIP_Server_URL]:44355/swagger/
Εκτέλεση του νέου συνδετήρα εισερχόμενης τροφοδοσίας (από την έκδοση 7.0 SP3)
Από την έκδοση 7.0 SP3 και μετά, είναι δυνατή η ανάθεση ρόλων ή/και αδειών σε ταυτότητες μέσω ενός νέου συνδετήρα εισερχόμενης τροφοδοσίας.
Οι συσχετίσεις ταυτοτήτων – ρόλων και ταυτοτήτων/ρόλων – εξουσιοδοτήσεων που δημιουργούνται ή/και διαγράφονται από μια έγκυρη πηγή διαχειρίζονται από έναν νέο τύπο συσχέτισης στη βάση δεδομένων. Επομένως, η εξαγωγή των συσχετίσεων ταυτοτήτων – ρόλων και ταυτοτήτων/ρόλων – εξουσιοδοτήσεων από το αποθετήριο Identity θα επιστρέψει μόνο τους ρόλους και τις εξουσιοδοτήσεις που έχουν ανατεθεί από το SIP.
Διαμόρφωση συνδετήρα συσχετίσεων ταυτοτήτων - ρόλων
Για να διαμορφώσετε έναν συνδετήρα συσχετίσεων ταυτοτήτων - ρόλων, πρέπει να δημιουργήσετε τουλάχιστον:
- Μια εξαγωγή από έγκυρη πηγή, η οποία πρέπει να περιέχει τις εξής πληροφορίες:
- UID της ταυτότητας (απαιτείται)
- Κωδικός του ρόλου που θα ανατεθεί (απαιτείται) – μία μόνο τιμή.
- Ημερομηνία έναρξης του ρόλου (προαιρετικό)
- Ημερομηνία λήξης του ρόλου (προαιρετικό)
- Μια εξαγωγή του αποθετηρίου Identity τύπου PERSON_ROLES, στην οποία πρέπει να καθορίσετε τους τύπους προσώπων και τους κωδικούς των αποθετηρίων για τα οποία θέλετε να δημιουργήσετε συσχετίσεις ταυτότητας-ρόλου.
- Έναν κανόνα συγχρονισμού για τον ορισμό των λειτουργιών Matching, δημιουργίας, τροποποίησης και διαγραφής
- Στον κανόνα Matching, συγκρίνετε το uid της ταυτότητας και τον κωδικό του ρόλου
- Στον κανόνα δημιουργίας, είναι υποχρεωτικό να καθορίσετε το uid της ταυτότητας και τον κωδικό του ρόλου. Οι ημερομηνίες έναρξης και λήξης είναι προαιρετικές
- Στον κανόνα τροποποίησης, είναι υποχρεωτικό να καθορίσετε το ID της συσχέτισης προσώπου-ρόλου, που ανακτάται από την εξαγωγή του αποθετηρίου Identity. Μόνο οι ημερομηνίες μπορούν να τροποποιηθούν
- Στον κανόνα διαγραφής, είναι υποχρεωτικό να καθορίσετε το ID της συσχέτισης προσώπου-ρόλου, που ανακτάται από την εξαγωγή του αποθετηρίου Identity.
- Σύνταξη των κωδικών Identity που θα χρησιμοποιηθούν στους κανόνες συγχρονισμού:
- person = UID της ταυτότητας
- role = κωδικός του ρόλου
- startdate = ημερομηνία έναρξης του ρόλου
- enddate = ημερομηνία λήξης του ρόλου
- id = ID της συσχέτισης ταυτότητας-ρόλου (πεδίο id στον πίνακα sid.PersonRoles)
- Μια εισαγωγή στο αποθετήριο Identity τύπου PERSON_ROLES. Μπορείτε να ενεργοποιήσετε την επιλογή που απενεργοποιεί τον υπολογισμό λογαριασμών σε πραγματικό χρόνο, ώστε να ελέγχετε τη διάρκεια της εισαγωγής σε περίπτωση μεγάλου όγκου δεδομένων. Εάν η επιλογή έχει ενεργοποιηθεί, πρέπει να εκτελέσετε μια εισαγωγή ACCOUNTCALC για να υπολογίσετε εκ νέου τους λογαριασμούς στο αποθετήριο που επηρεάζεται.
Διαμόρφωση συνδετήρα συσχετίσεων ταυτοτήτων - ρόλων
- Μια εξαγωγή από έγκυρη πηγή, η οποία πρέπει να περιέχει τις εξής πληροφορίες:
- UID της ταυτότητας (απαιτείται)
- Κωδικός του ρόλου (απαιτείται) – μία μόνο τιμή.
- Κωδικός της εξουσιοδότησης που θα ανατεθεί στη συσχέτιση ταυτότητας/ρόλου (απαιτείται) – μία μόνο τιμή
- Ημερομηνία έναρξης της εξουσιοδότησης (προαιρετικό)
- Ημερομηνία λήξης της εξουσιοδότησης (προαιρετικό)
Προσοχή
Η συσχέτιση ταυτότητας/ρόλου πρέπει να υπάρχει ήδη, ώστε ο συνδετήρας συσχετίσεων ταυτοτήτων/ρόλων – εξουσιοδοτήσεων να λειτουργεί σωστά
- Μια εξαγωγή του αποθετηρίου Identity τύπου PERSON_RIGHTS, στην οποία πρέπει να καθορίσετε τους τύπους προσώπων και τους κωδικούς των αποθετηρίων για τα οποία θέλετε να δημιουργήσετε συσχετίσεις ταυτότητας/ρόλου-εξουσιοδότησης.
- Έναν κανόνα συγχρονισμού για τον ορισμό των λειτουργιών Matching, δημιουργίας, τροποποίησης και διαγραφής
- Στον κανόνα Matching, συγκρίνετε το uid της ταυτότητας, τον κωδικό του ρόλου και τον κωδικό της εξουσιοδότησης.
- Στον κανόνα δημιουργίας, είναι υποχρεωτικό να καθορίσετε το uid της ταυτότητας, τον κωδικό του ρόλου και τον κωδικό της εξουσιοδότησης. Οι ημερομηνίες έναρξης και λήξης είναι προαιρετικές
- Στον κανόνα τροποποίησης, είναι υποχρεωτικό να καθορίσετε το ID της συσχέτισης προσώπου/ρόλου - εξουσιοδότησης, που ανακτάται από την εξαγωγή του αποθετηρίου Identity. Μόνο οι ημερομηνίες μπορούν να τροποποιηθούν.
- Στον κανόνα διαγραφής, είναι υποχρεωτικό να καθορίσετε το ID της συσχέτισης προσώπου/ρόλου - εξουσιοδότησης, που ανακτάται από την εξαγωγή του αποθετηρίου Identity.
- Σύνταξη των κωδικών Identity που θα χρησιμοποιηθούν στους κανόνες συγχρονισμού:
- person = UID της ταυτότητας
- role = κωδικός του ρόλου
- right = κωδικός της εξουσιοδότησης
- startdate = ημερομηνία έναρξης της εξουσιοδότησης
- enddate = ημερομηνία λήξης της εξουσιοδότησης
- id = ID της συσχέτισης ταυτότητας-ρόλου-δικαιώματος (πεδίο id στον πίνακα sid.PersonRights)
- Μια εισαγωγή στο αποθετήριο Identity τύπου PERSON_RIGHTS. Μπορείτε να ενεργοποιήσετε την επιλογή που απενεργοποιεί τον υπολογισμό λογαριασμών σε πραγματικό χρόνο, ώστε να ελέγχετε τη διάρκεια της εισαγωγής σε περίπτωση μεγάλου όγκου δεδομένων. Εάν η επιλογή έχει ενεργοποιηθεί, πρέπει να εκτελέσετε μια εισαγωγή ACCOUNTCALC για να υπολογίσετε εκ νέου τους λογαριασμούς στο αποθετήριο που επηρεάζεται.
Ενεργοποίηση ιχνών
Από την έκδοση 7.1, τα ίχνη του μηχανισμού παροχής δεν ενεργοποιούνται πλέον στο μητρώο αλλά στο αρχείο [Installation_Directory]\SIP\Config.ini.
Σημείωση
Αυτό το αρχείο είναι το αρχείο του μηχανισμού παροχής. Δεν πρέπει να συγχέεται με τα αρχεία διαμόρφωσης των συνδετήρων (*.ini), που μεταβιβάζονται στο πρόγραμμα HPPRunCli με την επιλογή -cfg.
Στην ενότητα General, προσθέστε τις εξής τρεις παραμέτρους:
traceLevel:0για απενεργοποίηση των ιχνών,2FFFFγια ενεργοποίησή τους.traceModule: λίστα των λειτουργικών μονάδων για τις οποίες καταγράφονται ίχνη, διαχωρισμένων με κόμματα. Τα ονόματα των λειτουργικών μονάδων δεν κάνουν διάκριση πεζών-κεφαλαίων. Οι πιθανές τιμές είναι:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAll, για ενεργοποίηση των ιχνών για όλες τις λειτουργικές μονάδες
traceOutputDir: κατάλογος εξόδου για τα αρχεία καταγραφής. Αυτή η παράμετρος είναι προαιρετική: εάν δεν καθοριστεί, τα αρχεία καταγραφής δημιουργούνται στον φάκελο%tmp%του χρήστη.
Παράδειγμα:
1 2 3 4 | |
Σημείωση
Το πρόγραμμα εγκατάστασης της έκδοσης 7.1 γράφει ήδη αυτές τις τρεις παραμέτρους στο αρχείο Config.ini, με τα ίχνη απενεργοποιημένα: traceLevel=0, την παράμετρο traceModule συμπληρωμένη με την πλήρη λίστα των λειτουργικών μονάδων και traceOutputDir=C:\Temp. Για να ενεργοποιήσετε τα ίχνη, αρκεί επομένως να τροποποιήσετε την παράμετρο traceLevel. Ελέγξτε ότι ο λογαριασμός που εκτελεί τον μηχανισμό μπορεί να γράψει στον κατάλογο εξόδου.
Συμβουλή
Για στοχευμένη διάγνωση, περιορίστε την παράμετρο traceModule μόνο στις σχετικές λειτουργικές μονάδες — για παράδειγμα SIPSCIM για ένα πρόβλημα σύνδεσης με έναν στόχο SCIM. Μόλις ολοκληρωθεί η διάγνωση, επαναφέρετε την παράμετρο traceLevel στην τιμή 0: τα λεπτομερή ίχνη καταναλώνουν χώρο στον δίσκο και επιβραδύνουν την επεξεργασία.
Κρυπτογράφηση των κωδικών πρόσβασης και του μυστικού προγράμματος-πελάτη
Από την έκδοση 7.1, οι κωδικοί πρόσβασης και τα «client secrets» που χρησιμοποιούνται από τον μηχανισμό παροχής και υπάρχουν στο αρχείο [Installation_Directory]\SIP\Config.ini κρυπτογραφούνται.
Κατά την πρώτη εγκατάσταση, αυτά τα δεδομένα αποθηκεύονται αυτόματα σύμφωνα με τις παραμέτρους που καταχωρήθηκαν στο πρόγραμμα εγκατάστασης.
Για να τροποποιήσετε μη αυτόματα μία από αυτές τις δύο τιμές, χρησιμοποιήστε το εκτελέσιμο αρχείο [Installation_Directory]\SIP\SIPEncrypt.exe. Από μια γραμμή εντολών ή ένα παράθυρο PowerShell, εκτελέστε το αρχείο SIPEncrypt.exe ακολουθούμενο από τον κωδικό πρόσβασης ή το μυστικό προγράμματος-πελάτη που θα κρυπτογραφηθεί και, στη συνέχεια, αντιγράψτε το αποτέλεσμα στο αρχείο Config.ini.
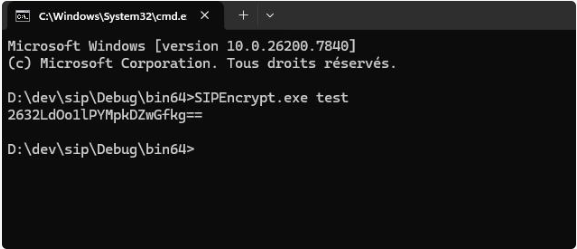
Το εκτελέσιμο αρχείο SIPEncrypt.exe αναμένει μία μόνο παράμετρο. Χωρίς παράμετρο ή με περισσότερες, εμφανίζει το μήνυμα SIPEncrypt should be called with a single input parameter. και δεν παράγει τίποτα. Εάν η τιμή περιέχει κενά διαστήματα ή χαρακτήρες που ερμηνεύονται από τη γραμμή εντολών (&, |, ^, ", $…), περικλείστε την σε εισαγωγικά — κατά προτίμηση σε μονά εισαγωγικά στο PowerShell.
Το μυστικό προγράμματος-πελάτη καταχωρείται στην παράμετρο clientSecret του αρχείου Config.ini.
Προσοχή
Για τον έλεγχο ταυτότητας με στόχους SCIM, ο μηχανισμός χρησιμοποιεί ως έχει κάθε κωδικό πρόσβασης ή μυστικό προγράμματος-πελάτη που δεν μπορεί να αποκρυπτογραφήσει. Μια τιμή που παρέμεινε κατά λάθος σε απλό κείμενο λειτουργεί επομένως χωρίς κανένα μήνυμα προειδοποίησης, ενώ το μυστικό είναι εκτεθειμένο στο αρχείο. Ελέγξτε ότι κάθε μυστικό στο αρχείο Config.ini είναι πράγματι μια τιμή που παρήχθη από το εκτελέσιμο αρχείο SIPEncrypt.exe.
Αυτή η κρυπτογράφηση είναι αναστρέψιμη, αφού ο μηχανισμός αποκρυπτογραφεί ο ίδιος τις τιμές: προστατεύει από την ανάγνωση του μυστικού σε απλό κείμενο, όχι από την πρόσβαση στο αρχείο. Περιορίστε την πρόσβαση στο αρχείο Config.ini στους λογαριασμούς διαχείρισης και στον λογαριασμό που εκτελεί τον μηχανισμό. Όταν πληκτρολογείται στη γραμμή εντολών, η τιμή σε απλό κείμενο μπορεί επίσης να παραμείνει στο ιστορικό της κονσόλας: κλείστε την περίοδο λειτουργίας μετά τη χρήση.