Upravljanje autorizacijama Identity
Da biste identitetu dodijelili prava u aplikaciji CyberElements, morate stvoriti ulogu s kojom su povezane dozvole iz repozitorija Identity i tu ulogu dodijeliti željenom identitetu. Dozvolu iz repozitorija Identity nije moguće povezati s identitetom. Stoga je potrebno stvoriti onoliko uloga koliko je potrebno i s njima povezati željene autorizacije. Za svaku autorizaciju koja to dopušta moći će se definirati njezin opseg.
Uloga može biti mješovita, za nekoliko repozitorija, uključujući repozitorij Identity. Stoga nije obavezno stvarati posebne uloge za upravljanje pristupom aplikaciji CyberElements Identity.
Kao i kod aplikacija trećih strana, dozvolama Identity upravlja se u repozitorijima, ali za repozitorij CyberElements Identity dozvole su fiksne i njima upravlja aplikacija. Stoga se ne mogu mijenjati. Autorizacija odgovara pristupu izborniku ili pristupu operaciji u aplikaciji Identity (primjeri: stvaranje identiteta, pristup modulu workflowa itd.).
Važno je napomenuti da, bez obzira na način povezivanja (IDP treće strane ili IDP temeljen na AD-u), osoba koja se prijavljuje u CyberElements Identity mora imati račun Identity evidentiran u aplikaciji radi ispravnog funkcioniranja, osobito za revizije i workflowe.
Višestruki računi nisu kompatibilni s repozitorijem Identity. Stoga će identitet koji ima nekoliko uloga Identity imati kumulativni skup prava za te uloge.
Napomena
Administracijski profili korišteni do verzije 6.2 zamijenjeni su ulogama počevši od verzije 7.0. Za svaku ulogu povezanu s repozitorijem Identity potrebno je dodati autorizacije Identity.
Konfiguriranje autorizacije za repozitorij Identity u ulozi
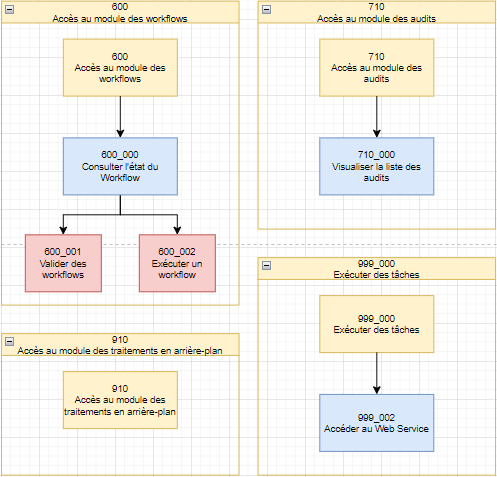
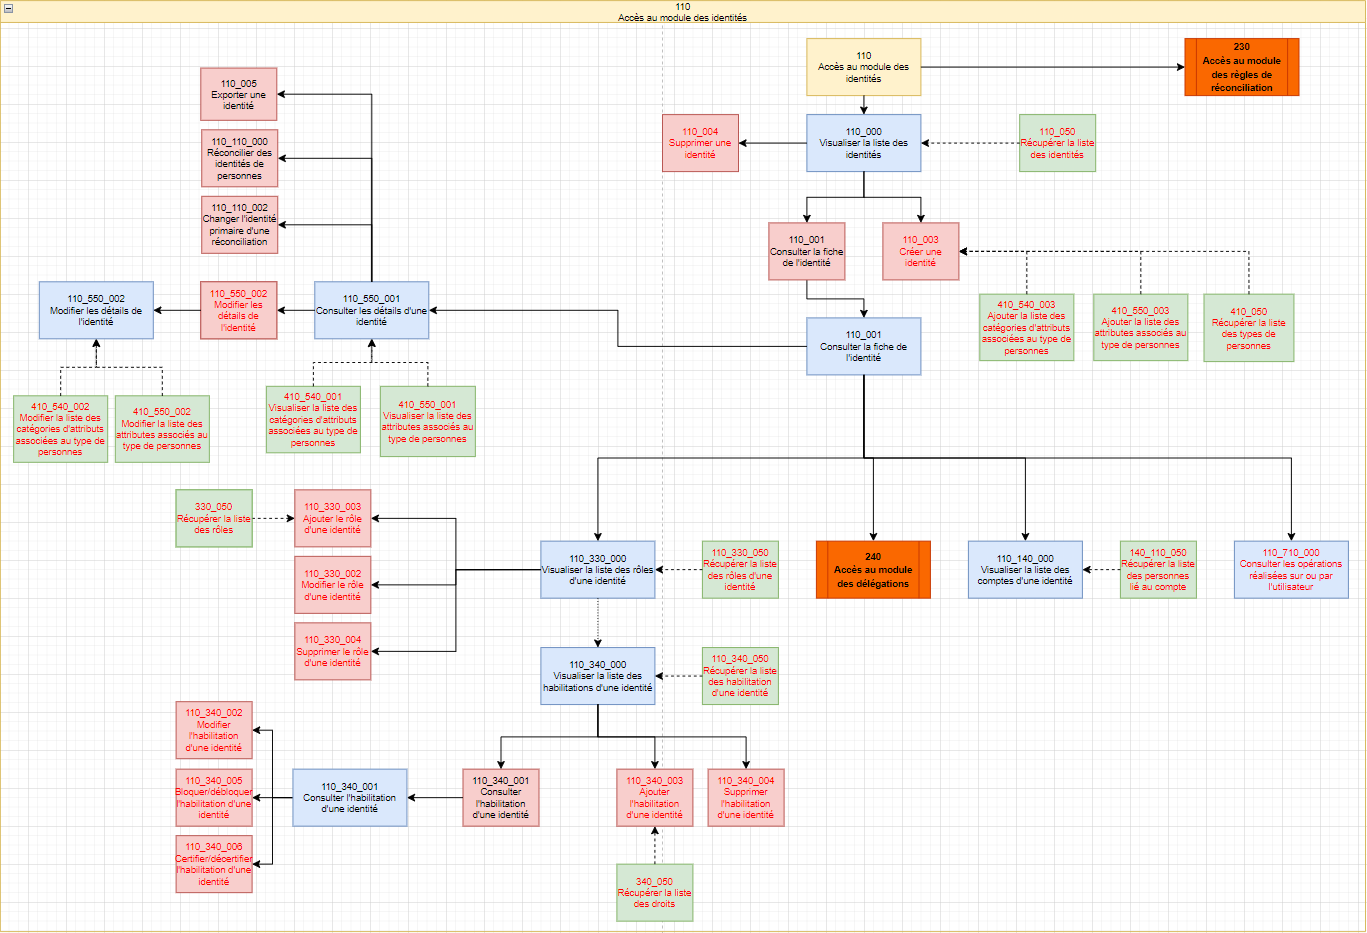
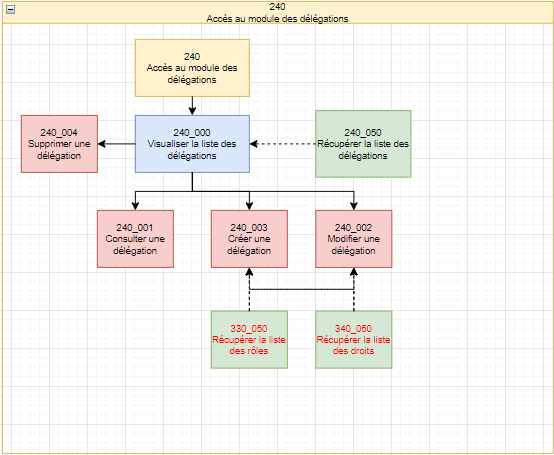
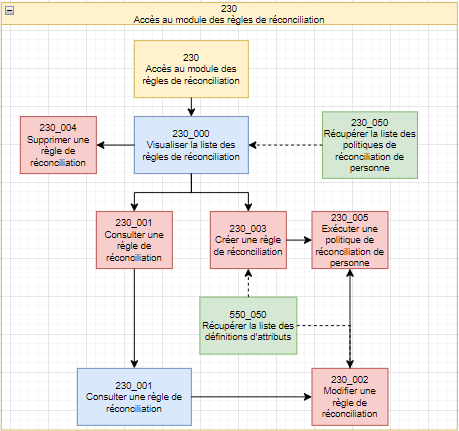
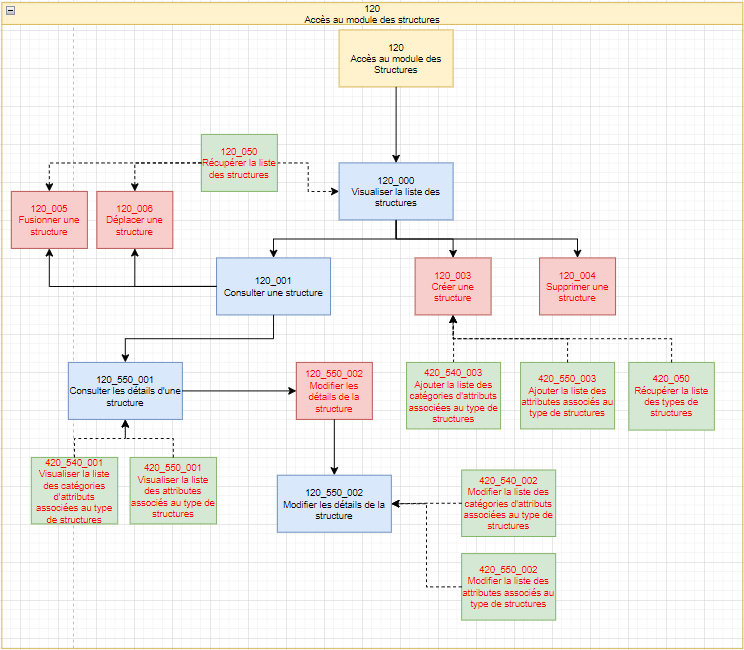
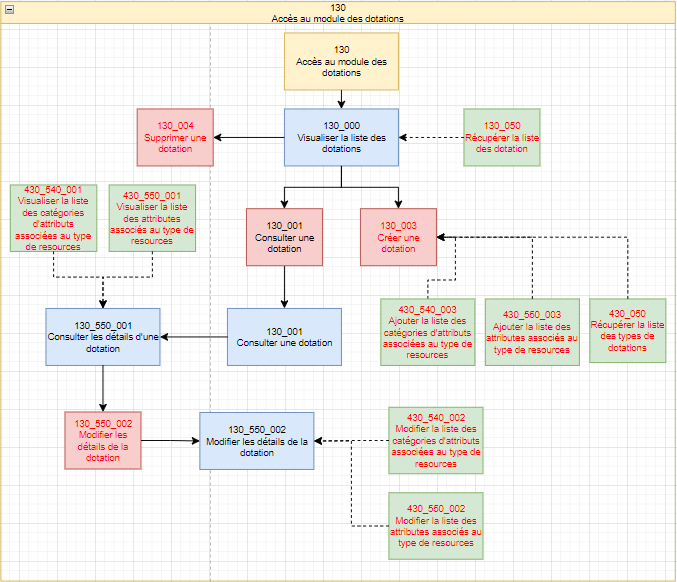
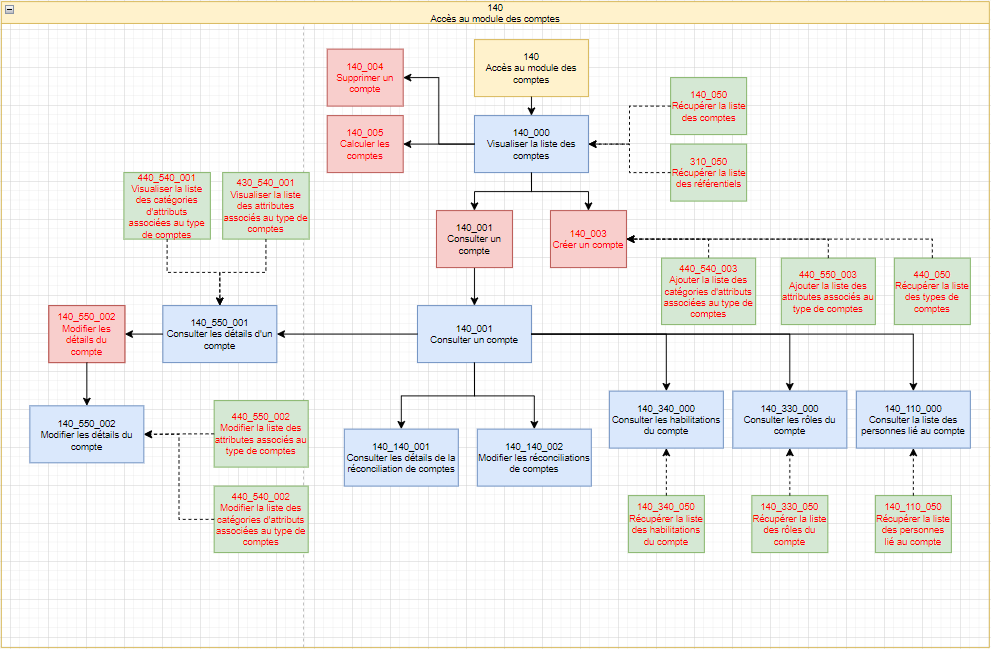
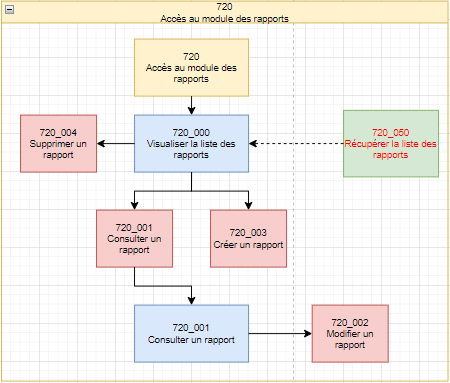
Za svaki modul postoji nekoliko autorizacija koje omogućuju detaljno upravljanje pravima u aplikaciji CyberElements Identity. Popis autorizacija prikazan je za svaki modul u obliku dijagrama koji prikazuje ovisnosti među njima.
Legenda
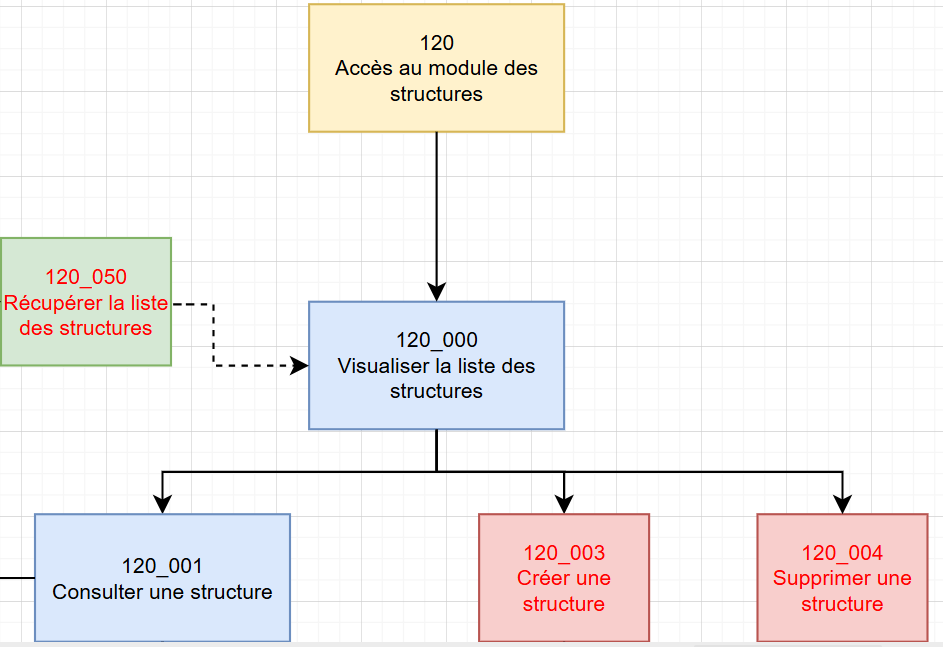
Autorizacije prikazane u plavom pravokutniku odgovaraju pristupu stranicama web-aplikacije.
Dozvole prikazane u crvenom pravokutniku odgovaraju pristupu gumbima na različitim web-stranicama.
Dozvole prikazane u zelenom pravokutniku odgovaraju pristupu rutama API-ja koje poziva web-sučelje.
Kada je za dozvolu moguće konfigurirati opseg, dozvola je prikazana crvenim fontom. Opsezi su uglavnom dostupni na rutama API-ja jer se ondje primjenjuju filtri. Međutim, postoje i opsezi na gumbima na određenim web-stranicama aplikacije Identity.
Poveznice na module prikazane su narančastom bojom.
Strelice predstavljaju automatske ovisnosti među autorizacijama.
Na primjer, uz dijagram u nastavku:
-
Ako želite dati dozvolu za pregled strukture u ulozi Identity, jednostavno dodajte autorizaciju „120_001 - View a structure“. Autorizacije „120 – Access to the Structure module“, „120_000 View the list of structures“ i „120_050 – Retrieve the list of structures“ automatski će se dodati u profil jer za pregled strukture najprije morate pregledati popis postojećih struktura.
Napomena
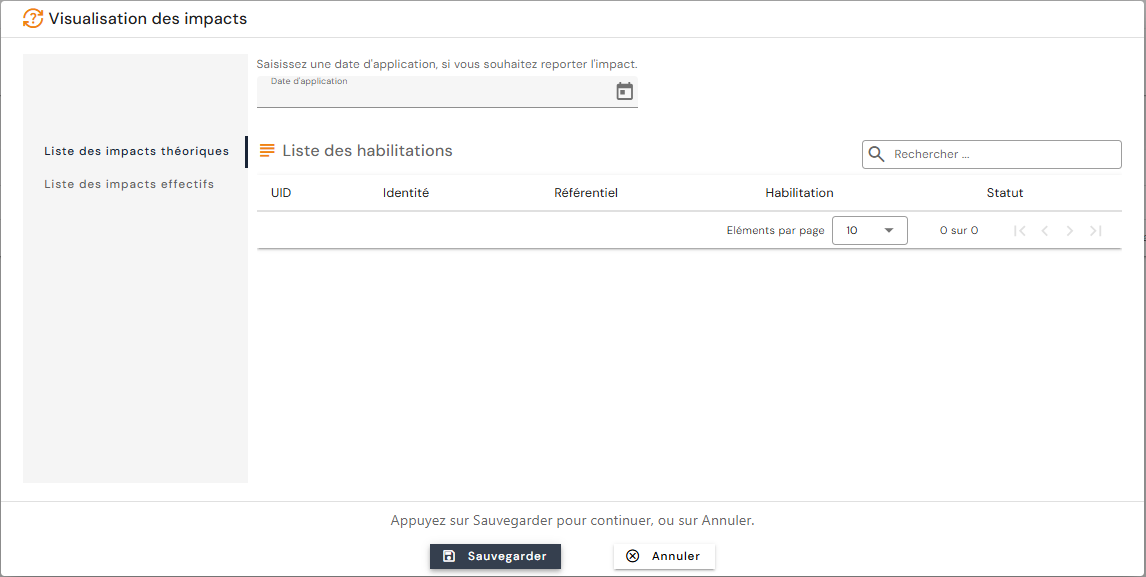
Ako mijenjate ulogu Identity koja je već dodijeljena osobama, ovisnosti ćete vidjeti na zaslonu za prikaz učinaka za dotične osobe.
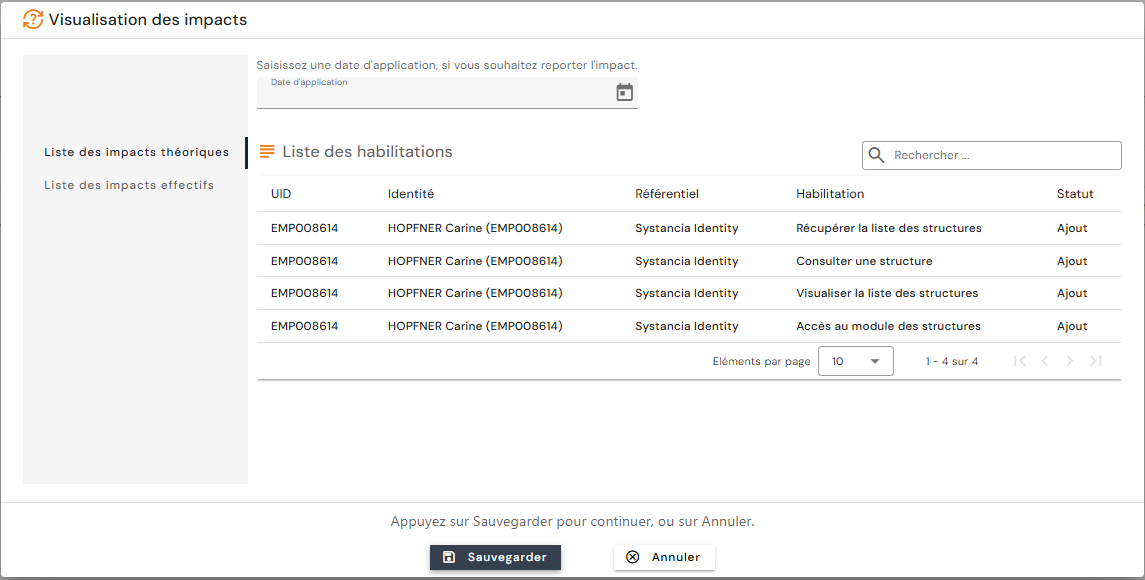
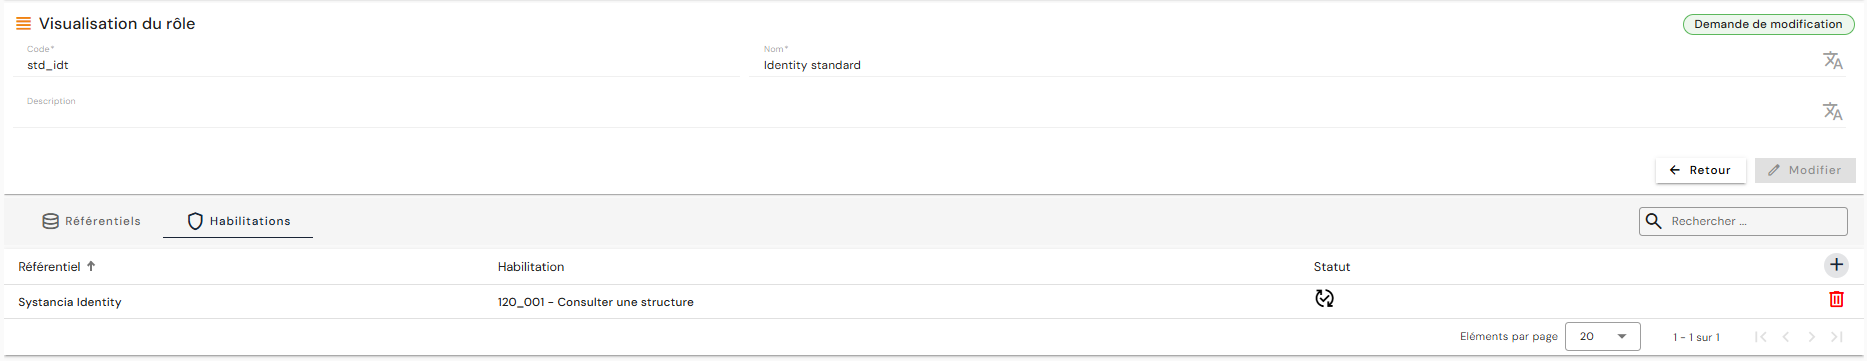
- Nakon pregleda učinaka na popisu autorizacija povezanih s ulogom stvarno je prisutna samo autorizacija „120_001 – View a structure“ koju ste upravo dodali (kako se popis autorizacija ne bi preopteretio).
-
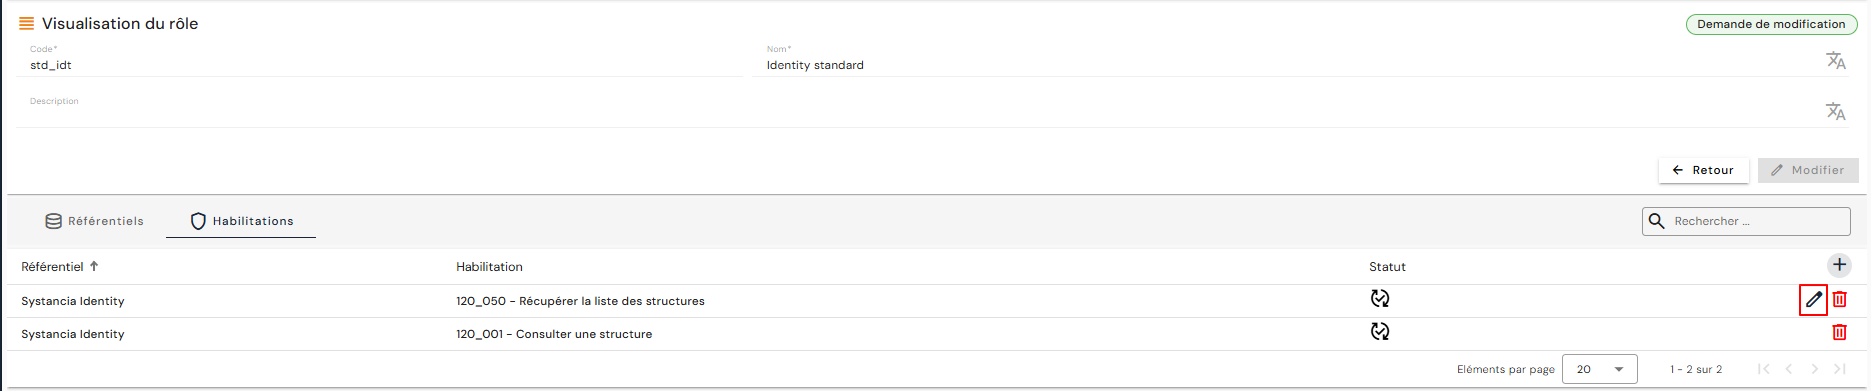
Ako želite ograničiti pristup određenim strukturama, morate konfigurirati opseg za autorizaciju „120_050 – Retrieve the list of structures“. U tom slučaju, čak i ako se ovisnost stvara automatski, tu autorizaciju morate ručno dodati ulozi kako biste pristupili gumbu.
Napomena
Na zaslonu za prikaz učinaka ta se autorizacija ne pojavljuje na popisu jer je već povezana s identitetima dodavanjem autorizacije „120_001 – View a structure“.
- Prisutnost olovke desno od „120_050 – Retrieve the list of structures“ označava da je moguće dodati opseg kako bi se filtrirale strukture kojima želite dodijeliti pristup za pregled.
Modul Identities
Modul Delegations
Modul Reconciliation Rules
Modul Structures
Modul Allocations
Modul Accounts
Modul Access Management
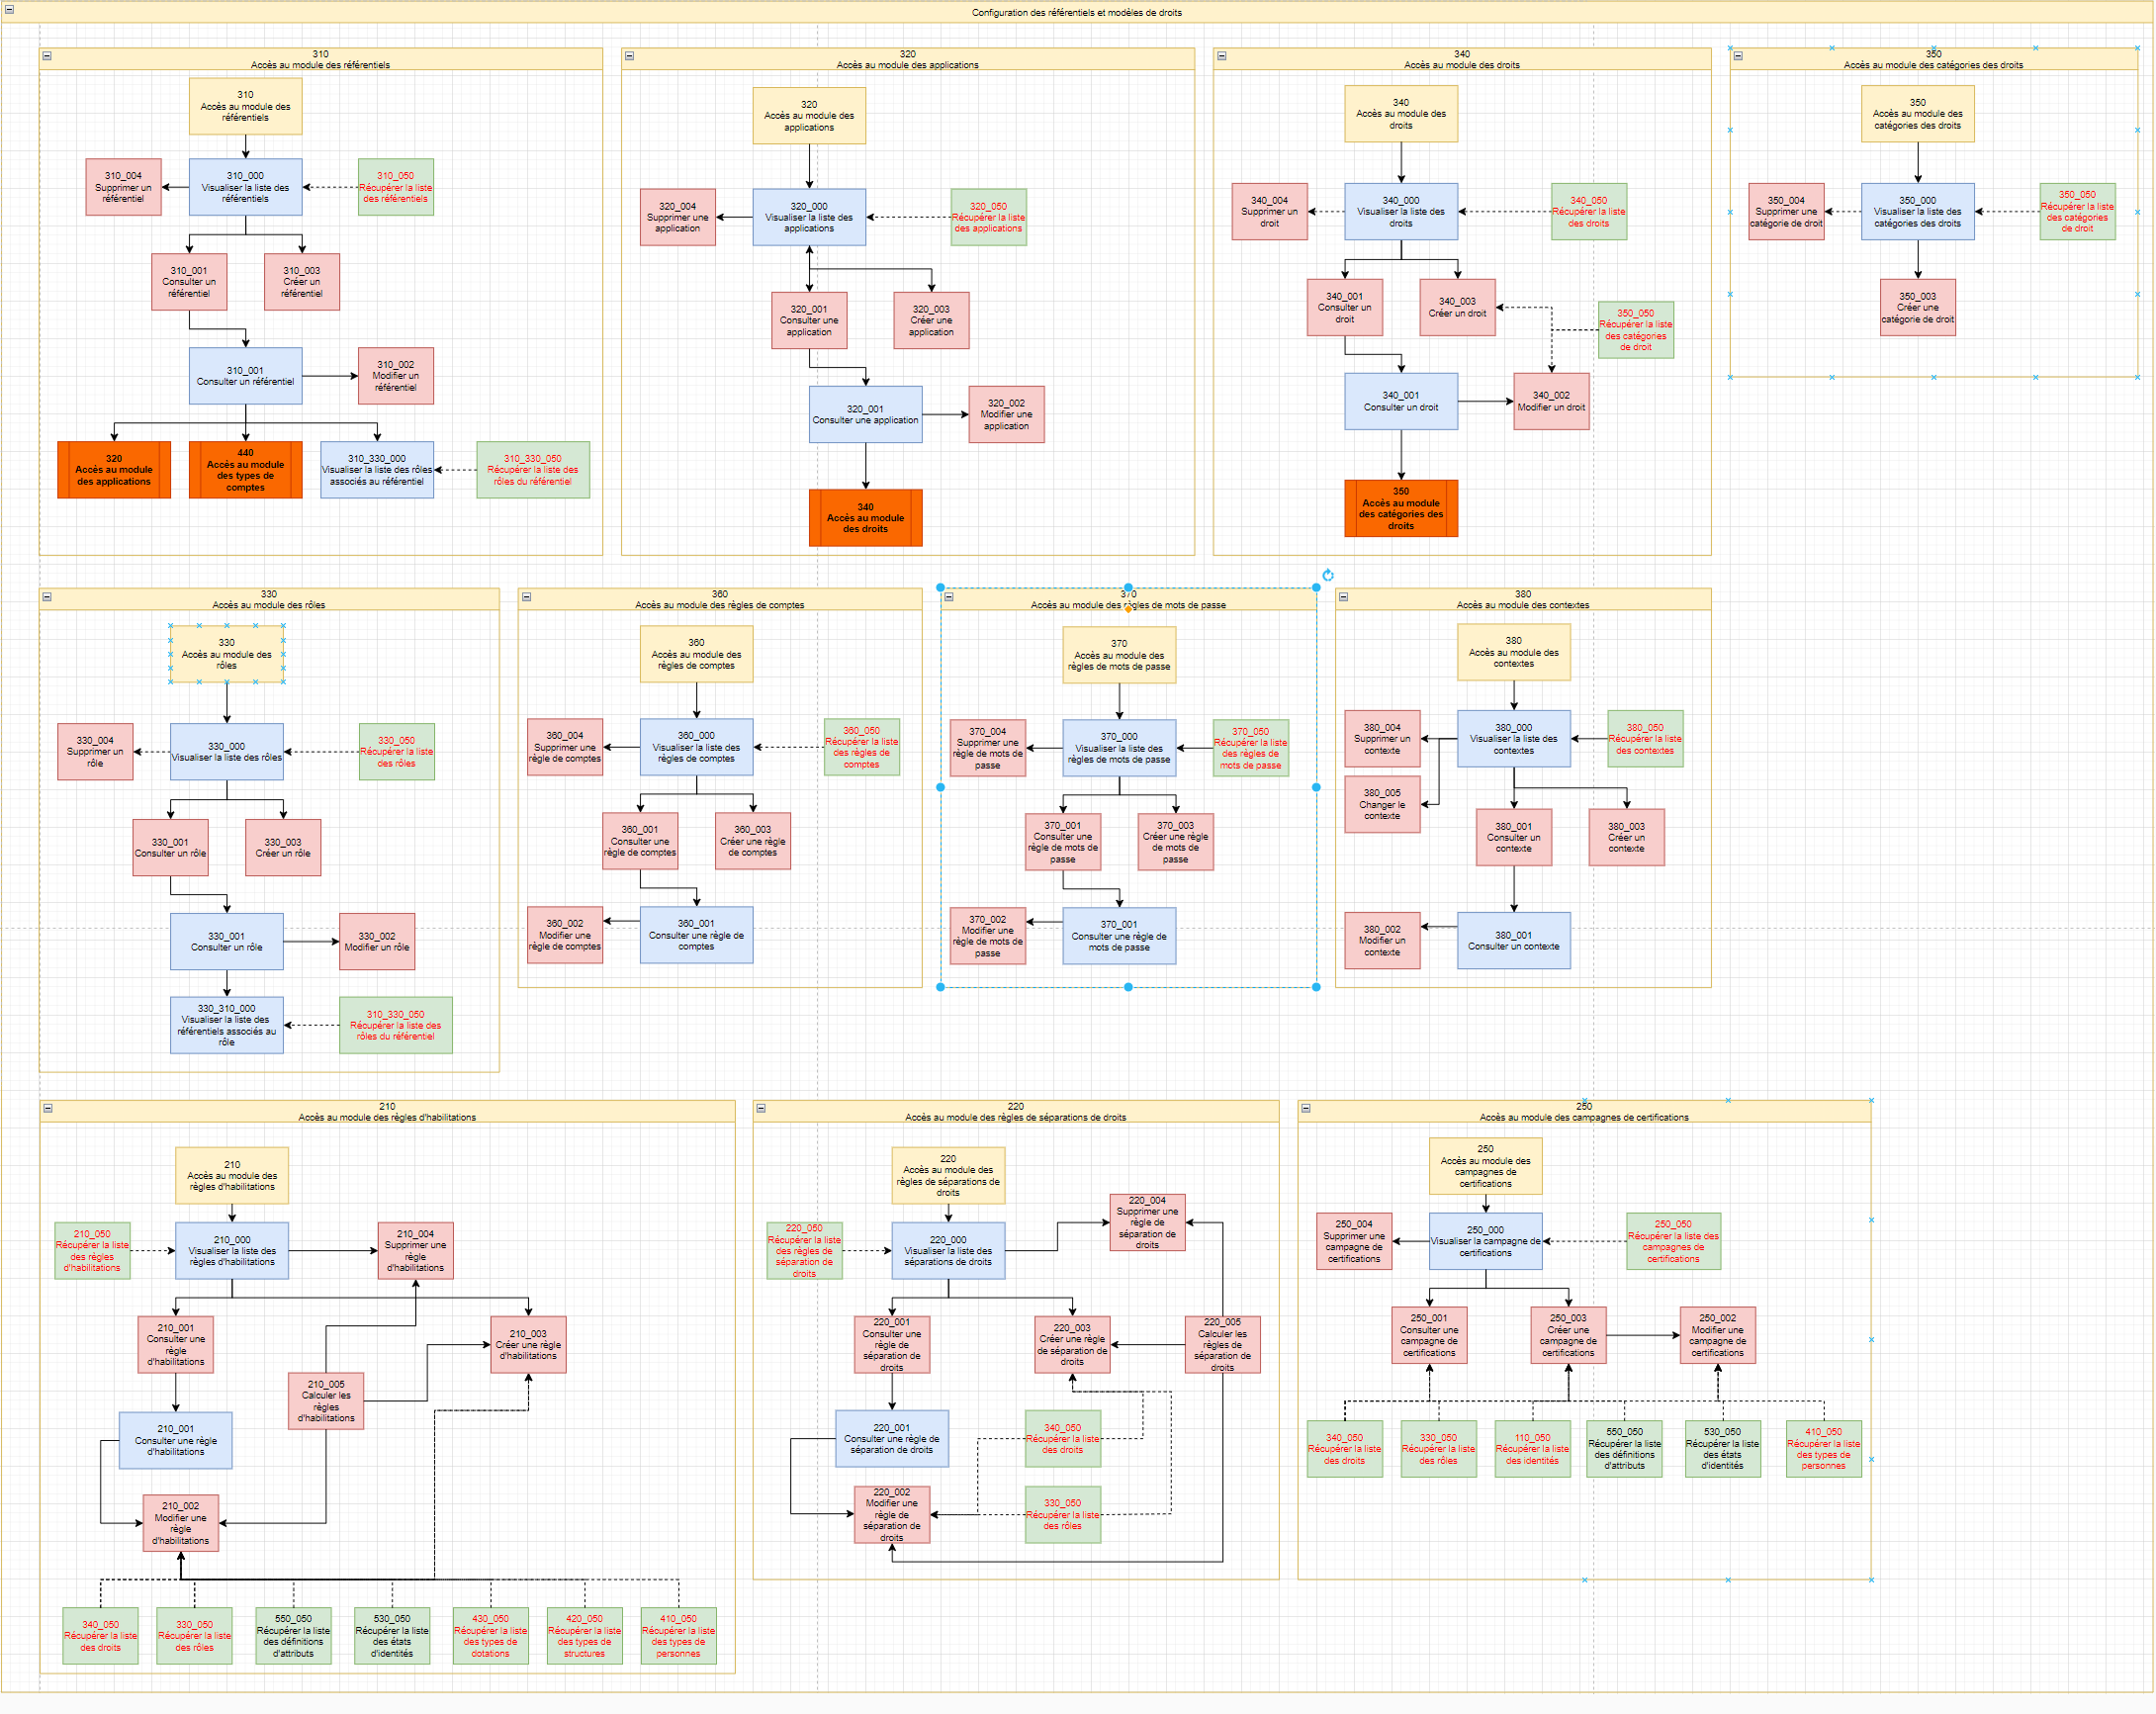
Modul Dashboard
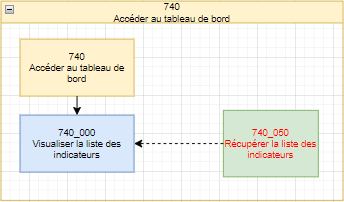
Da biste izgradili dashboard za ulogu Identity, morate ručno dodati autorizaciju „740_050 – Retrieve list of indicators“ i odabrati željeni pokazatelj ili pokazatelje s ponuđenog popisa.
Za neke pokazatelje morate ručno dodati ovisne autorizacije kako bi se prikazali grafikoni:
| Naziv pokazatelja | Vrsta pokazatelja | Ovisnosti koje treba dodati ručno |
|---|---|---|
| Active/inactive users | Counter | |
| Users without login | Counter | |
| Configured repositories | Counter | |
| Users without applications | Counter | |
| Orphan accounts | Counter | |
| Manually blocked authorizations | Counter | |
| Authorizations blocked by SOD rule | Counter | |
| Distribution of users | Graphics | 410_050 - Retrieve the list of person types |
| Distribution of roles | Graphics | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Graphics | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Graphics |
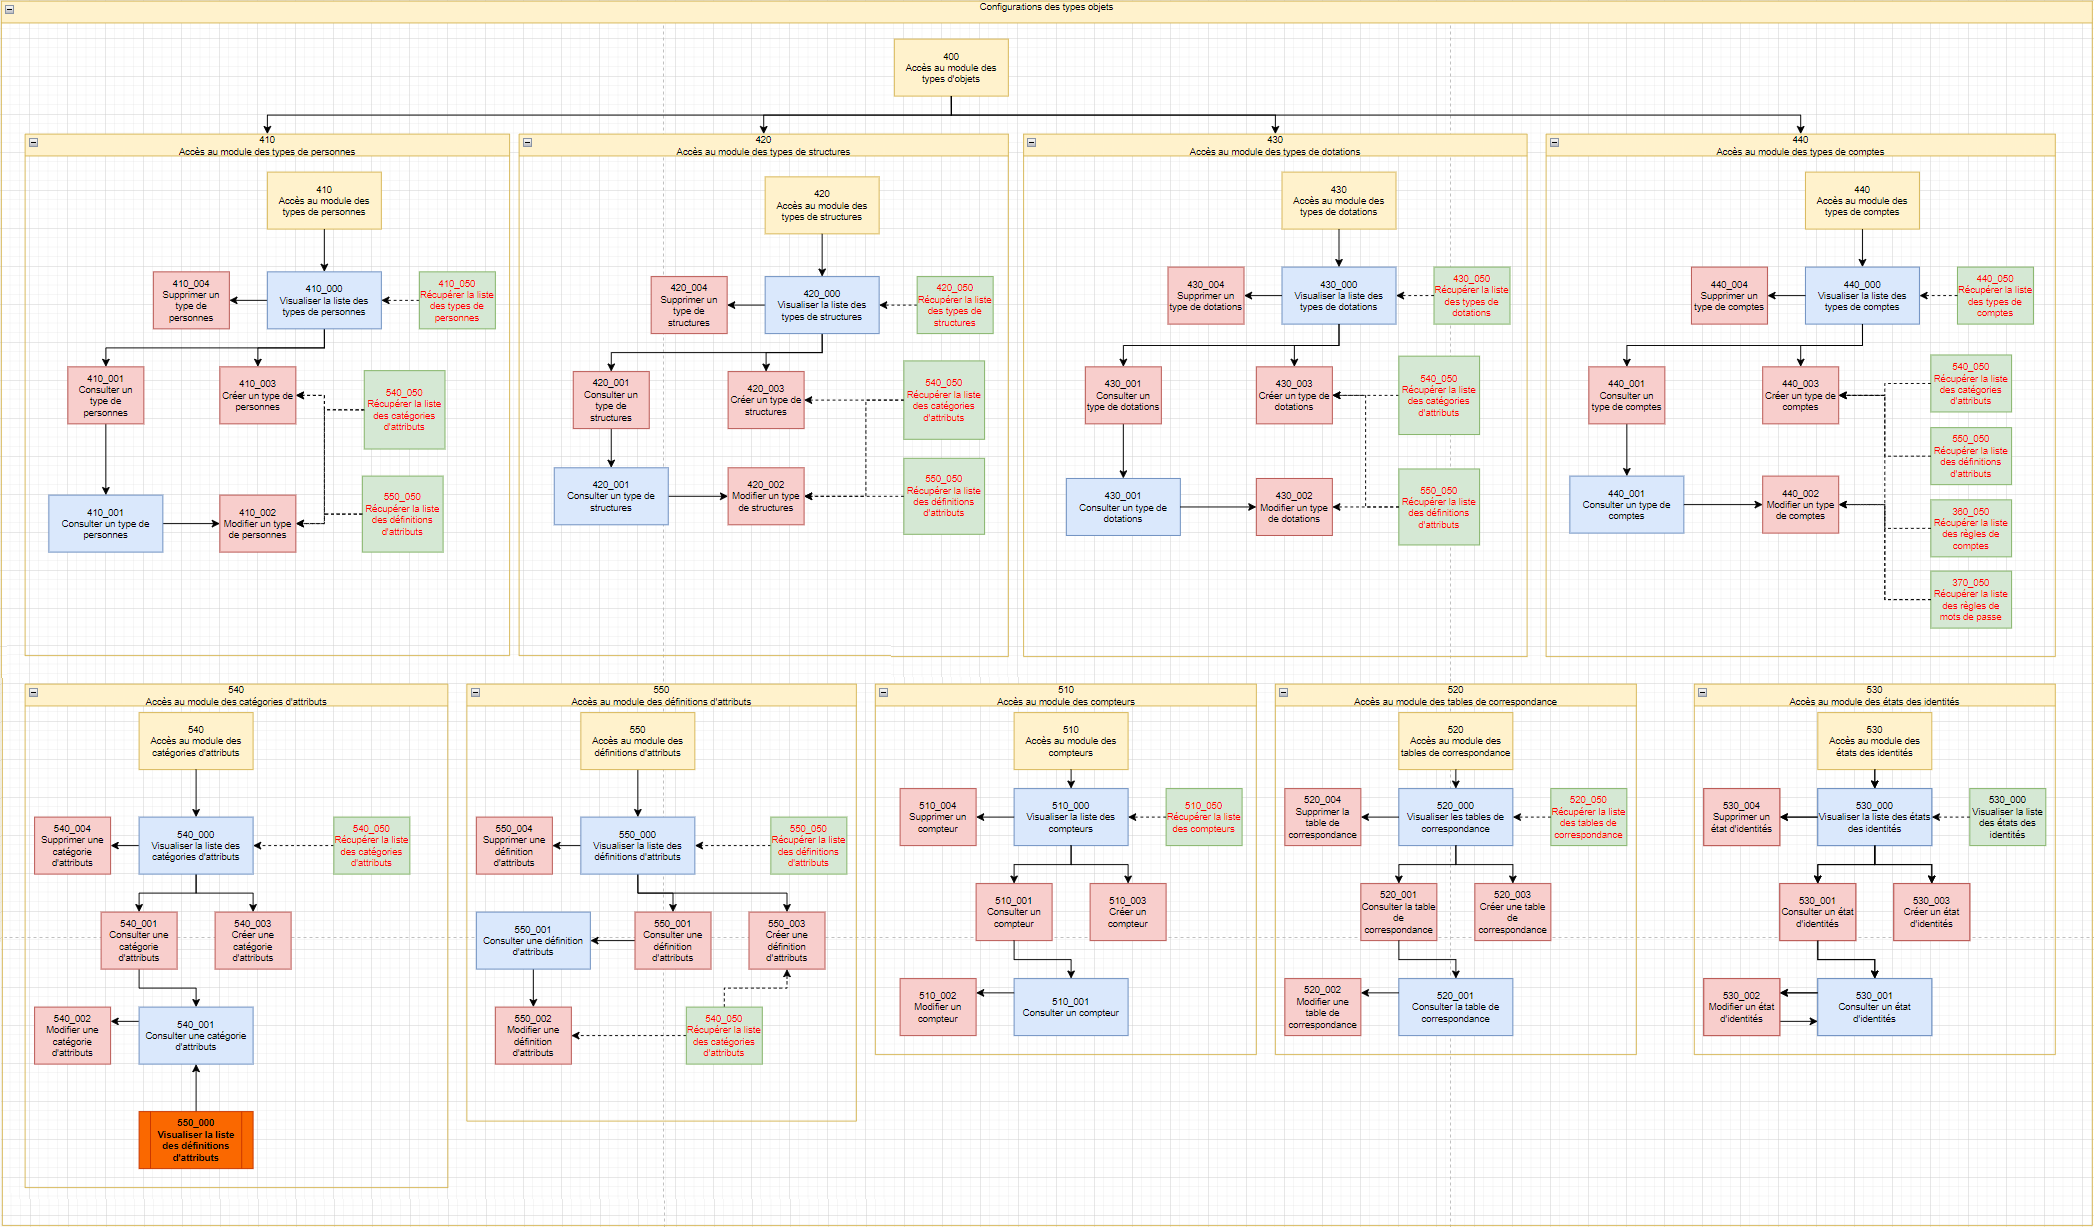
Modul Object Configuration
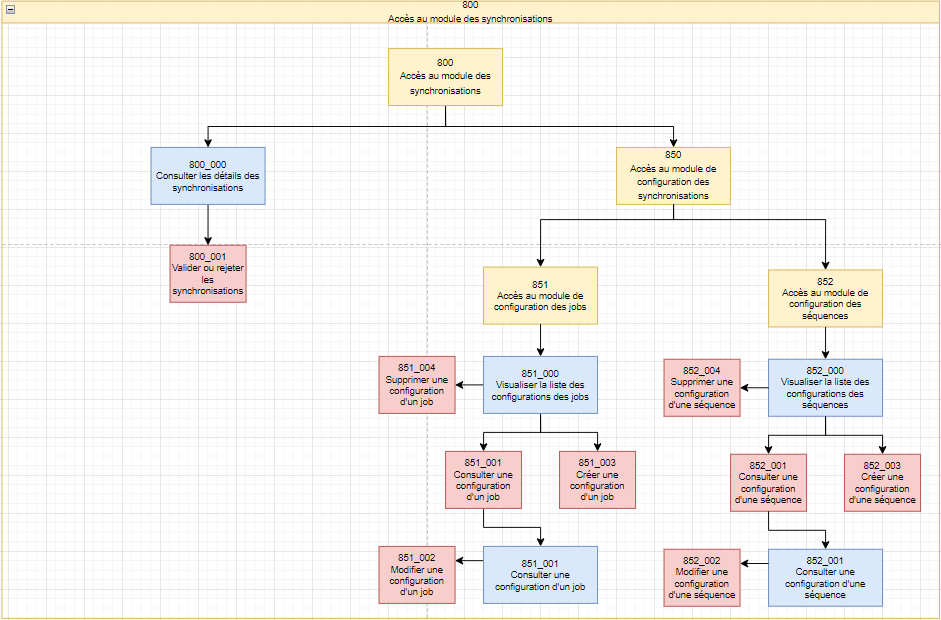
Modul Provisioning jobs
Modul Reports
Ostali moduli