Az Identity-engedélyezések kezelése
Ha jogokat szeretne adni egy identitásnak a CyberElements alkalmazásban, létre kell hoznia egy szerepkört a hozzá kapcsolt Identity-tárházból származó engedélyekkel, és ezt a szerepkört a kívánt identitáshoz kell rendelnie. Az Identity-tárház egy engedélye nem kapcsolható közvetlenül egy identitáshoz. Ezért annyi szerepkört kell létrehozni, amennyi szükséges, és hozzájuk kell rendelni a kívánt engedélyezéseket. Minden olyan engedélyezésnél, amely ezt lehetővé teszi, meghatározható a hatóköre.
Egy szerepkör több tárházra is kiterjedhet, beleértve az Identity-tárházat is. Ezért nem kötelező külön szerepköröket létrehozni a CyberElements Identity alkalmazáshoz való hozzáférés kezelésére.
A harmadik féltől származó alkalmazásokhoz hasonlóan az Identity-engedélyek is tárházakban vannak kezelve, de a CyberElements Identity tárházban az engedélyek rögzítettek, és az alkalmazás kezeli őket. Ezért nem módosíthatók. Egy engedélyezés egy menü vagy az Identity alkalmazás egy műveletének elérésének felel meg (például: identitás létrehozása, a workflow modul elérése stb.).
Fontos megjegyezni, hogy a csatlakozási módtól (harmadik féltől származó IDP vagy AD-alapú IDP) függetlenül, amikor egy személy bejelentkezik a CyberElements Identity rendszerbe, a megfelelő működéshez – különösen az auditok és a workflow-k miatt – rendelkeznie kell egy, az alkalmazásban nyilvántartott Identity-fiókkal.
A többfiókos működés nem kompatibilis az Identity-tárházzal. Ezért ha egy identitás több Identity-szerepkörrel rendelkezik, az érintett szerepkörök jogai összeadódnak.
Megjegyzés
A 6.2-es verzióig használt adminisztrációs profilokat a 7.0-s verziótól kezdve szerepkörök váltják fel. Az Identity-tárházhoz kapcsolt minden szerepkörhöz Identity-engedélyezéseket kell hozzáadni.
Az Identity-tárházra vonatkozó engedélyezés konfigurálása egy szerepkörben
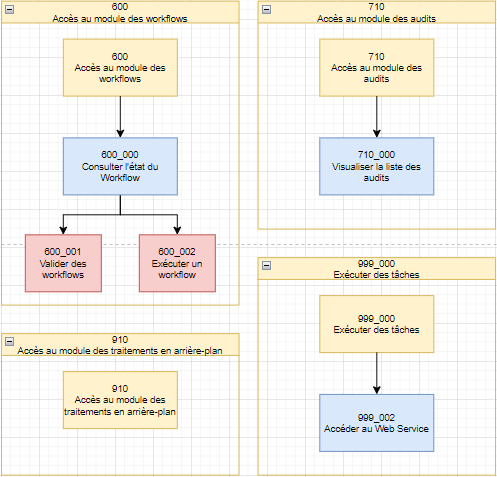
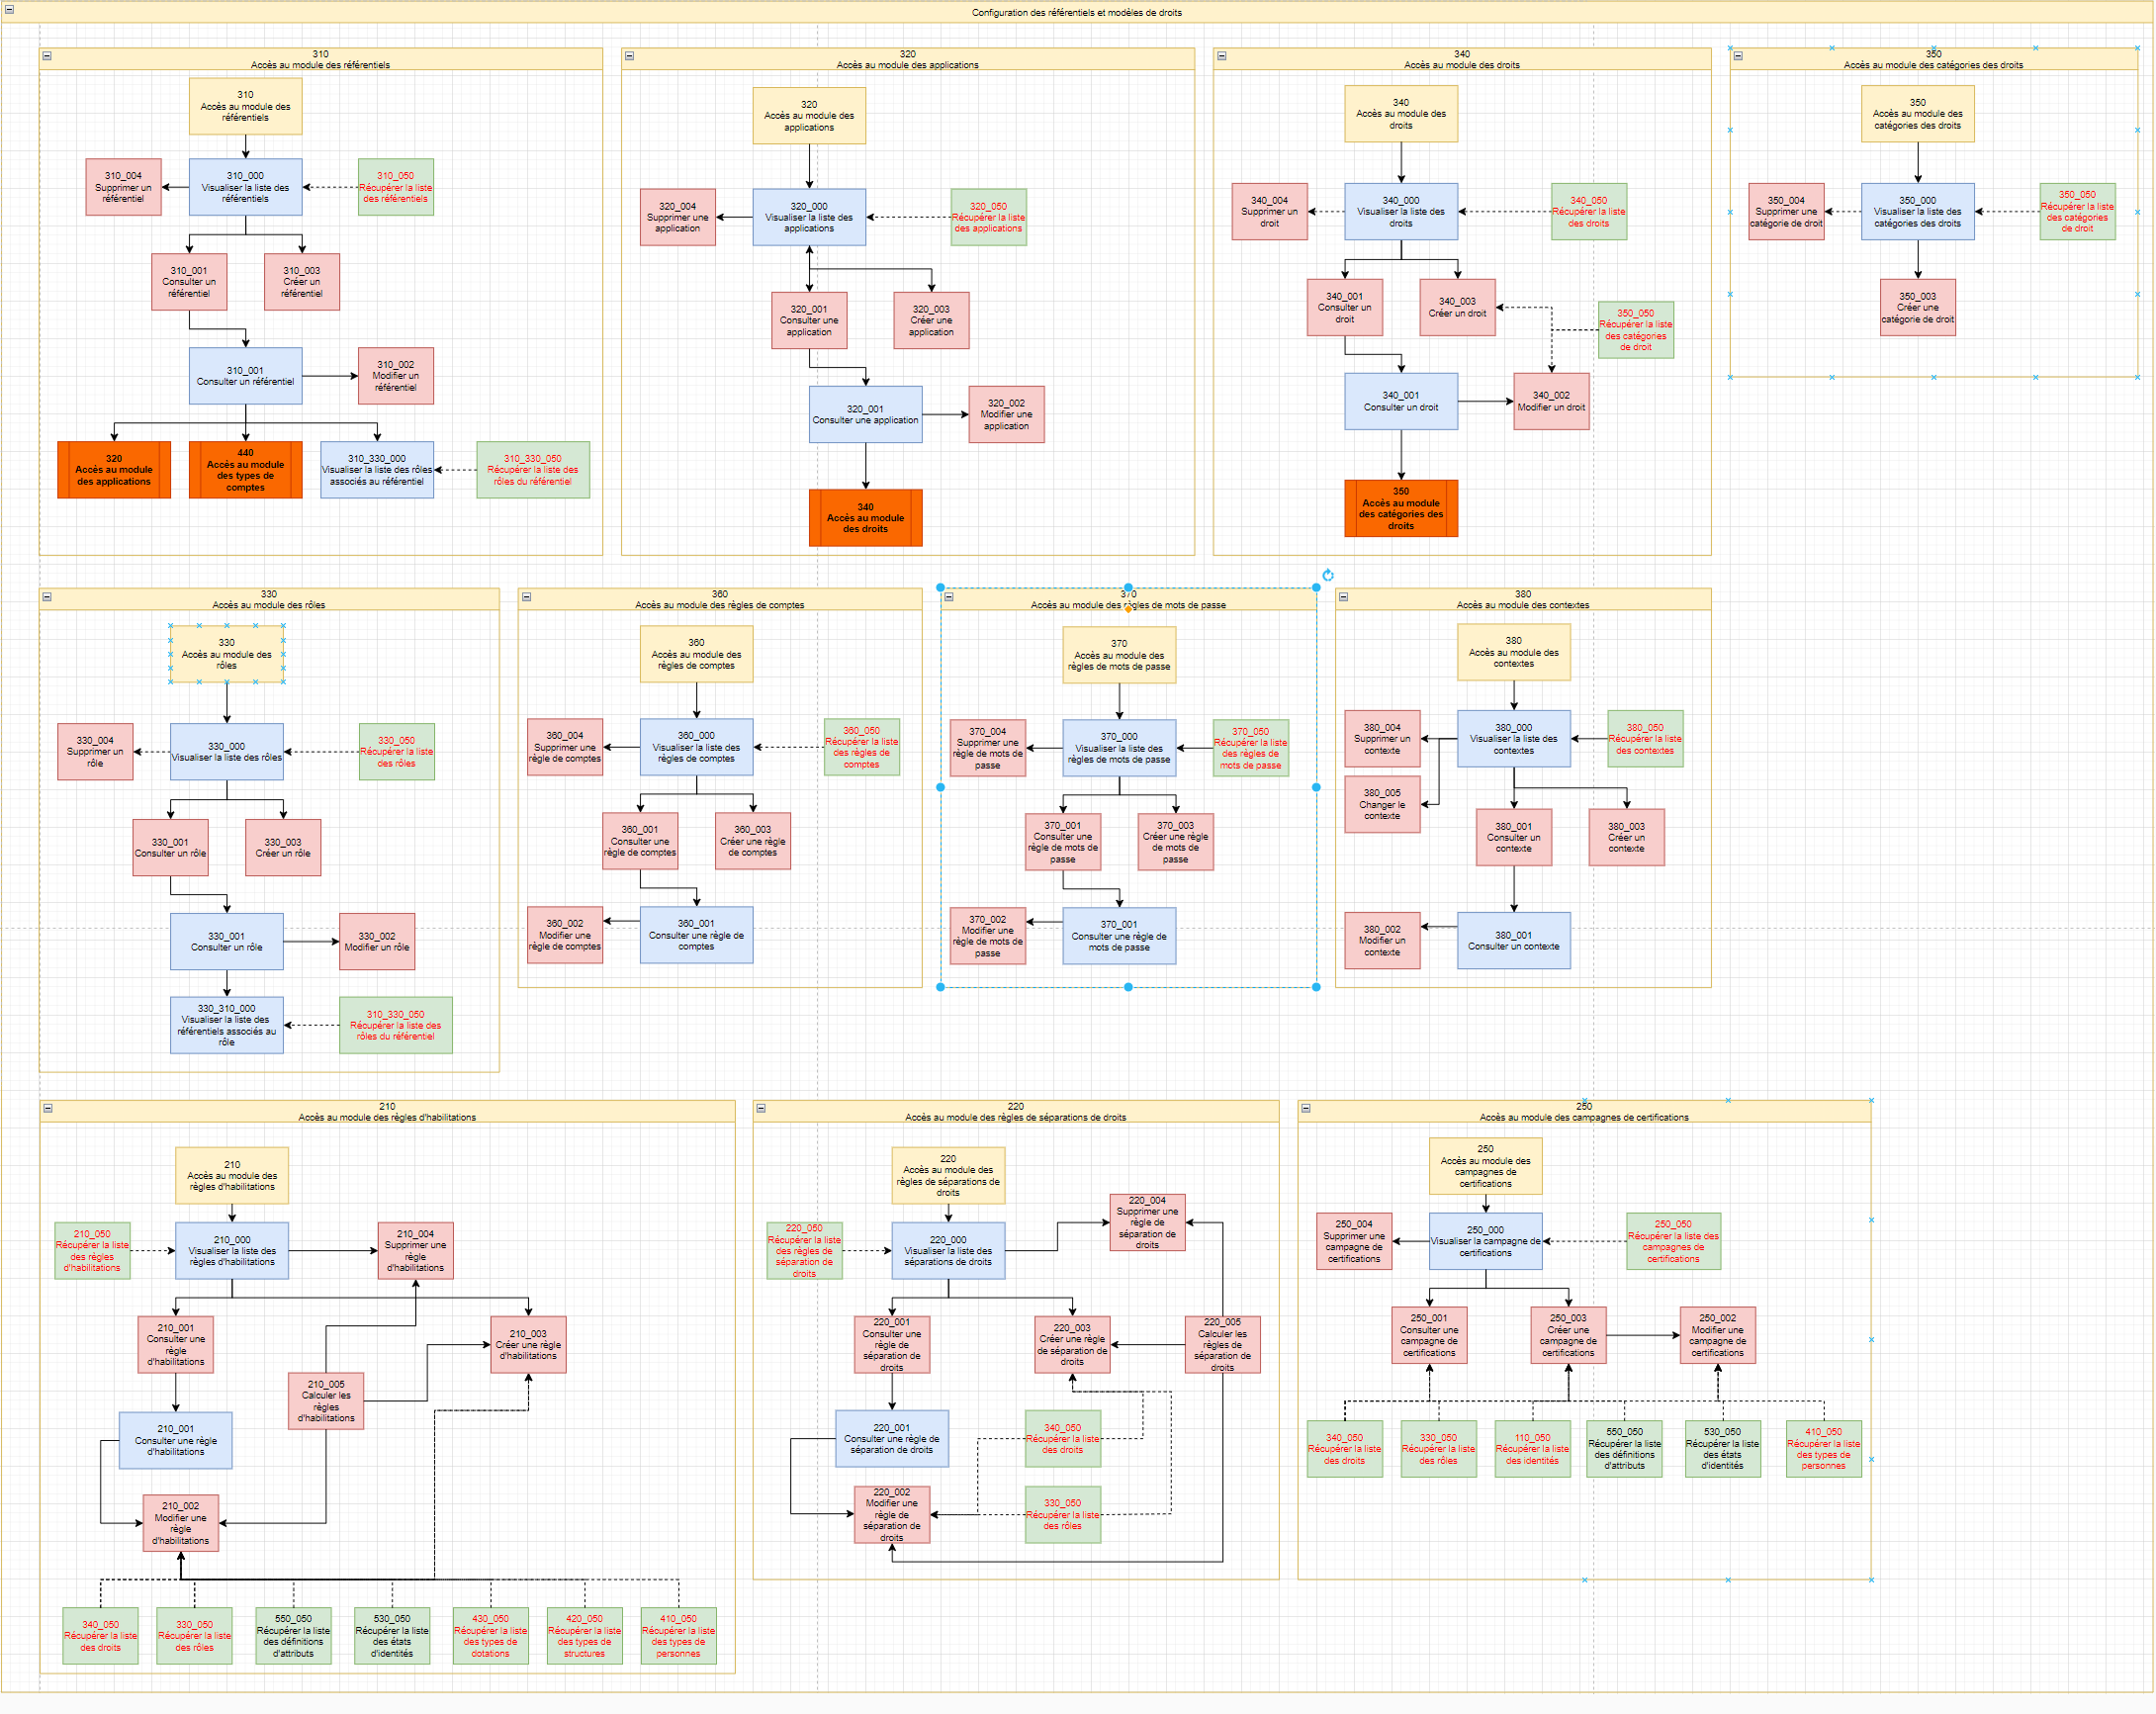
Minden modulhoz több engedélyezés tartozik, amelyek lehetővé teszik a jogok részletes kezelését a CyberElements Identity alkalmazásban. Az engedélyezések listája modulonként egy diagram formájában jelenik meg, amely a köztük lévő függőségeket mutatja.
Jelmagyarázat
A kék téglalapban látható engedélyezések a webalkalmazás oldalainak elérésének felelnek meg.
A piros téglalapban látható engedélyek a különböző weboldalakon lévő gombok elérésének felelnek meg.
A zöld téglalapban látható engedélyek a webes felület által hívott API-útvonalak elérésének felelnek meg.
Ha egy engedélyhez hatókör konfigurálható, az engedély piros betűvel jelenik meg. A hatókörök többnyire az API-útvonalakon érhetők el, mert ott alkalmazzák a szűrőket. Az Identity alkalmazás bizonyos weboldalain azonban gombokra vonatkozó hatókörök is vannak.
A modulokhoz vezető kapcsolatok narancssárga színnel jelennek meg.
A nyilak az engedélyezések közötti automatikus függőségeket jelölik.
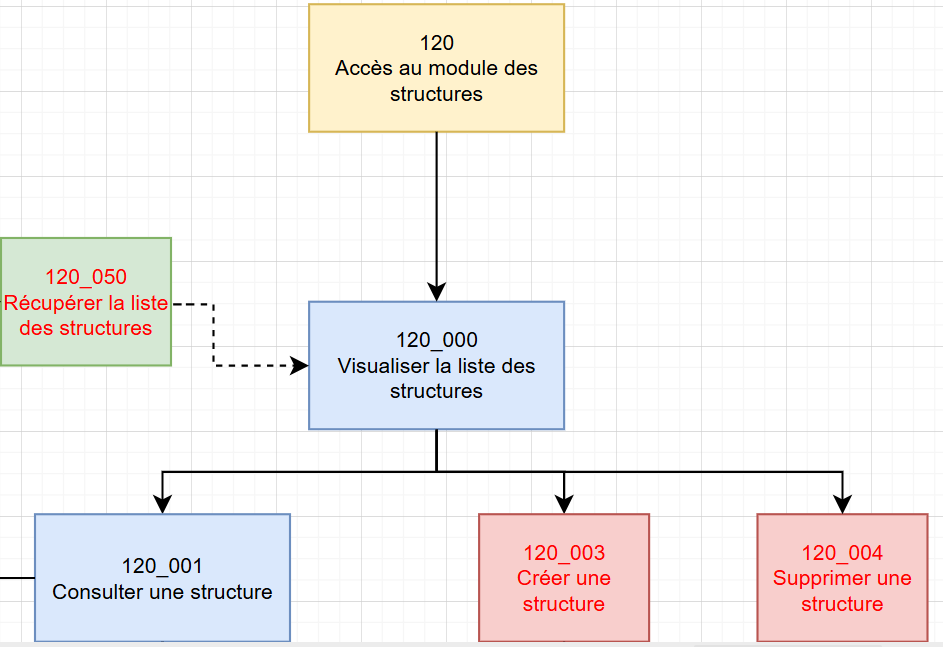
Például az alábbi diagram alapján:
-
Ha egy Identity-szerepkörben engedélyt szeretne adni egy struktúra megtekintésére, egyszerűen adja hozzá a „120_001 - View a structure” engedélyezést. A „120 – Access to the Structure module”, a „120_000 View the list of structures” és a „120_050 – Retrieve the list of structures” engedélyezés automatikusan hozzáadódik a profilhoz, mert egy struktúra megtekintéséhez először a meglévő struktúrák listáját kell megtekinteni.
Megjegyzés
Ha olyan Identity-szerepkört módosít, amely már személyekhez van rendelve, a függőségeket az érintett személyekre vonatkozó hatásmegjelenítő képernyőn láthatja.
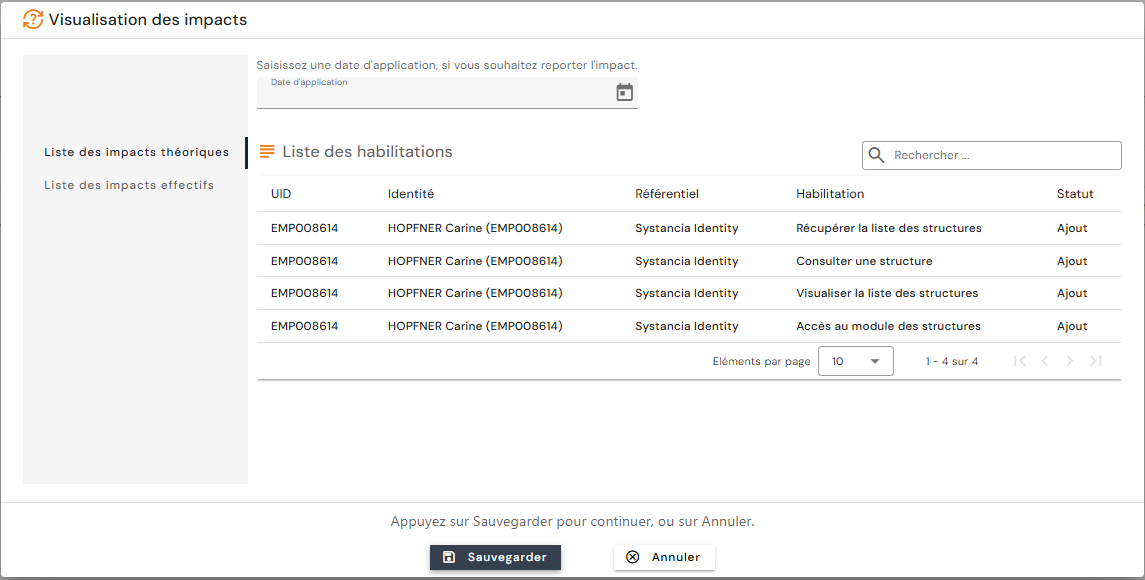
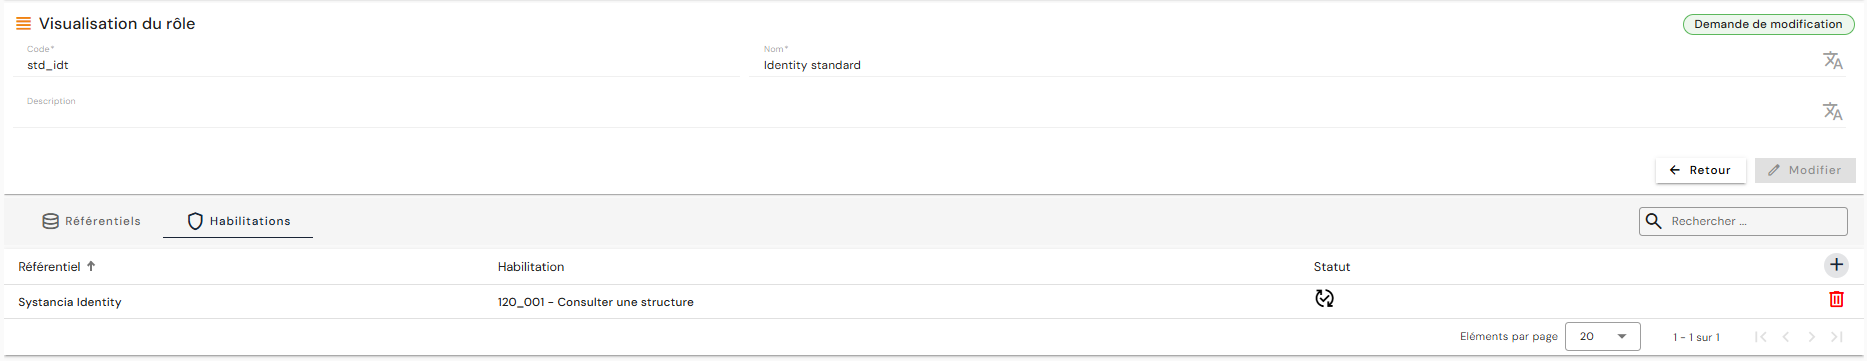
- A hatások megtekintése után csak az imént hozzáadott „120_001 – View a structure” engedélyezés szerepel ténylegesen a szerepkörhöz kapcsolt engedélyezések listájában (hogy az engedélyezések listája ne legyen túlterhelt).
-
Ha bizonyos struktúrákra korlátozni szeretné a hozzáférést, hatókört kell konfigurálnia a „120_050 – Retrieve the list of structures” engedélyezéshez. Ebben az esetben, bár a függőség automatikusan létrejön, ezt az engedélyezést manuálisan kell hozzáadnia a szerepkörhöz, hogy elérje a gombot.
Megjegyzés
A hatásmegjelenítő képernyőn ez az engedélyezés nem jelenik meg a listában, mert a „120_001 – View a structure” engedélyezés hozzáadásával már hozzá lett kapcsolva az identitásokhoz.
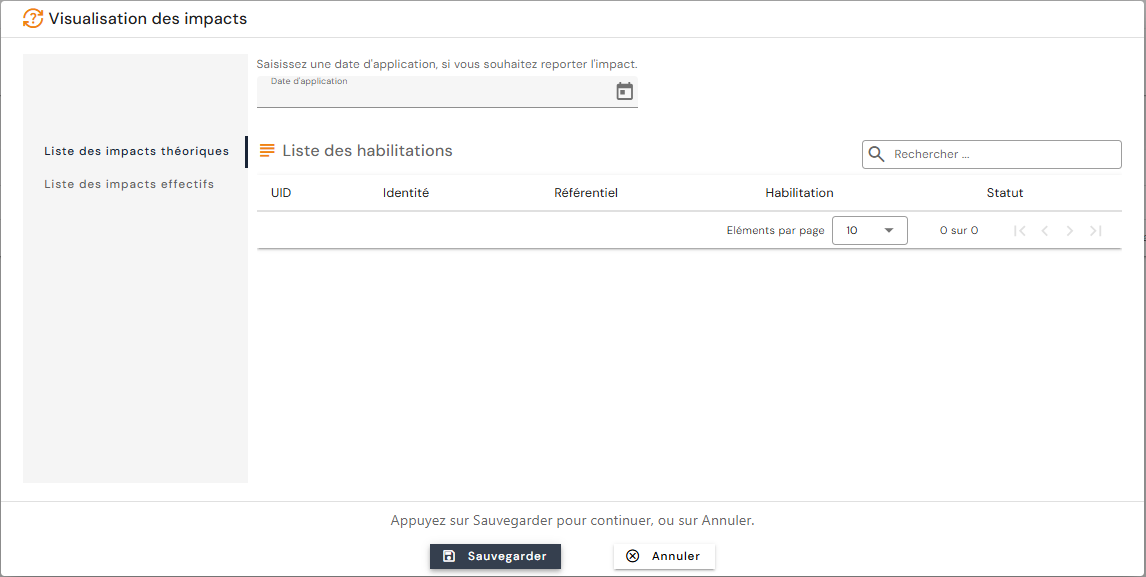
- A „120_050 – Retrieve the list of structures” jobb oldalán lévő ceruza azt jelzi, hogy hatókör adható hozzá, amellyel szűrhetők azok a struktúrák, amelyekhez megtekintési hozzáférést szeretne adni.
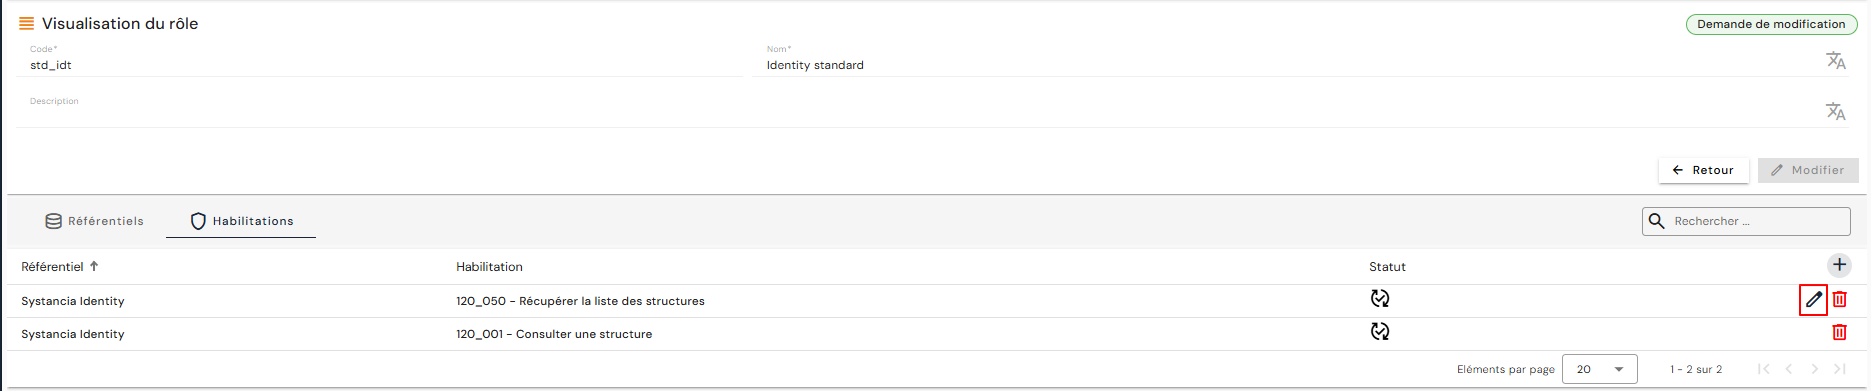
Identities modul
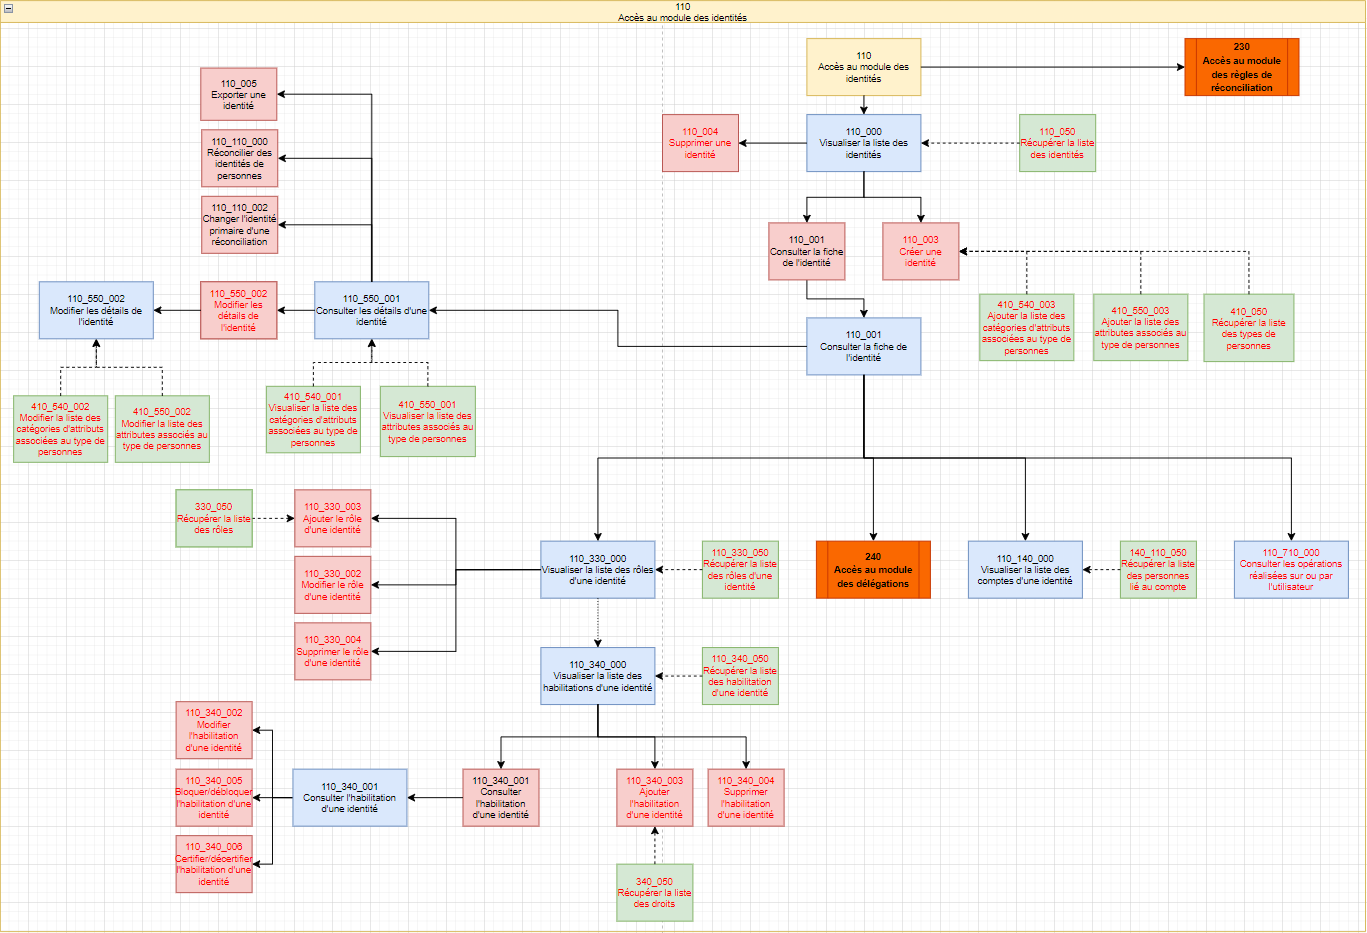
Delegations modul
Reconciliation Rules modul
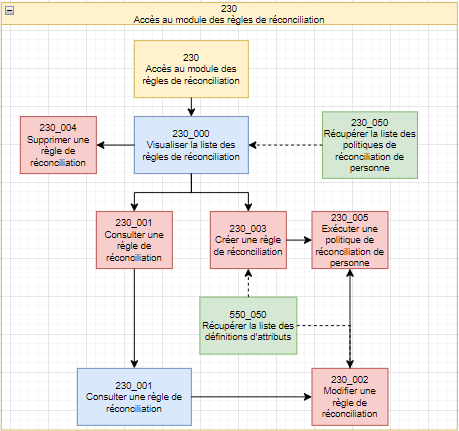
Structures modul
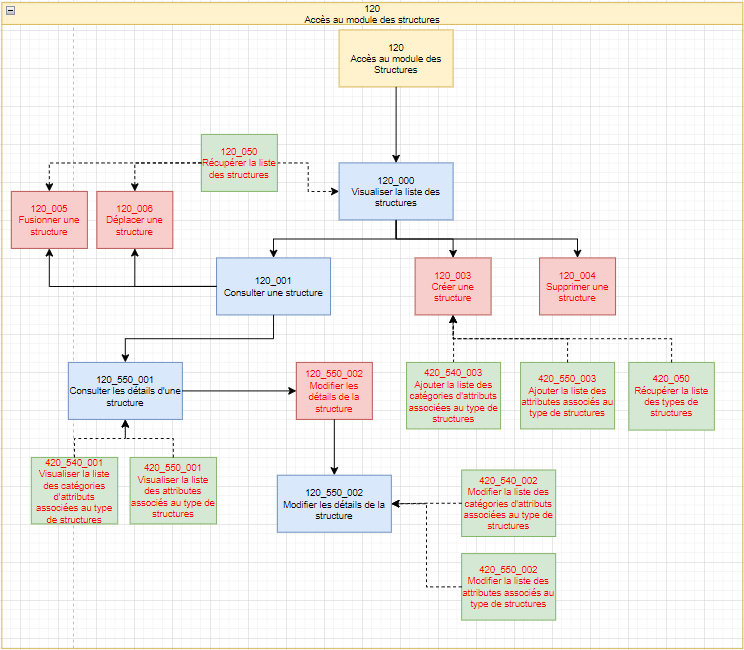
Allocations modul
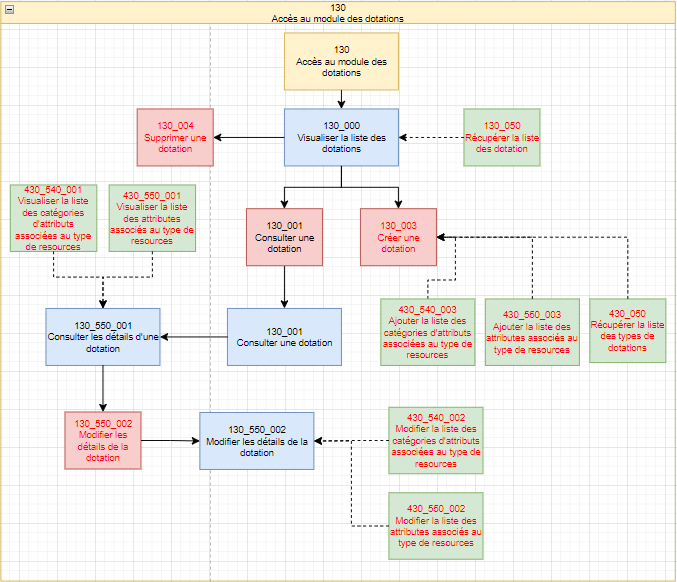
Accounts modul
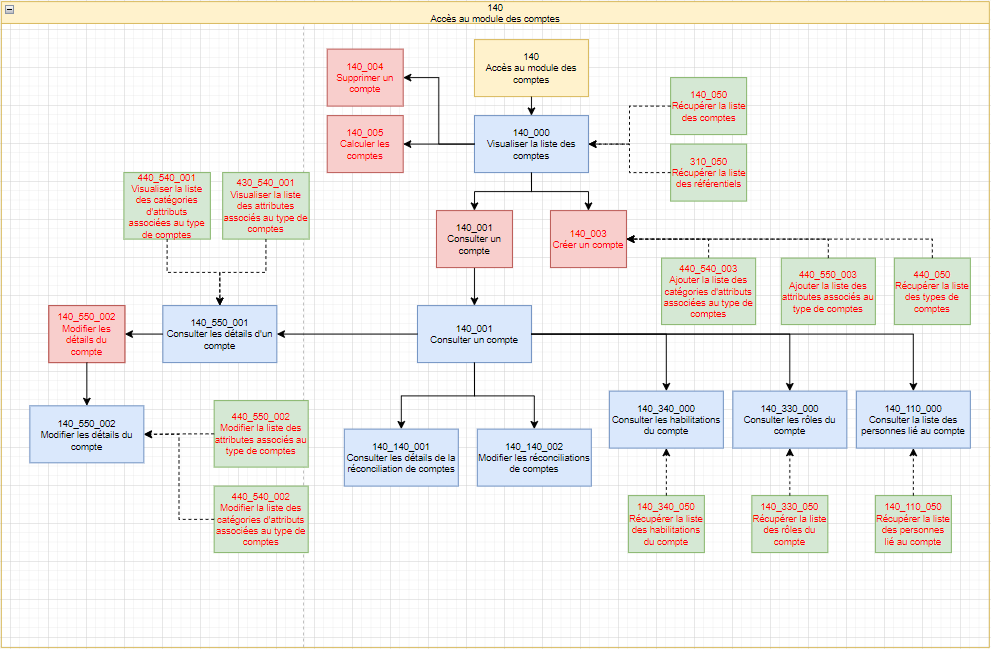
Access Management modul
Dashboard modul
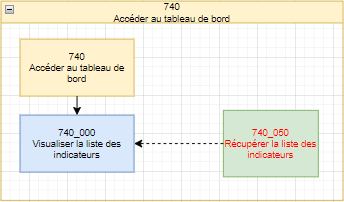
Ha egy Identity-szerepkörhöz dashboardot szeretne összeállítani, manuálisan hozzá kell adnia a „740_050 – Retrieve list of indicators” engedélyezést, és ki kell választania a kívánt mutató(ka)t a megadott listából.
Egyes mutatóknál a grafikonok megjelenítéséhez manuálisan kell hozzáadni a függő engedélyezéseket:
| Mutató neve | Mutató típusa | Manuálisan hozzáadandó függőségek |
|---|---|---|
| Active/inactive users | Számláló | |
| Users without login | Számláló | |
| Configured repositories | Számláló | |
| Users without applications | Számláló | |
| Orphan accounts | Számláló | |
| Manually blocked authorizations | Számláló | |
| Authorizations blocked by SOD rule | Számláló | |
| Distribution of users | Grafikon | 410_050 - Retrieve the list of person types |
| Distribution of roles | Grafikon | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Grafikon | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Grafikon |
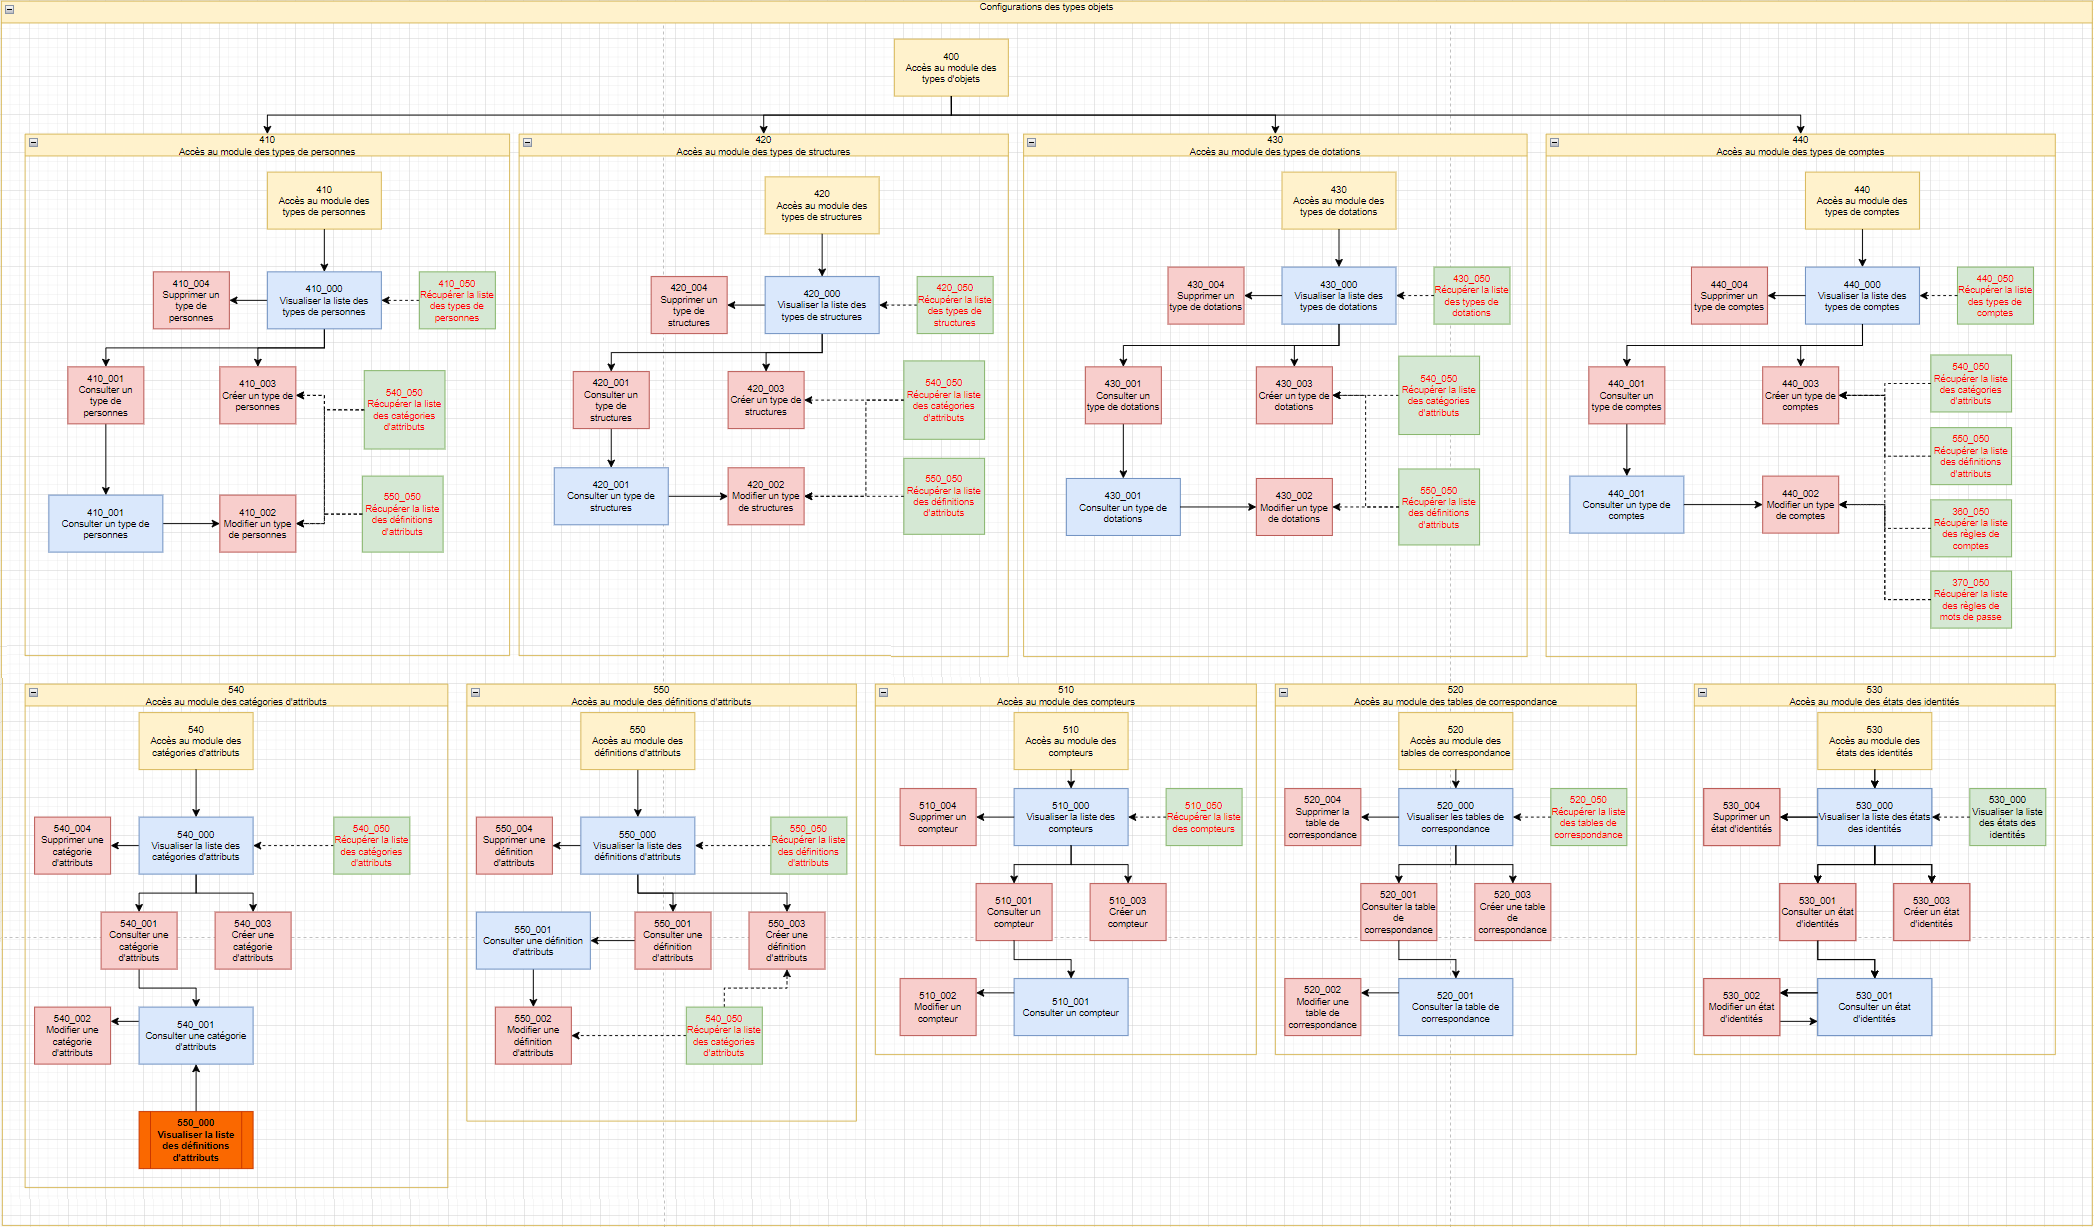
Object Configuration modul
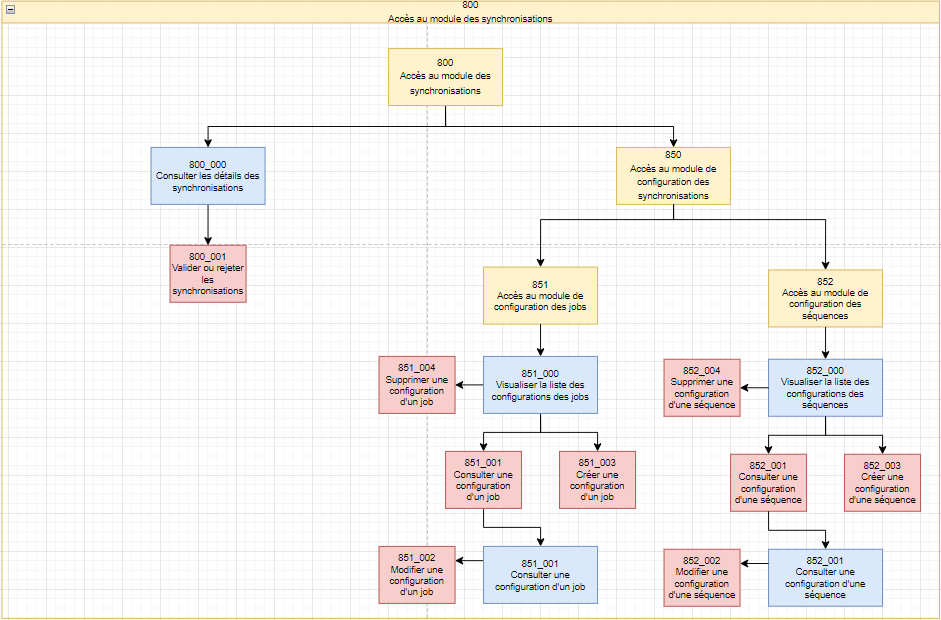
Provisioning jobs modul
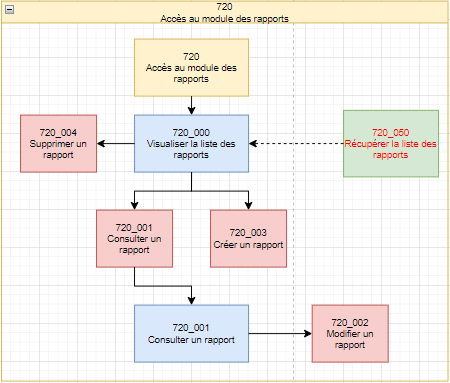
Reports modul
Egyéb modulok