Správa autorizácií Identity
Ak chcete identite priradiť práva v aplikácii CyberElements, musíte vytvoriť rolu, s ktorou sú prepojené povolenia z úložiska Identity, a túto rolu priradiť požadovanej identite. Povolenie z úložiska Identity nie je možné prepojiť s identitou. Preto je potrebné vytvoriť toľko rolí, koľko je potrebné, a priradiť k nim požadované autorizácie. Pre každú autorizáciu, ktorá to umožňuje, bude možné definovať jej rozsah.
Rola môže byť zmiešaná medzi viacerými úložiskami vrátane úložiska Identity. Na správu prístupu k aplikácii CyberElements Identity preto nie je povinné vytvárať osobitné role.
Podobne ako pri aplikáciách tretích strán sa povolenia Identity spravujú v úložiskách, ale pre úložisko CyberElements Identity sú povolenia pevne dané a spravuje ich aplikácia. Preto ich nemožno upravovať. Autorizácia zodpovedá prístupu k ponuke alebo prístupu k operácii v aplikácii Identity (príklady: vytvorenie identity, prístup k modulu workflow atď.).
Je dôležité poznamenať, že bez ohľadu na režim pripojenia (IDP tretej strany alebo IDP založený na AD) musí mať osoba, ktorá sa prihlási do CyberElements Identity, v aplikácii evidovaný účet Identity, aby všetko správne fungovalo, najmä audity a workflow.
Funkcia viacerých účtov nie je kompatibilná s úložiskom Identity. Identita, ktorá má niekoľko rolí Identity, preto bude mať kumulatívny súbor práv daných rolí.
Poznámka
Profily správy používané do verzie 6.2 sú od verzie 7.0 nahradené rolami. Ku každej role prepojenej s úložiskom Identity je potrebné pridať autorizácie Identity.
Konfigurácia autorizácie pre úložisko Identity v role
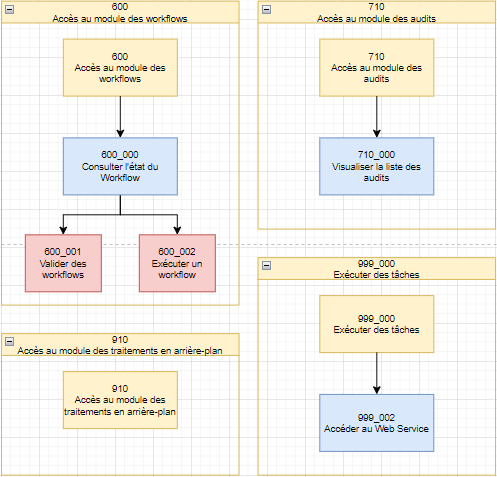
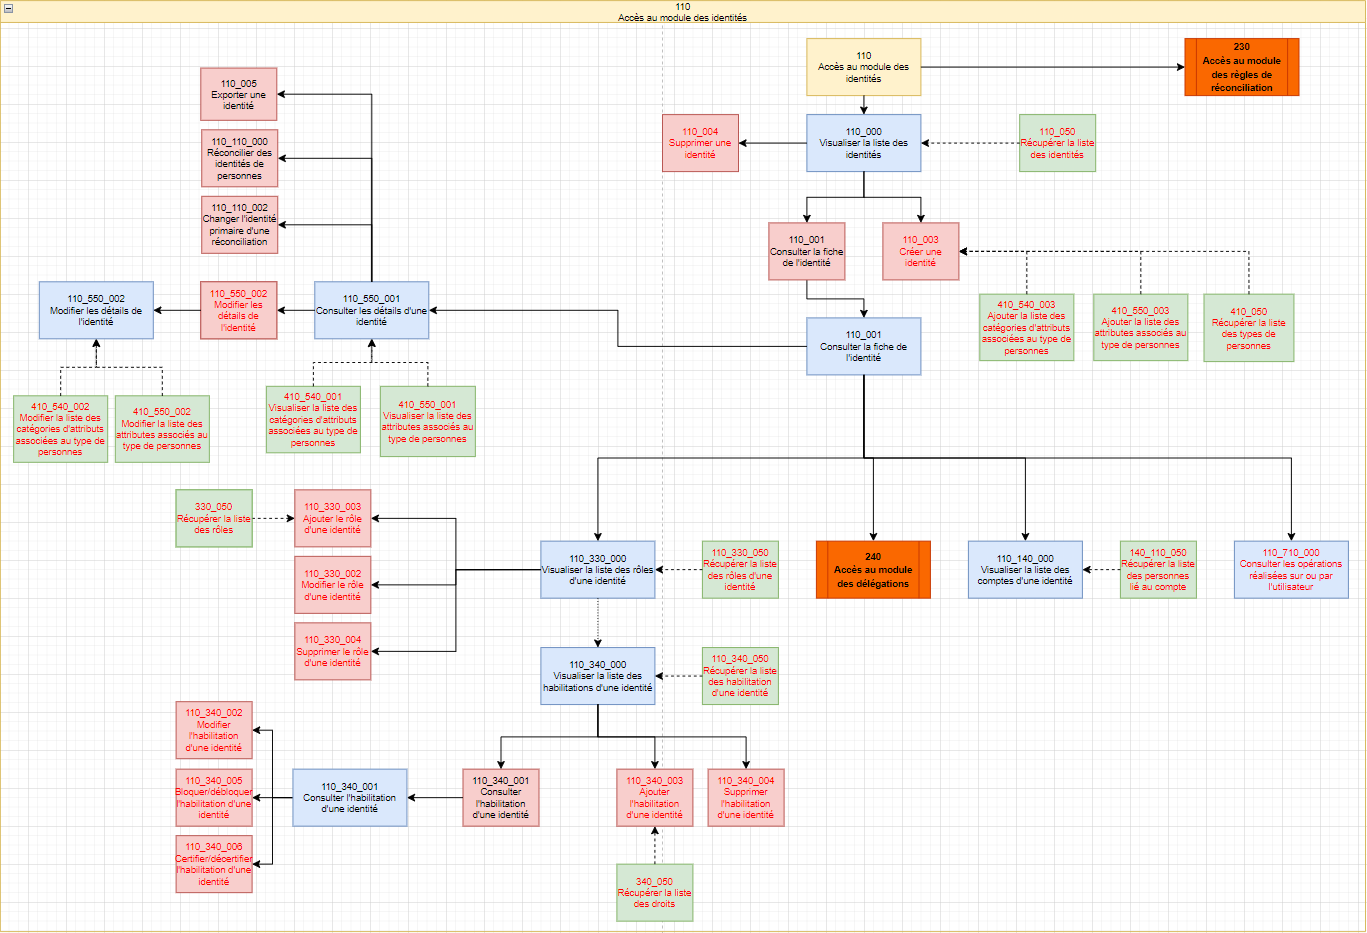
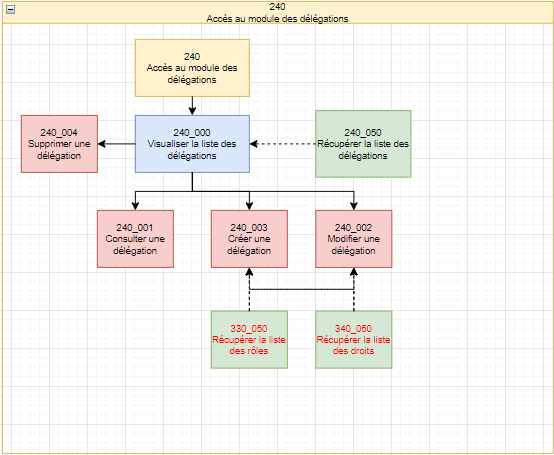
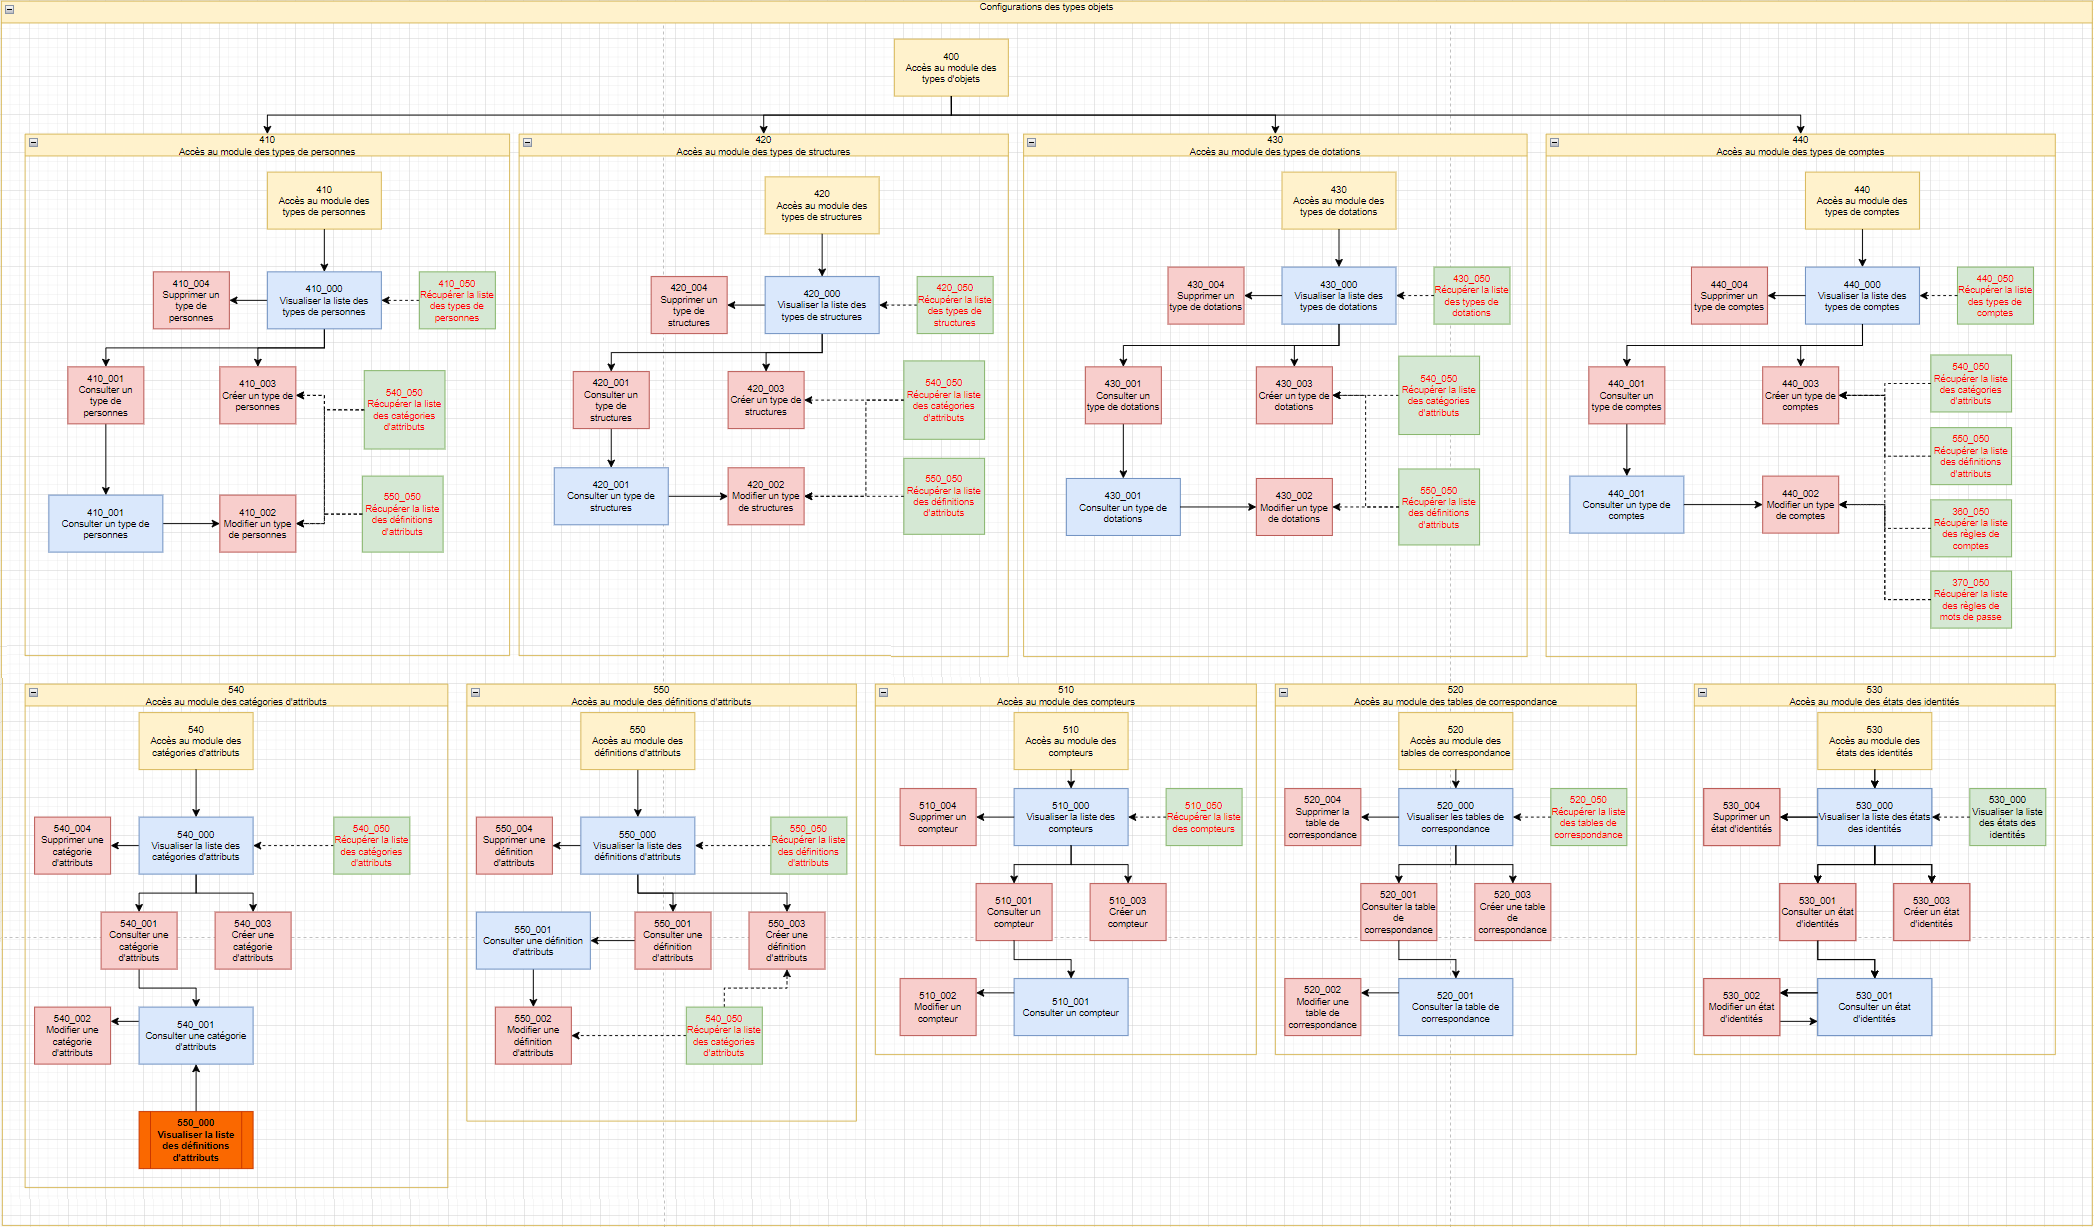
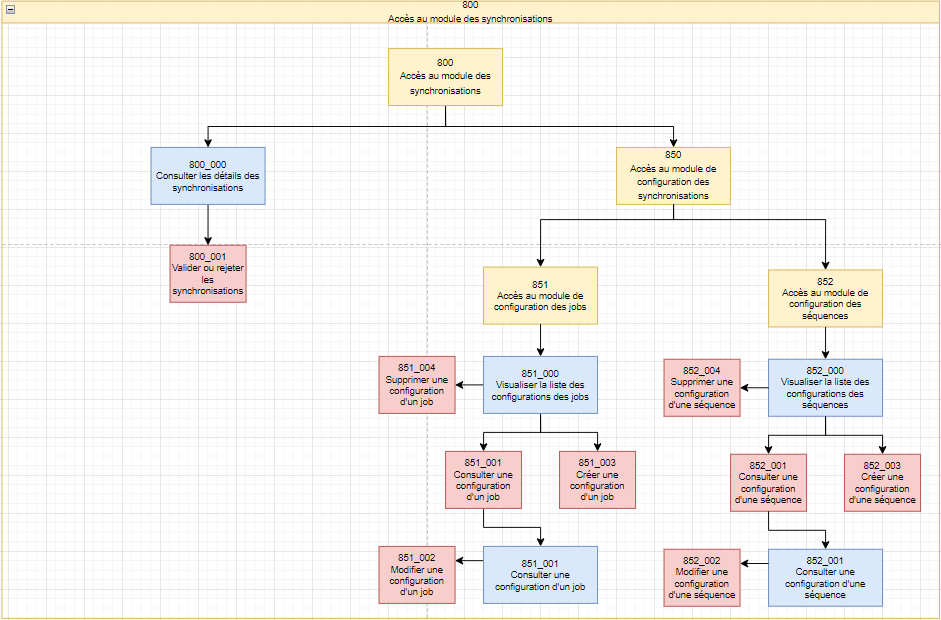
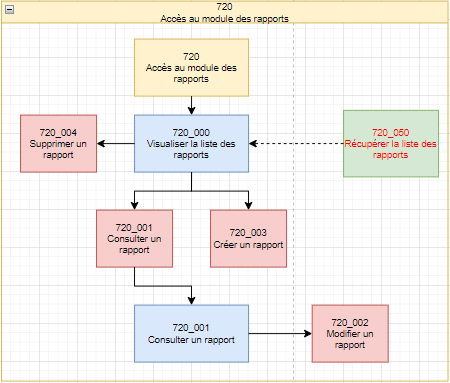
Pre každý modul existuje niekoľko autorizácií, ktoré umožňujú podrobnú správu práv v aplikácii CyberElements Identity. Zoznam autorizácií je pre každý modul znázornený vo forme diagramu, ktorý ukazuje závislosti medzi nimi.
Legenda
Autorizácie zobrazené v modrom obdĺžniku zodpovedajú prístupu na stránky webovej aplikácie.
Povolenia znázornené v červenom obdĺžniku zodpovedajú prístupu k tlačidlám na rôznych webových stránkach.
Povolenia znázornené v zelenom obdĺžniku zodpovedajú prístupu k trasám API, ktoré volá webové rozhranie.
Ak je možné pre povolenie nakonfigurovať rozsah, povolenie obsahuje červené písmo. Rozsahy sú dostupné najmä pri trasách API, pretože práve tam sa uplatňujú filtre. Rozsahy však existujú aj pri tlačidlách na niektorých webových stránkach aplikácie Identity.
Prepojenia na moduly sú zobrazené oranžovou farbou.
Šípky predstavujú automatické závislosti medzi autorizáciami.
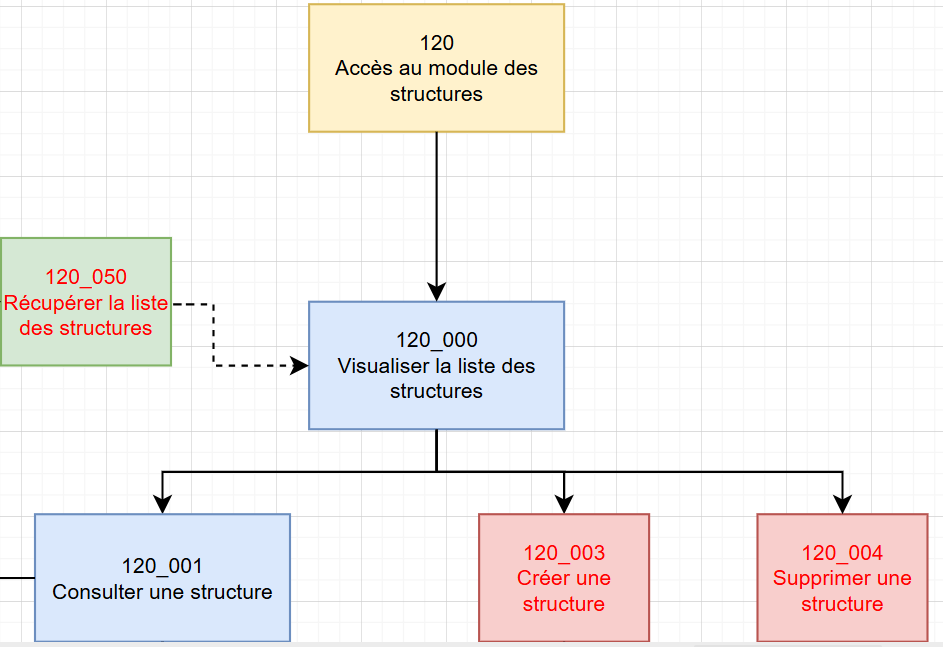
Napríklad pri nasledujúcom diagrame:
-
Ak chcete v role Identity udeliť povolenie na zobrazenie štruktúry, stačí pridať autorizáciu „120_001 - View a structure“. Autorizácie „120 – Access to the Structure module“, „120_000 View the list of structures“ a „120_050 – Retrieve the list of structures“ sa do profilu pridajú automaticky, pretože na zobrazenie štruktúry musíte najprv zobraziť zoznam existujúcich štruktúr.
Poznámka
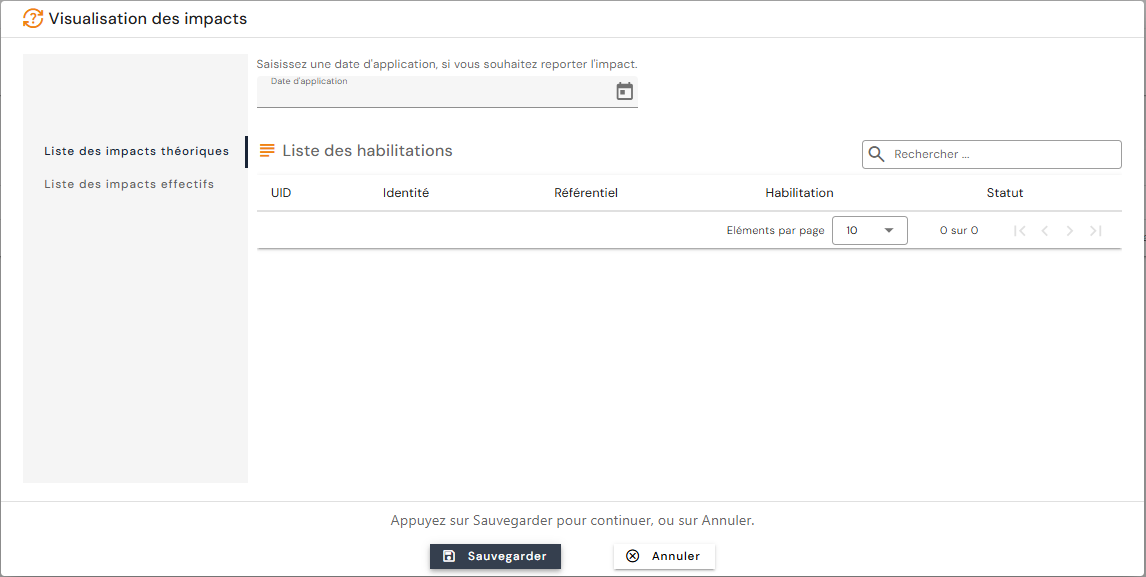
Ak upravujete rolu Identity, ktorá už bola priradená osobám, závislosti uvidíte na obrazovke zobrazenia vplyvov pre príslušné osoby.
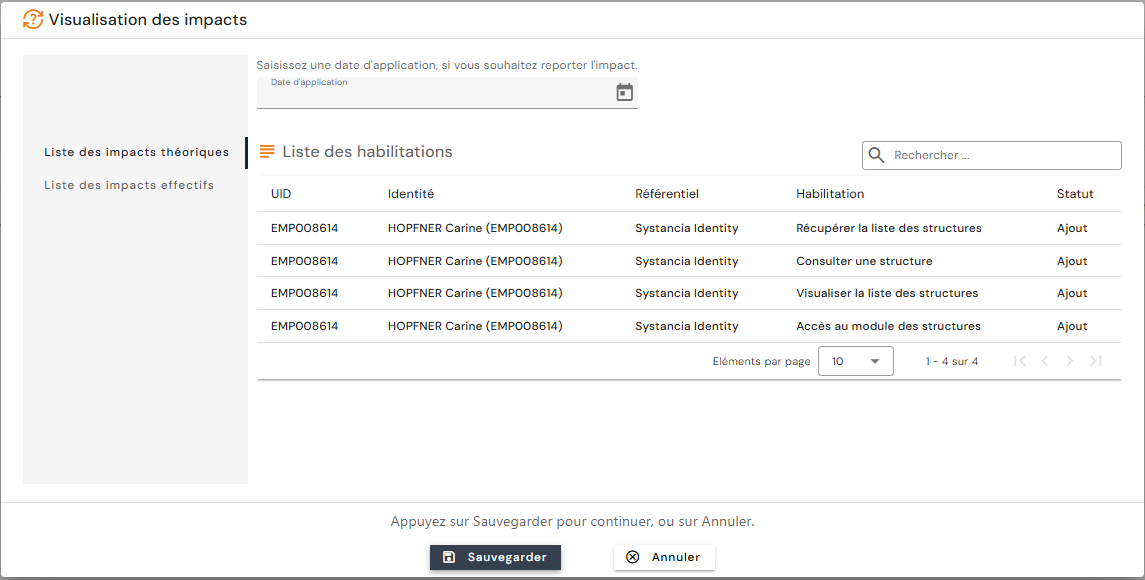
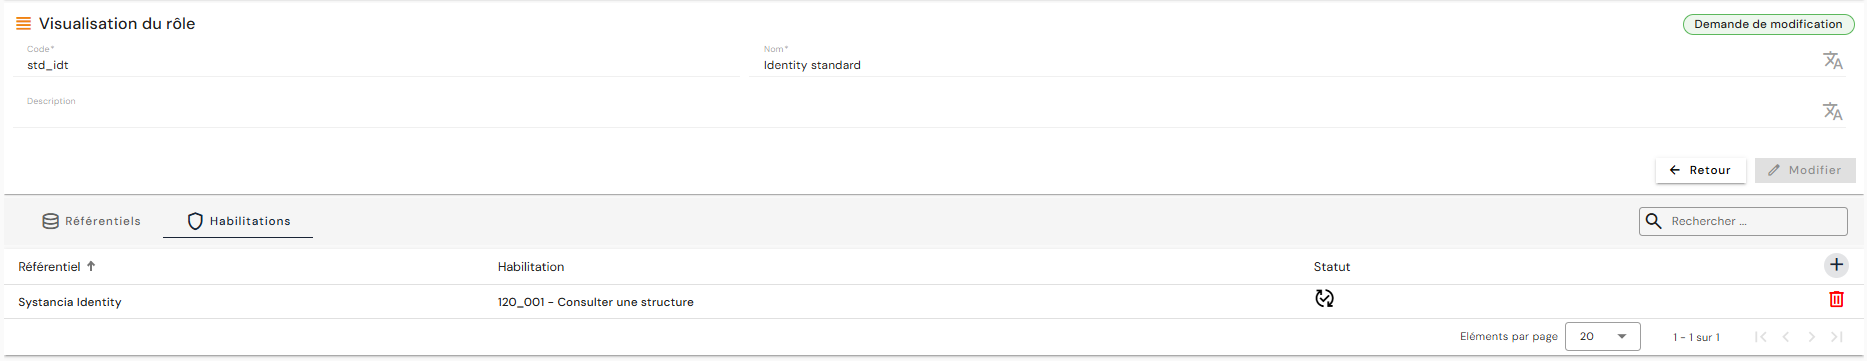
- Po zobrazení vplyvov je v zozname autorizácií prepojených s rolou skutočne prítomná iba autorizácia „120_001 – View a structure“, ktorú ste práve pridali (aby sa zoznam autorizácií nepreťažoval).
-
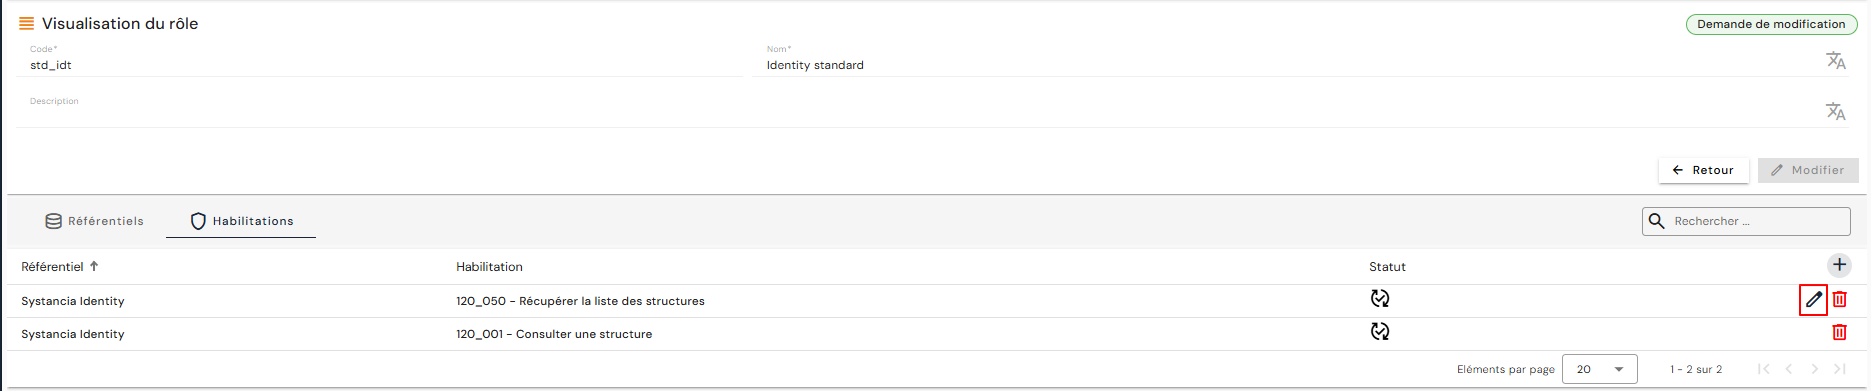
Ak chcete obmedziť prístup k určitým štruktúram, musíte nakonfigurovať rozsah pre autorizáciu „120_050 – Retrieve the list of structures“. V tomto prípade, aj keď sa závislosť vytvorí automaticky, musíte túto autorizáciu do roly pridať manuálne, aby ste získali prístup k tlačidlu.
Poznámka
Na obrazovke zobrazenia vplyvov sa táto autorizácia v zozname nezobrazuje, pretože už bola prepojená s identitami spolu s pridaním autorizácie „120_001 – View a structure“.
- Prítomnosť ceruzky vpravo od „120_050 – Retrieve the list of structures“ označuje, že je možné pridať rozsah na filtrovanie štruktúr, ku ktorým chcete udeliť prístup na nahliadnutie.
Modul Identities
Modul Delegations
Modul Reconciliation Rules
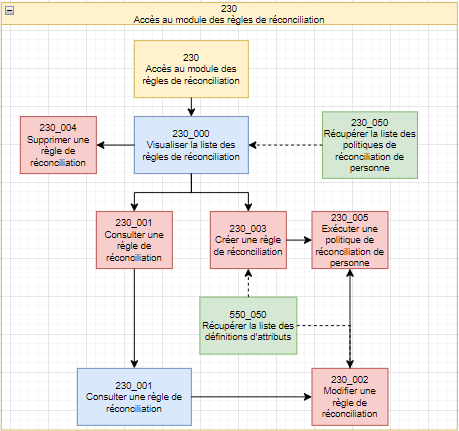
Modul Structures
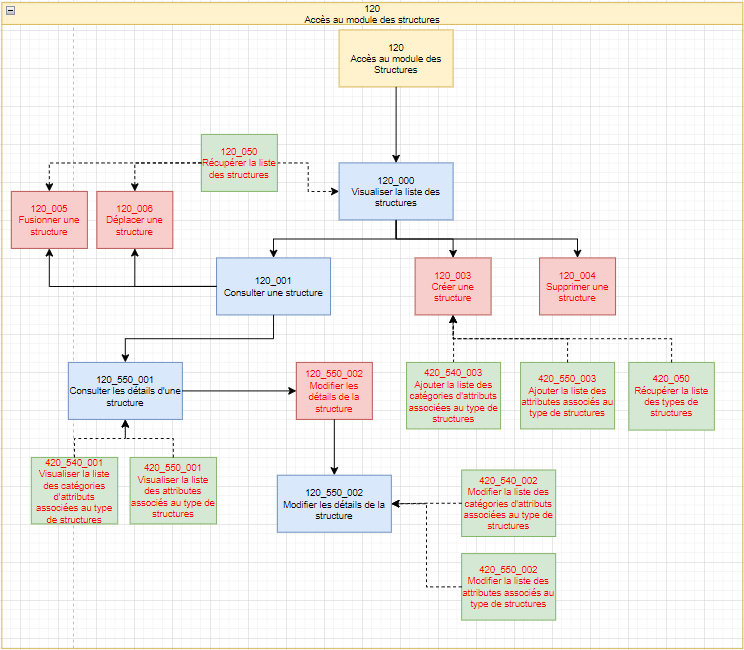
Modul Allocations
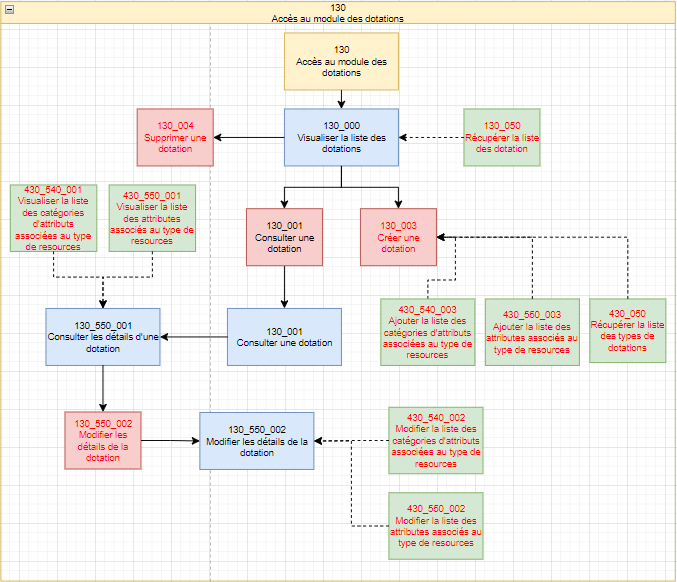
Modul Accounts
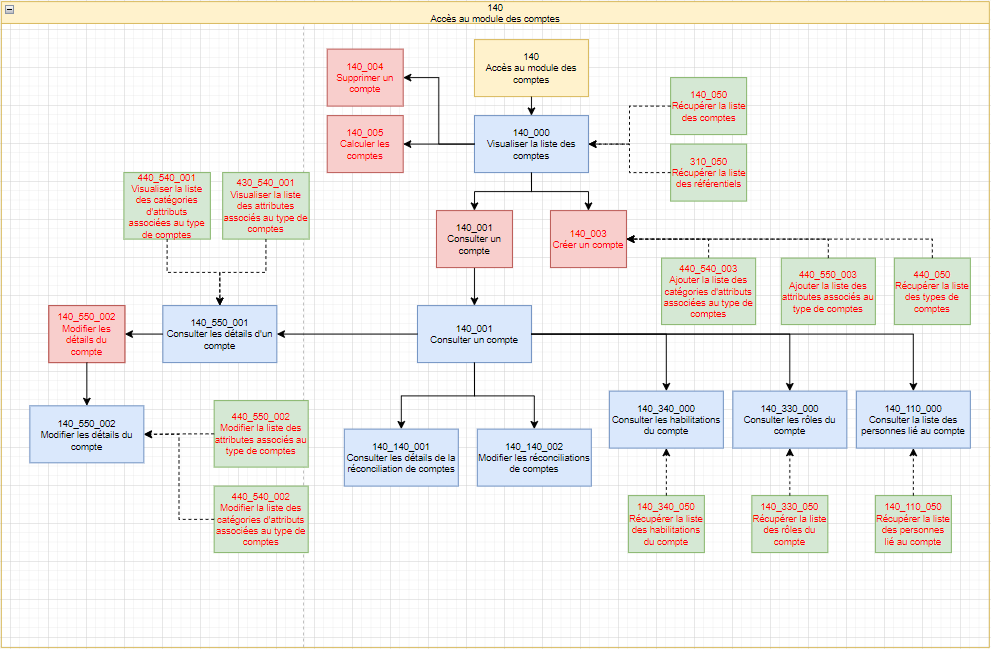
Modul Access Management
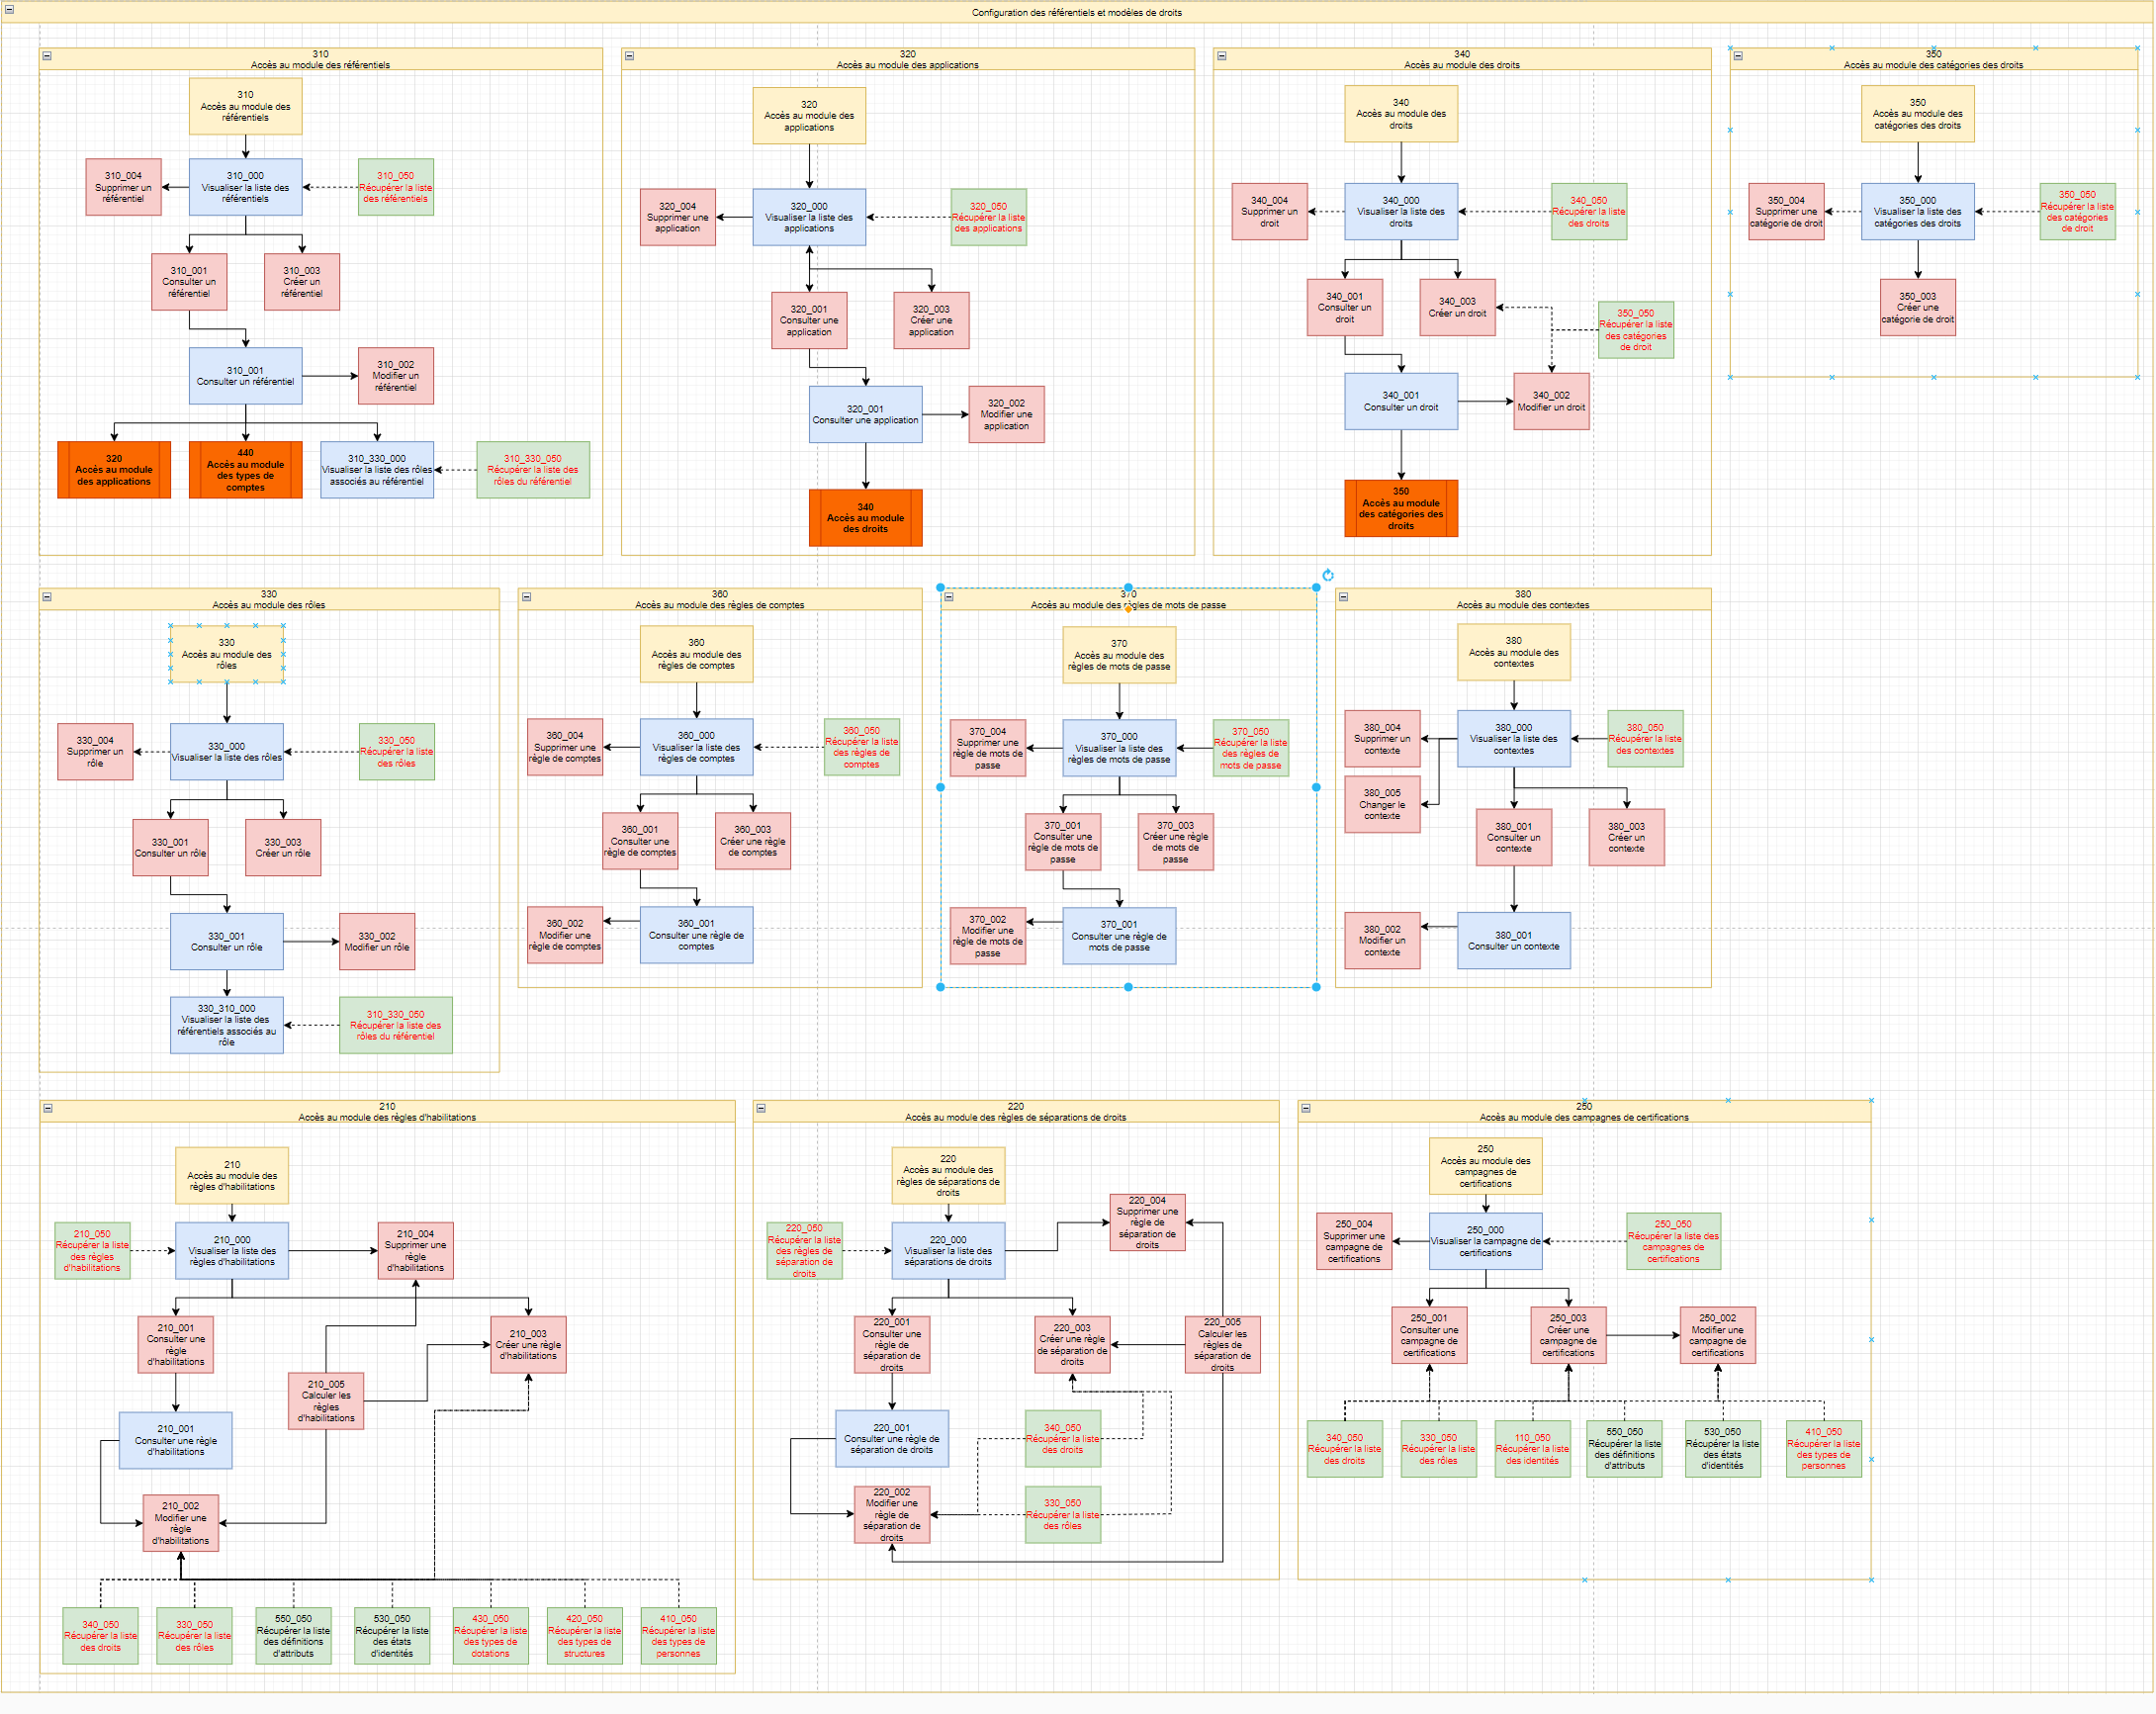
Modul Dashboard
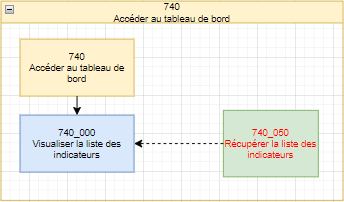
Ak chcete vytvoriť dashboard pre rolu Identity, musíte manuálne pridať autorizáciu „740_050 – Retrieve list of indicators“ a vybrať požadovaný ukazovateľ (ukazovatele) z poskytnutého zoznamu.
Pri niektorých ukazovateľoch musíte manuálne pridať závislé autorizácie, aby sa zobrazili grafy:
| Názov ukazovateľa | Typ ukazovateľa | Závislosti, ktoré treba pridať manuálne |
|---|---|---|
| Active/inactive users | Counter | |
| Users without login | Counter | |
| Configured repositories | Counter | |
| Users without applications | Counter | |
| Orphan accounts | Counter | |
| Manually blocked authorizations | Counter | |
| Authorizations blocked by SOD rule | Counter | |
| Distribution of users | Graphics | 410_050 - Retrieve the list of person types |
| Distribution of roles | Graphics | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Graphics | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Graphics |
Modul Object Configuration
Modul Provisioning jobs
Modul Reports
Ostatné moduly