Управление на моделите на права
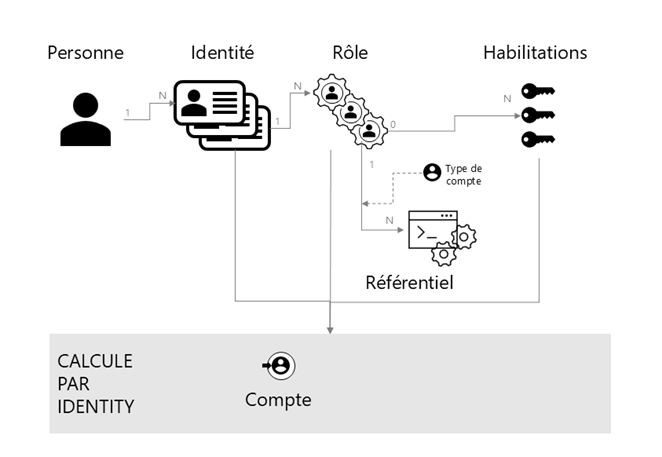
CyberElements Identity ви позволява да изграждате политики за достъп въз основа на моделите ABAC (Attribute-Based Access Control), RBAC (Role-Based Access Control) и OrBAC (Organization-Based Access Control). Управлението на упълномощаванията съчетава концепции и от трите модела, за да позволи детайлно и контекстно управление на правата за достъп.
Моделът ABAC (Attribute-Based Access Control) е модел за контрол на достъпа, който взема предвид различни атрибути и характеристики на потребителите, ресурсите и средата, за да определи разрешенията за достъп.
Моделът RBAC (Role-Based Access Control) е модел за контрол на достъпа, който взема предвид ролята на потребителите, за да определи разрешенията за достъп.
Моделът OrBAC (Organization-Based Access Control) е модел за контрол на достъпа, който се фокусира върху структурирането на разрешенията въз основа на организацията и нейната йерархия. Той позволява политиките за достъп да се определят въз основа на организационните единици, длъжностите и отговорностите в организацията.
Благодарение на възможността за изграждане на политики за достъп чрез комбиниране на трите модела CyberElements Identity ви позволява да управлявате правилата за присвояване на права, като вземате предвид не само атрибутите и ролите на потребителите, но и организационните структури.
Например потребител може да има конкретни упълномощавания въз основа на ролята си в организацията, но тези упълномощавания може да се променят според личните му атрибути. Това позволява по-контекстен и детайлен подход към управлението на правата за достъп, което подобрява сигурността и гъвкавостта на IAM.
С CyberElements Identity е възможно също да се управляват няколко акаунта за една самоличност.
Например на лице, което има стандартна роля и роля на отговорник за приложение A, могат да бъдат присвоени два различни акаунта:
- Стандартен акаунт за ежедневни действия
- Администраторски акаунт за конкретни действия по администриране на решението