Een SSH-sleutelalias configureren
Met een alias van het type SSH key kan de wachtwoordkluis een privésleutel voor SSH bevatten in plaats van een wachtwoord. Gebruikers openen hun SSH-sessie zonder de sleutel ooit te zien, en de sleutel kan worden geroteerd zonder hun gewoonten te veranderen.
Deze pagina beschrijft het volledige traject: het genereren van het sleutelpaar op de doelserver en daarna het declareren van de alias in de Vault.
Declareer eerst de SSH-applicatie
Een SSH-sleutelalias wordt gekoppeld aan SSH-applicaties die al in de console zijn gedeclareerd, en is niet compatibel met een standaard SSH-applicatie: er een selecteren zorgt ervoor dat de alias weigert op te slaan. Declareer de geprivilegieerde SSH-applicatie die de sleutel zal gebruiken voordat u begint, anders geeft de lijst met applicaties in het aliasvenster No SSH application weer.
Stap 1 — Het sleutelpaar op de server genereren
Meld u aan op de server waarvoor de toegang wordt geconfigureerd, met het account waarvoor de toegang met sleutel bedoeld is.
Genereer een RSA-sleutelpaar:
1 | |
my_vault_key is de naam van de bestanden die de sleutels bevatten — hier my_vault_key en my_vault_key.pub, die in de huidige map worden weggeschreven.
Stel een wachtwoordzin in, of plan de rotatie
De opdracht vraagt om een wachtwoordzin voor de privésleutel. Voer er een in. Laat u die leeg, dan volstaat de sleutel alleen om het account te openen, en is het rotatiebeleid dat op de alias is ingesteld het enige wat begrenst hoe lang een uitgelekte sleutel bruikbaar blijft.
Voeg de openbare sleutel toe aan de voor dat account toegestane sleutels. Als de map ~/.ssh/ al bestaat, kan de melding van de eerste opdracht worden genegeerd:
1 2 | |
Haal de privésleutel (my_vault_key) van de server op — bijvoorbeeld via een SFTP-client.
De privésleutel is een tekstbestand
De inhoud is base64-gecodeerd en kan daarom ook met cat worden weergegeven en als tekstbestand op het werkstation worden opgeslagen. Hoe u de sleutel ook ophaalt, hij moet ongewijzigd in de console aankomen: de inhoud begint met -----BEGIN ... PRIVATE KEY-----, of met PuTTY-User-Key-File- bij een sleutel in PuTTY-formaat.
Stap 2 — De alias in de Vault aanmaken
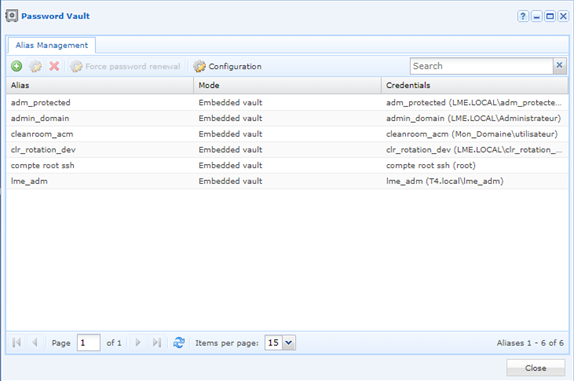
Open de module Password vault en klik op +.
Selecteer in het venster Add alias het type SSH key en vul daarna de velden in.
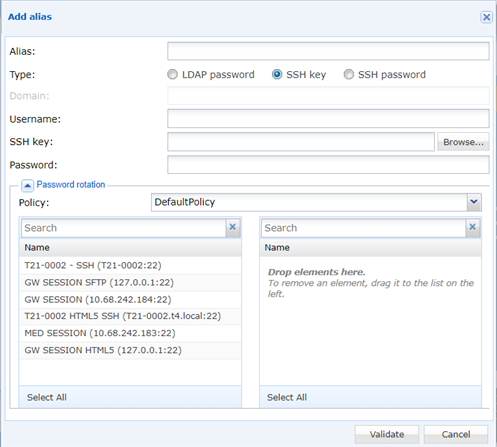
| Veld | Wat in te voeren |
|---|---|
| Alias | De naam van de alias. Deze wordt in kleine letters afgedwongen, en de tekens @ , < & > " worden geweigerd. |
| Type | SSH key. |
| Username | Het account waarvoor de sleutel in stap 1 is gegenereerd. |
| SSH key | Het bestand met de privésleutel dat in stap 1 is opgehaald. |
| Password | De wachtwoordzin van de sleutel. Laat dit veld alleen leeg als de sleutel er geen heeft. |
| Policy | In het kader Password rotation, het rotatiebeleid dat op de alias wordt toegepast. |
| (SSH-applicaties) | Sleep de SSH-applicaties die deze alias zullen gebruiken naar de rechterlijst. |
De volledige beschrijving van de velden en hun beperkingen staat op de referentiepagina: Een alias toevoegen.
Klik op Validate om de alias op te slaan.
Het wachtwoordveld bevat niet het wachtwoord van het account
Voor een SSH-sleutelalias is Password de wachtwoordzin die de privésleutel beschermt — niet het wachtwoord van het doelaccount. Een alias die zich met een wachtwoord authenticeert, is een alias van het type SSH password, dus een ander type.