Configurare un alias di chiave SSH
Un alias di tipo SSH key consente al Vault delle password di conservare una chiave SSH privata anziché una password. Gli utenti aprono la propria sessione SSH senza vedere mai la chiave, e la chiave può essere ruotata senza intaccare le loro abitudini.
Questa pagina copre l'intero percorso: la generazione della coppia di chiavi sul server di destinazione, poi la dichiarazione dell'alias nel Vault.
Dichiarare prima l'applicazione SSH
Un alias di chiave SSH è associato ad applicazioni SSH già dichiarate nella console e non è compatibile con un'applicazione SSH standard: selezionarne una impedisce il salvataggio dell'alias. Dichiarare l'applicazione SSH privilegiata che utilizzerà la chiave prima di iniziare, altrimenti l'elenco delle applicazioni nella finestra dell'alias indicherà No SSH application.
Passaggio 1 — Generare la coppia di chiavi sul server
Accedere al server per il quale si sta configurando l'accesso, utilizzando l'account a cui è destinato l'accesso tramite chiave.
Generare una coppia di chiavi RSA:
1 | |
my_vault_key è il nome dei file che contengono le chiavi — qui my_vault_key e my_vault_key.pub, scritti nella directory corrente.
Impostare una passphrase, oppure pianificare la rotazione
Il comando richiede una passphrase per la chiave privata. Immetterne una. Se la si lascia vuota, la sola chiave è sufficiente ad aprire l'account, e la politica di rotazione impostata sull'alias diventa l'unico elemento che limita per quanto tempo una chiave trapelata resta utilizzabile.
Aggiungere la chiave pubblica alle chiavi autorizzate per quell'account. Se la directory ~/.ssh/ esiste già, il messaggio restituito dal primo comando può essere ignorato:
1 2 | |
Recuperare la chiave privata (my_vault_key) dal server — per esempio tramite un client SFTP.
La chiave privata è un file di testo
Il suo contenuto è codificato in base 64, quindi può anche essere visualizzato con cat e salvato come file di testo sulla postazione di lavoro. In qualunque modo la si recuperi, deve giungere alla console inalterata: il suo contenuto inizia con -----BEGIN ... PRIVATE KEY-----, oppure con PuTTY-User-Key-File- per una chiave in formato PuTTY.
Passaggio 2 — Creare l'alias nel Vault
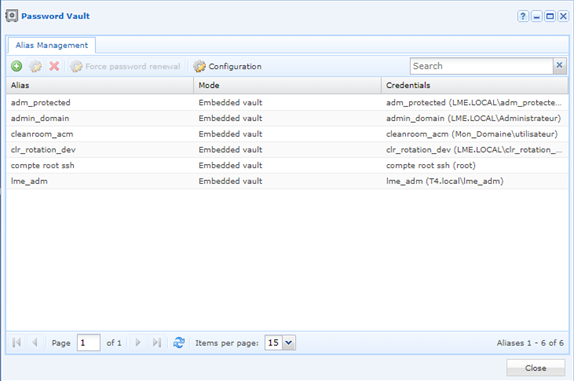
Aprire il modulo Password vault e fare clic su +.
Nella finestra Add alias, selezionare il tipo SSH key, quindi compilare i campi.
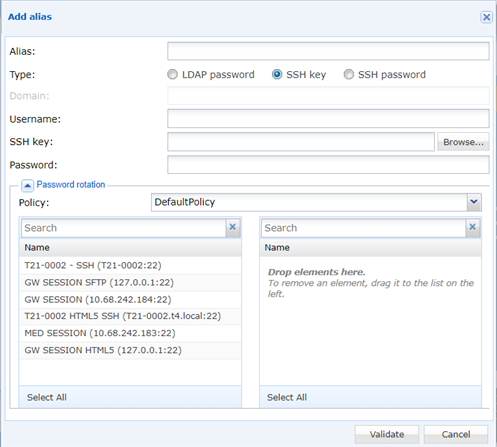
| Campo | Che cosa immettere |
|---|---|
| Alias | Il nome dell'alias. Viene forzato in minuscolo e i caratteri @ , < & > " vengono rifiutati. |
| Type | SSH key. |
| Username | L'account per il quale è stata generata la chiave nel passaggio 1. |
| SSH key | Il file della chiave privata recuperato nel passaggio 1. |
| Password | La passphrase della chiave. Lasciarla vuota solo se la chiave non ne ha una. |
| Policy | Nel riquadro Password rotation, la politica di rotazione applicata all'alias. |
| (applicazioni SSH) | Trascinare nell'elenco di destra le applicazioni SSH che utilizzeranno questo alias. |
La descrizione esaustiva dei campi e dei loro vincoli si trova nella pagina di riferimento: Aggiungere un alias.
Fare clic su Validate per salvare l'alias.
Il campo della password non contiene la password dell'account
Per un alias di chiave SSH, Password è la passphrase che protegge la chiave privata — non la password dell'account di destinazione. Un alias che si autentica con una password è un alias di tipo SSH password, che è un tipo diverso.