Externalizarea bazei de date a Vault-ului încorporat
În mod implicit, Vault-ul de parole încorporat își stochează aliasurile în baza de date proprie a platformei. În schimb, el le poate stoca într-o bază de date găzduită pe un alt server — pe propriul dumneavoastră server de baze de date, sub propria politică de backup și de retenție.
Această pagină acoperă mutarea pentru un Vault în modul Embedded.
Cerințe preliminare
- Un server de baze de date accesibil platformei, care rulează un motor și o versiune suportate. Motoarele și versiunile suportate sunt indicate în matricea de compatibilitate — consultați-o în loc să vă bazați pe versiunea pe care o aveți deja în producție, deoarece suportul unei versiuni se încheie fără ca nimic din consolă să o spună.
- Un cont de serviciu pe acel server, cu parola sa.
- Dacă această conexiune urmează să fie verificată, certificatul autorității care a semnat certificatul serverului, în base64.
Pasul 1 — Deschideți configurarea accesului la Vault
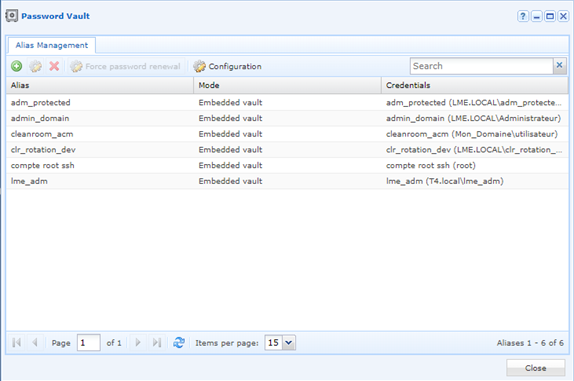
Conectați-vă la consola de administrare și deschideți modulul Password vault, apoi faceți clic pe butonul Configuration din bara de instrumente.
Se deschide fereastra Safe access configuration. Ea afișează o singură casetă Remote database, restrânsă. Bifați-o pentru a dezvălui câmpurile.
Pasul 2 — Descrieți baza de date la distanță
| Câmp | Ce trebuie introdus |
|---|---|
| Database type | Motorul serverului la distanță. |
| Server | Numele de gazdă sau adresa serverului de baze de date. |
| Port | Portul pe care ascultă motorul. |
| Username | Contul de serviciu utilizat pentru a accesa baza de date. |
| Password | Parola acelui cont. |
| SSL usage | Modul de verificare aplicat conexiunii. |
| Certificate authority (base64) | Fișierul de certificat al autorității care a semnat certificatul serverului. |
| Site | Site-ul prin care platforma accesează serverul de baze de date. |
Modul SSL determină câmpul de certificat
Modurile oferite depind de motorul selectat, iar câmpul de certificat urmează: un mod care nu verifică nimic îl lasă neutilizat. Utilizați un mod care verifică ori de câte ori un certificat este configurat pe serverul de baze de date — descrierea câmpului se află în Configurarea accesului la Vault.
Faceți clic pe Validate. Se execută un test de conexiune cu valorile introduse. Dacă eșuează, în fereastră apare o casetă Connection test cu motivul.
Pasul 3 — Decideți ce se întâmplă cu aliasurile existente
Odată ce testul de conexiune reușește, se deschide fereastra Database switch settings cu două opțiuni:
| Opțiune | Ce face |
|---|---|
| Create the new database | Creează baza de date pe serverul la distanță. |
| Transfer existing data in the new database | Copiază în ea aliasurile deja declarate. |
Fără transfer, aliasurile existente nu urmează
Schimbarea bazei de date fără a bifa transferul îndreaptă Vault-ul către o bază de date goală: aliasurile deja declarate rămân în urmă, iar accesele care se bazează pe ele încetează să funcționeze. Bifați ambele opțiuni, cu excepția cazului în care doriți în mod deliberat să porniți de la un Vault gol.
Bifați opțiunile de care aveți nevoie, apoi confirmați.