Изнасяне на базата данни на вградения модул Vault
По подразбиране вграденият модул Vault за пароли съхранява своите псевдоними в собствената база данни на платформата. Вместо това той може да ги съхранява в база данни, разположена на друг сървър — на вашия собствен сървър за бази данни, съгласно вашата собствена политика за резервни копия и задържане.
Тази страница описва преместването за модул Vault в режим Embedded.
Предварителни изисквания
- Сървър за бази данни, достъпен за платформата, с поддържано ядро и поддържана версия. Поддържаните ядра и версии са изброени в матрицата за съвместимост — проверете я, вместо да разчитате на версията, която вече използвате в производствена среда, тъй като поддръжката на дадена версия приключва, без конзолата да съобщава за това.
- Акаунт на услуга на този сървър, заедно с паролата му.
- Ако връзката трябва да се проверява — сертификатът на сертифициращия орган, подписал сертификата на сървъра, във формат base64.
Стъпка 1 — Отваряне на конфигурацията за достъп до модула Vault
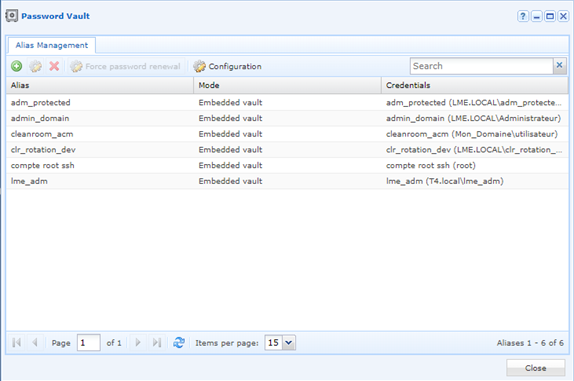
Влезте в административната конзола и отворете модула Password vault, след което щракнете върху бутона Configuration в лентата с инструменти.
Отваря се прозорецът Safe access configuration. В него има една-единствена свита рамка Remote database. Поставете отметка в нея, за да се покажат полетата.
Стъпка 2 — Описване на отдалечената база данни
| Поле | Какво да въведете |
|---|---|
| Database type | Ядрото на отдалечения сървър. |
| Server | Името на хоста или адресът на сървъра за бази данни. |
| Port | Портът, на който слуша ядрото. |
| Username | Акаунтът на услугата, използван за достъп до базата данни. |
| Password | Паролата на този акаунт. |
| SSL usage | Режимът на проверка, прилаган към връзката. |
| Certificate authority (base64) | Файлът със сертификата на сертифициращия орган, подписал сертификата на сървъра. |
| Site | Сайтът, през който платформата достига до сървъра за бази данни. |
Режимът SSL определя полето за сертификат
Предлаганите режими зависят от избраното ядро, а полето за сертификат следва избора: режим, който не проверява нищо, го оставя неизползвано. Използвайте режим с проверка винаги когато на сървъра за бази данни е конфигуриран сертификат — описанието на полето е в Конфигурация на достъпа до модула Vault.
Щракнете върху Validate. Изпълнява се тест на връзката с въведените стойности. Ако той е неуспешен, в прозореца се появява рамка Connection test с причината.
Стъпка 3 — Решение за съществуващите псевдоними
След успешен тест на връзката се отваря прозорецът Database switch settings с две опции:
| Опция | Какво прави |
|---|---|
| Create the new database | Създава базата данни на отдалечения сървър. |
| Transfer existing data in the new database | Копира в нея вече декларираните псевдоними. |
Без прехвърлянето съществуващите псевдоними не се пренасят
Превключването на базата данни без отметка за прехвърлянето насочва модула Vault към празна база данни: вече декларираните псевдоними остават в старата, а достъпите, които разчитат на тях, спират да работят. Поставете отметка и на двете опции, освен ако умишлено не искате да започнете с празен модул Vault.
Поставете отметка на нужните опции, след което потвърдете.